
Início rápido
Este guia mostra como usar o Microsoft Intune recurso por recurso:
- Começando — Configurar o Intune e o registro de dispositivos
- Como usar as funcionalidades principais — Gerenciamento unificado de dispositivos em todas as plataformas
- Como usar a cibersegurança com inteligência artificial — Microsoft Security Copilot para equipes de segurança
- Como usar o gerenciamento de endpoints — Gerenciar endpoints e dispositivos registrados
- Como usar o Defender para a nuvem — Proteger os recursos corporativos e os dados confidenciais
- Como usar o ID Entra — Acesso condicional e gestão de identidades
- Como usar o acesso à internet Entra — Acesso seguro a outros recursos
- Como usar o gerenciamento de exposição de segurança — Monitorar a conformidade e a postura de segurança dos dispositivos
- Como usar o gerenciamento da superfície de ataque — Reduzir o risco em todos os dispositivos da organização
- Como usar a proteção contra DDoS — Bloquear o acesso de tráfego malicioso
Tempo necessário: 5 minutos por filme
Neste guia também: Dicas profissionais | Erros comuns | Solução de problemas | Preços | Alternativas
Por que confiar neste guia?
Utilizo o Microsoft Intune há mais de dois anos e testei todos os recursos aqui apresentados.
Este passo a passo é fruto de experiência prática real, não de capturas de tela do fornecedor.

O Microsoft Intune é um serviço baseado na nuvem para gerenciamento de dispositivos móveis e gerenciamento de endpoints.
Ele gerencia dispositivos móveis (MDM), aplicativos móveis e a configuração de dispositivos em um único centro de administração.
Aprender a usar o Microsoft Intune permite que você gerencie dispositivos e gerenciar endpoints em diferentes sistemas operacionais.
Automatiza tarefas rotineiras para que as equipes de TI possam evitar trabalhos manuais demorados.
Este guia explica cada recurso passo a passo, com capturas de tela e dicas profissionais.
Tutorial do Microsoft Intune
Este tutorial do Microsoft Intune aborda a configuração, o gerenciamento de aplicativos móveis e segurança políticas do início ao fim.
Microsoft Intune
Gerencie dispositivos e aplicativos a partir de um único serviço baseado em nuvem. O Microsoft Intune reúne gerenciamento de dispositivos móveis, acesso condicional e segurança de endpoints. Parte do ecossistema Microsoft, com o Microsoft 365 incluído.
Introdução ao Microsoft Intune
Antes de utilizar qualquer funcionalidade, conclua esta configuração única.
A implementação do Microsoft Intune começa no Centro de administração do Microsoft Intune.
Veja primeiro esta breve visão geral:
Agora vamos analisar cada etapa.
Passo 1: Abra o Centro de administração do Intune
Inicie sessão no Centro de administração do Microsoft Intune com a sua conta de trabalho.
Este centro de administração é onde você configura o Intune e gerencia todos os dispositivos.
✓ Ponto de verificação: Você deverá ver o painel principal.
Etapa 2: Configurar identidade e inscrição
O Intune utiliza o Microsoft Entra ID para gerenciamento de identidades e grupos de usuários.
Conecte o Microsoft Entra, o Azure Active Directory e qualquer domínio personalizado que você possua.
Escolha métodos de inscrição como o Windows Autopilot ou a entrada híbrida no Azure AD para o registro de dispositivos.
Aqui está a visualização dos benefícios dentro do console:

✓ Ponto de verificação: A integração de dispositivos está pronta em todas as plataformas compatíveis.
Etapa 3: Criar grupos e políticas
Crie grupos dinâmicos para que as atribuições de políticas cheguem automaticamente ao usuário específico correto.
Adicione o gerenciamento conjunto com o Configuration Manager se você executar configurações híbridas.
✅ Concluído: Você está pronto para usar qualquer recurso abaixo.
Como usar os recursos principais do Microsoft Intune
Competências Essenciais Permite executar o gerenciamento de dispositivos e o gerenciamento de aplicativos a partir de um único console.
Veja como usá-lo passo a passo.
Passo 1: Abra a área de dispositivos
Selecione a seção Dispositivos e aplicativos para ver todos os dispositivos registrados.
Etapa 2: Aplicar perfis de configuração
Enviar perfis de configuração e configurações de dispositivos para dispositivos móveis e PCs.
Eis como isso se parece:
✓ Ponto de verificação: Os dispositivos da sua organização aparecem em uma única lista.
Etapa 3: Verificar o status
Confirme se os dispositivos compatíveis enviam relatórios de todos os sistemas operacionais.
✅ Resultado: O gerenciamento dos dispositivos principais é executado a partir de um único centro de administração.
💡 Dica profissional: Identifique os dispositivos pessoais separadamente para que os aplicativos pessoais permaneçam fora dos recursos corporativos.
Como usar a cibersegurança com IA do Microsoft Intune
Cibersegurança impulsionada por IA Permite que você forneça ajuda de IA às equipes de segurança por meio do Microsoft Security Copilot.
Veja como usá-lo passo a passo.
Passo 1: Ative o Copiloto de Segurança
Ative o Microsoft Security Copilot para suas equipes de segurança.
Etapa 2: Conecte o Microsoft Defender
Vincule o Microsoft Defender para aumentar sua segurança.
Eis como isso se parece:
✓ Ponto de verificação: O Copilot identifica riscos em todos os seus endpoints.
Etapa 3: Agir de acordo com os alertas
Analise os sinais de segurança dos endpoints e corrija rapidamente os dispositivos não conformes.
✅ Resultado: A IA elimina as tarefas manuais por trás da segurança de endpoints.
💡 Dica profissional: Deixe que a Copilot elabore as políticas de segurança e, em seguida, revise-as antes de aplicá-las.
Como usar o Microsoft Intune Endpoint Management
Gerenciamento de endpoints Permite gerenciar endpoints e todos os dispositivos registrados em um só lugar.
Veja como usá-lo passo a passo.
Passo 1: Agrupe seus endpoints
Organize os endpoints da organização em grupos de usuários para facilitar a atribuição de políticas.
Etapa 2: Enviar perfis
Implante perfis de configuração em dispositivos confiáveis e dispositivos móveis.
Eis como isso se parece:
✓ Ponto de verificação: Cada dispositivo cadastrado exibe o perfil atribuído.
Etapa 3: Implantar aplicativos
Utilize o gerenciamento de aplicativos para implantar aplicativos em dispositivos e em grande escala.
✅ Resultado: Gerencie os endpoints sem precisar tocar em cada máquina manualmente.
💡 Dica profissional: Utilize grupos dinâmicos para que os novos dispositivos inscritos herdem as configurações desde o primeiro dia.
Como usar o Microsoft Intune Defender para a nuvem
Defender para Nuvem Permite proteger recursos corporativos e informações confidenciais. dados na nuvem.
Veja como usá-lo passo a passo.
Etapa 1: Conecte o Defender para a Nuvem
O Link Defender monitora continuamente os recursos corporativos.
Etapa 2: Configurar controles de segurança
Aplique controles de segurança que protejam dados sensíveis em repouso.
Eis como isso se parece:
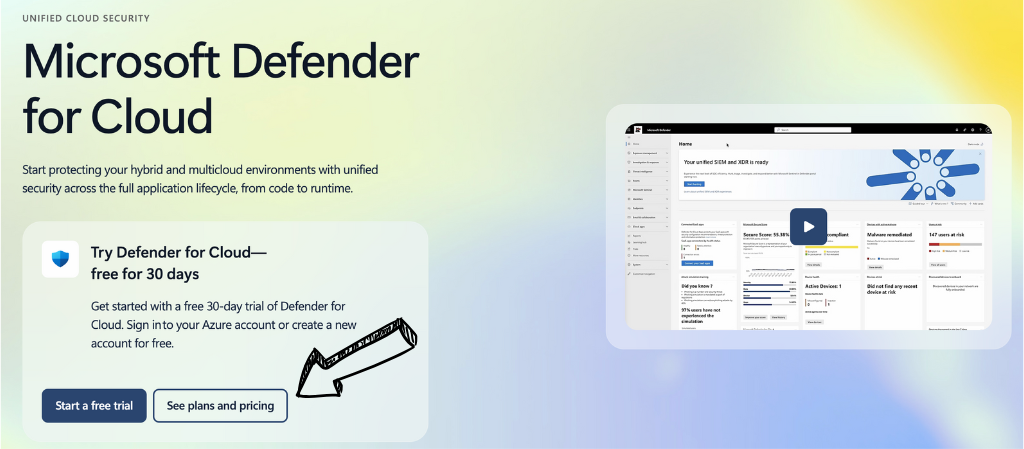
✓ Ponto de verificação: As cargas de trabalho na nuvem apresentam uma pontuação de risco clara.
Passo 3: Monitorar a postura
Monitore seu nível de segurança e aja em relação aos riscos identificados.
✅ Resultado: Os dados sensíveis permanecem protegidos com controles de segurança ativos.
💡 Dica profissional: Exija criptografia, como BitLocker e FileVault, para proteger dados confidenciais.
Como usar o ID de entrada do Microsoft Intune
ID de entrada Permite impor acesso condicional e gerenciamento de identidade.
Veja como usá-lo passo a passo.
Etapa 1: Acesso Condicional Aberto
Crie políticas de acesso condicional no Microsoft Entra ID.
Etapa 2: Verificar a conformidade
Permitir apenas dispositivos compatíveis e dispositivos confiáveis.
Eis como isso se parece:
✓ Ponto de verificação: O acesso condicional bloqueia o login de usuários não confiáveis.
Passo 3: Bloquear logins de risco
Bloquear automaticamente o acesso de dispositivos não compatíveis.
✅ Resultado: O acesso condicional garante a conformidade antes de conceder recursos corporativos.
💡 Dica profissional: Combine o acesso condicional com a autenticação multifator para uma gestão de identidade mais robusta.
Como usar o Microsoft Intune Entra Internet Access
Acesso à Internet Entra Permite proteger o tráfego para outros recursos e ferramentas externas.
Veja como usá-lo passo a passo.
Passo 1: Ative o acesso à internet.
Habilite o acesso à internet do Entra no centro de administração.
Etapa 2: Direcionar o tráfego
Direcione o tráfego para outros recursos através de um perfil seguro.
Eis como isso se parece:
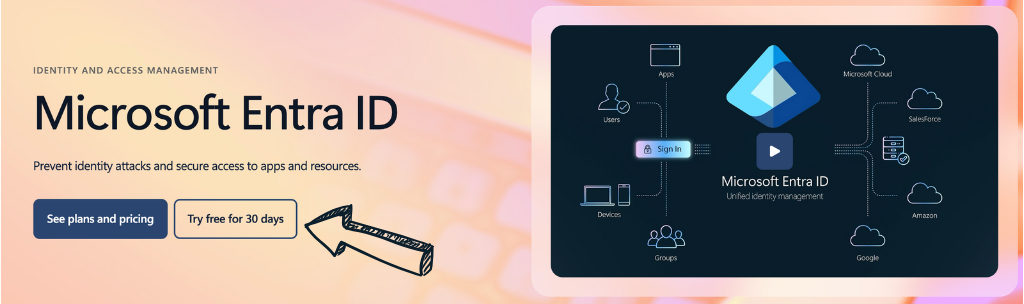
✓ Ponto de verificação: O tráfego da web flui pelo caminho protegido.
Passo 3: Cubra as ferramentas externas
Estenda as políticas de segurança às ferramentas externas que sua equipe utiliza.
✅ Resultado: Outros recursos e ferramentas externas estão subjacentes a uma política.
💡 Dica profissional: Aplique isso ao Microsoft Teams e aos aplicativos SaaS para obter controles de segurança consistentes.
Como usar o gerenciamento de exposição de segurança do Microsoft Intune
Gestão de Exposição à Segurança Permite medir a conformidade do dispositivo em relação aos seus requisitos de conformidade.
Veja como usá-lo passo a passo.
Etapa 1: Defina as linhas de base de segurança
Aplique linhas de base de segurança e políticas de linha de base a todos os dispositivos.
Etapa 2: Redija políticas de conformidade
Elabore políticas de conformidade alinhadas a estruturas como a ISO 27001.
Eis como isso se parece:
✓ Ponto de verificação: Os relatórios de conformidade do dispositivo ficam verdes.
Passo 3: Corrija as lacunas
Resolva os problemas de conformidade antes que se alastrem.
✅ Resultado: Os requisitos de conformidade se alinham a parâmetros de segurança claros.
💡 Dica profissional: Revisar mensalmente as políticas de conformidade para que estejam alinhadas aos novos requisitos de conformidade.
Como usar o Microsoft Intune para gerenciamento da superfície de ataque
Gerenciamento da superfície de ataque Permite reduzir o risco em todos os dispositivos da sua organização.
Veja como usá-lo passo a passo.
Passo 1: Analise seu patrimônio
Mapeie a exposição em todos os dispositivos que você gerencia.
Passo 2: Consolidar as configurações
Reforce as políticas de segurança para melhorar seu nível de proteção.
Eis como isso se parece:
✓ Ponto de verificação: A exposição dos pontos finais diminui após o endurecimento.
Etapa 3: Acompanhe o progresso
Observe como a superfície de ataque diminui com o tempo.
✅ Resultado: Os dispositivos da sua organização apresentam uma superfície de ataque menor.
💡 Dica profissional: Para obter o maior ganho em segurança, priorize os ativos expostos à internet.
Como usar a proteção contra DDoS do Microsoft Intune
Proteção contra DDoS Permite bloquear o acesso a ataques de inundação e DDoS.
Veja como usá-lo passo a passo.
Passo 1: Ative a proteção
Ative a proteção contra DDoS para seus serviços.
Etapa 2: Defina os limites
Defina limites que bloqueiem o acesso durante picos de tráfego.
Eis como isso se parece:
✓ Ponto de verificação: Um pico simulado é absorvido completamente.
Etapa 3: Analisar os relatórios
Verifique os relatórios de mitigação após cada evento.
✅ Resultado: Os serviços permanecem online enquanto os ataques bloqueiam o acesso na borda da rede.
💡 Dica profissional: Combine isso com políticas de acesso condicional para uma defesa em camadas.
Dicas e Atalhos Profissionais do Microsoft Intune
Após testar o Microsoft Intune por mais de dois anos, aqui estão minhas melhores dicas.
Atalhos de teclado
| Ação | Atalho |
|---|---|
| Pesquisar centro de administração | / então digite |
| Dispositivos abertos | g então d |
| Atualizar status | Ctrl + R |
| Criar política rapidamente | n |
Características ocultas que a maioria das pessoas não percebe
- Aplicativo Portal da Empresa: O aplicativo portal da empresa permite que os funcionários registrem seus dispositivos pessoais por conta própria.
- Políticas de proteção de aplicativos: As políticas de proteção de aplicativos isolam os dados corporativos sem gerenciar todo o telefone.
- Filtros: Aprimore as atribuições de políticas por modelo para que um usuário específico receba a configuração correta.
Erros comuns a evitar no Microsoft Intune
Erro nº 1: Ignorar uma abordagem estruturada
❌ Errado: Cadastro de dispositivos móveis sem um plano de integração de dispositivos.
✅ Direita: Utilize uma abordagem estruturada que vincule os métodos de inscrição a negócios resultados.
Erro nº 2: Ignorar as políticas de conformidade
❌ Errado: Permitir que dispositivos não compatíveis acessem recursos corporativos.
✅ Direita: Defina políticas de conformidade para que apenas dispositivos compatíveis tenham acesso.
Erro nº 3: Misturar aplicativos de trabalho e pessoais
❌ Errado: Gerenciar totalmente os aplicativos pessoais em dispositivos pessoais.
✅ Direita: Utilize o gerenciamento de aplicativos móveis (MAM) e políticas de proteção de aplicativos para BYOD.
Solução de problemas do Microsoft Intune
Problema: Falhas nas inscrições
Causa: Métodos de inscrição incorretos ou falta de uma licença Microsoft Entra ID.
Consertar: Verifique os limites de inscrição do dispositivo e confirme a licença do usuário.
Problema: Os dispositivos são exibidos como não conformes.
Causa: As políticas de conformidade são mais rigorosas do que as configurações do dispositivo.
Consertar: Analise as políticas de conformidade e resolva os problemas de conformidade listados.
Problema: Os aplicativos não instalam
Causa: As atribuições de políticas não foram direcionadas aos grupos de usuários corretos.
Consertar: Reatribua o aplicativo aos grupos dinâmicos corretos e, em seguida, sincronize.
📌 Observação: Se essas medidas não ajudarem, abra chamados de suporte com o suporte do Microsoft Intune.
O que é o Microsoft Intune?
Microsoft Intune É um serviço baseado em nuvem para gerenciamento de dispositivos móveis e gerenciamento de endpoints.
Imagine como um centro administrativo que controla todos os dispositivos usados pela sua equipe.
Veja esta breve visão geral:
Inclui estas características principais:
- Gerenciamento de dispositivos móveis: gerenciar dispositivos no Windows, iOS, AndroidmacOS e Linux.
- Gestão de aplicações móveis: Proteja aplicativos corporativos e BYOD com políticas de proteção de aplicativos.
- Acesso condicional: É necessário garantir a aplicação de políticas de segurança antes de conceder recursos corporativos.
- Segurança de endpoints: Integrar o Microsoft Defender em todos os dispositivos registrados.
- Piloto automático do Windows: Implementação de PCs sem intervenção humana para novos usuários.
- Ecossistema Microsoft: Unifique a gestão com o Microsoft 365 e o Microsoft Teams.
Para uma análise completa, consulte nosso artigo. Análise do Microsoft Intune.
Preços do Microsoft Intune
Eis o custo do Microsoft Intune em 2026:
| Plano | Preço | Ideal para |
|---|---|---|
| Pacote Microsoft Intune | US$ 10,00/usuário/mês | Gerenciamento de dispositivos principais |
| Pacote Microsoft Defender | US$ 12,00/usuário/mês | Equipes de segurança de endpoints |
| Microsoft Entra Suite | US$ 12,00/usuário/mês | Identidade e acesso condicional |
| Microsoft Purview Suite | US$ 12,00/usuário/mês | Requisitos de conformidade de dados |
Teste grátis: Sim, um período de avaliação gratuita está disponível através do Microsoft 365.
Garantia de reembolso: Aplicam-se os termos de reembolso padrão da Microsoft.
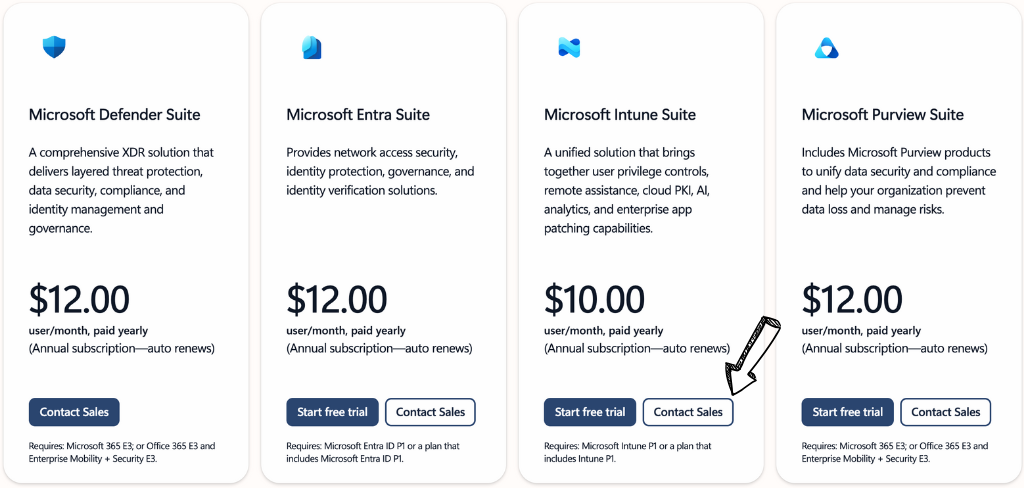
💰 Melhor custo-benefício: O Microsoft Intune Suite abrange o gerenciamento de dispositivos para a maioria das equipes.
Microsoft Intune vs. Alternativas
Como o Microsoft Intune se compara? Veja o panorama competitivo:
Veja esta comparação:
| Ferramenta | Ideal para | Preço | Avaliação |
|---|---|---|---|
| Microsoft Intune | ecossistema Microsoft | US$ 10/mês | ⭐ 4,6 |
| Atera | MSPs e equipes de TI | US$ 149/mês | ⭐ 4,6 |
| NinjaOne | gerenciamento unificado de endpoints | Personalizado | ⭐ 4,7 |
| ConnectWise RMM (anteriormente Automatizar) | Automação profundidade | Personalizado | ⭐ 4,3 |
| Kaseya VSA | Ambientes amplos | Personalizado | ⭐ 4.1 |
| Sincronizar | Pequenos MSPs | US$ 139/mês | ⭐ 4,6 |
Escolhas rápidas:
- Melhor no geral: Microsoft Intune — integração perfeita com o ecossistema Microsoft.
- Melhor orçamento: Syncro — preço fixo por tecnologia.
- Ideal para iniciantes: Atera — configuração simples tudo-em-um.
- Ideal para endpoints unificados: NinjaOne — gerenciamento de endpoints limpo.
🎯 Alternativas ao Microsoft Intune
Procurando alternativas ao Microsoft Intune? Aqui estão as melhores opções:
- 🚀 Atera: Solução completa de RMM e PSA para equipes de TI com preço fixo por técnico e sistema de tickets integrado.
- 🌟 NinjaOne: Gerenciamento unificado de endpoints com integração rápida e aplicação robusta de patches em dispositivos móveis e PCs.
- 🔧 ConnectWise RMM (anteriormente Automate): Profundo automação Para MSPs que precisam de scripts detalhados e controle de políticas.
- 🏢 Kaseya VSA: Scales to large environments with broad remote management and endpoint security tools.
- 💰 Sincronizar: Plataforma MSP econômica que reúne RMM, PSA e faturamento em um só lugar.
Para ver a lista completa, consulte nosso Alternativas ao Microsoft Intune guia.
⚔️ Comparação do Microsoft Intune
Veja como o Microsoft Intune se compara a cada concorrente:
- Microsoft Intune vs Atera: O Intune se destaca pela adequação ao ecossistema da Microsoft; o Atera vence para MSPs que desejam soluções integradas de emissão de tickets e RMM.
- Microsoft Intune vs NinjaOne: O Intune é líder para ambientes Microsoft 365; o NinjaOne é líder para gerenciamento unificado de endpoints entre diferentes fornecedores.
- Microsoft Intune vs ConnectWise RMM (anteriormente Automate): O Intune é mais simples de gerenciar; o ConnectWise RMM oferece recursos de script mais avançados para usuários experientes.
- Microsoft Intune x Kaseya VSA: O Intune é adequado para segurança orientada por identidade; o Kaseya VSA é ideal para grandes ambientes de gerenciamento remoto.
- Microsoft Intune vs Sync: O Intune abrange a segurança empresarial; o Syncro é ideal para pequenos MSPs que precisam de uma ferramenta completa e de baixo custo.
Comece a usar o Microsoft Intune agora mesmo
Você aprendeu a usar todos os principais recursos do Microsoft Intune:
- ✅ Principais Competências
- ✅ Cibersegurança com Inteligência Artificial
- ✅ Gerenciamento de endpoints
- ✅ Defender para Nuvem
- ✅ ID de entrada
- ✅ Acesso à Internet Entra
- ✅ Gestão de Exposição de Segurança
- ✅ Gerenciamento da Superfície de Ataque
- ✅ Proteção contra DDoS
Próximo passo: Escolha uma funcionalidade e experimente agora mesmo.
A maioria das equipes começa com as Capacidades Essenciais e o cadastro de dispositivos.
Leva menos de 5 minutos.
Perguntas frequentes
O que é o Microsoft Intune em palavras simples?
O Microsoft Intune é um serviço baseado na nuvem que permite gerenciar dispositivos e aplicativos. Ele gerencia dispositivos móveis e o acesso condicional a partir de um único centro de administração.
Por que o Intune é tão complicado?
O Intune abrange identidade, gerenciamento de dispositivos e políticas de segurança simultaneamente. O Centro de administração do Microsoft Intune possui diversas configurações, portanto, uma abordagem estruturada facilita bastante a configuração.
Vale a pena aprender Intune?
Sim. As habilidades em Intune são muito requisitadas para funções de gerenciamento e segurança de endpoints. Aprender sobre registro de dispositivos, políticas de conformidade e acesso condicional traz retorno rápido.
O que meu empregador pode ver no Microsoft Intune?
Em dispositivos registrados, os empregadores visualizam a conformidade do dispositivo, o modelo e os aplicativos instalados. Com as políticas de proteção de aplicativos em dispositivos pessoais, eles visualizam apenas os dados corporativos, não os aplicativos pessoais.
O que exatamente o Microsoft Intune faz?
O Intune gerencia endpoints em diferentes sistemas operacionais, implementa aplicativos, aplica padrões de segurança e usa acesso condicional para bloquear o acesso de dispositivos não compatíveis.












 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
