
快速入门
本指南将逐步向您展示如何使用 Microsoft Intune 的各项功能:
- 入门 — 设置 Intune 和设备注册
- 如何使用核心功能 — 跨平台的统一设备管理
- 如何使用人工智能驱动的网络安全 — 面向安全团队的 Microsoft Security Copilot
- 如何使用端点管理 — 管理终端和已注册设备
- 如何使用 Defender 管理云 — 保护公司资源和敏感数据
- 如何使用Entra ID — 条件访问和身份管理
- 如何使用Entra互联网接入 — 安全访问其他资源
- 如何使用安全暴露管理 — 跟踪设备合规性和安全状况
- 如何使用攻击面管理 — 降低组织所有设备的风险
- 如何使用DDoS防护 — 阻止恶意流量访问
所需时间: 每部影片 5 分钟
本指南还包含以下内容: 专业提示 | 常见错误 | 故障排除 | 定价 | 替代方案
为什么信任本指南
我使用 Microsoft Intune 已经两年多了,并且测试过这里的每一项功能。
本教程基于实际操作经验,而非厂商截图。

Microsoft Intune 是一款基于云的移动设备管理服务, 端点管理.
它在一个管理中心处理移动设备管理 (MDM)、移动应用程序管理和设备配置。
学习如何使用 Microsoft Intune 可以帮助您进行管理 设备 并管理跨操作系统的端点。
它可以自动执行日常任务,使 IT 团队无需进行缓慢的手动操作。
本指南将通过截图和专业技巧,一步一步地讲解每个功能。
Microsoft Intune 教程
本 Microsoft Intune 教程涵盖设置、移动应用程序管理以及 安全 从始至终的政策制定。
Microsoft Intune
通过一个基于云的服务管理设备和应用。Microsoft Intune 将移动设备管理、条件访问和端点安全整合在一起。它是 Microsoft 生态系统的一部分,包含 Microsoft 365。
Microsoft Intune 入门指南
在启用任何功能之前,请先完成此一次性设置。
Microsoft Intune 的部署从 Microsoft Intune 管理中心开始。
请先观看这段简短的概述:
现在让我们一步一步来。
步骤 1:打开 Intune 管理中心
使用您的工作帐户登录 Microsoft Intune 管理中心。
这个管理中心用于设置 Intune 并管理所有设备。
✓ 检查点: 你应该能看到主控制面板。
步骤 2:设置身份和注册
Intune 使用 Microsoft Entra ID 进行身份管理和用户组管理。
连接 Microsoft Entra、Azure Active Directory 和您拥有的任何自定义域。
选择诸如 Windows Autopilot 或混合 Azure AD 加入之类的注册方法进行设备注册。
以下是控制台内部的收益视图:

✓ 检查点: 设备已在所有支持的平台上准备就绪。
步骤 3:创建群组和策略
创建动态组,以便策略分配自动送达正确的特定用户。
如果运行混合部署,请添加与配置管理器的协同管理。
✅ 完成: 您已准备好使用以下任何功能。
如何使用 Microsoft Intune 核心功能
核心能力 允许您通过一个控制台运行设备管理和应用程序管理。
以下是使用步骤。
步骤 1:打开设备区域
选择“设备和应用”部分,即可查看所有已注册的设备。
步骤 2:应用配置概要文件
将配置配置文件和设备配置推送至移动设备和PC。
这就是它的样子:
✓ 检查点: 贵组织的设备将显示在一个列表中。
步骤 3:查看状态
确认所有操作系统都能向兼容设备发送报告。
✅ 结果: 核心设备管理由一个统一的管理中心运行。
💡 专业提示: 单独标记个人设备,使个人应用程序不受公司资源的影响。
如何使用 Microsoft Intune AI 驱动的网络安全
人工智能驱动的网络安全 让您可以通过 Microsoft Security Copilot 为安全团队提供 AI 帮助。
以下是使用步骤。
步骤 1:启用安全副驾驶
为您的安全团队启用 Microsoft Security Copilot。
步骤 2:连接 Microsoft Defender
连接 Microsoft Defender 以提升您的安全防护能力。
这就是它的样子:
✓ 检查点: Copilot 会显示您所有端点上的风险。
步骤三:对警报采取行动
检查终端安全信号并快速修复不合规设备。
✅ 结果: 人工智能减少了终端安全背后的人工操作。
💡 专业提示: 让 Copilot 生成安全策略,然后在应用之前进行审核。
如何使用 Microsoft Intune 端点管理
端点管理 让您在一个地方管理终端和所有已注册的设备。
以下是使用步骤。
第一步:对端点进行分组
将组织中的终端节点按用户组进行分类,以便进行清晰的策略分配。
步骤 2:推送配置文件
向受信任的设备和移动设备部署配置配置文件。
这就是它的样子:
✓ 检查点: 每个已注册的设备都会显示其分配的配置文件。
步骤 3:部署应用程序
利用应用管理功能,大规模地将应用部署到设备和设备上。
✅ 结果: 无需手动操作每台机器即可管理终端。
💡 专业提示: 使用动态组,以便新注册的设备在第一天就能继承设置。
如何在云端使用 Microsoft Intune Defender
云防御者 可帮助您保护公司资源和敏感信息。 数据 在云端。
以下是使用步骤。
步骤 1:连接云端 Defender
Link Defender 会持续监控企业资源。
步骤 2:设置安全控制
应用安全控制措施来保护静态敏感数据。
这就是它的样子:
✓ 检查点: 云工作负载会给出明确的风险评分。
步骤 3:监测姿势
监控您的安全状况,并对已发现的风险采取行动。
✅ 结果: 敏感数据通过主动安全控制措施得到保护。
💡 专业提示: 需要使用 BitLocker 和 FileVault 等加密技术来保护敏感数据。
如何使用 Microsoft Intune Entra ID
入口 ID 允许您实施条件访问和身份管理。
以下是使用步骤。
步骤 1:开放条件访问
在 Microsoft Entra ID 中构建条件访问策略。
步骤 2:检查合规性
只允许符合规范的设备和受信任的设备通过。
这就是它的样子:
✓ 检查点: 条件访问会阻止未经信任的登录。
步骤三:阻止高风险登录
自动阻止不合规设备的访问。
✅ 结果: 条件访问在授予企业资源之前强制执行合规性。
💡 专业提示: 将条件访问与多因素身份验证相结合,以实现更强大的身份管理。
如何使用 Microsoft Intune 和 Internet Access
Entra 互联网接入 可保护对其他资源和外部工具的流量。
以下是使用步骤。
步骤 1:打开互联网连接
从管理中心启用Entra互联网访问。
步骤二:规划交通路线
通过安全配置文件将流量引导至其他资源。
这就是它的样子:
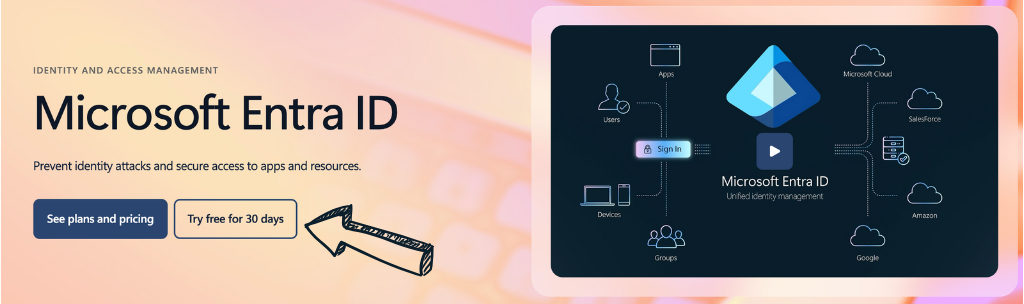
✓ 检查点: 网络流量通过受保护的路径传输。
步骤 3:遮盖外部工具
将安全策略扩展到团队使用的外部工具。
✅ 结果: 其他资源和外部工具都依赖于这一政策。
💡 专业提示: 将此方法应用于 Microsoft Teams 和 SaaS 应用,以实现一致的安全控制。
如何使用 Microsoft Intune 安全暴露管理
安全风险管理 可让您根据合规性要求衡量设备合规性。
以下是使用步骤。
第一步:设定安全基线
对每台设备应用安全基线和基线策略。
步骤二:编写合规政策
制定符合 ISO 27001 等框架的合规政策。
这就是它的样子:
✓ 检查点: 设备合规性报告变为绿色。
步骤三:填补空白
在合规问题扩散之前解决它们。
✅ 结果: 合规性要求与明确的安全基线相对应。
💡 专业提示: 每月审查合规政策,确保其符合新的合规要求。
如何使用 Microsoft Intune 攻击面管理
攻击面管理 可降低组织内所有设备的风险。
以下是使用步骤。
第一步:扫描您的房产
绘制您管理的所有设备的暴露情况图。
步骤 2:强化设置
加强安全策略,提升安全态势。
这就是它的样子:
✓ 检查点: 加固后,暴露的端点数量会减少。
步骤三:跟踪进度
观察攻击面随时间推移而缩小的过程。
✅ 结果: 贵组织的设备攻击面较小。
💡 专业提示: 首先优先保护面向互联网的资产,以获得最大的安全保障。
如何使用 Microsoft Intune DDoS 防护
DDoS防护 可以阻止洪水攻击和DDoS攻击。
以下是使用步骤。
步骤 1:启用保护
为您的服务启用DDoS防护。
步骤二:设置阈值
设定流量高峰期的访问限制。
这就是它的样子:
✓ 检查点: 模拟的尖峰信号被完全吸收。
步骤三:审核报告
每次事件发生后,都要查看缓解措施报告。
✅ 结果: 即使攻击阻断了边缘端的访问,服务仍能保持在线。
💡 专业提示: 将此与条件访问策略相结合,实现分层防御。
Microsoft Intune 专业技巧和快捷键
经过两年多的测试,我总结了以下使用技巧。
键盘快捷键
| 行动 | 捷径 |
|---|---|
| 搜索管理中心 | 然后输入 / |
| 打开设备 | 然后是 d |
| 刷新状态 | Ctrl + R |
| 快速创建策略 | n |
大多数人错过的隐藏功能
- 公司门户应用: 公司门户应用程序允许员工自行注册个人设备。
- 应用保护策略: 应用保护策略可在不管理整个手机的情况下隔离企业数据。
- 筛选条件: 按模型细化策略分配,以便特定用户获得正确的设置。
避免使用 Microsoft Intune 的常见错误
错误一:忽略结构化方法
❌ 错误: 注册移动设备时没有制定设备入驻计划。
✅ 右图: 采用结构化的方法,将招生方法与 商业 结果。
错误二:忽视合规政策
❌ 错误: 允许不合规设备获取企业资源。
✅ 右图: 制定合规策略,确保只有符合规定的设备才能获得访问权限。
错误三:混用工作应用和个人应用
❌ 错误: 全面管理个人设备上的个人应用程序。
✅ 右图: 使用移动应用管理 (MAM) 和应用保护策略来管理自带设备 (BYOD)。
Microsoft Intune 故障排除
问题:注册失败
原因: 注册方式错误或缺少 Microsoft Entra ID 许可证。
使固定: 检查设备注册限制并确认用户许可证。
问题:设备显示为不合规
原因: 合规政策比设备设置更严格。
使固定: 审查合规政策并解决列出的合规问题。
问题:应用无法安装
原因: 策略分配遗漏了正确的用户组。
使固定: 将应用重新分配到正确的动态组,然后同步。
📌 笔记: 如果这些方法都无效,请向 Microsoft Intune 支持部门提交支持工单。
什么是 Microsoft Intune?
Microsoft Intune 是一款基于云的移动设备管理和终端管理服务。
你可以把它想象成一个管理中心,用来控制团队使用的所有设备。
观看这段快速概览:
它包含以下主要特点:
- 移动设备管理: 管理 Windows、iOS 等平台的设备 安卓macOS 和 Linux。
- 移动应用管理: 使用应用保护策略保护企业应用和自带设备办公 (BYOD) 应用。
- 条件访问: 在授予公司资源之前,必须先执行安全策略。
- 终端安全: 在已注册的设备上集成 Microsoft Defender。
- Windows自动驾驶: 为新用户提供零接触式PC部署。
- 微软生态系统: 将管理与 Microsoft 365 和 Microsoft Teams 统一起来。
如需完整评测,请参阅我们的 微软 Intune 评测.
Microsoft Intune 定价
以下是微软 Intune 在 2026 年的费用:
| 计划 | 价格 | 最适合 |
|---|---|---|
| Microsoft Intune 套件 | 每用户每月 10.00 美元 | 核心设备管理 |
| 微软 Defender 套件 | 每用户每月 12.00 美元 | 端点安全团队 |
| Microsoft Entra Suite | 每用户每月 12.00 美元 | 身份和条件访问 |
| 微软 Purview 套件 | 每用户每月 12.00 美元 | 数据合规性要求 |
免费试用: 是的,可以通过 Microsoft 365 进行免费试用。
退款保证: 适用微软标准退款条款。
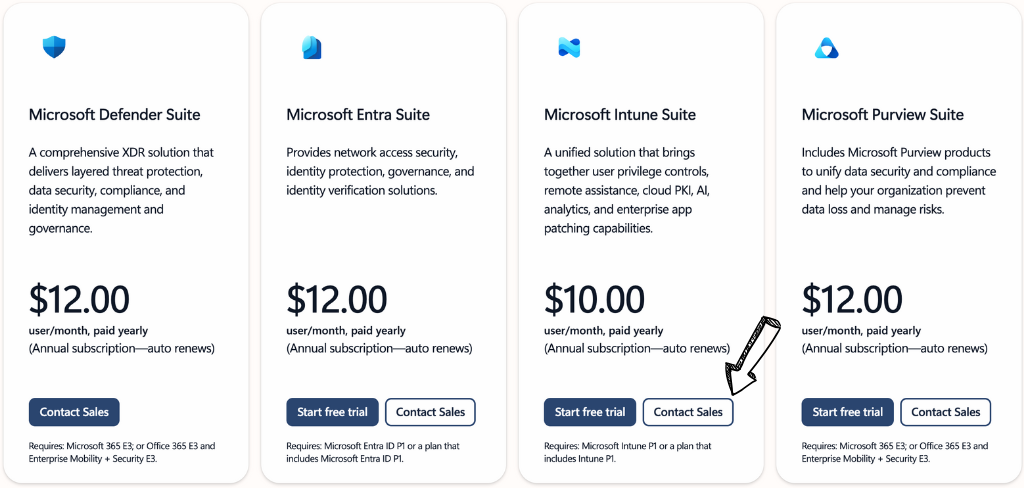
💰 性价比最高: Microsoft Intune 套件——涵盖大多数团队的设备管理需求。
微软 Intune 与其他替代方案
微软 Intune 的表现如何?以下是竞争格局:
观看这段对比视频:
| 工具 | 最适合 | 价格 | 等级 |
|---|---|---|---|
| Microsoft Intune | 微软生态系统 | 每月10美元 | ⭐ 4.6 |
| 阿特拉 | MSP 和 IT 团队 | 每月 149 美元 | ⭐ 4.6 |
| NinjaOne | 统一端点管理 | 风俗 | ⭐ 4.7 |
| ConnectWise RMM(原名 Automate) | 自动化 深度 | 风俗 | ⭐ 4.3 |
| 卡塞亚 VSA | 大型环境 | 风俗 | ⭐ 4.1 |
| 同步 | 小型MSP | 每月 139 美元 | ⭐ 4.6 |
快速精选:
- 综合最佳: Microsoft Intune——与微软生态系统深度契合。
- 最佳预算: Syncro——按技术统一定价。
- 最适合初学者: Atera——简单易用的一体化设置。
- 最适合统一端点: NinjaOne——简洁的端点管理。
🎯 Microsoft Intune 的替代方案
正在寻找 Microsoft Intune 的替代方案?以下是一些最佳选择:
- 🚀 阿特拉: 面向 IT 团队的一体化 RMM 和 PSA,采用按技术人员计费的统一价格模式,并内置工单系统。
- 🌟 NinjaOne: 统一端点管理,可快速上线并实现移动设备和 PC 的强大补丁功能。
- 🔧 ConnectWise RMM(原名 Automate): 深的 自动化 适用于需要详细脚本编写和策略控制的托管服务提供商。
- 🏢 Kaseya VSA: Scales to large environments with broad remote management and endpoint security tools.
- 💰 同步: 预算型 MSP 平台,将 RMM、PSA 和计费功能整合在一个平台上。
完整列表请参见我们的 Microsoft Intune 的替代方案 指导。
⚔️ Microsoft Intune 对比
以下是微软 Intune 与各竞争对手的对比:
- 微软 Intune 对比 Atera: Intune 在与微软生态系统的契合度方面胜出;Atera 在希望将工单系统和远程监控管理 (RMM) 功能整合在一起的 MSP 方面胜出。
- 微软 Intune 与 NinjaOne 对比: Intune 在 Microsoft 365 应用中领先;NinjaOne 在跨厂商统一端点管理方面领先。
- Microsoft Intune 与 ConnectWise RMM(原 Automate)对比: Intune 管理起来更简单;ConnectWise RMM 为高级用户提供更深入的脚本编写功能。
- Microsoft Intune 与 Kaseya VSA: Intune 适用于以身份为导向的安全;Kaseya VSA 适用于非常大型的远程管理环境。
- Microsoft Intune 与 Syncro 对比: Intune 涵盖企业安全;Syncro 适合需要低成本一体化工具的小型 MSP。
立即开始使用 Microsoft Intune
您已学会如何使用 Microsoft Intune 的所有主要功能:
- ✅ 核心能力
- ✅ 人工智能驱动的网络安全
- ✅ 端点管理
- ✅ 云防御
- ✅ 输入 ID
- ✅ 进入互联网接入
- ✅ 安全风险管理
- ✅ 攻击面管理
- ✅ DDoS防护
下一步: 选择一项功能,立即试用。
大多数团队从核心功能和设备注册开始。
只需不到5分钟。
常见问题解答
用简单的话来说,Microsoft Intune是什么?
Microsoft Intune 是一项基于云的服务,可用于管理设备和应用。它通过一个管理中心处理移动设备管理和条件访问控制。
为什么 Intune 这么复杂?
Intune 同时涵盖身份管理、设备管理和安全策略。Microsoft Intune 管理中心包含众多设置,因此采用结构化的方法可以大大简化设置过程。
Intune值得学习吗?
是的。Intune技能在终端管理和终端安全岗位上非常抢手。学习设备注册、合规策略和条件访问很快就能带来回报。
我的雇主可以在 Microsoft Intune 上看到哪些内容?
对于已注册的设备,雇主可以看到设备的合规性、型号和已安装的应用。如果个人设备上应用了保护策略,雇主则只能看到公司数据,而看不到个人应用。
Microsoft Intune 的具体功能是什么?
Intune 可跨操作系统管理端点、部署应用程序、强制执行安全基线,并使用条件访问来阻止来自不合规设备的访问。












 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
