
Szybki start
W tym przewodniku dowiesz się, jak korzystać z usługi Microsoft Intune funkcja po funkcji:
- Rozpoczęcie pracy — Skonfiguruj usługę Intune i zarejestruj urządzenie
- Jak korzystać z podstawowych możliwości — Ujednolicone zarządzanie urządzeniami na różnych platformach
- Jak korzystać z cyberbezpieczeństwa opartego na sztucznej inteligencji — Microsoft Security Copilot dla zespołów ds. bezpieczeństwa
- Jak korzystać z zarządzania punktami końcowymi — Zarządzaj punktami końcowymi i zarejestrowanymi urządzeniami
- Jak korzystać z usługi Defender for Cloud — Chroń zasoby korporacyjne i poufne dane
- Loading... — Dostęp warunkowy i zarządzanie tożsamościami
- Jak korzystać z dostępu do Internetu Entra — Bezpieczny dostęp do innych zasobów
- Jak korzystać z zarządzania narażeniem na zagrożenia bezpieczeństwa — Śledź zgodność urządzenia i postawę bezpieczeństwa
- Jak korzystać z zarządzania powierzchnią ataku — Zmniejsz ryzyko na wszystkich urządzeniach w organizacji
- Jak korzystać z ochrony DDoS — Blokuj dostęp przed złośliwym ruchem
Czas potrzebny: 5 minut na każdy film
Również w tym przewodniku: Profesjonalne porady | Typowe błędy | Rozwiązywanie problemów | Wycena | Alternatywy
Dlaczego warto zaufać temu przewodnikowi
Używam Microsoft Intune od ponad dwóch lat i przetestowałem każdą jego funkcję.
Poniższy przewodnik powstał na podstawie rzeczywistej pracy praktycznej, a nie zrzutów ekranu od dostawców.

Microsoft Intune to oparta na chmurze usługa do zarządzania urządzeniami mobilnymi i zarządzanie punktami końcowymi.
Umożliwia zarządzanie urządzeniami mobilnymi (MDM), zarządzanie aplikacjami mobilnymi i konfigurację urządzeń w jednym centrum administracyjnym.
Nauka korzystania z usługi Microsoft Intune pozwala zarządzać urządzenia i zarządzać punktami końcowymi w różnych systemach operacyjnych.
Automatyzuje rutynowe zadania, dzięki czemu zespoły IT mogą pominąć powolną, ręczną pracę.
W tym przewodniku znajdziesz opis każdej funkcji krok po kroku, wraz ze zrzutami ekranu i profesjonalnymi wskazówkami.
Samouczek Microsoft Intune
W tym samouczku dotyczącym usługi Microsoft Intune omówiono konfigurację, zarządzanie aplikacjami mobilnymi i bezpieczeństwo polityki od początku do końca.
Microsoft Intune
Zarządzaj urządzeniami i aplikacjami z jednej usługi w chmurze. Microsoft Intune łączy zarządzanie urządzeniami mobilnymi, dostęp warunkowy i bezpieczeństwo punktów końcowych. Część ekosystemu Microsoft, z włączoną usługą Microsoft 365.
Wprowadzenie do usługi Microsoft Intune
Przed zainstalowaniem jakiejkolwiek funkcji należy wykonać tę jednorazową konfigurację.
Wdrażanie usługi Microsoft Intune rozpoczyna się w Centrum administracyjnym usługi Microsoft Intune.
Obejrzyj najpierw ten krótki przegląd:
Przyjrzyjmy się teraz każdemu krokowi.
Krok 1: Otwórz Centrum administracyjne usługi Intune
Zaloguj się do Centrum administracyjnego usługi Microsoft Intune za pomocą konta służbowego.
W tym centrum administracyjnym możesz skonfigurować usługę Intune i zarządzać wszystkimi urządzeniami.
✓ Punkt kontrolny: Powinieneś zobaczyć główny panel.
Krok 2: Skonfiguruj tożsamość i rejestrację
Usługa Intune wykorzystuje usługę Microsoft Entra ID do zarządzania tożsamościami i grupami użytkowników.
Połącz Microsoft Entra, Azure Active Directory i dowolną posiadaną domenę niestandardową.
Wybierz metodę rejestracji, taką jak Windows Autopilot lub hybrydowe dołączenie do usługi Azure AD, na potrzeby rejestracji urządzeń.
Oto widok korzyści w konsoli:

✓ Punkt kontrolny: Obsługa urządzeń jest możliwa na wszystkich obsługiwanych platformach.
Krok 3: Tworzenie grup i zasad
Utwórz dynamiczne grupy, aby przypisanie zasad automatycznie dotarło do odpowiedniego użytkownika.
Jeśli korzystasz z konfiguracji hybrydowych, dodaj współzarządzanie za pomocą Configuration Manager.
✅ Zrobione: Możesz już używać dowolnej funkcji poniżej.
Jak korzystać z podstawowych możliwości usługi Microsoft Intune
Podstawowe możliwości umożliwia zarządzanie urządzeniami i aplikacjami z jednej konsoli.
Oto instrukcja krok po kroku, jak z niego korzystać.
Krok 1: Otwórz obszar urządzeń
Wybierz sekcję urządzeń i aplikacji, aby zobaczyć wszystkie zarejestrowane urządzenia.
Krok 2: Zastosuj profile konfiguracji
Przesyłaj profile konfiguracji i konfigurację urządzeń na urządzenia mobilne i komputery.
Oto jak to wygląda:
✓ Punkt kontrolny: Urządzenia Twojej organizacji są wyświetlane na jednej liście.
Krok 3: Sprawdź status
Potwierdź, że urządzenia zgodne z systemem operacyjnym są zgłaszane.
✅ Wynik: Podstawowe zarządzanie urządzeniami odbywa się z jednego centrum administracyjnego.
💡 Wskazówka: Oznaczaj urządzenia osobiste oddzielnie, aby prywatne aplikacje nie znajdowały się w zasobach firmowych.
Jak korzystać z cyberbezpieczeństwa opartego na sztucznej inteligencji w usłudze Microsoft Intune
Cyberbezpieczeństwo oparte na sztucznej inteligencji umożliwia zespołom ds. bezpieczeństwa korzystanie ze wsparcia sztucznej inteligencji za pośrednictwem programu Microsoft Security Copilot.
Oto instrukcja krok po kroku, jak z niego korzystać.
Krok 1: Włącz Security Copilot
Włącz usługę Microsoft Security Copilot dla zespołów ds. bezpieczeństwa.
Krok 2: Połącz z programem Microsoft Defender
Połącz program Microsoft Defender, aby zwiększyć bezpieczeństwo.
Oto jak to wygląda:
✓ Punkt kontrolny: Copilot wykrywa zagrożenia na wszystkich punktach końcowych.
Krok 3: Reaguj na alerty
Przejrzyj sygnały bezpieczeństwa punktów końcowych i szybko napraw niezgodne urządzenia.
✅ Wynik: Sztuczna inteligencja eliminuje ręczne zadania związane z bezpieczeństwem punktów końcowych.
💡 Wskazówka: Pozwól Copilotowi opracować zasady bezpieczeństwa, a następnie przejrzyj je przed ich zastosowaniem.
Jak korzystać z usługi Microsoft Intune Endpoint Management
Zarządzanie punktami końcowymi umożliwia zarządzanie punktami końcowymi i wszystkimi zarejestrowanymi urządzeniami w jednym miejscu.
Oto instrukcja krok po kroku, jak z niego korzystać.
Krok 1: Grupuj swoje punkty końcowe
Posortuj punkty końcowe organizacji według grup użytkowników, aby uzyskać przejrzyste przypisanie zasad.
Krok 2: Prześlij profile
Wdrażaj profile konfiguracyjne na zaufanych urządzeniach i urządzeniach mobilnych.
Oto jak to wygląda:
✓ Punkt kontrolny: Każde zarejestrowane urządzenie wyświetla przypisany mu profil.
Krok 3: Wdrażanie aplikacji
Użyj zarządzania aplikacjami, aby wdrażać aplikacje na urządzeniach i na dużą skalę.
✅ Wynik: Zarządzaj punktami końcowymi bez konieczności dotykania każdej maszyny ręcznie.
💡 Wskazówka: Użyj grup dynamicznych, aby nowo zarejestrowane urządzenia odziedziczyły ustawienia od pierwszego dnia.
Jak korzystać z usługi Microsoft Intune Defender dla chmury
Obrońca chmury pozwala chronić zasoby korporacyjne i poufne dane w chmurze.
Oto instrukcja krok po kroku, jak z niego korzystać.
Krok 1: Połącz Defender for Cloud
Link Defender umożliwiający ciągły monitoring zasobów korporacyjnych.
Krok 2: Ustaw kontrolę bezpieczeństwa
Wprowadź środki bezpieczeństwa chroniące poufne dane w stanie spoczynku.
Oto jak to wygląda:
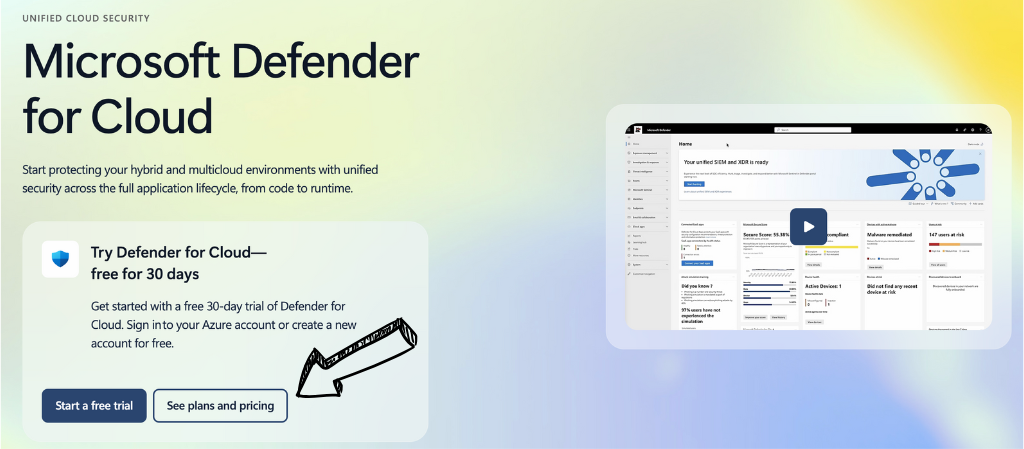
✓ Punkt kontrolny: Obciążenia w chmurze charakteryzują się jasnym wskaźnikiem ryzyka.
Krok 3: Monitoruj postawę
Monitoruj stan swojego bezpieczeństwa i podejmuj działania w przypadku wykrytych zagrożeń.
✅ Wynik: Aktywne środki bezpieczeństwa zapewniają ochronę wrażliwych danych.
💡 Wskazówka: Wymagaj szyfrowania, np. BitLocker i FileVault, aby zabezpieczyć poufne dane.
Jak korzystać z identyfikatora Entra w usłudze Microsoft Intune
Identyfikator wejścia umożliwia wymuszanie dostępu warunkowego i zarządzania tożsamościami.
Oto instrukcja krok po kroku, jak z niego korzystać.
Krok 1: Otwórz dostęp warunkowy
Tworzenie zasad dostępu warunkowego w ramach Microsoft Entra ID.
Krok 2: Sprawdź zgodność
Zezwalaj tylko na urządzenia zgodne i zaufane.
Oto jak to wygląda:
✓ Punkt kontrolny: Dostęp warunkowy blokuje niezaufane logowanie.
Krok 3: Zablokuj ryzykowne logowania
Automatycznie blokuj dostęp z urządzeń niezgodnych ze standardem.
✅ Wynik: Dostęp warunkowy wymusza zgodność przed przyznaniem zasobów korporacyjnych.
💡 Wskazówka: Połącz dostęp warunkowy z uwierzytelnianiem wieloskładnikowym, aby uzyskać skuteczniejsze zarządzanie tożsamościami.
Jak korzystać z usługi Microsoft Intune Entra Internet Access
Dostęp do Internetu Entra umożliwia zabezpieczenie ruchu do innych zasobów i narzędzi zewnętrznych.
Oto instrukcja krok po kroku, jak z niego korzystać.
Krok 1: Włącz dostęp do Internetu
Włącz Entra Internet Access w centrum administracyjnym.
Krok 2: Kierowanie ruchem
Kieruj ruch do innych zasobów za pośrednictwem bezpiecznego profilu.
Oto jak to wygląda:
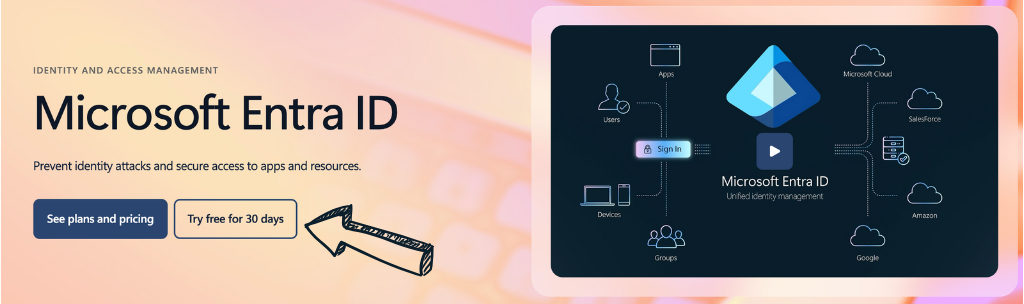
✓ Punkt kontrolny: Ruch sieciowy przepływa przez chronioną ścieżkę.
Krok 3: Zabezpiecz narzędzia zewnętrzne
Rozszerz zasady bezpieczeństwa na narzędzia zewnętrzne, z których korzysta Twój zespół.
✅ Wynik: Za jedną polityką kryją się inne zasoby i narzędzia zewnętrzne.
💡 Wskazówka: Loading...
Jak korzystać z usługi Microsoft Intune Security Exposure Management
Zarządzanie narażeniem na ryzyko bezpieczeństwa umożliwia ocenę zgodności urządzenia z wymaganiami zgodności.
Oto instrukcja krok po kroku, jak z niego korzystać.
Krok 1: Ustal podstawowe poziomy bezpieczeństwa
Zastosuj podstawowe zasady bezpieczeństwa i polityki bezpieczeństwa do każdego urządzenia.
Krok 2: Napisz zasady zgodności
Opracuj zasady zgodności zgodne z normami takimi jak ISO 27001.
Oto jak to wygląda:
✓ Punkt kontrolny: Raporty zgodności urządzeń zmieniają kolor na zielony.
Krok 3: Napraw luki
Rozwiązuj problemy związane z przestrzeganiem zasad zanim się rozprzestrzenią.
✅ Wynik: Wymagania dotyczące zgodności odzwierciedlają jasne wytyczne bezpieczeństwa.
💡 Wskazówka: Dokonuj comiesięcznego przeglądu zasad zgodności, aby odpowiadały nowym wymaganiom.
Jak korzystać z funkcji zarządzania powierzchnią ataku w usłudze Microsoft Intune
Zarządzanie powierzchnią ataku pozwala ograniczyć ryzyko na wszystkich urządzeniach w Twojej organizacji.
Oto instrukcja krok po kroku, jak z niego korzystać.
Krok 1: Zeskanuj swoją posiadłość
Udostępnij mapę na wszystkich zarządzanych urządzeniach.
Krok 2: Ustawienia utwardzania
Zaostrz zasady bezpieczeństwa, aby poprawić swoje bezpieczeństwo.
Oto jak to wygląda:
✓ Punkt kontrolny: Odsłonięte punkty końcowe opadają po utwardzeniu.
Krok 3: Śledź postęp
Obserwuj, jak powierzchnia ataku z czasem się kurczy.
✅ Wynik: Urządzenia w Twojej organizacji są mniej narażone na ataki.
💡 Wskazówka: Aby uzyskać jak największe korzyści w zakresie bezpieczeństwa, w pierwszej kolejności zadbaj o zasoby mające dostęp do Internetu.
Jak korzystać z ochrony DDoS w usłudze Microsoft Intune
Ochrona DDoS umożliwia blokowanie dostępu przed atakami typu flood i DDoS.
Oto instrukcja krok po kroku, jak z niego korzystać.
Krok 1: Włącz ochronę
Włącz ochronę DDoS dla swoich usług.
Krok 2: Ustaw progi
Zdefiniuj ograniczenia blokujące dostęp w okresach szczytowego natężenia ruchu.
Oto jak to wygląda:
✓ Punkt kontrolny: Symulowany impuls jest całkowicie absorbowany.
Krok 3: Przejrzyj raporty
Sprawdź raporty dotyczące łagodzenia skutków każdego zdarzenia.
✅ Wynik: Usługi pozostają online, podczas gdy ataki blokują dostęp do krawędzi sieci.
💡 Wskazówka: Połącz to z zasadami dostępu warunkowego, aby uzyskać wielowarstwową obronę.
Porady i skróty dotyczące usługi Microsoft Intune Pro
Oto moje najlepsze wskazówki po ponad dwuletnim testowaniu usługi Microsoft Intune.
Skróty klawiaturowe
| Działanie | Skrót |
|---|---|
| Wyszukaj w centrum administracyjnym | / następnie wpisz |
| Otwórz urządzenia | g, potem d |
| Odśwież status | Ctrl + R |
| Szybkie tworzenie zasad | n |
Ukryte funkcje, których większość ludzi nie dostrzega
- Aplikacja Portalu firmy: aplikacja portalu firmowego umożliwia pracownikom samodzielne rejestrowanie urządzeń osobistych.
- Zasady ochrony aplikacji: Zasady ochrony aplikacji izolują dane firmowe bez konieczności zarządzania całym telefonem.
- Filtry: doprecyzuj przypisywanie zasad według modelu, aby konkretny użytkownik miał odpowiednią konfigurację.
Typowe błędy, których należy unikać w usłudze Microsoft Intune
Błąd nr 1: Pominięcie podejścia strukturalnego
❌ Źle: Rejestrowanie urządzeń mobilnych bez planu obejmującego rejestrację urządzeń.
✅ Po prawej: Stosuj ustrukturyzowane podejście, które łączy metody rejestracji biznes wyniki.
Błąd nr 2: Ignorowanie zasad zgodności
❌ Źle: Umożliwienie dostępu niezgodnym urządzeniom do zasobów korporacyjnych.
✅ Po prawej: Ustaw zasady zgodności, tak aby dostęp miały tylko zgodne urządzenia.
Błąd nr 3: Mieszanie aplikacji służbowych i osobistych
❌ Źle: Pełne zarządzanie aplikacjami osobistymi na urządzeniach osobistych.
✅ Po prawej: Użyj zarządzania aplikacjami mobilnymi i zasad ochrony aplikacji dla BYOD.
Rozwiązywanie problemów z usługą Microsoft Intune
Problem: Niepowodzenia rejestracji
Przyczyna: Nieprawidłowa metoda rejestracji lub brak licencji Microsoft Entra ID.
Naprawić: Sprawdź limity rejestracji urządzeń i potwierdź licencję użytkownika.
Problem: Urządzenia są wyświetlane jako niezgodne
Przyczyna: Zasady zgodności są bardziej rygorystyczne niż ustawienia urządzenia.
Naprawić: Przejrzyj zasady zgodności i rozwiąż wymienione problemy dotyczące zgodności.
Problem: Aplikacje nie instalują się
Przyczyna: Przydział zasad nie obejmował właściwych grup użytkowników.
Naprawić: Ponownie przypisz aplikację do właściwych grup dynamicznych, a następnie zsynchronizuj.
📌 Notatka: Jeśli to nie pomoże, zgłoś zgłoszenie do pomocy technicznej Microsoft Intune.
Czym jest Microsoft Intune?
Microsoft Intune jest usługą opartą na chmurze, służącą do zarządzania urządzeniami mobilnymi i punktami końcowymi.
Można to porównać do jednego centrum administracyjnego kontrolującego wszystkie urządzenia używane przez zespół.
Obejrzyj ten krótki przegląd:
Zawiera następujące kluczowe funkcje:
- Zarządzanie urządzeniami mobilnymi: zarządzaj urządzeniami w systemach Windows, iOS, Android, macOS i Linux.
- Zarządzanie aplikacjami mobilnymi: chroń aplikacje korporacyjne i BYOD za pomocą zasad ochrony aplikacji.
- Dostęp warunkowy: egzekwować zasady bezpieczeństwa przed przyznaniem zasobów korporacyjnych.
- Bezpieczeństwo punktów końcowych: Loading...
- Windows Autopilot: wdrażanie komputerów bezdotykowych u nowych użytkowników.
- Ekosystem Microsoft: ujednolicenie zarządzania dzięki Microsoft 365 i Microsoft Teams.
Aby zapoznać się z pełną recenzją, zobacz naszą Recenzja Microsoft Intune.
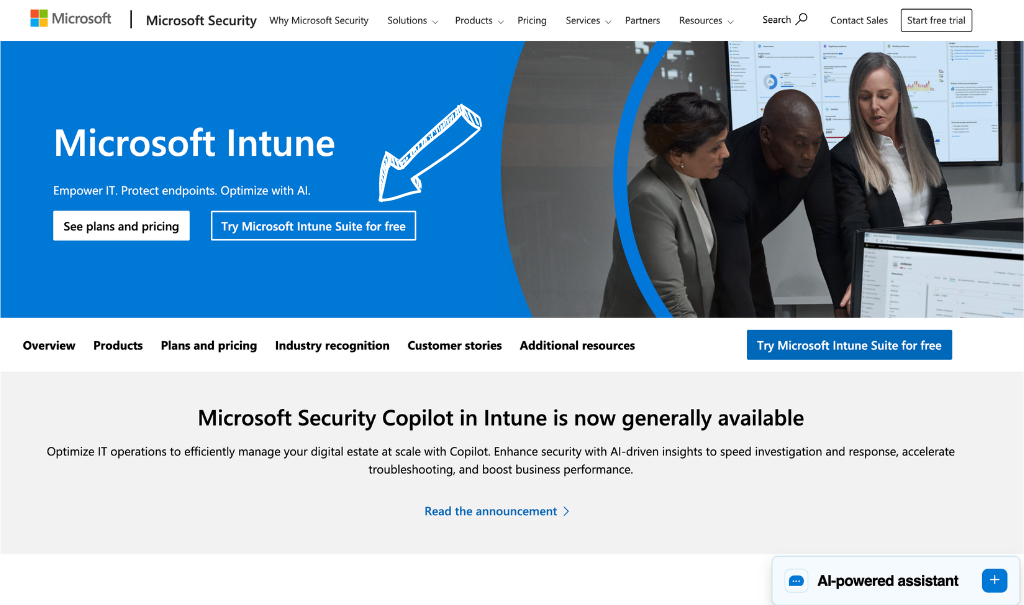
Cennik usługi Microsoft Intune
Oto, ile będzie kosztować usługa Microsoft Intune w 2026 r.:
| Plan | Cena | Najlepsze dla |
|---|---|---|
| Pakiet Microsoft Intune | 10,00 USD/użytkownik/miesiąc | Zarządzanie urządzeniami podstawowymi |
| Pakiet Microsoft Defender | 12,00 USD/użytkownik/miesiąc | Zespoły ds. bezpieczeństwa punktów końcowych |
| Pakiet Microsoft Entra | 12,00 USD/użytkownik/miesiąc | Tożsamość i dostęp warunkowy |
| Pakiet Microsoft Purview | 12,00 USD/użytkownik/miesiąc | Wymagania dotyczące zgodności danych |
Bezpłatny okres próbny: Tak, bezpłatna wersja próbna jest dostępna w ramach pakietu Microsoft 365.
Gwarancja zwrotu pieniędzy: Obowiązują standardowe warunki zwrotu pieniędzy firmy Microsoft.
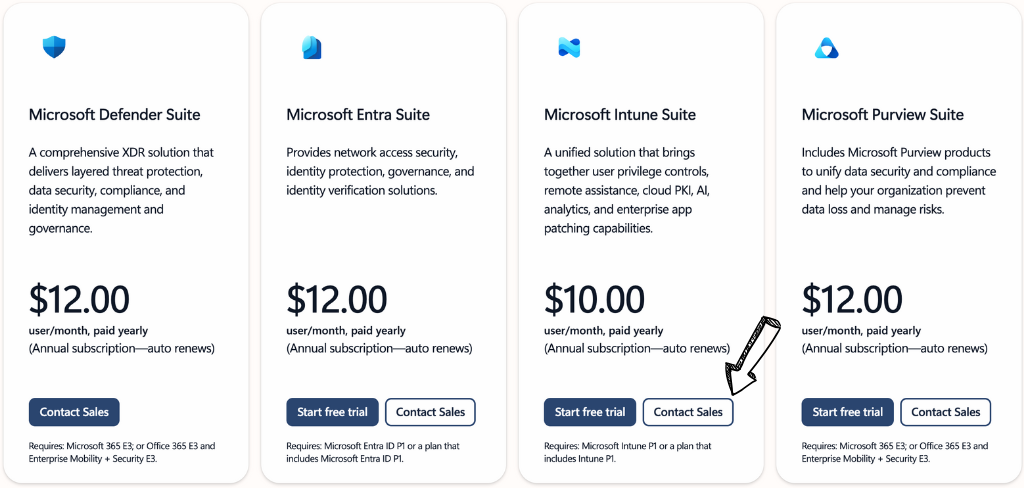
💰 Najlepszy stosunek jakości do ceny: Pakiet Microsoft Intune — umożliwia zarządzanie urządzeniami w większości zespołów.
Microsoft Intune kontra alternatywy
Jak wypada Microsoft Intune na tle konkurencji? Oto krajobraz konkurencyjny:
Obejrzyj to porównanie:
| Narzędzie | Najlepsze dla | Cena | Ocena |
|---|---|---|---|
| Microsoft Intune | Ekosystem Microsoft | 10 USD/mies. | ⭐ 4.6 |
| Atera | MSP i zespoły IT | 149 USD/mies. | ⭐ 4.6 |
| NinjaOne | Zunifikowane zarządzanie punktami końcowymi | Zwyczaj | ⭐ 4.7 |
| ConnectWise RMM (dawniej Automate) | Automatyzacja głębokość | Zwyczaj | ⭐ 4.3 |
| Kaseya VSA | Duże środowiska | Zwyczaj | ⭐ 4.1 |
| Synchronizacja | Małe MSP | 139 USD/mies. | ⭐ 4.6 |
Szybkie typy:
- Najlepszy ogółem: Microsoft Intune — głębokie dopasowanie do ekosystemu Microsoft.
- Najlepszy budżet: Syncro — stała cena za technologię.
- Najlepsze dla początkujących: Atera — proste rozwiązanie typu „wszystko w jednym”.
- Najlepiej dla zunifikowanych punktów końcowych: NinjaOne — czyste zarządzanie punktami końcowymi.
🎯 Alternatywy dla Microsoft Intune
Szukasz alternatyw dla Microsoft Intune? Oto najlepsze opcje:
- 🚀 Atera: Kompleksowe rozwiązanie RMM i PSA dla zespołów IT ze stałą ceną za technika i wbudowaną funkcją zgłaszania problemów.
- 🌟 NinjaOne: Ujednolicone zarządzanie punktami końcowymi z szybkim wdrażaniem i skutecznym łataniem na urządzeniach mobilnych i komputerach PC.
- 🔧 ConnectWise RMM (dawniej Automate): Głęboko automatyzacja dla MSP wymagających szczegółowych skryptów i kontroli zasad.
- 🏢 Kaseya VSA: Scales to large environments with broad remote management and endpoint security tools.
- 💰 Synchronizacja: Budżetowa platforma MSP łącząca RMM, PSA i rozliczenia w jednym miejscu.
Aby zobaczyć pełną listę, zobacz naszą Alternatywy dla Microsoft Intune przewodnik.
⚔️ Porównanie Microsoft Intune
Oto jak Microsoft Intune wypada na tle poszczególnych konkurentów:
- Microsoft Intune kontra Atera: Intune wygrywa dzięki dopasowaniu do ekosystemu Microsoft; Atera wygrywa dla MSP, którzy chcą korzystać z funkcji sprzedaży biletów i RMM jednocześnie.
- Microsoft Intune kontra NinjaOne: Intune jest liderem w zakresie sklepów Microsoft 365; NinjaOne jest liderem w zakresie ujednoliconego zarządzania punktami końcowymi między dostawcami.
- Microsoft Intune kontra ConnectWise RMM (dawniej Automate): Usługa Intune jest prostsza w zarządzaniu, a ConnectWise RMM oferuje bardziej zaawansowane skrypty dla użytkowników zaawansowanych.
- Microsoft Intune kontra Kaseya VSA: Intune obsługuje zabezpieczenia oparte na tożsamości; Kaseya VSA jest przeznaczona do bardzo dużych systemów zdalnego zarządzania.
- Microsoft Intune kontra Syncro: Intune odpowiada za bezpieczeństwo przedsiębiorstw; Syncro jest przeznaczony dla małych MSP potrzebujących niedrogich narzędzi typu „wszystko w jednym”.
Zacznij korzystać z usługi Microsoft Intune już teraz
Nauczyłeś się, jak korzystać ze wszystkich głównych funkcji usługi Microsoft Intune:
- ✅ Podstawowe możliwości
- ✅ Cyberbezpieczeństwo oparte na sztucznej inteligencji
- ✅ Zarządzanie punktami końcowymi
- ✅ Obrońca chmury
- ✅ Identyfikator Entra
- ✅ Dostęp do Internetu Entra
- ✅ Zarządzanie narażeniem na zagrożenia bezpieczeństwa
- ✅ Zarządzanie powierzchnią ataku
- ✅ Ochrona DDoS
Następny krok: Wybierz jedną funkcję i wypróbuj ją teraz.
Większość zespołów zaczyna od podstawowych możliwości i rejestracji urządzeń.
Zajmie to mniej niż 5 minut.
Często zadawane pytania
Czym w prostych słowach jest Microsoft Intune?
Microsoft Intune to usługa oparta na chmurze, która umożliwia zarządzanie urządzeniami i aplikacjami. Obsługuje zarządzanie urządzeniami mobilnymi i dostęp warunkowy z jednego centrum administracyjnego.
Dlaczego Intune jest tak skomplikowany?
Intune obsługuje jednocześnie tożsamość, zarządzanie urządzeniami i zasady bezpieczeństwa. Centrum administracyjne Microsoft Intune oferuje wiele ustawień, więc ustrukturyzowane podejście znacznie ułatwia konfigurację.
Czy warto nauczyć się obsługi Intune?
Tak. Umiejętności związane z Intune są poszukiwane na stanowiskach związanych z zarządzaniem punktami końcowymi i ich bezpieczeństwem. Nauka rejestracji urządzeń, zasad zgodności i dostępu warunkowego szybko przynosi efekty.
Co mój pracodawca może zobaczyć w usłudze Microsoft Intune?
Na zarejestrowanych urządzeniach pracodawcy widzą zgodność urządzenia, model i zainstalowane aplikacje. Dzięki zasadom ochrony aplikacji na urządzeniach osobistych widzą tylko dane firmowe, a nie aplikacje osobiste.
Co dokładnie robi Microsoft Intune?
Usługa Intune zarządza punktami końcowymi w różnych systemach operacyjnych, wdraża aplikacje, egzekwuje podstawowe zasady bezpieczeństwa i wykorzystuje dostęp warunkowy w celu blokowania dostępu z urządzeń niezgodnych z wymaganiami.












 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
