
Avvio rapido
Questa guida mostra come utilizzare Microsoft Intune, funzionalità per funzionalità:
- Iniziare — Configurazione di Intune e registrazione dei dispositivi
- Come utilizzare le funzionalità principali — Gestione unificata dei dispositivi su diverse piattaforme
- Come utilizzare la sicurezza informatica basata sull'intelligenza artificiale — Microsoft Security Copilot per i team di sicurezza
- Come utilizzare la gestione degli endpoint — Gestisci gli endpoint e i dispositivi registrati
- Come utilizzare Defender per il cloud — Proteggere le risorse aziendali e i dati sensibili
- Come utilizzare Entra ID — Gestione degli accessi condizionali e delle identità
- Come utilizzare Entra Internet Access — Accesso sicuro ad altre risorse
- Come utilizzare la gestione dell'esposizione alla sicurezza — Monitorare la conformità e lo stato di sicurezza dei dispositivi
- Come utilizzare la gestione della superficie di attacco — Ridurre il rischio su tutti i dispositivi dell'organizzazione
- Come utilizzare la protezione DDoS — Blocca l'accesso al traffico dannoso
Tempo necessario: 5 minuti per ogni servizio
In questa guida troverete anche: Consigli professionali | Errori comuni | Risoluzione dei problemi | Prezzi | Alternative
Perché fidarsi di questa guida
Ho utilizzato Microsoft Intune per oltre due anni e ho testato ogni singola funzionalità.
Questa guida si basa su un'esperienza pratica reale, non su screenshot forniti dal produttore.

Microsoft Intune è un servizio basato su cloud per la gestione dei dispositivi mobili e gestione degli endpoint.
Consente di gestire i dispositivi mobili (MDM), le applicazioni mobili e la configurazione dei dispositivi in un unico centro di amministrazione.
Imparare a usare Microsoft Intune ti permette di gestire dispositivi e gestire gli endpoint su diversi sistemi operativi.
Loading...
Questa guida illustra ogni funzionalità passo dopo passo, con screenshot e consigli utili.
Tutorial su Microsoft Intune
Questo tutorial di Microsoft Intune tratta la configurazione, la gestione delle applicazioni mobili e sicurezza Politiche dall'inizio alla fine.
Microsoft Intune
Gestisci dispositivi e app da un unico servizio basato sul cloud. Microsoft Intune integra la gestione dei dispositivi mobili, l'accesso condizionale e la sicurezza degli endpoint. Fa parte dell'ecosistema Microsoft, con Microsoft 365 incluso.
Guida introduttiva a Microsoft Intune
Prima di utilizzare qualsiasi funzionalità, completa questa configurazione iniziale.
La distribuzione di Microsoft Intune inizia nel Centro di amministrazione di Microsoft Intune.
Prima di iniziare, guarda questa breve panoramica:
Ora analizziamo passo passo ciascuna fase.
Passaggio 1: Aprire il Centro di amministrazione di Intune
Accedi al Centro di amministrazione di Microsoft Intune con il tuo account aziendale.
In questo centro di amministrazione è possibile configurare Intune e gestire tutti i dispositivi.
✓ Punto di controllo: Dovresti visualizzare la dashboard principale.
Passaggio 2: Configurazione dell'identità e dell'iscrizione
Intune utilizza Microsoft Entra ID per la gestione delle identità e dei gruppi di utenti.
Collega Microsoft Entra, Azure Active Directory e qualsiasi dominio personalizzato di tua proprietà.
Per la registrazione dei dispositivi, scegli metodi di registrazione come Windows Autopilot o l'adesione ibrida ad Azure AD.
Ecco la visualizzazione dei vantaggi all'interno della console:

✓ Punto di controllo: La configurazione dei dispositivi è pronta su tutte le piattaforme supportate.
Passaggio 3: Creare gruppi e criteri
Crea gruppi dinamici in modo che le assegnazioni delle policy raggiungano automaticamente lo specifico utente corretto.
Se si utilizzano configurazioni ibride, è possibile aggiungere la gestione congiunta con Configuration Manager.
✅ Fatto: Sei pronto per utilizzare una qualsiasi delle funzioni seguenti.
Come utilizzare le funzionalità principali di Microsoft Intune
Capacità principali Consente di gestire dispositivi e applicazioni da un'unica console.
Ecco come usarlo passo dopo passo.
Passaggio 1: Aprire l'area dei dispositivi
Seleziona la sezione Dispositivi e app per visualizzare tutti i dispositivi registrati.
Passaggio 2: Applicare i profili di configurazione
Invia profili di configurazione e impostazioni dei dispositivi a dispositivi mobili e PC.
Ecco come si presenta:
✓ Punto di controllo: I dispositivi della tua organizzazione vengono visualizzati in un unico elenco.
Passaggio 3: Revisione dello stato
Verificare che i dispositivi compatibili forniscano un feedback da ogni sistema operativo.
✅ Risultato: La gestione principale dei dispositivi avviene da un unico centro di amministrazione.
💡 Consiglio da professionista: Etichettate separatamente i dispositivi personali in modo che le app personali rimangano al di fuori delle risorse aziendali.
Come utilizzare la sicurezza informatica basata sull'intelligenza artificiale di Microsoft Intune
Sicurezza informatica basata sull'intelligenza artificiale Consente di fornire ai team di sicurezza assistenza basata sull'intelligenza artificiale tramite Microsoft Security Copilot.
Ecco come usarlo passo dopo passo.
Passaggio 1: Abilita Security Copilot
Attiva Microsoft Security Copilot per i tuoi team di sicurezza.
Passaggio 2: Connetti Microsoft Defender
Collega Microsoft Defender per rafforzare il tuo livello di sicurezza.
Ecco come si presenta:
✓ Punto di controllo: Copilot mette in evidenza i rischi presenti sui tuoi endpoint.
Fase 3: Agire in base agli avvisi
Esamina i segnali di sicurezza degli endpoint e correggi rapidamente i dispositivi non conformi.
✅ Risultato: L'intelligenza artificiale elimina le attività manuali necessarie per la sicurezza degli endpoint.
💡 Consiglio da professionista: Lascia che Copilot elabori le policy di sicurezza, quindi rivedile prima di applicarle.
Come utilizzare Microsoft Intune Endpoint Management
Gestione degli endpoint Consente di gestire gli endpoint e tutti i dispositivi registrati in un unico luogo.
Ecco come usarlo passo dopo passo.
Passaggio 1: Raggruppa i tuoi endpoint
Ordina gli endpoint dell'organizzazione in gruppi di utenti per un'assegnazione delle policy più precisa.
Passaggio 2: Invia i profili
Distribuisci i profili di configurazione su dispositivi attendibili e dispositivi mobili.
Ecco come si presenta:
✓ Punto di controllo: Ogni dispositivo registrato mostra il profilo assegnato.
Passaggio 3: Distribuisci le app
Utilizza la gestione delle applicazioni per distribuire app su dispositivi e applicazioni su larga scala.
✅ Risultato: Gestisci gli endpoint senza dover intervenire manualmente su ogni singola macchina.
💡 Consiglio da professionista: Utilizza i gruppi dinamici in modo che i nuovi dispositivi registrati ereditino le impostazioni fin dal primo giorno.
Come utilizzare Microsoft Intune Defender per il cloud
Defender per il cloud consente di proteggere le risorse aziendali e i dati sensibili dati nella nuvola.
Ecco come usarlo passo dopo passo.
Passaggio 1: Connetti Defender per il cloud
Link Defender monitora costantemente le risorse aziendali.
Passaggio 2: Impostare i controlli di sicurezza
Applicare controlli di sicurezza che proteggano i dati sensibili a riposo.
Ecco come si presenta:
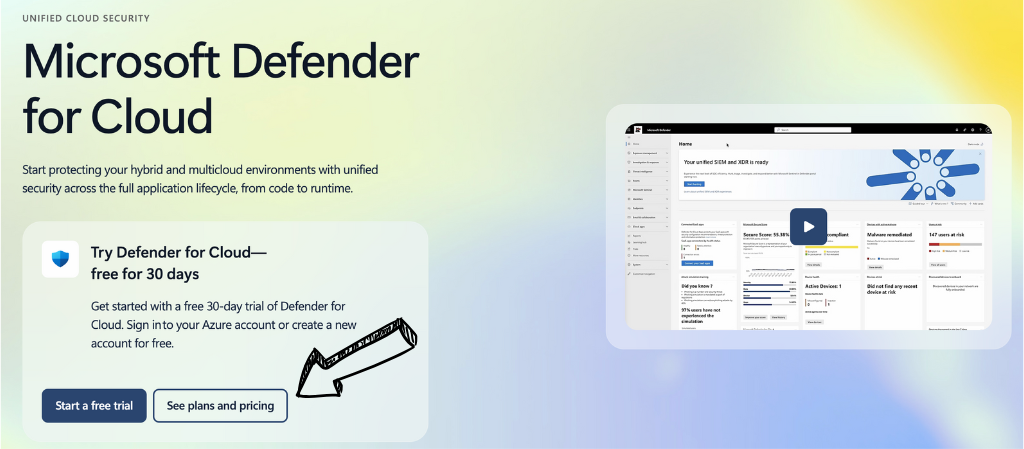
✓ Punto di controllo: I carichi di lavoro nel cloud presentano un punteggio di rischio ben definito.
Fase 3: Monitorare la postura
Monitora il tuo livello di sicurezza e intervieni sui rischi segnalati.
✅ Risultato: I dati sensibili rimangono protetti grazie a controlli di sicurezza attivi.
💡 Consiglio da professionista: È necessario utilizzare sistemi di crittografia come BitLocker e FileVault per proteggere i dati sensibili.
Come utilizzare Microsoft Intune Entra ID
Entra ID consente di applicare l'accesso condizionale e la gestione delle identità.
Ecco come usarlo passo dopo passo.
Passaggio 1: Aprire l'accesso condizionale
Crea criteri di accesso condizionale all'interno di Microsoft Entra ID.
Fase 2: Verifica della conformità
Consentire l'accesso solo ai dispositivi conformi e affidabili.
Ecco come si presenta:
✓ Punto di controllo: L'accesso condizionale blocca gli accessi non attendibili.
Passaggio 3: Blocca gli accessi rischiosi
Blocca automaticamente l'accesso dai dispositivi non conformi.
✅ Risultato: L'accesso condizionato impone il rispetto delle regole prima di concedere le risorse aziendali.
💡 Consiglio da professionista: Abbina l'accesso condizionale all'autenticazione a più fattori per una gestione delle identità più efficace.
Come utilizzare Microsoft Intune Entra Accesso a Internet
Accedi a Internet consente di proteggere il traffico verso altre risorse e strumenti esterni.
Ecco come usarlo passo dopo passo.
Passaggio 1: Attivare l'accesso a Internet
Abilita l'accesso a Internet di Entra dal centro di amministrazione.
Passaggio 2: Instradare il traffico
Invia il traffico verso altre risorse tramite un profilo sicuro.
Ecco come si presenta:
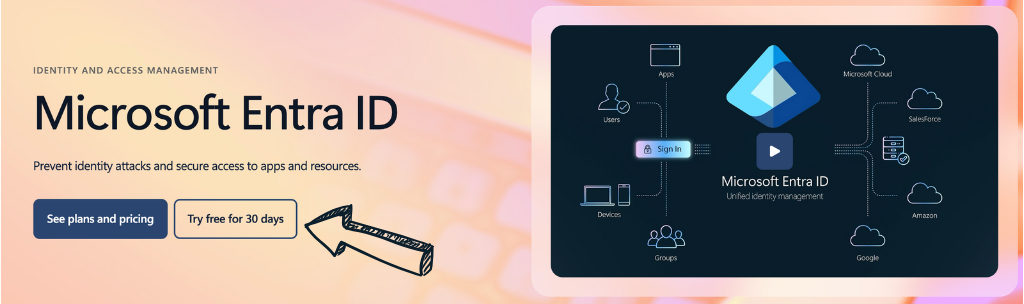
✓ Punto di controllo: Il traffico web transita attraverso il percorso protetto.
Passaggio 3: Coprire gli strumenti esterni
Estendi le politiche di sicurezza agli strumenti esterni utilizzati dal tuo team.
✅ Risultato: Dietro una singola policy si celano altre risorse e strumenti esterni.
💡 Consiglio da professionista: Applica questa procedura a Microsoft Teams e alle app SaaS per garantire controlli di sicurezza coerenti.
Come utilizzare Microsoft Intune Security Exposure Management
Gestione dell'esposizione alla sicurezza consente di misurare la conformità del dispositivo rispetto ai requisiti di conformità.
Ecco come usarlo passo dopo passo.
Passaggio 1: Definire i parametri di sicurezza di base
Applicare le linee guida e le politiche di sicurezza di base a ogni dispositivo.
Fase 2: Redigere le politiche di conformità
Definisci politiche di conformità allineate a framework come ISO 27001.
Ecco come si presenta:
✓ Punto di controllo: I report di conformità del dispositivo diventano verdi.
Passaggio 3: Correggere le lacune
Risolvete i problemi di conformità prima che si diffondano.
✅ Risultato: I requisiti di conformità si traducono in chiari parametri di sicurezza.
💡 Consiglio da professionista: Rivedere mensilmente le politiche di conformità per garantire che siano in linea con i nuovi requisiti di conformità.
Come utilizzare Microsoft Intune per la gestione della superficie di attacco
Gestione della superficie d'attacco ti permette di ridurre il rischio su tutti i dispositivi della tua organizzazione.
Ecco come usarlo passo dopo passo.
Passaggio 1: Scansiona la tua proprietà
Mappa l'esposizione su tutti i dispositivi che gestisci.
Passaggio 2: Indurire le impostazioni
Rafforzate le politiche di sicurezza per migliorare il vostro livello di protezione.
Ecco come si presenta:
✓ Punto di controllo: Gli endpoint esposti vengono disattivati dopo l'applicazione delle misure di sicurezza.
Passaggio 3: Monitorare i progressi
Osserva come la superficie di attacco si riduce nel tempo.
✅ Risultato: I dispositivi della vostra organizzazione presentano una superficie di attacco più ridotta.
💡 Consiglio da professionista: Per ottenere il massimo vantaggio in termini di sicurezza, dai la priorità alle risorse esposte a Internet.
Come utilizzare la protezione DDoS di Microsoft Intune
Protezione DDoS Consente di bloccare l'accesso da attacchi flood e DDoS.
Ecco come usarlo passo dopo passo.
Passaggio 1: Abilita la protezione
Attiva la protezione DDoS per i tuoi servizi.
Passaggio 2: Impostare le soglie
Definisci dei limiti che blocchino l'accesso durante i picchi di traffico.
Ecco come si presenta:
✓ Punto di controllo: Un picco simulato viene assorbito senza problemi.
Fase 3: Revisione dei report
Verificare i rapporti di mitigazione dopo ogni evento.
✅ Risultato: I servizi restano online anche se gli attacchi bloccano l'accesso ai margini della rete.
💡 Consiglio da professionista: Combinate questo con politiche di accesso condizionale per una difesa a più livelli.
Suggerimenti e scorciatoie per Microsoft Intune Pro
Dopo aver testato Microsoft Intune per oltre due anni, ecco i miei migliori consigli.
Scorciatoie da tastiera
| Azione | Scorciatoia |
|---|---|
| Centro di amministrazione della ricerca | / quindi digita |
| Dispositivi aperti | g poi d |
| Aggiorna stato | Torna alla dashboard |
| Creazione rapida della policy | n |
Funzionalità nascoste che la maggior parte delle persone non nota
- Applicazione del portale aziendale: L'applicazione del portale aziendale consente ai dipendenti di registrare autonomamente i propri dispositivi personali.
- Politiche di protezione delle app: Le politiche di protezione delle app isolano i dati aziendali senza gestire l'intero telefono.
- Filtri: Perfezionare l'assegnazione delle policy in base al modello, in modo che ogni utente specifico ottenga la configurazione corretta.
Errori comuni da evitare in Microsoft Intune
Errore n. 1: Saltare un approccio strutturato
❌ Sbagliato: Registrazione di dispositivi mobili senza un piano di configurazione del dispositivo.
✅ A destra: Utilizzare un approccio strutturato che colleghi i metodi di iscrizione a Attività commerciale risultati.
Errore n. 2: Ignorare le politiche di conformità
❌ Sbagliato: Consentire a dispositivi non conformi di accedere alle risorse aziendali.
✅ A destra: Imposta le policy di conformità in modo che solo i dispositivi conformi possano accedere.
Errore n. 3: Mescolare app di lavoro e app personali
❌ Sbagliato: Gestione completa delle app personali sui dispositivi personali.
✅ A destra: Utilizzare la gestione delle applicazioni mobili (MAM) e le politiche di protezione delle app per il BYOD.
Risoluzione dei problemi di Microsoft Intune
Problema: errori di iscrizione
Causa: Metodi di registrazione errati o licenza Microsoft Entra ID mancante.
Aggiustare: Verifica i limiti di registrazione dei dispositivi e conferma la licenza dell'utente.
Problema: i dispositivi risultano non conformi
Causa: Le politiche di conformità sono più rigide rispetto alle impostazioni del dispositivo.
Aggiustare: Loading...
Problema: le app non si installano
Causa: Le assegnazioni delle policy non hanno incluso i gruppi di utenti corretti.
Aggiustare: Riassegna l'app ai gruppi dinamici corretti, quindi sincronizza.
📌 Nota: Se questi metodi non risolvono il problema, apri un ticket di supporto con l'assistenza di Microsoft Intune.
Che cos'è Microsoft Intune?
Microsoft Intune è un servizio basato su cloud per la gestione dei dispositivi mobili e la gestione degli endpoint.
Immaginatelo come un centro di amministrazione centralizzato che controlla tutti i dispositivi utilizzati dal vostro team.
Guarda questa breve panoramica:
Include le seguenti caratteristiche principali:
- Gestione dei dispositivi mobili: gestire i dispositivi su Windows, iOS, Android, macOS e Linux.
- Gestione delle applicazioni mobili: Proteggi le app aziendali e BYOD con le policy di protezione delle app.
- Accesso condizionato: Applicare le politiche di sicurezza prima di concedere risorse aziendali.
- Sicurezza degli endpoint: Integrare Microsoft Defender su tutti i dispositivi registrati.
- Windows Autopilot: Distribuzione automatica del PC ai nuovi utenti senza intervento manuale.
- Ecosistema Microsoft: Unificare la gestione con Microsoft 365 e Microsoft Teams.
Per una recensione completa, consulta la nostra Recensione di Microsoft Intune.
Prezzi di Microsoft Intune
Ecco quanto costerà Microsoft Intune nel 2026:
| Piano | Prezzo | Ideale per |
|---|---|---|
| Suite Microsoft Intune | 10,00 $/utente/mese | Gestione dei dispositivi principali |
| Suite Microsoft Defender | 12,00 $/utente/mese | team di sicurezza degli endpoint |
| Microsoft Entra Suite | 12,00 $/utente/mese | Identità e accesso condizionale |
| Microsoft Purview Suite | 12,00 $/utente/mese | Requisiti di conformità dei dati |
Prova gratuita: Sì, è disponibile una prova gratuita tramite Microsoft 365.
Garanzia di rimborso: Si applicano le condizioni standard di rimborso di Microsoft.
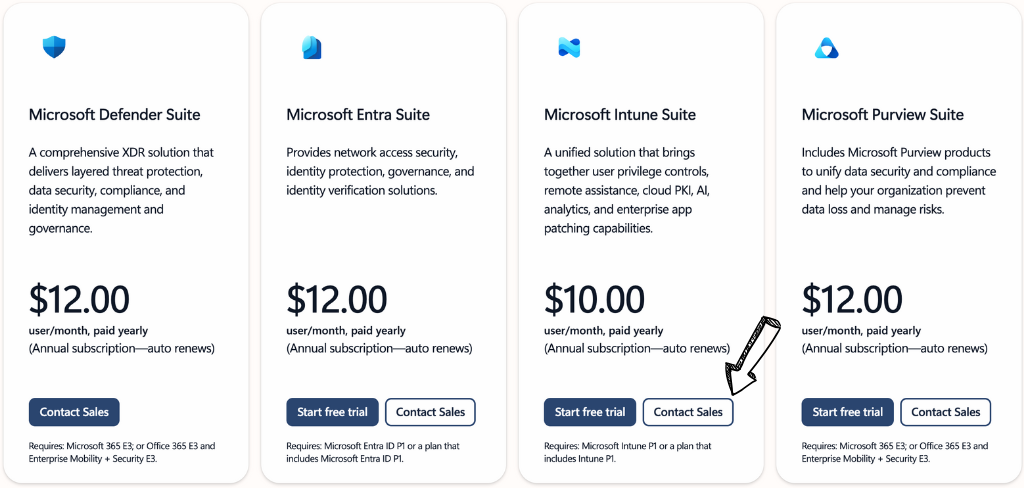
💰 Miglior rapporto qualità-prezzo: Microsoft Intune Suite: copre la gestione dei dispositivi per la maggior parte dei team.
Microsoft Intune contro le alternative
Come si posiziona Microsoft Intune rispetto alla concorrenza? Ecco il panorama competitivo:
Guarda questo confronto:
| Attrezzo | Ideale per | Prezzo | Valutazione |
|---|---|---|---|
| Microsoft Intune | ecosistema Microsoft | 10 dollari al mese | ⭐ 4.6 |
| Atera | MSP e team IT | $ 149/mese | ⭐ 4.6 |
| NinjaOne | Gestione unificata degli endpoint | Costume | ⭐ 4.7 |
| ConnectWise RMM (precedentemente Automate) | Automazione profondità | Costume | ⭐ 4.3 |
| Kaseya VSA | Ambienti di misura | Costume | ⭐ 4.1 |
| Sincro | Piccoli MSP | 139 dollari al mese | ⭐ 4.6 |
Scelte rapide:
- Il migliore in assoluto: Microsoft Intune: perfetta integrazione con l'ecosistema Microsoft.
- Miglior budget: Syncro: prezzo fisso per tecnologia.
- Ideale per principianti: Atera: una soluzione semplice e completa.
- Ideale per endpoint unificati: NinjaOne: gestione degli endpoint semplice e intuitiva.
🎯 Alternative a Microsoft Intune
Cerchi alternative a Microsoft Intune? Ecco le migliori opzioni:
- 🚀 Atera: Soluzione RMM e PSA completa per team IT con prezzi fissi per tecnico e sistema di ticketing integrato.
- 🌟 NinjaOne: Gestione unificata degli endpoint con onboarding rapido e applicazione di patch efficace su dispositivi mobili e PC.
- 🔧 ConnectWise RMM (precedentemente Automate): Profondo automazione per i fornitori di servizi gestiti (MSP) che necessitano di script dettagliati e di un controllo preciso delle policy.
- 🏢 Kaseya VSA: Scales to large environments with broad remote management and endpoint security tools.
- 💰 Sincro: Piattaforma MSP economica che integra RMM, PSA e fatturazione in un'unica soluzione.
Per l'elenco completo, consultare il nostro Alternative a Microsoft Intune guida.
⚔️ Confronto tra Microsoft Intune
Ecco come Microsoft Intune si confronta con ciascun concorrente:
- Microsoft Intune contro Atera: Intune vince grazie alla perfetta integrazione con l'ecosistema Microsoft; Atera si rivela vincente per i MSP che desiderano una soluzione integrata di ticketing e RMM.
- Microsoft Intune contro NinjaOne: Intune è leader per le piattaforme Microsoft 365; NinjaOne è leader per la gestione unificata degli endpoint multi-vendor.
- Microsoft Intune contro ConnectWise RMM (precedentemente Automate): Intune è più semplice da gestire; ConnectWise RMM offre funzionalità di scripting più avanzate per gli utenti esperti.
- Microsoft Intune contro Kaseya VSA: Intune è adatto alla sicurezza basata sull'identità; Kaseya VSA è ideale per ambienti di gestione remota di grandi dimensioni.
- Microsoft Intune contro Syncro: Intune offre soluzioni di sicurezza aziendale; Syncro è ideale per i piccoli MSP che necessitano di strumenti completi a basso costo.
Inizia subito a usare Microsoft Intune
Hai imparato a utilizzare tutte le principali funzionalità di Microsoft Intune:
- ✅ Capacità principali
- ✅ Sicurezza informatica basata sull'intelligenza artificiale
- ✅ Gestione degli endpoint
- ✅ Defender per il cloud
- ✅ Inserisci ID
- ✅ Entra Accesso a Internet
- ✅ Gestione dell'esposizione alla sicurezza
- ✅ Gestione della superficie di attacco
- ✅ Politica di non registrazione dei dati
Passo successivo: Scegli una funzionalità e provala subito.
La maggior parte dei team inizia con le funzionalità di base e la registrazione dei dispositivi.
Ci vogliono meno di 5 minuti.
Domande frequenti
Cos'è Microsoft Intune in parole semplici?
Microsoft Intune è un servizio basato sul cloud che consente di gestire dispositivi e app. Permette di gestire i dispositivi mobili e l'accesso condizionale da un unico centro di amministrazione.
Perché Intune è così complicato?
Intune gestisce contemporaneamente identità, dispositivi e criteri di sicurezza. Il Centro di amministrazione di Microsoft Intune offre numerose impostazioni, pertanto un approccio strutturato semplifica notevolmente la configurazione.
Vale la pena imparare a usare Intune?
Loading...
Che cosa può vedere il mio datore di lavoro su Microsoft Intune?
Sui dispositivi registrati, i datori di lavoro possono visualizzare la conformità del dispositivo, il modello e le app installate. Con le policy di protezione delle app sui dispositivi personali, invece, possono visualizzare solo i dati aziendali, non le app personali.
Che cosa fa esattamente Microsoft Intune?
Intune gestisce gli endpoint su diversi sistemi operativi, distribuisce le app, impone i parametri di sicurezza e utilizza l'accesso condizionale per bloccare l'accesso da dispositivi non conformi.












 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
