
Inicio rápido
Esta guía le muestra cómo usar Microsoft Intune función por función:
- Empezando — Configurar Intubo y registrar el dispositivo
- Cómo utilizar las funciones principales — Gestión unificada de dispositivos en todas las plataformas
- Cómo utilizar la ciberseguridad basada en IA — Microsoft Security Copilot para equipos de seguridad
- Cómo utilizar la administración de puntos finales — Gestionar los puntos finales y los dispositivos registrados
- Cómo usar Defender para la nube — Proteger los recursos corporativos y los datos confidenciales
- Cómo usar Entra ID — Acceso condicional y gestión de identidades
- Cómo usar el acceso a Internet de Entra — Acceso seguro a otros recursos
- Cómo utilizar la gestión de la exposición a la seguridad — Realizar un seguimiento del cumplimiento y la postura de seguridad del dispositivo.
- Cómo utilizar la gestión de la superficie de ataque — Reducir el riesgo en todos los dispositivos de la organización
- Cómo usar la protección contra ataques DDoS — Bloquear el acceso desde tráfico malicioso
Tiempo necesario: 5 minutos por función
También en esta guía: Consejos profesionales | Errores comunes | Solución de problemas | Precios | Alternativas
¿Por qué confiar en esta guía?
He usado Microsoft Intune durante más de dos años y he probado todas sus funciones.
Este tutorial se basa en trabajo práctico real, no en capturas de pantalla del proveedor.

Microsoft Intune es un servicio basado en la nube para la administración de dispositivos móviles y gestión de puntos finales.
Permite gestionar la administración de dispositivos móviles (MDM), la administración de aplicaciones móviles y la configuración de dispositivos en un único centro de administración.
Aprender a usar Microsoft Intune te permite administrar dispositivos y gestionar los puntos finales en diferentes sistemas operativos.
Automatiza las tareas rutinarias para que los equipos de TI eviten el trabajo manual lento.
Esta guía explica cada función paso a paso, con capturas de pantalla y consejos profesionales.
Tutorial de Microsoft Intune
Este tutorial de Microsoft Intune cubre la configuración, la administración de aplicaciones móviles y seguridad políticas de principio a fin.
Microsoft Intune
Administra dispositivos y aplicaciones desde un único servicio en la nube. Microsoft Intune integra la administración de dispositivos móviles, el acceso condicional y la seguridad de los endpoints. Forma parte del ecosistema de Microsoft, incluyendo Microsoft 365.
Primeros pasos con Microsoft Intune
Antes de usar cualquier función, complete esta configuración inicial.
La implementación de Microsoft Intune comienza en el Centro de administración de Microsoft Intune.
Vea primero este breve resumen:
Ahora vamos a repasar cada paso.
Paso 1: Abra el Centro de administración de Intune.
Inicia sesión en el Centro de administración de Microsoft Intune con tu cuenta profesional.
Este centro de administración es donde se configura Intune y se gestionan todos los dispositivos.
✓ Control: Deberías ver el panel principal.
Paso 2: Configurar la identidad y la inscripción
Intune utiliza Microsoft Entra ID para la gestión de identidades y grupos de usuarios.
Conecte Microsoft Entra, Azure Active Directory y cualquier dominio personalizado de su propiedad.
Seleccione métodos de inscripción como Windows Autopilot o la unión híbrida a Azure AD para la inscripción de dispositivos.
Aquí está la vista de beneficios dentro de la consola:

✓ Control: La incorporación de dispositivos ya está lista en todas las plataformas compatibles.
Paso 3: Crear grupos y políticas
Cree grupos dinámicos para que las asignaciones de políticas lleguen automáticamente al usuario específico correcto.
Si utiliza configuraciones híbridas, añada la administración conjunta con Configuration Manager.
✅ Hecho: Estás listo para usar cualquiera de las funciones a continuación.
Cómo utilizar las funciones principales de Microsoft Intune
Capacidades básicas Permite gestionar dispositivos y aplicaciones desde una única consola.
Aquí te mostramos cómo usarlo paso a paso.
Paso 1: Abra el área de dispositivos
Seleccione la sección de dispositivos y aplicaciones para ver todos los dispositivos registrados.
Paso 2: Aplicar perfiles de configuración
Enviar perfiles de configuración y configuración de dispositivos a dispositivos móviles y PC.
Así es como se ve:
✓ Control: Los dispositivos de su organización aparecen en una sola lista.
Paso 3: Revisar el estado
Confirme que los dispositivos compatibles informen de todos los sistemas operativos.
✅ Resultado: La gestión principal de los dispositivos se realiza desde un único centro de administración.
💡 Consejo profesional: Etiqueta los dispositivos personales por separado para que las aplicaciones personales permanezcan fuera de los recursos corporativos.
Cómo usar la ciberseguridad con IA de Microsoft Intune
Ciberseguridad impulsada por IA Te permite brindar asistencia de IA a los equipos de seguridad a través de Microsoft Security Copilot.
Aquí te mostramos cómo usarlo paso a paso.
Paso 1: Habilitar Security Copilot
Active Microsoft Security Copilot para sus equipos de seguridad.
Paso 2: Conectar Microsoft Defender
Vincula Microsoft Defender para mejorar tu nivel de seguridad.
Así es como se ve:
✓ Control: Copilot detecta riesgos en todos tus dispositivos.
Paso 3: Actuar ante las alertas
Revise las señales de seguridad de los puntos finales y corrija rápidamente los dispositivos que no cumplan con los requisitos.
✅ Resultado: La IA reduce las tareas manuales relacionadas con la seguridad de los puntos finales.
💡 Consejo profesional: Deja que Copilot elabore las políticas de seguridad y revísalas antes de aplicarlas.
Cómo usar la administración de endpoints de Microsoft Intune
Gestión de puntos finales Te permite gestionar los puntos finales y todos los dispositivos registrados en un solo lugar.
Aquí te mostramos cómo usarlo paso a paso.
Paso 1: Agrupe sus puntos finales
Clasifique los puntos finales de la organización en grupos de usuarios para una asignación de políticas precisa.
Paso 2: Enviar perfiles
Implemente perfiles de configuración en dispositivos de confianza y dispositivos móviles.
Así es como se ve:
✓ Control: Cada dispositivo registrado muestra su perfil asignado.
Paso 3: Implementar aplicaciones
Utilice la gestión de aplicaciones para implementar aplicaciones en dispositivos y aplicaciones a gran escala.
✅ Resultado: Gestiona los dispositivos finales sin tener que tocar cada máquina manualmente.
💡 Consejo profesional: Utilice grupos dinámicos para que los nuevos dispositivos registrados hereden la configuración desde el primer día.
Cómo usar Microsoft Intune Defender para la nube
Defender para la nube le permite proteger los recursos corporativos y la información sensible datos en la nube.
Aquí te mostramos cómo usarlo paso a paso.
Paso 1: Conecte Defender para la nube
Link Defender permite que supervise continuamente los recursos corporativos.
Paso 2: Establecer controles de seguridad
Aplique controles de seguridad que protejan los datos confidenciales en reposo.
Así es como se ve:
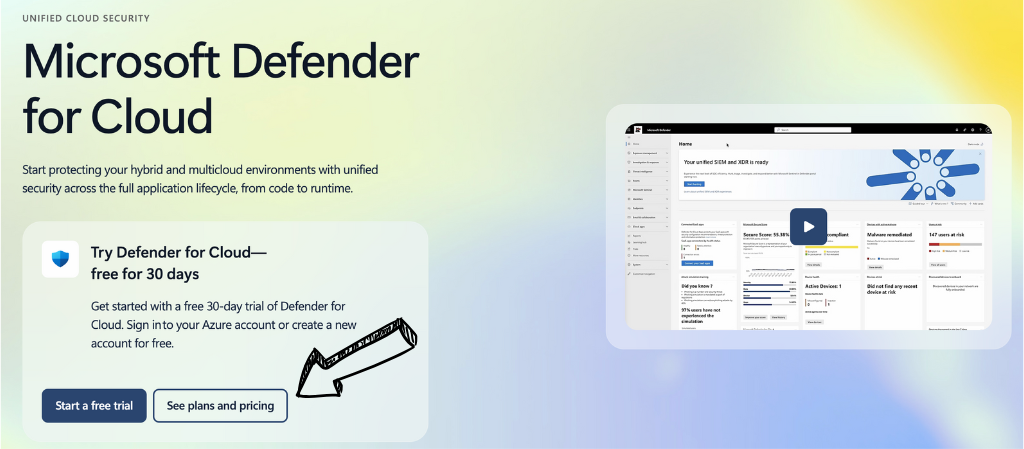
✓ Control: Las cargas de trabajo en la nube presentan una puntuación de riesgo clara.
Paso 3: Monitorear la postura
Supervise su nivel de seguridad y actúe ante los riesgos detectados.
✅ Resultado: Los datos confidenciales permanecen protegidos mediante controles de seguridad activos.
💡 Consejo profesional: Se requiere cifrado como BitLocker y FileVault para proteger los datos confidenciales.
Cómo usar el ID de entrada de Microsoft Intune
Ingresar ID Permite aplicar el acceso condicional y la gestión de identidades.
Aquí te mostramos cómo usarlo paso a paso.
Paso 1: Abrir el acceso condicional
Cree directivas de acceso condicional dentro de Microsoft Entra ID.
Paso 2: Verificar el cumplimiento
Permita únicamente el paso de dispositivos compatibles y de confianza.
Así es como se ve:
✓ Control: El acceso condicional bloquea los inicios de sesión no confiables.
Paso 3: Bloquear inicios de sesión riesgosos
Bloquea automáticamente el acceso desde dispositivos que no cumplen con los requisitos.
✅ Resultado: El acceso condicional garantiza el cumplimiento de las normas antes de conceder recursos corporativos.
💡 Consejo profesional: Combine el acceso condicional con la autenticación multifactor para una gestión de identidades más sólida.
Cómo usar Microsoft Intune Acceso a Internet
Acceso a Internet Te permite proteger el tráfico hacia otros recursos y herramientas externas.
Aquí te mostramos cómo usarlo paso a paso.
Paso 1: Activar el acceso a Internet
Habilite el acceso a Internet de Entra desde el centro de administración.
Paso 2: Enrutar el tráfico
Dirige el tráfico a otros recursos a través de un perfil seguro.
Así es como se ve:
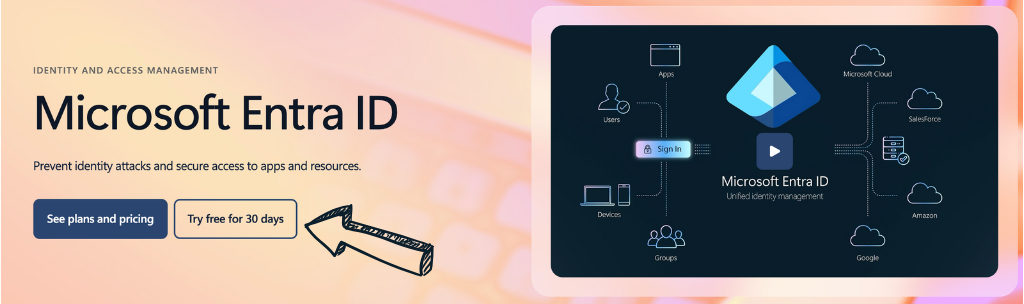
✓ Control: El tráfico web fluye a través de la ruta protegida.
Paso 3: Cubra las herramientas externas
Extienda las políticas de seguridad a las herramientas externas que utiliza su equipo.
✅ Resultado: Detrás de una política existen otros recursos y herramientas externas.
💡 Consejo profesional: Aplique esto a Microsoft Teams y a las aplicaciones SaaS para lograr controles de seguridad uniformes.
Cómo usar la administración de la exposición de seguridad de Microsoft Intune
Gestión de la exposición a riesgos de seguridad Le permite medir el cumplimiento del dispositivo con respecto a sus requisitos de cumplimiento.
Aquí te mostramos cómo usarlo paso a paso.
Paso 1: Establecer líneas base de seguridad
Aplique las políticas y los parámetros de seguridad básicos a todos los dispositivos.
Paso 2: Redactar políticas de cumplimiento
Elabore políticas de cumplimiento alineadas con marcos como la norma ISO 27001.
Así es como se ve:
✓ Control: Los informes de cumplimiento del dispositivo se ponen en verde.
Paso 3: Reparar los huecos
Resuelva los problemas de cumplimiento normativo antes de que se extiendan.
✅ Resultado: Los requisitos de cumplimiento se corresponden con bases de seguridad claras.
💡 Consejo profesional: Revise mensualmente las políticas de cumplimiento para que se ajusten a los nuevos requisitos de cumplimiento.
Cómo usar la administración de la superficie de ataque de Microsoft Intune
Gestión de la superficie de ataque Le permite reducir el riesgo en todos los dispositivos de su organización.
Aquí te mostramos cómo usarlo paso a paso.
Paso 1: Analice su patrimonio.
Visualiza la exposición en todos los dispositivos que administras.
Paso 2: Ajustes de endurecimiento
Refuerce sus políticas de seguridad para mejorar su nivel de seguridad.
Así es como se ve:
✓ Control: Los puntos finales expuestos se descomponen tras el endurecimiento.
Paso 3: Seguimiento del progreso
Observa cómo la superficie de ataque se reduce con el tiempo.
✅ Resultado: Los dispositivos de su organización muestran una superficie de ataque menor.
💡 Consejo profesional: Para lograr la mayor mejora en la seguridad, priorice los activos con acceso a internet.
Cómo usar la protección DDoS de Microsoft Intune
Protección DDoS Te permite bloquear el acceso desde ataques de inundación y DDoS.
Aquí te mostramos cómo usarlo paso a paso.
Paso 1: Habilitar la protección
Activa la protección contra ataques DDoS para tus servicios.
Paso 2: Establecer umbrales
Defina límites que bloqueen el acceso durante los picos de tráfico.
Así es como se ve:
✓ Control: Un pico simulado se absorbe limpiamente.
Paso 3: Revisar los informes
Revise los informes de mitigación después de cada evento.
✅ Resultado: Los servicios permanecen en línea mientras los ataques bloquean el acceso en los extremos de la red.
💡 Consejo profesional: Combine esto con políticas de acceso condicional para una defensa por capas.
Consejos y atajos profesionales de Microsoft Intune
Tras probar Microsoft Intune durante más de dos años, aquí están mis mejores consejos.
Atajos de teclado
| Acción | Atajo |
|---|---|
| Buscar en el centro de administración | / luego escribe |
| Dispositivos abiertos | g y luego d |
| Estado de actualización | Ctrl + R |
| Crear política rápidamente | n |
Características ocultas que la mayoría de la gente pasa por alto
- Aplicación Portal de la empresa: La aplicación del portal de la empresa permite a los empleados registrar sus dispositivos personales por sí mismos.
- Políticas de protección de aplicaciones: Las políticas de protección de aplicaciones aíslan los datos corporativos sin gestionar todo el teléfono.
- Filtros: Refinar las asignaciones de políticas por modelo para que cada usuario obtenga la configuración correcta.
Errores comunes que debes evitar en Microsoft Intune
Error n.° 1: Omitir un enfoque estructurado
❌ Incorrecto: Inscripción de dispositivos móviles sin un plan de incorporación de dispositivos.
✅ Derecha: Utilice un enfoque estructurado que vincule los métodos de inscripción a negocio resultados.
Error n.° 2: Ignorar las políticas de cumplimiento
❌ Incorrecto: Permitir que los dispositivos que no cumplen con las normas lleguen a los recursos corporativos.
✅ Derecha: Establezca políticas de cumplimiento para que solo los dispositivos que cumplan con los requisitos tengan acceso.
Error n.º 3: Mezclar aplicaciones de trabajo y personales.
❌ Incorrecto: Gestiona completamente tus aplicaciones personales en tus dispositivos personales.
✅ Derecha: Utilice políticas de gestión de aplicaciones móviles y protección de aplicaciones para BYOD.
Solución de problemas de Microsoft Intune
Problema: Fallos en la inscripción
Causa: Métodos de inscripción incorrectos o falta de una licencia de Microsoft Entra ID.
Arreglar: Verifique los límites de inscripción de dispositivos y confirme la licencia del usuario.
Problema: Los dispositivos aparecen como no conformes.
Causa: Las políticas de cumplimiento son más estrictas que la configuración del dispositivo.
Arreglar: Revisar las políticas de cumplimiento y resolver los problemas de cumplimiento enumerados.
Problema: Las aplicaciones no se instalan
Causa: Las asignaciones de políticas no se realizaron a los grupos de usuarios correctos.
Arreglar: Reasigna la aplicación a los grupos dinámicos correctos y, a continuación, sincroniza.
📌 Nota: Si esto no ayuda, abra un ticket de soporte con el soporte de Microsoft Intune.
¿Qué es Microsoft Intune?
Microsoft Intune Es un servicio basado en la nube para la gestión de dispositivos móviles y la gestión de puntos finales.
Imagínelo como un centro de administración que controla todos los dispositivos que utiliza su equipo.
Mira este breve resumen:
Incluye estas características clave:
- Gestión de dispositivos móviles: administrar dispositivos en Windows, iOS, AndroidemacOS y Linux.
- Gestión de aplicaciones móviles: Proteja las aplicaciones corporativas y las aplicaciones BYOD con políticas de protección de aplicaciones.
- Acceso condicional: Aplicar las políticas de seguridad antes de otorgar recursos corporativos.
- Seguridad de los puntos finales: Integrar Microsoft Defender en todos los dispositivos registrados.
- Piloto automático de Windows: Implementación de PC sin intervención manual para nuevos usuarios.
- Ecosistema de Microsoft: Unifique la gestión con Microsoft 365 y Microsoft Teams.
Para una revisión completa, consulte nuestra Análisis de Microsoft Intune.
Precios de Microsoft Intune
Esto es lo que costará Microsoft Intune en 2026:
| Plan | Precio | Mejor para |
|---|---|---|
| Paquete Microsoft Intune | $10.00/usuario/mes | Gestión de dispositivos principales |
| Suite Microsoft Defender | $12.00/usuario/mes | Equipos de seguridad de endpoints |
| Microsoft Entra Suite | $12.00/usuario/mes | Identidad y acceso condicional |
| Paquete Microsoft Purview | $12.00/usuario/mes | Requisitos de cumplimiento de datos |
Prueba gratuita: Sí, hay disponible una prueba gratuita a través de Microsoft 365.
Garantía de devolución de dinero: Se aplican las condiciones de reembolso estándar de Microsoft.
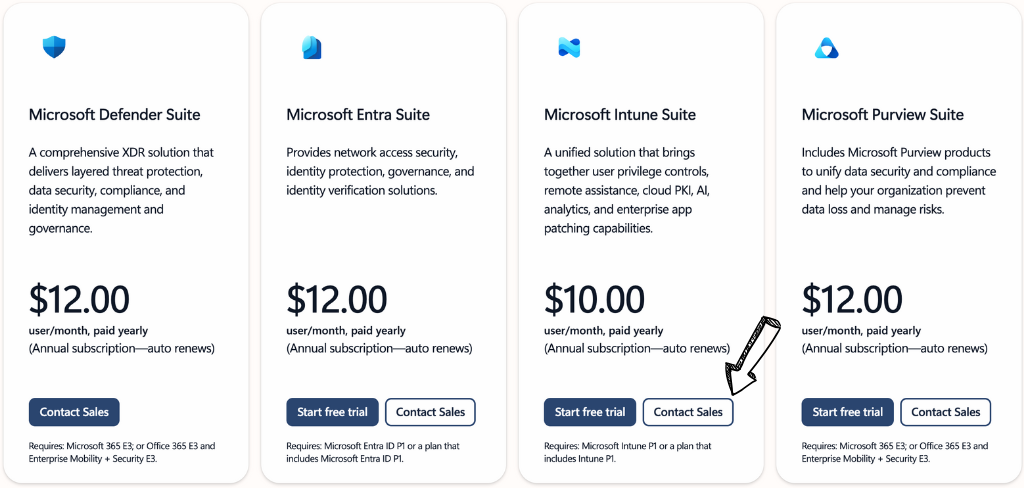
💰 Mejor relación calidad-precio: Microsoft Intune Suite: abarca la administración de dispositivos para la mayoría de los equipos.
Microsoft Intune frente a alternativas
¿Cómo se compara Microsoft Intune? Este es el panorama competitivo:
Mira esta comparación:
| Herramienta | Mejor para | Precio | Clasificación |
|---|---|---|---|
| Microsoft Intune | Ecosistema de Microsoft | $10/mes | ⭐ 4.6 |
| Atera | Proveedores de servicios gestionados (MSP) y equipos de TI | $149/mes | ⭐ 4.6 |
| Ninja Uno | Gestión unificada de dispositivos finales | Costumbre | ⭐ 4.7 |
| ConnectWise RMM (anteriormente Automate) | Automatización profundidad | Costumbre | ⭐ 4.3 |
| Kaseya VSA | Entornos grandes | Costumbre | ⭐ 4.1 |
| Sincronía | MSP pequeños | $139/mes | ⭐ 4.6 |
Selecciones rápidas:
- Mejor en general: Microsoft Intune: integración perfecta con el ecosistema de Microsoft.
- Mejor presupuesto: Syncro: precio fijo por tecnología.
- Ideal para principiantes: Atera: una configuración sencilla todo en uno.
- Ideal para puntos finales unificados: NinjaOne: gestión limpia de puntos finales.
🎯 Alternativas a Microsoft Intune
¿Buscas alternativas a Microsoft Intune? Aquí tienes las mejores opciones:
- 🚀 Atera: Solución integral de RMM y PSA para equipos de TI con precio fijo por técnico y sistema de gestión de incidencias integrado.
- 🌟 Ninja Uno: Gestión unificada de puntos finales con incorporación rápida y sólida aplicación de parches en dispositivos móviles y PC.
- 🔧 ConnectWise RMM (anteriormente Automate): Profundo automatización Para proveedores de servicios gestionados (MSP) que necesitan secuencias de comandos detalladas y control de políticas.
- 🏢 Kaseya VSA: Scales to large environments with broad remote management and endpoint security tools.
- 💰 Sincronización: Plataforma MSP económica que integra RMM, PSA y facturación en un solo lugar.
Para ver la lista completa, consulte nuestra Alternativas a Microsoft Intune guía.
⚔️ Comparativa de Microsoft Intune
Así es como Microsoft Intune se compara con cada competidor:
- Microsoft Intune vs Atera: Intune triunfa gracias a su compatibilidad con el ecosistema de Microsoft; Atera se impone para los proveedores de servicios gestionados (MSP) que buscan integrar la gestión de incidencias y la gestión remota de dispositivos (RMM).
- Microsoft Intune vs NinjaOne: Intune es la solución líder para entornos con Microsoft 365; NinjaOne es la solución líder para la gestión unificada de puntos finales de diferentes proveedores.
- Microsoft Intune frente a ConnectWise RMM (anteriormente Automate): Intune es más sencillo de administrar; ConnectWise RMM ofrece funciones de scripting más avanzadas para usuarios expertos.
- Microsoft Intune frente a Kaseya VSA: Intune se adapta a la seguridad basada en la identidad; Kaseya VSA es más adecuado para entornos de gestión remota de gran tamaño.
- Microsoft Intune vs. Syncro: Intune cubre la seguridad empresarial; Syncro está dirigido a pequeños proveedores de servicios gestionados (MSP) que necesitan herramientas todo en uno de bajo coste.
Empiece a usar Microsoft Intune ahora.
Aprendiste a usar todas las funciones principales de Microsoft Intune:
- ✅ Capacidades principales
- ✅ Ciberseguridad impulsada por IA
- ✅ Gestión de puntos finales
- ✅ Defensor para la nube
- ✅ ID de entrada
- ✅ Acceso a Internet
- ✅ Gestión de la exposición a riesgos de seguridad
- ✅ Gestión de la superficie de ataque
- ✅ Protección contra ataques DDoS
Siguiente paso: Elige una función y pruébala ahora.
La mayoría de los equipos comienzan con las Capacidades Básicas y el registro de dispositivos.
Tarda menos de 5 minutos.
Preguntas frecuentes
¿Qué es Microsoft Intune en palabras sencillas?
Microsoft Intune es un servicio basado en la nube que permite administrar dispositivos y aplicaciones. Gestiona la administración de dispositivos móviles y el acceso condicional desde un único centro de administración.
¿Por qué Intune es tan complicado?
Intune abarca simultáneamente la identidad, la administración de dispositivos y las políticas de seguridad. El Centro de administración de Microsoft Intune cuenta con numerosas opciones de configuración, por lo que un enfoque estructurado facilita enormemente la configuración.
¿Es recomendable aprender a usar Intune?
Sí. Las habilidades en Intune son muy demandadas para puestos de gestión y seguridad de endpoints. Aprender sobre el registro de dispositivos, las políticas de cumplimiento y el acceso condicional resulta muy beneficioso.
¿Qué información puede ver mi empleador en Microsoft Intune?
En los dispositivos registrados, los empleadores pueden ver el cumplimiento de la normativa, el modelo y las aplicaciones instaladas. En los dispositivos personales, con las políticas de protección de aplicaciones, solo ven los datos corporativos, no las aplicaciones personales.
¿Qué hace exactamente Microsoft Intune?
Intune administra los puntos finales en diferentes sistemas operativos, implementa aplicaciones, aplica las normas de seguridad básicas y utiliza el acceso condicional para bloquear el acceso desde dispositivos que no cumplen con los requisitos.












 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
