
Démarrage rapide
Ce guide vous montre comment utiliser Microsoft Intune fonctionnalité par fonctionnalité :
- Commencer — Configurer Intune et l'inscription des appareils
- Comment utiliser les fonctionnalités de base — Gestion unifiée des appareils sur différentes plateformes
- Comment utiliser la cybersécurité basée sur l'IA — Microsoft Security Copilot pour les équipes de sécurité
- Comment utiliser la gestion des terminaux — Gérer les terminaux et les appareils inscrits
- Comment utiliser Defender pour le cloud — Protéger les ressources de l'entreprise et les données sensibles
- Comment utiliser Entra ID — Gestion des accès conditionnels et des identités
- Comment utiliser l'accès Internet Entra — Accès sécurisé à d'autres ressources
- Comment utiliser la gestion de l'exposition aux risques de sécurité — Suivre la conformité et la posture de sécurité des appareils
- Comment utiliser la gestion de la surface d'attaque — Réduire les risques liés aux appareils de l'organisation
- Comment utiliser la protection DDoS — Bloquer l'accès au trafic malveillant
Temps nécessaire : 5 minutes par fonctionnalité
Vous trouverez également dans ce guide : Conseils de pro | Erreurs courantes | Dépannage | Tarification | Alternatives
Pourquoi faire confiance à ce guide ?
J'utilise Microsoft Intune depuis plus de deux ans et j'ai testé toutes ses fonctionnalités.
Ce guide pratique est issu d'une véritable expérience pratique, et non de captures d'écran fournies par le vendeur.

Microsoft Intune est un service cloud de gestion des appareils mobiles et gestion des terminaux.
Il gère la gestion des appareils mobiles (MDM), la gestion des applications mobiles et la configuration des appareils dans un seul centre d'administration.
Apprendre à utiliser Microsoft Intune vous permet de gérer appareils et gérer les points de terminaison sur différents systèmes d'exploitation.
Il automatise les tâches routinières, ce qui permet aux équipes informatiques d'éviter les tâches manuelles fastidieuses.
Ce guide détaille chaque fonctionnalité étape par étape, avec des captures d'écran et des conseils de pro.
Tutoriel Microsoft Intune
Ce tutoriel Microsoft Intune couvre la configuration, la gestion des applications mobiles (MAM) et sécurité des politiques du début à la fin.
Microsoft Intune
Gérez vos appareils et applications depuis un service cloud unique. Microsoft Intune centralise la gestion des appareils mobiles, le contrôle d'accès conditionnel et la sécurité des terminaux. Intégré à l'écosystème Microsoft, il inclut Microsoft 365.
Premiers pas avec Microsoft Intune
Avant toute utilisation, veuillez effectuer cette configuration unique.
Le déploiement de Microsoft Intune commence dans le Centre d'administration Microsoft Intune.
Regardez d'abord ce bref aperçu :
Passons maintenant en revue chaque étape.
Étape 1 : Ouvrez le Centre d’administration Intune
Connectez-vous au Centre d'administration Microsoft Intune avec votre compte professionnel.
C'est dans ce centre d'administration que vous configurez Intune et gérez tous les appareils.
✓ Point de contrôle: Vous devriez voir le tableau de bord principal.
Étape 2 : Configuration de l’identité et de l’inscription
Intune utilise Microsoft Entra ID pour la gestion des identités et des groupes d'utilisateurs.
Connectez Microsoft Entra, Azure Active Directory et tout domaine personnalisé dont vous êtes propriétaire.
Choisissez des méthodes d'inscription telles que Windows Autopilot ou l'intégration hybride à Azure AD pour l'inscription des appareils.
Voici la vue des avantages à l'intérieur de la console :

✓ Point de contrôle: L'intégration des appareils est prête sur toutes les plateformes prises en charge.
Étape 3 : Créer des groupes et des politiques
Créez des groupes dynamiques pour que les attributions de politiques parviennent automatiquement à l'utilisateur concerné.
Ajoutez la cogestion avec Configuration Manager si vous utilisez des configurations hybrides.
✅ Terminé : Vous êtes prêt à utiliser n'importe quelle fonctionnalité ci-dessous.
Comment utiliser les fonctionnalités principales de Microsoft Intune
Capacités de base permet de gérer les périphériques et les applications depuis une seule console.
Voici comment l'utiliser étape par étape.
Étape 1 : Ouvrez la zone des appareils
Sélectionnez la section « Appareils et applications » pour afficher tous les appareils enregistrés.
Étape 2 : Appliquer les profils de configuration
Diffuser les profils de configuration et la configuration des appareils vers les appareils mobiles et les PC.
Voici à quoi cela ressemble :
✓ Point de contrôle: Les appareils de votre organisation apparaissent dans une seule liste.
Étape 3 : Examiner l'état
Vérifiez que les appareils compatibles renvoient des informations depuis chaque système d'exploitation.
✅ Résultat : La gestion des périphériques principaux s'effectue depuis un centre d'administration unique.
💡 Conseil de pro : Identifiez les appareils personnels séparément afin que les applications personnelles restent en dehors des ressources de l'entreprise.
Comment utiliser la cybersécurité basée sur l'IA de Microsoft Intune
Cybersécurité alimentée par l'IA permet de fournir aux équipes de sécurité une assistance IA via Microsoft Security Copilot.
Voici comment l'utiliser étape par étape.
Étape 1 : Activer Security Copilot
Activez Microsoft Security Copilot pour vos équipes de sécurité.
Étape 2 : Connectez-vous à Microsoft Defender
Associez Microsoft Defender pour renforcer votre sécurité.
Voici à quoi cela ressemble :
✓ Point de contrôle: Copilot met en évidence les risques sur l'ensemble de vos points de terminaison.
Étape 3 : Réagir aux alertes
Examinez les signaux de sécurité des terminaux et corrigez rapidement les appareils non conformes.
✅ Résultat : L'IA réduit les tâches manuelles liées à la sécurité des terminaux.
💡 Conseil de pro : Laissez Copilot rédiger les politiques de sécurité, puis examinez-les avant de les appliquer.
Comment utiliser Microsoft Intune Endpoint Management
Gestion des terminaux permet de gérer les terminaux et tous les appareils inscrits depuis un seul et même endroit.
Voici comment l'utiliser étape par étape.
Étape 1 : Regroupez vos points de terminaison
Triez les points de terminaison de l'organisation en groupes d'utilisateurs pour des attributions de politiques claires.
Étape 2 : Envoyer les profils
Déployer les profils de configuration sur les appareils de confiance et les appareils mobiles.
Voici à quoi cela ressemble :
✓ Point de contrôle: Chaque appareil enregistré affiche son profil attribué.
Étape 3 : Déployer les applications
Utilisez la gestion des applications pour déployer des applications sur des appareils et à grande échelle.
✅ Résultat : Gérez les terminaux sans toucher chaque machine manuellement.
💡 Conseil de pro : Utilisez des groupes dynamiques pour que les nouveaux appareils inscrits héritent des paramètres dès le premier jour.
Comment utiliser Microsoft Intune Defender pour le cloud
Défenseur pour le Cloud vous permet de protéger les ressources de l'entreprise et les données sensibles données dans le nuage.
Voici comment l'utiliser étape par étape.
Étape 1 : Connectez Defender pour le cloud
Link Defender permet une surveillance continue des ressources de l'entreprise.
Étape 2 : Définir les contrôles de sécurité
Mettez en place des contrôles de sécurité protégeant les données sensibles au repos.
Voici à quoi cela ressemble :
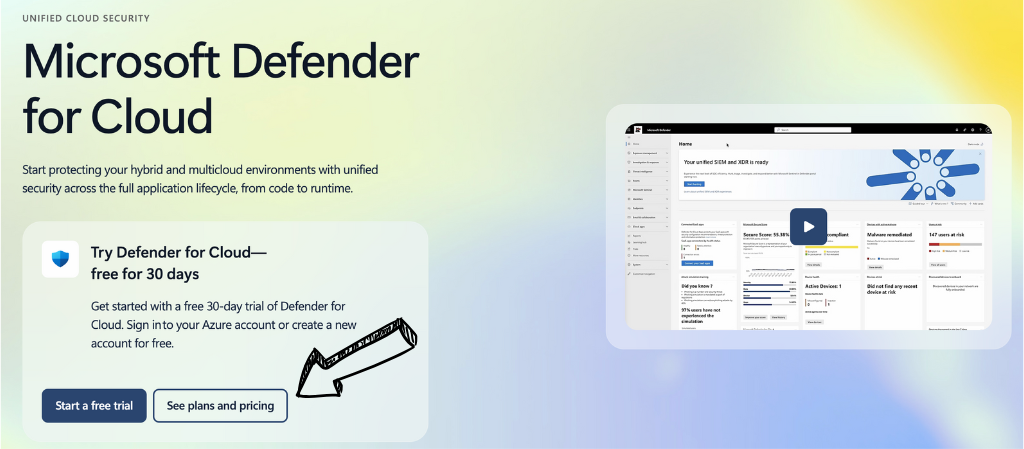
✓ Point de contrôle: Les charges de travail cloud affichent un score de risque clair.
Étape 3 : Surveiller la posture
Suivez votre niveau de sécurité et agissez en fonction des risques signalés.
✅ Résultat : Les données sensibles restent protégées grâce à des contrôles de sécurité actifs.
💡 Conseil de pro : Exigez un chiffrement comme BitLocker et FileVault pour protéger les données sensibles.
Comment utiliser l'identifiant d'entrée Microsoft Intune
Identifiant d'entrée permet de mettre en œuvre des contrôles d'accès conditionnels et de gérer les identités.
Voici comment l'utiliser étape par étape.
Étape 1 : Ouvrir l'accès conditionnel
Créez des stratégies d'accès conditionnel dans Microsoft Entra ID.
Étape 2 : Vérifier la conformité
Autoriser uniquement les appareils conformes et les appareils de confiance.
Voici à quoi cela ressemble :
✓ Point de contrôle: L'accès conditionnel bloque une connexion non approuvée.
Étape 3 : Bloquer les connexions à risque
Bloquez automatiquement l'accès depuis les appareils non conformes.
✅ Résultat : L'accès conditionnel garantit la conformité avant l'octroi des ressources de l'entreprise.
💡 Conseil de pro : Associez l'accès conditionnel à l'authentification multifacteurs pour une gestion des identités renforcée.
Comment utiliser Microsoft Intune Accès Internet Entra
Accès Internet Entra permet de sécuriser le trafic vers d'autres ressources et outils externes.
Voici comment l'utiliser étape par étape.
Étape 1 : Activer l'accès à Internet
Activez l'accès Internet Entra depuis le centre d'administration.
Étape 2 : Acheminer le trafic
Acheminer le trafic vers d'autres ressources via un profil sécurisé.
Voici à quoi cela ressemble :
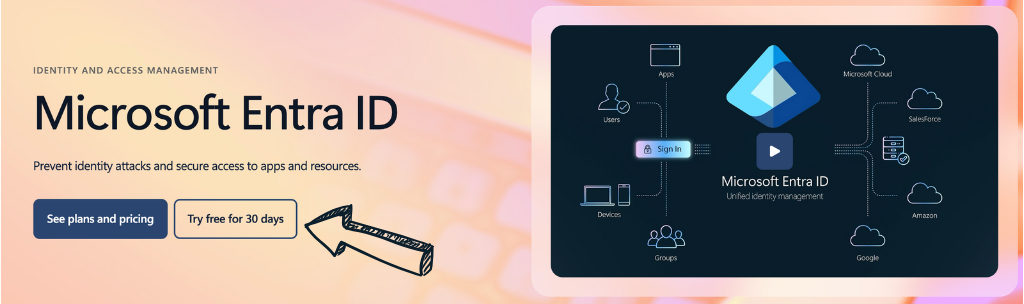
✓ Point de contrôle: Le trafic web emprunte le chemin protégé.
Étape 3 : Couvrir les outils externes
Étendez les politiques de sécurité aux outils externes utilisés par votre équipe.
✅ Résultat : D'autres ressources et outils externes sont soumis à une seule politique.
💡 Conseil de pro : Appliquez ceci à Microsoft Teams et aux applications SaaS pour des contrôles de sécurité cohérents.
Comment utiliser la gestion de l'exposition à la sécurité de Microsoft Intune
Gestion de l'exposition aux risques de sécurité vous permet de mesurer la conformité de l'appareil par rapport à vos exigences de conformité.
Voici comment l'utiliser étape par étape.
Étape 1 : Définir les lignes de base de sécurité
Appliquer des référentiels de sécurité et des politiques de base à chaque appareil.
Étape 2 : Rédiger les politiques de conformité
Élaborez des politiques de conformité alignées sur des référentiels tels que l'ISO 27001.
Voici à quoi cela ressemble :
✓ Point de contrôle: Les rapports de conformité des appareils passent au vert.
Étape 3 : Combler les lacunes
Réglez les problèmes de conformité avant qu'ils ne s'étendent.
✅ Résultat : Les exigences de conformité permettent d'établir des référentiels de sécurité clairs.
💡 Conseil de pro : Examiner mensuellement les politiques de conformité afin qu'elles correspondent aux nouvelles exigences de conformité.
Comment utiliser la gestion de la surface d'attaque de Microsoft Intune
Gestion de la surface d'attaque vous permet de réduire les risques sur l'ensemble des appareils de votre organisation.
Voici comment l'utiliser étape par étape.
Étape 1 : Scannez votre propriété
Cartographiez l'exposition sur tous les appareils que vous gérez.
Étape 2 : Paramètres de durcissement
Renforcez vos politiques de sécurité pour améliorer votre niveau de sécurité.
Voici à quoi cela ressemble :
✓ Point de contrôle: Les points d'extrémité exposés diminuent après le durcissement.
Étape 3 : Suivre les progrès
Observez la surface d'attaque se réduire au fil du temps.
✅ Résultat : Les appareils de votre organisation présentent une surface d'attaque réduite.
💡 Conseil de pro : Donnez la priorité aux actifs exposés à Internet pour obtenir le meilleur gain en matière de sécurité.
Comment utiliser la protection DDoS de Microsoft Intune
Protection contre les attaques DDoS permet de bloquer l'accès en cas d'attaques par inondation et DDoS.
Voici comment l'utiliser étape par étape.
Étape 1 : Activer la protection
Activez la protection contre les attaques DDoS pour vos services.
Étape 2 : Définir les seuils
Définir des limites qui bloquent l'accès lors des pics de trafic.
Voici à quoi cela ressemble :
✓ Point de contrôle: Une pointe simulée est absorbée sans problème.
Étape 3 : Examiner les rapports
Consultez les rapports d'atténuation après chaque événement.
✅ Résultat : Les services restent en ligne malgré les attaques qui bloquent l'accès en périphérie.
💡 Conseil de pro : Combinez cela avec des politiques d'accès conditionnel pour une défense multicouche.
Conseils et raccourcis pour Microsoft Intune Pro
Après avoir testé Microsoft Intune pendant plus de deux ans, voici mes meilleurs conseils.
Raccourcis clavier
| Action | Raccourci |
|---|---|
| Centre d'administration de recherche | / puis tapez |
| Appareils ouverts | g puis d |
| Actualiser l'état | Ctrl + R |
| Création rapide de police | n |
Fonctionnalités cachées que la plupart des gens ignorent
- Application Portail d'entreprise : L'application portail de l'entreprise permet aux employés d'enregistrer eux-mêmes leurs appareils personnels.
- Politiques de protection des applications : Les politiques de protection des applications isolent les données d'entreprise sans gérer l'intégralité du téléphone.
- Filtres : Affiner l'attribution des politiques par modèle afin qu'un utilisateur spécifique bénéficie de la configuration appropriée.
Erreurs courantes à éviter dans Microsoft Intune
Erreur n° 1 : Négliger une approche structurée
❌ Faux : Inscription d'appareils mobiles sans plan d'intégration.
✅ À droite : Utilisez une approche structurée qui lie les méthodes d'inscription à entreprise résultats.
Erreur n° 2 : Ignorer les politiques de conformité
❌ Faux : Autoriser l'accès aux ressources de l'entreprise à des appareils non conformes.
✅ À droite : Définissez des politiques de conformité afin que seuls les appareils conformes puissent y accéder.
Erreur n° 3 : Mélanger applications professionnelles et personnelles
❌ Faux : Gestion complète des applications personnelles sur les appareils personnels.
✅ À droite : Utilisez la gestion des applications mobiles (MAM) et les politiques de protection des applications pour le BYOD.
Dépannage de Microsoft Intune
Problème : Échecs d'inscription
Cause: Méthodes d'inscription incorrectes ou licence Microsoft Entra ID manquante.
Réparer: Vérifiez les limites d'inscription des appareils et confirmez la licence de l'utilisateur.
Problème : Les appareils apparaissent comme non conformes
Cause: Les politiques de conformité sont plus strictes que les paramètres de l'appareil.
Réparer: Examiner les politiques de conformité et résoudre les problèmes de conformité répertoriés.
Problème : les applications ne s’installent pas
Cause: L'attribution des politiques n'a pas ciblé les bons groupes d'utilisateurs.
Réparer: Réaffectez l'application aux groupes dynamiques appropriés, puis synchronisez.
📌 Note: Si ces solutions ne fonctionnent pas, ouvrez des tickets de support auprès du support Microsoft Intune.
Qu'est-ce que Microsoft Intune ?
Microsoft Intune est un service cloud pour la gestion des appareils mobiles et la gestion des terminaux.
Imaginez un centre d'administration unique qui contrôle tous les appareils utilisés par votre équipe.
Regardez ce bref aperçu :
Il comprend les fonctionnalités clés suivantes :
- Gestion des appareils mobiles : gérer les appareils sous Windows, iOS, AndroïdemacOS et Linux.
- Gestion des applications mobiles : Protégez les applications d'entreprise et les applications BYOD grâce à des politiques de protection des applications.
- Accès conditionnel : Appliquer les politiques de sécurité avant d'allouer des ressources de l'entreprise.
- Sécurité des terminaux : Intégrer Microsoft Defender sur tous les appareils inscrits.
- Windows Autopilot : Déploiement de PC sans intervention pour les nouveaux utilisateurs.
- Écosystème Microsoft : Unifiez la gestion avec Microsoft 365 et Microsoft Teams.
Pour une analyse complète, consultez notre Avis sur Microsoft Intune.
Tarification de Microsoft Intune
Voici le prix de Microsoft Intune en 2026 :
| Plan | Prix | Idéal pour |
|---|---|---|
| Suite Microsoft Intune | 10,00 $/utilisateur/mois | Gestion des périphériques principaux |
| Suite Microsoft Defender | 12,00 $/utilisateur/mois | équipes de sécurité des terminaux |
| Suite Microsoft Entra | 12,00 $/utilisateur/mois | Identité et accès conditionnel |
| Suite Microsoft Purview | 12,00 $/utilisateur/mois | Exigences de conformité des données |
Essai gratuit : Oui, un essai gratuit est disponible via Microsoft 365.
Garantie de remboursement : Les conditions de remboursement standard de Microsoft s'appliquent.
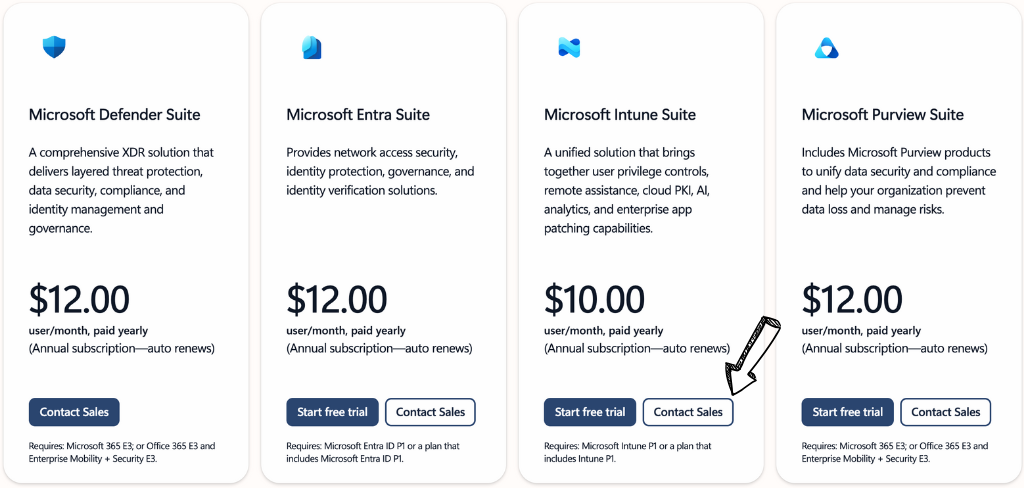
💰 Meilleur rapport qualité-prix : Microsoft Intune Suite — couvre la gestion des appareils pour la plupart des équipes.
Microsoft Intune vs Alternatives
Comment Microsoft Intune se compare-t-il ? Voici un aperçu du paysage concurrentiel :
Regardez cette comparaison :
| Outil | Idéal pour | Prix | Notation |
|---|---|---|---|
| Microsoft Intune | L'écosystème Microsoft | 10 $/mois | ⭐ 4,6 |
| Atera | MSP et équipes informatiques | 149 $/mois | ⭐ 4,6 |
| NinjaOne | Gestion unifiée des terminaux | Coutume | ⭐ 4,7 |
| ConnectWise RMM (anciennement Automate) | Automation profondeur | Coutume | ⭐ 4,3 |
| Kaseya VSA | grands environnements | Coutume | ⭐ 4.1 |
| Syncro | Petits fournisseurs de services gérés | 139 $/mois | ⭐ 4,6 |
Sélection rapide :
- Meilleur résultat global : Microsoft Intune — une intégration parfaite à l'écosystème Microsoft.
- Meilleur budget : Syncro — tarification forfaitaire par technologie.
- Idéal pour les débutants : Atera — une configuration tout-en-un simple.
- Idéal pour les points de terminaison unifiés : NinjaOne — une gestion propre des terminaux.
🎯 Alternatives à Microsoft Intune
Vous cherchez des alternatives à Microsoft Intune ? Voici les meilleures options :
- 🚀 Atera : Solution RMM et PSA tout-en-un pour les équipes informatiques, avec tarification forfaitaire par technicien et système de tickets intégré.
- 🌟 NinjaOne : Gestion unifiée des terminaux avec une intégration rapide et des correctifs robustes sur les appareils mobiles et les PC.
- 🔧 ConnectWise RMM (anciennement Automate) : Profond automation pour les fournisseurs de services gérés qui ont besoin de scripts détaillés et d'un contrôle précis des politiques.
- 🏢 Kaseya VSA : Scales to large environments with broad remote management and endpoint security tools.
- 💰 Syncro : Plateforme MSP économique qui regroupe RMM, PSA et facturation en un seul endroit.
Pour la liste complète, consultez notre Alternatives à Microsoft Intune guide.
⚔️ Comparaison de Microsoft Intune
Voici comment Microsoft Intune se compare à chacun de ses concurrents :
- Microsoft Intune contre Atera: Intune l'emporte grâce à son intégration à l'écosystème Microsoft ; Atera l'emporte pour les MSP qui souhaitent une solution combinant gestion des tickets et RMM.
- Microsoft Intune contre NinjaOne : Intune est leader pour les entreprises utilisant Microsoft 365 ; NinjaOne est leader pour la gestion unifiée des terminaux multi-fournisseurs.
- Microsoft Intune vs ConnectWise RMM (anciennement Automate) : Intune est plus simple à gérer ; ConnectWise RMM offre des fonctionnalités de script plus poussées pour les utilisateurs avancés.
- Microsoft Intune contre Kaseya VSA : Intune convient à la sécurité axée sur l'identité ; Kaseya VSA convient aux très grands environnements de gestion à distance.
- Microsoft Intune vs Syncro : Intune couvre la sécurité des entreprises ; Syncro convient aux petits fournisseurs de services gérés ayant besoin d’outils tout-en-un à faible coût.
Commencez à utiliser Microsoft Intune dès maintenant
Vous avez appris à utiliser toutes les principales fonctionnalités de Microsoft Intune :
- ✅ Capacités principales
- ✅ Cybersécurité basée sur l'IA
- ✅ Gestion des terminaux
- ✅ Défenseur pour le Cloud
- ✅ Identifiant d'entrée
- ✅ Accès Internet Entra
- ✅ Gestion de l'exposition aux risques de sécurité
- ✅ Gestion de la surface d'attaque
- ✅ Protection contre les attaques DDoS
Étape suivante : Choisissez une fonctionnalité et essayez-la dès maintenant.
La plupart des équipes commencent par les capacités de base et l'inscription des appareils.
Cela prend moins de 5 minutes.
Foire aux questions
Qu'est-ce que Microsoft Intune en termes simples ?
Microsoft Intune est un service cloud qui permet de gérer les appareils et les applications. Il gère les appareils mobiles et l'accès conditionnel depuis un centre d'administration unique.
Pourquoi Intune est-il si compliqué ?
Intune gère simultanément l'identité, les appareils et les stratégies de sécurité. Le Centre d'administration Microsoft Intune propose de nombreux paramètres ; une approche structurée facilite donc grandement la configuration.
Intune est-il un bon outil d'apprentissage ?
Oui. Les compétences Intune sont très recherchées pour les postes de gestion et de sécurité des terminaux. Maîtriser l'inscription des appareils, les politiques de conformité et le contrôle d'accès conditionnel est rapidement rentable.
Que peut voir mon employeur sur Microsoft Intune ?
Sur les appareils enregistrés, les employeurs peuvent consulter la conformité de l'appareil, son modèle et les applications installées. En revanche, avec les politiques de protection des applications sur les appareils personnels, ils n'ont accès qu'aux données de l'entreprise, et non aux applications personnelles.
Que fait exactement Microsoft Intune ?
Intune gère les terminaux sur différents systèmes d'exploitation, déploie des applications, applique des normes de sécurité de base et utilise l'accès conditionnel pour bloquer l'accès depuis les appareils non conformes.












 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
