
Démarrage rapide
Ce guide couvre toutes les fonctionnalités N-ables :
- Commencer — Créez votre compte et configurez les paramètres de base
- Comment utiliser la détection par IA — Détecter les menaces grâce à l'IA
- Comment utiliser la conformité en cybersécurité simplifiée — Suivre la conformité par site
- Comment utiliser la surveillance de l'exposition au Darknet — Saisir les identifiants divulgués
- Comment utiliser l'automatisation et les scripts — Exécuter les tâches planifiées
- Comment utiliser Network Health — Surveiller le processeur et l'espace disque
- Comment utiliser les pots de miel — Piéger les attaquants dès le début
- Comment utiliser le renseignement sur les menaces — Restez informé des menaces
- Comment utiliser les analyses avancées — Transformer les données en informations exploitables
- Comment utiliser le filtrage DNS avancé — Bloquez les sites à risque
Temps nécessaire : 5 minutes par fonctionnalité
Vous trouverez également dans ce guide : Conseils de pro | Erreurs courantes | Dépannage | Tarification | Alternatives
Pourquoi faire confiance à ce guide ?
J'utilise N-able depuis plus d'un an et j'ai testé toutes les fonctionnalités présentées dans ce guide. Ce tutoriel N-able est basé sur une expérience pratique réelle, et non sur des captures d'écran du fournisseur.
Je l'ai exécuté sous Windows, Macet des appareils Linux pour des clients de toutes tailles. Les étapes décrites ici reflètent donc le fonctionnement de l'outil au quotidien.

N-able est l'un des plus fiables Gestion informatique des outils sur lesquels les fournisseurs de services gérés s'appuient aujourd'hui.
Mais la plupart des gens n'apprennent qu'une petite partie de ce que N-able et N-central peuvent faire.
Ce guide vous montre comment utiliser N-able fonctionnalité par fonctionnalité.
Vous créerez votre compte, puis vous apprendrez à utiliser chaque outil étape par étape.
À la fin de cette session, vous pourrez exécuter N-able et N-central avec une réelle confiance.
Étape par étape, avec des captures d'écran, une vidéo de présentation et des conseils de pros que vous pouvez commencer à utiliser dès aujourd'hui.
Tutoriel N-able
Ce tutoriel complet sur N-able vous guide pas à pas à travers chaque fonctionnalité. Vous passez de la première connexion au contrôle avancé, comme un utilisateur expert.
N-able est conçu pour les fournisseurs de services gérés qui administrent simultanément de nombreux réseaux clients. Si vous gérez plus d'une poignée de appareilsCe guide est fait pour vous.
Nul besoin d'être un expert pour commencer. Chaque fonctionnalité ci-dessous utilise des étapes simples que vous pouvez suivre dès votre première utilisation de l'outil.
N-able
Gérez, surveillez et sécurisez tous les appareils clients depuis un seul et même endroit. N-able offre aux fournisseurs de services gérés un accès à distance. automationet une sécurité basée sur l'IA pour Windows, Mac et Linux. Demandez une démonstration et découvrez N-central en action.
Premiers pas avec N-able
Avant d'utiliser une quelconque fonctionnalité, veuillez terminer cette procédure de configuration unique.
Cela prend environ trois minutes.
Regardez d'abord ce bref aperçu :
Passons maintenant en revue chaque étape.
Étape 1 : Créez votre compte
Rendez-vous sur le site web de N-able et demandez un essai ou une démonstration.
Cliquez sur le bouton « S'inscrire » pour créer votre compte.
Saisissez votre adresse courriel professionnelle dans le champ prévu à cet effet et définissez un mot de passe robuste.
Utilisez un entreprise Utilisez une adresse e-mail plutôt qu'une adresse personnelle. Cela permet de lier votre compte à votre entreprise et facilite l'assistance ultérieure.
✓ Point de contrôle: Vérifiez votre boîte de réception pour recevoir un courriel de confirmation.
Étape 2 : Installer et accéder à la plateforme
Installez l'agent N-able sur chaque appareil Windows que vous gérez.
L'agent permet à N-able de surveiller et de contrôler cet appareil. Sans lui, la plateforme ne peut pas accéder à la machine.
Connectez-vous à N-central dans votre navigateur pour accéder au tableau de bord principal.
Voici à quoi ressemble le tableau de bord :
✓ Point de contrôle: Vous devriez voir le tableau de bord principal N-central.
Étape 3 : Terminer la configuration initiale
Ajoutez votre premier site client et connectez un appareil de test.
Activez l'authentification multifacteurs pour sécuriser votre compte dès le départ.
Appliquez des configurations RMM standardisées lors de l'intégration de chaque site. Les paramètres standardisés améliorent l'efficacité et réduisent la surface d'attaque sur l'ensemble des comptes.
Définissez ensuite vos objectifs de surveillance. De bons objectifs incluent des indicateurs tels que l'utilisation du processeur et de l'espace disque, afin de détecter les appareils en difficulté. tôt.
Activez la génération automatique de tickets à partir de vos alertes RMM. Vos opérations informatiques resteront ainsi fluides sans intervention manuelle. données entrée.
Enfin, configurez une solution de sauvegarde moderne, basée sur le cloud et externalisée. Les données de vos clients restent ainsi protégées même en cas de panne d'un appareil.
✅ Terminé : Vous êtes prêt à utiliser n'importe quelle fonctionnalité ci-dessous.
Comment utiliser la détection d'IA N-able
Détection par IA permet de détecter les menaces en amont grâce à une sécurité des terminaux basée sur l'IA, sur tous les appareils connectés.
La plupart des attaques contournent les règles statiques car les menaces évoluent constamment. N-able utilise une sécurité des terminaux basée sur l'IA pour surveiller le comportement de chaque appareil et signaler toute anomalie. Ainsi, vous détectez les problèmes rapidement, avant qu'une simple alerte ne se transforme en véritable faille de sécurité.
Vous n'avez plus besoin de rédiger manuellement des règles pour chaque nouvelle menace. L'IA apprend les caractéristiques normales de chaque compte et signale toute anomalie. Votre protection reste ainsi à jour même lorsque les attaquants modifient leurs outils.
Cela est particulièrement important pour les clients qui n'ont pas les moyens de se le permettre. temps d'arrêtUn cabinet d'avocats ou une clinique a besoin que les menaces soient stoppées rapidement, et la détection par IA vous offre cette rapidité sans avoir besoin d'une équipe plus importante.
En coulisses, le système surveille chaque processus, connexion et modification de fichier. Dès qu'une activité suspecte est détectée, il réagit en quelques secondes, sans attendre qu'un humain s'en aperçoive. Cette rapidité est l'essence même de la sécurité des terminaux basée sur l'IA.
Une fois que vous faites confiance aux alertes, vous pouvez laisser le système agir automatiquement dans les cas les plus évidents. Cette réponse automatisée permet à une petite équipe de gérer plusieurs comptes simultanément.
Voici comment l'utiliser étape par étape.
Décomposons chaque étape dans l'ordre.
Étape 1 : Ouvrez l’onglet Surveillance des menaces
Connectez-vous et cliquez sur l'onglet « Surveillance des menaces » dans votre tableau de bord.
L'onglet de surveillance des menaces se trouve dans le menu de gauche de N-central.
Vous ne devez configurer cela qu'une seule fois par compte client.
Étape 2 : Définir les règles de détection
Saisissez vos seuils de détection dans chaque champ et activez l'analyse par IA.
Des seuils plus élevés atténuent le bruit, tandis que des seuils plus bas en captent davantage.
Commencez par être un peu plus strict, puis assouplissez-vous au fur et à mesure que vous apprenez les bases.
Voici à quoi cela ressemble :
✓ Point de contrôle: Vous visualisez en direct les menaces détectées par l'IA.
Étape 3 : Examiner les éléments signalés
Consultez les événements signalés et effectuez un tri rapide de chaque alerte.
Un triage rapide permet de garder votre file d'attente propre et votre équipe calme.
Marquer les fausses alertes afin que l'IA s'améliore au fil du temps.
✅ Résultat : Vos terminaux bénéficient désormais d'une protection proactive fonctionnant 24h/24 et 7j/7.
Au quotidien, la détection par IA fonctionne discrètement en arrière-plan et n'intervient qu'en cas de besoin. Votre équipe reste ainsi concentrée tandis que chaque appareil connecté est surveillé.
Imaginez un poste de travail qui commence à chiffrer des fichiers à 2 h du matin. La détection par IA repère ce comportement anormal, déclenche une alerte et isole l'appareil. Votre technicien d'astreinte stoppe la propagation avant qu'un seul dossier client ne soit perdu.
Plus vous utiliserez la détection par IA, plus vous ferez confiance à ses alertes et agirez rapidement. C'est cette confiance qui transforme cet outil en un véritable filet de sécurité pour vos clients.
💡 Conseil de pro : Associez la détection par IA à des configurations standardisées pour réduire votre surface d'attaque et améliorer votre efficacité.
Comment utiliser N-able pour rationaliser la conformité en matière de cybersécurité
Rationaliser la conformité en matière de cybersécurité vous permet de gérer les contrôles de conformité afin que chaque site client réponde aux normes de sécurité dans les délais impartis.
Chaque client souhaite une preuve de la sécurité de ses données, et les auditeurs la veulent par écrit. N-able vous permet de gérer la conformité de chaque compte depuis un seul onglet. Fini les captures d'écran fastidieuses : partagez des rapports clairs et fiables avec vos clients.
Les travaux de conformité impliquaient autrefois de fouiller dans les registres la nuit précédant un auditAvec N-able, vous conservez un historique en temps réel que chaque membre de l'équipe peut consulter en quelques secondes. Lorsqu'un client demande une preuve, un simple clic suffit pour la partager.
La conformité ne se limite pas à la paperasserie ; elle est essentielle pour fidéliser les clients soumis à des réglementations strictes. Des dossiers irréprochables et toujours à jour vous permettent de conclure des contrats avec des clients exigeants.
Vous pouvez regrouper les sites par secteur d'activité afin que chacun bénéficie des règles appropriées. Un client du secteur de la santé et un client du secteur de la vente au détail nécessitent des contrôles différents, et l'outil les distingue. Cette structure vous évite des erreurs coûteuses lors des audits.
Ajoutez une brève note à chaque règle afin que chaque technicien comprenne sa raison d'être. Un contexte clair facilite les transitions et assure une communication fluide au sein de votre équipe.
Voici comment l'utiliser étape par étape.
Décomposons chaque étape dans l'ordre.
Étape 1 : Ouvrez l’onglet Conformité
Cliquez sur l'onglet Conformité et sélectionnez le site que vous souhaitez vérifier.
Vous pouvez gérer plusieurs sites clients à partir de cette seule vue.
Vous pouvez cloner une politique sur un nouveau site en quelques secondes.
Étape 2 : Appliquer une politique
Choisissez un modèle de police et saisissez les contrôles dont chaque client a besoin.
Chaque politique correspond aux contrôles qu'un client doit respecter.
Associez chaque contrôle à la règle que votre client doit respecter.
Voici à quoi cela ressemble :
✓ Point de contrôle: Un résultat de réussite ou d'échec apparaît pour chaque contrôle.
Étape 3 : Générer le rapport
Réalisez l'audit et partagez le rapport avec votre client en un seul clic.
Le rapport partagé sert de preuve pour tout audit.
Enregistrez le rapport afin de disposer d'un historique clair pour les audits.
✅ Résultat : Vous pouvez désormais suivre la conformité de tous les comptes à partir d'une vue unique.
Une fois vos politiques définies, chaque nouveau site les hérite en quelques secondes. La conformité n'est plus une course contre la montre annuelle, mais un processus continu et reproductible.
Imaginez un nouveau client du secteur financier qui a besoin d'un rapport de sécurité trimestriel. Vous appliquez la politique adéquate une seule fois, et N-able assure le suivi de chaque contrôle par la suite. Chaque trimestre, vous générez le rapport en quelques minutes, et non en plusieurs jours.
Mettez cela en place tôt et la conformité deviendra une habitude sereine et régulière. Vous n'aurez plus jamais à vous démener pour prouver un contrôle à la dernière minute.
💡 Conseil de pro : Utilisez l'authentification multifacteurs sur les comptes d'administrateur pour renforcer la sécurité des comptes avant les audits.
Comment utiliser la surveillance de l'exposition au Darknet avec N-able
Surveillance de l'exposition au Darknet vous permet de savoir quand des identifiants d'utilisateurs ou des adresses électroniques fuient, afin que vous puissiez agir en toute confiance.
Les mots de passe divulgués restent souvent des semaines sur le dark web avant d'être repérés. N-able surveille ces sources et vous avertit dès qu'un e-mail d'utilisateur apparaît. Vous pouvez ainsi agir en toute confiance au lieu de vous en apercevoir une fois le compte compromis.
Une simple fuite d'identifiants peut ouvrir la porte à tout un réseau de clients. En surveillant le dark web, N-able vous offre une longueur d'avance qu'aucune vérification manuelle ne peut égaler. Vous réinitialisez l'utilisateur, sécurisez le compte et reprenez vos activités en toute sérénité.
Les fuites d'identifiants constituent l'une des principales méthodes d'intrusion dans les réseaux. Les détecter au plus tôt représente l'une des formes de protection les plus économiques que vous puissiez offrir à un client.
L'outil vérifie pour vous les fuites de données, les sites de partage de fichiers et les sources de fuites connues. Vous n'avez rien à faire. parcourir Explorez vous-même les recoins dangereux du web. N-able s'en charge discrètement et vous envoie uniquement les résultats pertinents.
Associez cela à une procédure simple de réinitialisation du mot de passe pour l'utilisateur. L'alerte seule est peu utile, mais une réinitialisation rapide la transforme en une véritable protection.
Voici comment l'utiliser étape par étape.
Décomposons chaque étape dans l'ordre.
Étape 1 : Ouvrez l’onglet Exposition
Cliquez sur l'onglet « Exposition » et connectez les domaines de vos clients.
Connectez tous les domaines que vous gérez afin qu'aucune donnée ne passe inaperçue.
Ajoutez également les sous-domaines, car les attaquants les ciblent aussi.
Étape 2 : Saisir les domaines surveillés
Saisissez chaque domaine dans le champ et lancez l'analyse.
L'analyse vérifie les sources de fuites connues sur le web.
L'analyse s'effectue en arrière-plan et ne vous ralentira pas.
Voici à quoi cela ressemble :
✓ Point de contrôle: Les identifiants exposés apparaissent avec un horodatage.
Étape 3 : Examiner les documents divulgués
Consultez les enregistrements exposés et envoyez immédiatement un courriel à l'utilisateur concerné.
Une réinitialisation rapide permet de sécuriser le compte concerné.
Demandez à l'utilisateur de changer ce mot de passe partout où il le réutilise.
✅ Résultat : Vous pouvez réinitialiser rapidement l'accès et garantir la sécurité des données client.
Grâce à des analyses hebdomadaires, vous transformez une situation inquiétante et inconnue en une simple alerte. Vos clients constatent votre réactivité et cette confiance les fidélise sur le long terme.
Imaginer Un responsable utilise le même mot de passe pour plusieurs outils. En cas de fuite de cet identifiant, N-able vous alerte le jour même. Vous pouvez alors réinitialiser l'accès et avertir l'utilisateur avant que quiconque ne puisse y accéder.
Intégrez les analyses d'exposition à votre routine hebdomadaire. Quelques minutes de vérification peuvent éviter à un client une faille de sécurité majeure ultérieurement.
💡 Conseil de pro : Configurez une analyse hebdomadaire pour ne jamais manquer une nouvelle exposition sur un compte géré.
Comment utiliser l'automatisation et les scripts N-able
Automation et la programmation permet d'exécuter des tâches planifiées et des scripts qui réduisent le travail répétitif sur les appareils Windows gérés.
Chaque semaine, vos techniciens perdent des heures sur les mêmes tâches manuelles. N-able vous permet de créer des tâches planifiées qui exécutent automatiquement des scripts sur les appareils Windows gérés. Grâce à une automatisation performante, les tâches routinières s'effectuent en arrière-plan pendant que votre équipe se concentre sur les incidents les plus urgents.
Les meilleurs fournisseurs de services gérés (MSP) réussissent en optimisant le rendement de leurs équipes. Les politiques d'automatisation réduisent les tâches répétitives, permettant ainsi à vos collaborateurs de se concentrer sur les demandes nécessitant une intervention humaine. Au fil des semaines, ces heures économisées se traduisent par une croissance réelle.
L'automatisation est le secret de la compétitivité d'une petite entreprise face à une grande. Plus les tâches répétitives sont automatisées, plus chaque technicien peut servir efficacement un grand nombre de clients.
Vous pouvez enchaîner les tâches de manière à ce que chaque opération déclenche la suivante dans un ordre précis. Appliquez d'abord le correctif, puis redémarrez, et enfin vérifiez, le tout sans intervention d'un technicien. C'est ce type de flux de travail qui permet de réaliser de véritables gains de temps.
Constituez une bibliothèque partagée de scripts testés et approuvés par votre équipe. Les nouveaux techniciens pourront ainsi réutiliser des tâches éprouvées au lieu de développer du code risqué à partir de zéro.
Voici comment l'utiliser étape par étape.
Décomposons chaque étape dans l'ordre.
Étape 1 : Ouvrez l’onglet Automatisation
Cliquez sur l'onglet automatisation et créez une nouvelle politique.
Chaque police peut contenir un ou plusieurs scripts, dans un ordre précis.
Testez un script sur un seul appareil avant de le déployer à grande échelle.
Étape 2 : Créer des tâches planifiées
Choisissez un script, définissez la durée d'exécution et ordonnez vos tâches planifiées.
Choisissez un mode d'exécution silencieux afin que les mises à jour ne perturbent jamais les utilisateurs.
Regroupez les tâches par client afin que l'ordre reste facile à suivre.
Voici à quoi cela ressemble :
✓ Point de contrôle: Chaque tâche planifiée affiche un statut d'exécution.
Étape 3 : Déploiement sur les appareils
Sélectionnez les périphériques cibles et cliquez sur « Exécuter » pour démarrer le processus.
Suivez l'état en direct pour confirmer que le processus a commencé.
Consignez chaque exécution afin de pouvoir analyser ce qui s'est passé ultérieurement.
✅ Résultat : Les tâches de routine s'exécutent désormais automatiquement et libèrent du temps pour les techniciens.
Au fil du temps, votre bibliothèque de tâches planifiées devient un véritable gain de temps. Dès leur premier jour, les nouveaux techniciens exécutent des scripts éprouvés au lieu d'apprendre chaque solution manuellement.
Imaginez un nettoyage mensuel qui supprime les fichiers temporaires sur cinquante machines. Vous le configurez une seule fois sous forme de tâches planifiées et définissez sa fréquence d'exécution. Chaque mois, il s'exécute automatiquement pendant que votre équipe se concentre sur ses tâches principales.
Continuez d'améliorer vos scripts au fur et à mesure que vous repérez de nouvelles tâches répétitives. Chaque tâche automatisée libère du temps pour votre équipe, qui peut ainsi se consacrer à des tâches nécessitant une intervention humaine.
💡 Conseil de pro : Les politiques d'automatisation peuvent accélérer l'activation/désactivation des accès utilisateurs lors de changements de personnel.
Comment utiliser N-able Network Health
Réseau Santé permet de visualiser en temps réel les indicateurs de performance des appareils, tels que le processeur et l'espace disque, afin de détecter les problèmes avant que les utilisateurs ne les remarquent.
Les interruptions de service coûtent cher et nuisent à la confiance. La plupart des pannes sont précédées de signes avant-coureurs. N-able affiche des indicateurs en temps réel, comme l'utilisation du processeur et de l'espace disque, ce qui vous permet de détecter les problèmes rapidement. Vous pouvez ainsi réparer le périphérique défaillant avant même que le client ne signale un incident.
Un appareil qui surchauffe aujourd'hui risque de tomber en panne la semaine prochaine. N-able détecte ces signes avant-coureurs pour que vous puissiez intervenir sereinement, sans paniquer. Des réparations planifiées et effectuées dans la sérénité garantissent la satisfaction de votre équipe et de vos clients.
Des réseaux sains permettent de fidéliser et de satisfaire les clients. En détectant les problèmes en premier, vous paraissez proactif plutôt que réactif, et cette réputation favorise les recommandations.
Vous pouvez configurer des alertes par e-mail pour être informé lorsqu'un indicateur dépasse un seuil critique. Ainsi, même loin du tableau de bord, vous êtes averti dès qu'un appareil nécessite une intervention. Votre équipe ne risque pas d'oublier des informations importantes.
Suivez les mêmes indicateurs pour chaque client afin de faciliter la lecture des chiffres. Mieux vaut une habitude régulière que des vérifications ponctuelles.
Voici comment l'utiliser étape par étape.
Décomposons chaque étape dans l'ordre.
Étape 1 : Ouvrez l’onglet Santé
Cliquez sur l'onglet « Santé » pour ouvrir la carte en direct des appareils.
La carte en direct se met à jour au fur et à mesure que chaque appareil envoie ses données.
Les icônes de couleur facilitent la lecture au sein d'une flotte importante.
Étape 2 : Définir les objectifs de suivi
Saisissez vos seuils de processeur et d'espace disque dans chaque champ.
Définissez des seuils qui correspondent au fonctionnement réel de chaque site.
Des seuils plus stricts permettent de détecter les problèmes plus tôt, mais génèrent davantage d'alertes.
Voici à quoi cela ressemble :
✓ Point de contrôle: Des icônes d'état vertes et rouges apparaissent pour chaque appareil.
Étape 3 : Appliquer les filtres
Utilisez les filtres pour afficher uniquement les sites ou appareils que vous gérez.
Les filtres vous permettent de vous concentrer sur un client à la fois.
Enregistrez une vue filtrée que vous utilisez souvent pour y accéder en un seul clic.
✅ Résultat : Vous repérez rapidement un appareil défaillant et le réparez avant toute interruption de service.
Des tableaux de bord clairs et performants, c'est moins d'appels imprévus et des journées plus sereines. Toute votre équipe peut consulter la même situation en temps réel et intervenir avant même que les utilisateurs ne remarquent quoi que ce soit.
Imaginez un serveur dont l'espace disque se remplit discrètement. N-able détecte cette tendance plusieurs jours à l'avance, vous permettant ainsi de libérer de l'espace lors de vos opérations. Le client ne constate aucun ralentissement ni aucune interruption de service.
Consultez votre tableau de bord de santé en début de journée. Un rapide coup d'œil vous indiquera les points à surveiller avant même qu'un utilisateur ne soumette un ticket.
💡 Conseil de pro : Des objectifs de surveillance standardisés aident votre équipe à identifier les indicateurs de bonne santé sur chaque site.
Comment utiliser les honeypots N-ables
pots de miel permet de mettre en place des systèmes de leurres qui piègent les attaquants et révèlent comment ils tentent d'obtenir un accès.
Les attaquants les plus habiles testent discrètement vos défenses avant de passer à l'attaque. Un leurre, aussi appelé « pot de miel », est un leurre réaliste qui les attire. N-able enregistre chaque mouvement, vous permettant ainsi de comprendre leurs méthodes d'intrusion et de renforcer la sécurité aux points clés.
La défense seule ne vous apprend rien sur l'identité de l'attaquant. Un leurre inverse la situation et transforme chaque intrus en source d'informations précieuses. Vous découvrez leurs méthodes et comblez précisément les failles qu'ils exploitent.
Les honeypots transforment votre réseau en un système d'alerte précoce. Pour un fournisseur de services gérés soucieux de la sécurité, cette capacité d'analyse est un argument de vente de poids. pas.
Vous déterminez le degré de réalisme de chaque leurre en fonction de la menace perçue. Un piège simple déjoue les regards furtifs, tandis qu'un piège plus élaboré attire les attaquants patients. Dans tous les cas, vous apprenez la supercherie avant qu'il ne soit trop tard.
Partagez les cibles de chaque leurre dans le chat de votre équipe. Ces petites observations permettent de mieux comprendre les stratégies les plus courantes des attaquants cette saison.
Voici comment l'utiliser étape par étape.
Décomposons chaque étape dans l'ordre.
Étape 1 : Ouvrez l’onglet Honeypot
Cliquez sur l'onglet « pot de miel » et créez un leurre sur votre réseau.
Placez le leurre là où la circulation réelle passerait.
Un bon leurre ressemble trait pour trait à un vrai serveur.
Étape 2 : Placer le leurre
Saisissez les détails de l'emplacement et placez le serveur dans une DMZ pour une sécurité renforcée.
Le positionnement dans la DMZ permet d'éloigner le leurre des données en direct.
Isolez-le afin qu'il n'entre jamais en contact avec les données de production.
Voici à quoi cela ressemble :
✓ Point de contrôle: Toute tentative de vérification du leurre déclenche une alerte.
Étape 3 : Surveiller l'activité
Consultez les alertes déclenchées et générez un rapport pour chaque tentative.
Chaque sonde est enregistrée avec un horodatage clair.
Examinez les journaux d'activité chaque semaine afin de repérer les nouveaux schémas d'attaque.
✅ Résultat : Vous repérez les intrus au plus tôt et améliorez votre niveau de sécurité.
Chaque leurre déclenché vous apprend quelque chose de nouveau sur les véritables attaquants. Vous partagez ces leçons avec l'équipe afin que chacun devienne plus performant au fil du temps.
Imaginez une sonde discrète qui analyse le réseau d'un client pendant la nuit. Votre pot de miel la détecte et enregistre chaque étape. Le lendemain matin, vous savez précisément où renforcer la sécurité avant qu'une véritable attaque ne se produise.
Considérez chaque fausse alerte comme une leçon, et non comme un simple avertissement. Avec le temps, vous comprendrez mieux comment les attaquants ciblent vos clients.
💡 Conseil de pro : Partagez les résultats des pots de miel avec votre équipe afin que chacun puisse se familiariser avec les dernières méthodes d'attaque.
Comment utiliser le renseignement sur les menaces N-able
Renseignements sur les menaces vous permet d'accéder à des flux de menaces sélectionnés qui maintiennent vos défenses à jour contre les nouvelles attaques.
La liste des menaces d'hier ne vous protégera pas des attaques d'aujourd'hui. N-able intègre des flux de menaces en temps réel à votre tableau de bord pour que vos défenses restent toujours à jour. Vos règles de détection s'appuient sur des données actualisées sans intervention manuelle.
Les outils de sécurité ne sont efficaces que si les données sur lesquelles ils fonctionnent sont à jour. Des flux de données actualisés garantissent que vos règles bloquent les menaces importantes de la semaine. Maintenir cet avantage est difficile sans aide, et N-able s'en charge pour vous.
Les flux d'informations sur les menaces permettent de rééquilibrer les forces face à des attaquants disposant de moyens importants. Même une équipe réduite peut se défendre comme une grande équipe grâce à l'analyse des données.
Vous pouvez pondérer les flux pour que les sources fiables aient plus d'influence. Cela réduit les fausses alertes tout en bloquant les menaces importantes. Des flux optimisés vous offrent une défense à la fois performante et discrète.
Associez vos flux aux règles qu'ils prennent en charge afin d'éviter toute obsolescence. Une vérification mensuelle rapide permet de maintenir l'ensemble de la chaîne à jour et efficace.
Voici comment l'utiliser étape par étape.
Décomposons chaque étape dans l'ordre.
Étape 1 : Ouvrez l’onglet Renseignements
Cliquez sur l'onglet « Renseignements » pour ouvrir le tableau de bord du flux.
Le tableau de bord des flux regroupe les sources en un seul endroit.
Plus de sources signifient une couverture plus large des nouvelles menaces.
Étape 2 : Connectez vos flux
Connectez chaque source de flux et saisissez votre clé API dans le champ prévu à cet effet.
Votre clé API associe chaque flux à votre compte.
Gardez vos clés en lieu sûr et faites-les tourner régulièrement.
Voici à quoi cela ressemble :
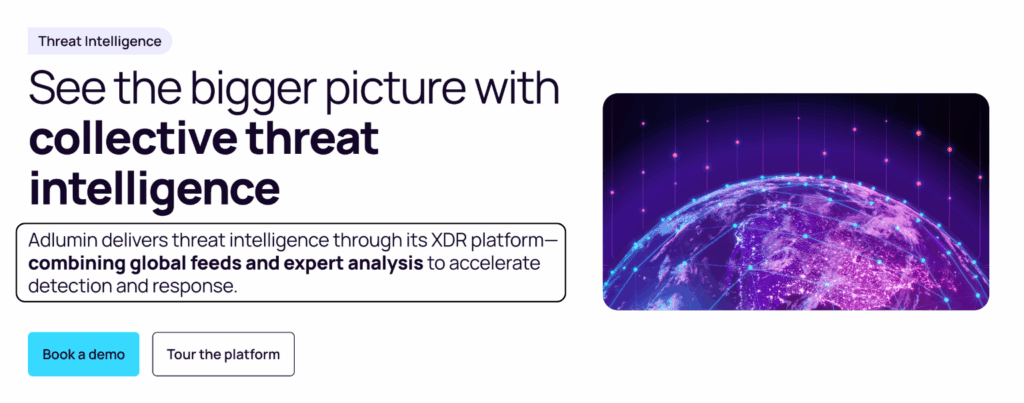
✓ Point de contrôle: Des indicateurs en direct alimentent le flux en temps réel.
Étape 3 : Appliquer aux polices d’assurance
Définissez les alertes qui alimentent vos règles de détection et cliquez sur Enregistrer.
Les règles enregistrées appliquent les données à la détection en temps réel.
N’appliquez que les règles qui correspondent au risque de chaque client.
✅ Résultat : Vos outils de sécurité réagissent désormais automatiquement aux nouvelles informations.
Des renseignements actualisés permettent à vos autres outils de rester performants et à jour. Lorsqu'une nouvelle attaque survient, vos défenses en sont déjà informées.
Imaginons qu'une nouvelle souche de logiciel malveillant fasse la une cette semaine. Vos flux de menaces contiennent déjà ses marqueurs, vos règles la bloquent donc. Vous restez protégé sans modifier aucun paramètre.
Vérifiez régulièrement vos flux pour vous assurer de leur activité. Des renseignements fiables permettent à tous vos autres outils de sécurité de rester performants et à jour.
💡 Conseil de pro : Participez à un événement Head Nerd pour découvrir comment les nouveaux produits de sécurité N-able utilisent ces données.
Comment utiliser N-able Advanced Analytics
Analyses avancées vous permet de consulter des rapports de tendances qui transforment les données brutes en informations claires pour chaque compte client.
Les données brutes sont difficiles à lire et encore plus difficiles à partager. N-able transforme ces données en rapports de tendances clairs pour chaque compte client. Vous arrivez aux réunions de suivi avec des chiffres qui inspirent confiance et démontrent votre valeur ajoutée.
Les chiffres racontent une histoire que votre intuition ne peut pas prouver à elle seule. Des rapports clairs montrent aux clients exactement ce que votre équipe a prévenu et corrigé. Cette preuve transforme une discussion de renouvellement en un oui facile.
Les analyses vous aident également à gérer votre propre entreprise C'est mieux. Vous voyez quels clients prennent le plus de temps et sur lesquels votre équipe doit concentrer ses efforts ensuite.
Vous pouvez comparer les mois d'un coup pour repérer les tendances. Par exemple, le nombre de tickets peut augmenter brusquement à chaque fin de trimestre, ou un client peut nécessiter une attention particulière. Ces schémas vous aident à planifier vos effectifs et vos tarifs en vous basant sur des données concrètes.
Transformez votre meilleur rapport en un modèle simple réutilisable chaque mois. Des rapports cohérents mettent en évidence les tendances et vous font gagner du temps de configuration à chaque cycle.
Voici comment l'utiliser étape par étape.
Décomposons chaque étape dans l'ordre.
Étape 1 : Ouvrez l’onglet Analytics
Cliquez sur l'onglet « Analyse » et choisissez une fenêtre de rapport.
Choisissez une fenêtre qui correspond à votre cycle de reporting.
Enregistrez les modèles de rapports courants pour les réutiliser chaque mois.
Étape 2 : Créer un rapport
Choisissez vos indicateurs et définissez la période que vous souhaitez visualiser.
Ne sélectionnez que les indicateurs qui importent à chaque client.
N'intégrez que les indicateurs qui répondent à une question réelle.
Voici à quoi cela ressemble :
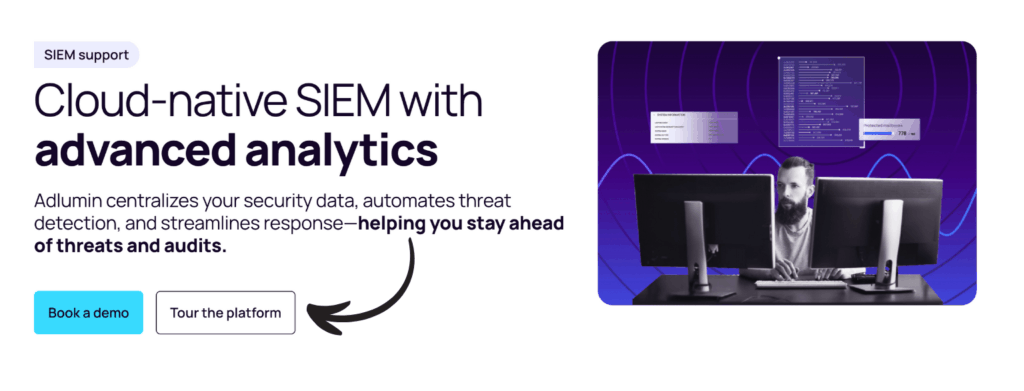
✓ Point de contrôle: Les graphiques s'affichent pour la plage horaire sélectionnée.
Étape 3 : Partager le résultat
Cliquez sur le bouton Exporter et partagez le rapport par e-mail.
Le bouton d'exportation permet de partager un fichier propre par e-mail.
Envoyez le fichier directement au client pour gagner du temps.
✅ Résultat : Vous arrivez aux réunions clients avec des données qui inspirent confiance.
Les rapports programmés arrivent directement dans votre boîte de réception, sans effort supplémentaire. Vous pouvez ainsi consacrer le temps gagné à vos clients plutôt qu'à créer des graphiques manuellement.
Imaginez un client qui remet en question la valeur de votre service. Vous lui fournissez un rapport montrant les menaces bloquées et les appareils neutralisés. Les données parlent d'elles-mêmes et le renouvellement se déroule sans problème.
Utilisez vos rapports lors de chaque entretien client. Des données claires facilitent les discussions délicates et démontrent la valeur de votre travail.
💡 Conseil de pro : Programmez l'exécution automatique des rapports pour gagner du temps chaque mois.
Comment utiliser le filtrage DNS avancé N-able
Filtrage DNS avancé permet de bloquer les sites à risque grâce à des filtres DNS qui protègent les utilisateurs avant même l'ouverture d'une page.
De nombreuses attaques débutent lorsqu'un utilisateur clique sur un lien malveillant. N-able bloque les sites à risque au niveau DNS, empêchant ainsi l'ouverture de la page. Vos utilisateurs naviguent en toute sécurité et vous neutralisez toute une catégorie de menaces avant même qu'elles ne se concrétisent.
Il est préférable de bloquer une menace à la source plutôt que de la corriger après un clic. Le filtrage DNS agit avant même le chargement de la page, empêchant ainsi les sites à risque d'atteindre l'utilisateur. C'est l'une des mesures de sécurité les plus simples et efficaces que vous puissiez mettre en œuvre.
Le filtrage protège les utilisateurs qui n'ont aucune compétence technique. Il empêche discrètement les erreurs avant qu'elles ne deviennent des incidents, ce qui réduit la durée de votre file d'attente pour le support.
Vous pouvez appliquer différents ensembles de filtres à différents groupes d'utilisateurs. Un réseau invité peut être plus restrictif que le réseau du personnel, le tout depuis une seule interface. Ce contrôle vous permet d'adapter la sécurité aux personnes connectées.
Permettez aux utilisateurs de demander une révision du site lorsqu'un blocage leur semble injustifié. Un processus rapide et équitable préserve la confiance tout en maintenant l'efficacité de vos filtres.
Voici comment l'utiliser étape par étape.
Décomposons chaque étape dans l'ordre.
Étape 1 : Ouvrez l’onglet de filtrage
Cliquez sur l'onglet de filtrage et sélectionnez un site client.
Chaque site client peut avoir son propre ensemble de filtres.
Commencez par les catégories à risque comme les logiciels malveillants et le contenu pour adultes.
Étape 2 : Paramétrez vos filtres
Saisissez les catégories bloquées dans chaque champ et appliquez vos filtres.
Bloquez des catégories entières plutôt qu'un site à la fois.
Ajoutez des blocs personnalisés pour les sites dont un client n'a jamais besoin.
Voici à quoi cela ressemble :
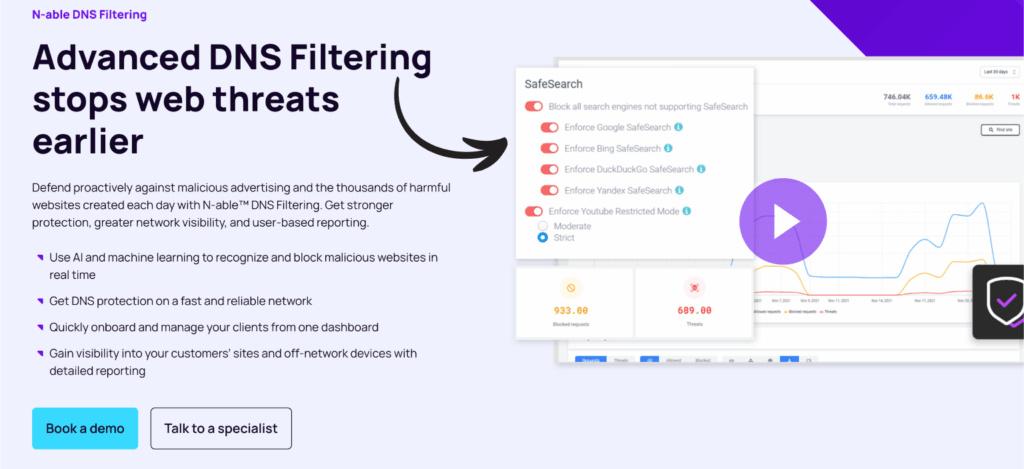
✓ Point de contrôle: Les pages bloquées affichent un message clair.
Étape 3 : Tester la politique
Ouvrez un site de test pour vérifier que le filtre fonctionne comme prévu.
Un test rapide confirme que la politique fonctionne.
Effectuez un nouveau test après chaque modification afin d'éviter tout dysfonctionnement pour les utilisateurs.
✅ Résultat : Les utilisateurs naviguent en toute sécurité et vos clients restent protégés.
Associé à la détection par IA, le filtrage DNS vous offre une protection proactive contre les menaces agissant simultanément sur deux fronts. Un tel niveau de protection est difficile à contourner pour les attaquants.
Imaginez un utilisateur qui clique sur un lien dans un faux courriel de facture. Le filtre DNS bloque la page avant même qu'elle ne s'ouvre. La tentative d'hameçonnage se solde alors par l'affichage d'un message anodin à l'écran.
Mettez à jour vos listes de filtres tous les trimestres, car le web évolue. Une liste de blocage à jour garantit la sécurité des utilisateurs sans ralentir leur navigation.
💡 Conseil de pro : Filtrage DNS multicouche associé à une sécurité des terminaux basée sur l'IA pour une protection proactive contre les menaces.
Astuces et raccourcis N-able Pro
Après avoir testé N-able pendant plus d'un an, voici les astuces qui permettent de gagner le plus de temps.
Ces petites habitudes s'accumulent rapidement au cours d'une semaine chargée. Apprenez les raccourcis et les outils cachés, et vous naviguerez dans N-central en cliquant beaucoup moins.
Raccourcis clavier
| Action | Raccourci |
|---|---|
| Recherche ouverte | Ctrl + K |
| Créer une nouvelle tâche | Ctrl + N |
| Onglet Changer | Ctrl + Tab |
| Actualiser l'affichage de l'appareil | F5 |
Fonctionnalités cachées que la plupart des gens ignorent
- Base de connaissances intégrée à l'application : Ouvrez l'onglet d'aide pour trouver rapidement les réponses sans quitter N-central.
- Le N-able YouTube canal: Découvrez de courts tutoriels vidéo sur la chaîne YouTube N-able pour de nouveaux outils et astuces.
- Formation N-able U : N-able U propose des formations pour que votre équipe puisse maîtriser chaque produit avec plus d'assurance.
Consacrez une heure à explorer ces outils cachés et vous travaillerez plus vite toute la semaine. Ces petits raccourcis se traduisent par un gain de temps réel pour de nombreux clients.
Erreurs courantes à éviter (N-able)
Quelques erreurs courantes peuvent anéantir rapidement un travail bien fait. Évitez-les et votre configuration N-able restera sécurisée et facile à utiliser.
Erreur n° 1 : Négliger les paramètres standardisés
❌ Faux : Vous configurez chaque site client manuellement et vous oubliez des étapes en cours de route.
✅ À droite : Utilisez des configurations RMM standardisées pour améliorer l'efficacité et réduire votre surface d'attaque.
La configuration manuelle semble plus rapide au départ, mais elle s'avère coûteuse par la suite. Chaque site présente de légères variations, et ces failles deviennent des opportunités pour les attaquants.
Erreur n° 2 : Négliger la sécurité du compte
❌ Faux : Vous accordez à chaque utilisateur le même accès administrateur sans vérifications supplémentaires.
✅ À droite : Activez l'authentification multifacteurs pour que chaque compte reste sécurisé même en cas de fuite de mot de passe.
Un seul identifiant volé ne devrait pas vous donner accès à l'ensemble de votre plateforme. L'authentification multifacteurs ajoute une deuxième étape qui bloque la plupart des prises de contrôle de compte.
Erreur n° 3 : Considérer les sauvegardes comme facultatives
❌ Faux : Vous ne sauvegardez que lorsque vous y pensez et vous conservez une copie sur site.
✅ À droite : Adoptez les pratiques de sauvegarde modernes avec une protection des données hors site et privilégiant le cloud pour chaque compte.
Une sauvegarde oubliée ne vous sauvera pas. Grâce au stockage prioritaire dans le cloud et aux copies hors site, les données de vos clients ne seront jamais effacées en cas de panne d'appareil ou d'attaque par ransomware.
Dépannage N-able
La plupart des problèmes rencontrés avec N-able ont une cause simple et une solution rapide. Voici les problèmes les plus courants et comment les résoudre.
Problème : L’agent ne se connecte pas.
Cause: Le pare-feu de l'appareil bloque l'agent ou l'installation n'a pas abouti.
Réparer: Réinstallez l'agent, autorisez les ports N-ables et cliquez à nouveau sur « Se connecter » pour corriger l'erreur.
Problème: Accès à distance La session a échoué.
Cause: L'application Take Control ne peut pas accéder à l'appareil de l'utilisateur car elle est fermée ou hors ligne.
Réparer: Demandez à l'utilisateur d'ouvrir l'application, de confirmer sa connexion internet et de relancer la session.
Problème : Les tâches planifiées ne s’exécutent pas.
Cause: La stratégie est suspendue ou le périphérique cible s'est déconnecté pendant la période définie.
Réparer: Ouvrez l'onglet automatisation, vérifiez la durée d'exécution, mettez l'appareil en ligne et relancez le processus.
Problème : Les rapports ne contiennent aucune donnée
Cause: La fenêtre de rapport est vide ou aucune donnée n'a été collectée pendant cette période.
Réparer: Ouvrez l'onglet « Analyse », sélectionnez une plage horaire plus large, vérifiez que l'appareil transmet bien les données et consultez le résultat.
📌 Note: Si aucune de ces solutions ne résout votre problème, contactez le support N-able.
Qu'est-ce que N-able ?
N-able est une plateforme de gestion informatique qui aide les fournisseurs de services gérés (MSP) à gérer, surveiller et sécuriser les appareils de leurs clients à partir d'un seul endroit.
Imaginez une salle de contrôle pour chaque appareil pris en charge par votre équipe.
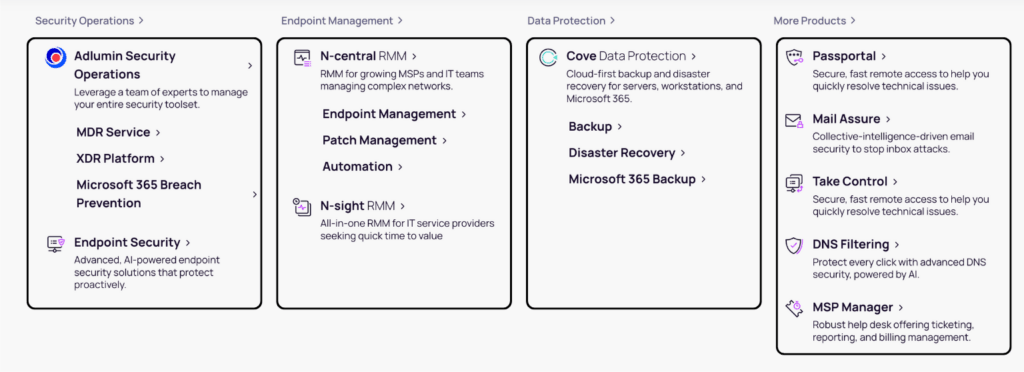
Depuis cette seule pièce, vous pouvez surveiller l'état du système, déployer des mises à jour et bloquer les menaces. Elle remplace une multitude d'outils distincts par une plateforme unique et connectée.
Regardez cette courte vidéo de présentation :
Il comprend les fonctionnalités clés suivantes :
- Détection par IA : Détectez les menaces grâce à la sécurité des terminaux basée sur l'IA.
- Rationaliser la conformité en matière de cybersécurité : Suivre et signaler la conformité sur chaque site.
- Surveillance de l'exposition au Darknet : Découvrez comment identifier les fuites d'identifiants d'utilisateurs en ligne.
- Automatisation et scriptage : Exécutez des tâches planifiées qui réduisent le travail manuel.
- Santé du réseau : Consultez en direct les indicateurs d'utilisation du processeur et de l'espace disque.
- Pots à miel : Piéger les attaquants et étudier comment ils accèdent au système.
Pour une analyse complète, consultez notre Avis N-able.
N-able Take Control is the remote access tool inside the platform. It lets a technician control a user device to fix an issue without a site visit.
Take Control soutient MacIl est compatible avec les appareils Windows et Linux. Il offre un accès distant rapide ainsi que des outils de diagnostic permettant aux techniciens de résoudre rapidement les incidents.
Il existe également une application mobile pour Androïde et iOS. Cela signifie que votre équipe peut se connecter et aider un client depuis n'importe où, même loin de son bureau.
Take Control se connecte également à N-Sight RMM pour des sessions rapides. Dès réception d'une alerte, un technicien peut accéder directement à l'appareil en un seul clic.
N-able ne se contente pas de fournir des outils. N-able U propose des formations pour permettre à votre équipe de maîtriser chaque produit et d'acquérir de véritables compétences.
Head Nerd Events présente les nouveaux produits de sécurité N-able à la communauté. Le blog de N-able propose régulièrement des conseils pour une utilisation optimale de leurs produits.
Vous pouvez également consulter la chaîne YouTube N-able pour des tutoriels courts et clairs. Entre le blog, YouTube et N-able U, vous disposez de nombreuses ressources pour apprendre à votre rythme.
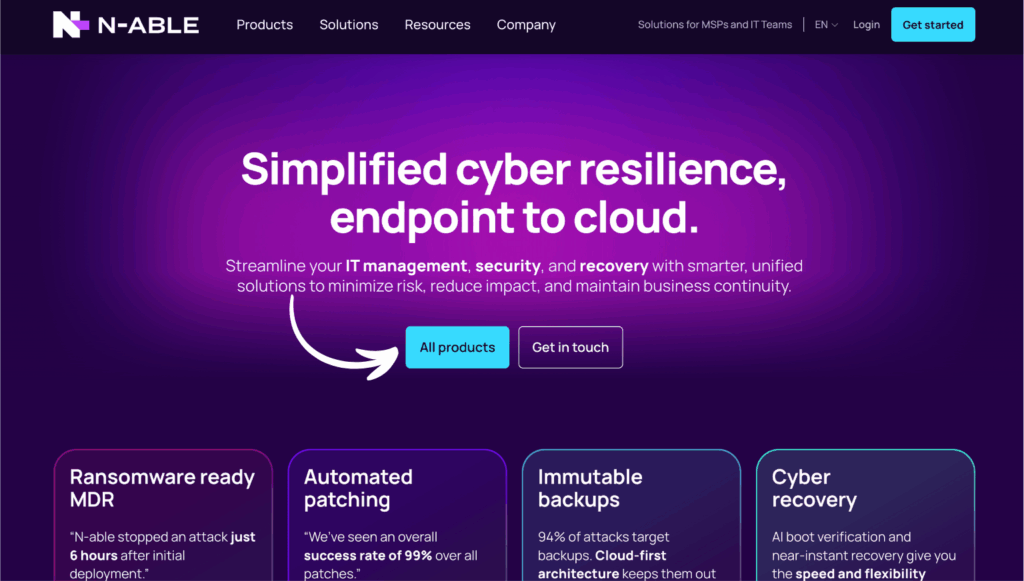
Tarification N-able
Voici le coût de N-able en 2026 :
N-able ne publie pas de prix fixes. Veuillez contacter l'équipe commerciale de N-able pour obtenir un devis personnalisé.
Votre devis dépend des produits choisis, du nombre d'appareils et des outils N-central dont vous avez besoin. Les tarifs seront très différents pour une petite équipe et un grand fournisseur de services gérés.
N-sight RMM convient aux petites équipes en pleine croissance qui souhaitent une mise en œuvre rapide. N-central est plus adapté aux grandes équipes qui gèrent plusieurs sites et recherchent un contrôle plus poussé.
Take Control offre un accès distant rapide aux techniciens. Cove Data Protection assure une sauvegarde hors site et prioritairement dans le cloud, garantissant ainsi la sécurité des données clients.
| Produit | Prix | Idéal pour |
|---|---|---|
| N-sight RMM | Contactez notre équipe commerciale pour obtenir un devis. | Petites équipes MSP en pleine croissance |
| Centre-Nord | Contactez notre équipe commerciale pour obtenir un devis. | Des équipes plus importantes gérant de nombreux sites |
| Contrôler | Contactez notre équipe commerciale pour obtenir un devis. | Accès à distance rapide pour les techniciens |
| Protection des données Cove | Contactez notre équipe commerciale pour obtenir un devis. | Priorité au cloud, sauvegarde hors site |
Essai gratuit : Oui. N-able propose un essai gratuit sur la plupart de ses produits, ce qui vous permet de les tester avant de les acheter.
Garantie de remboursement : Les prix et les conditions de remboursement sont définis par devis, veuillez donc vous renseigner auprès de l'équipe commerciale lors de votre appel.
Principaux avantages de N-able
Le principal avantage réside dans la centralisation de la gestion, de la surveillance et de la sécurité de tous les appareils clients. Fini les allers-retours entre différents outils : pilotez l’ensemble de vos opérations depuis un tableau de bord unique.
Vous bénéficiez également d'une sécurité renforcée intégrée, et non ajoutée a posteriori. La sécurité des terminaux basée sur l'IA, le filtrage DNS et la surveillance du darknet fonctionnent de concert pour protéger chaque compte.
L'automatisation représente un autre avantage indéniable. La planification des tâches et l'application de correctifs à haut taux de réussite réduisent le travail manuel qui ralentit les équipes.
Enfin, N-able vous offre une solution évolutive. Commencez avec N-sight RMM, passez à N-central au fur et à mesure de votre croissance, et ajoutez Take Control et des sauvegardes lorsque vous en avez besoin.
Comme les prix sont personnalisés, le meilleur rapport qualité-prix dépend de votre taille. Demandez à l'équipe commerciale de vous proposer des offres groupées regroupant les produits que vous utilisez réellement afin d'éviter les frais supplémentaires.
💰 Meilleur rapport qualité-prix : N-central — il évolue avec votre équipe et regroupe la plupart des outils pour les MSP en pleine croissance.
N-able vs Alternatives
Comment se compare N-able ? Voici une analyse concurrentielle :
| Outil | Idéal pour | Prix | Notation |
|---|---|---|---|
| N-able | Solution RMM axée sur la sécurité pour les MSP | Coutume | ⭐ 4,6 |
| Atera | Tarification forfaitaire par technologie | $149 | ⭐ 4,6 |
| NinjaOne | RMM moderne et facile | 3 $/appareil | ⭐ 4,7 |
| ConnectWise | PSA profond plus RMM | Coutume | ⭐ 4.1 |
| Kaseya Dato | RMM plus sauvegarde | Coutume | ⭐ 4,3 |
| SyncroMSP | Budget tout-en-un | $139 | ⭐ 4,6 |
| ManageEngine | Suite informatique interne | 9 $/appareil | ⭐ 4,4 |
| Pulseway | Contrôle axé sur le mobile | $27 | ⭐ 4,6 |
Sélection rapide :
- Meilleur résultat global : N-able — des outils de sécurité robustes et N-central pour les équipes qui gèrent de nombreux sites.
- Meilleur budget : SyncroMSP — facturation groupée et outils de travail à distance à un prix d'entrée avantageux.
- Idéal pour les débutants : NinjaOne — une interface épurée et rapide à prendre en main.
- Idéal pour les parcs Apple : Jamf Pro — un contrôle approfondi des appareils Mac et iOS.
Si vous gérez un parc informatique mixte et que la sécurité est primordiale, N-able est la solution la plus performante et polyvalente. Elle gère Windows, Mac et Linux depuis une interface unique et propose des fonctionnalités supplémentaires absentes des solutions plus légères.
🎯 Alternatives N-able
Vous cherchez des alternatives à N-able ? Voici les meilleures options :
Chaque outil ci-dessous s'adresse à un type d'équipe différent. Certains privilégient le prix, d'autres les appareils Apple, et d'autres encore l'automatisation poussée. Choisissez l'outil le plus adapté à votre activité.
- 🚀 Atera : Un RMM par technicien avec un tarif forfaitaire que les petits MSP utilisent pour gérer les appareils et les tickets sans limite de postes.
- 🌟 NinjaOne : Un RMM rapide et moderne, réputé pour son interface conviviale et sa robustesse. gestion des correctifs sur les parcs informatiques Windows et Mac.
- 🏢 ConnectWise : Une plateforme MSP complète associant RMM et PSA pour permettre aux équipes de gérer les tickets, la facturation et l'accès à distance depuis une seule et même plateforme.
- 💰 Kaseya Datto : Combine la gestion des ressources réseau (RMM) et la sauvegarde pour vous permettre de protéger vos données et de gérer vos terminaux depuis une seule console connectée.
- 🔧 SyncroMSP : Une solution RMM et PSA tout-en-un destinée aux petites structures qui souhaitent regrouper leurs outils de facturation et de travail à distance.
- 📊 ManageEngine : Une suite informatique complète couvrant la gestion des ressources et des médias (RMM), les correctifs et le suivi des actifs pour les équipes internes qui gèrent de nombreux sites.
- ⚡ Voie d'impulsion : Une solution RMM optimisée pour les appareils mobiles qui permet aux techniciens de surveiller et de contrôler les appareils depuis un téléphone avec des alertes en temps réel.
- 🔒 Microsoft Intune : Un gestionnaire de terminaux cloud conçu pour les entreprises Windows qui utilisent déjà Microsoft 365 et des comptes Entra.
- 👶 Freshservice : Un service d'assistance épuré avec une gestion simplifiée des actifs pour les équipes qui souhaitent un processus de billetterie simple.
- 🎯 Balayeur de foule : Un outil de découverte des actifs qui analyse votre réseau et dresse un inventaire de chaque appareil connecté.
- 🍎 Jamf Pro : Le gestionnaire incontournable pour les parcs Apple, offrant aux administrateurs Mac et iOS un contrôle approfondi sur les appareils inscrits.
Pour la liste complète, consultez notre alternatives N-ables guide.
⚔️ Comparaison avec N-able
Voici comment N-able se compare à chacun de ses concurrents :
Aucun outil n'est idéal pour tous. Le choix dépend de vos appareils, de votre budget et du niveau de sécurité souhaité. Consultez ce comparatif pour trouver la solution qui vous convient.
- N-able contre Atera: Atera l'emporte grâce à sa tarification forfaitaire par technologie, tandis que N-able propose des outils de sécurité plus poussés et N-central pour les grandes équipes gérées.
- N-able contre NinjaOne : NinjaOne semble plus facile à apprendre, mais N-able ajoute la surveillance du darknet et des honeypots que NinjaOne ne propose pas.
- N-able contre ConnectWise : ConnectWise offre une plus grande profondeur PSA, tandis que N-able conserve une configuration plus rapide et une sécurité intégrée des terminaux plus robuste.
- N-able contre Kaseya Datto : Kaseya se distingue par l'étendue de ses solutions de sauvegarde, tandis que N-able associe la sauvegarde à une automatisation plus performante et à une détection basée sur l'IA.
- N-able contre SyncroMSP : Syncro convient aux très petits commerces disposant d'un budget limité, tandis que N-able offre une plus grande évolutivité grâce à N-central et à des analyses avancées.
- N-able contre ManageEngine : ManageEngine s'adapte aux équipes informatiques internes, tandis que N-able est conçu pour les MSP qui gèrent simultanément de nombreux sites clients.
- N-able contre Pulseway : Pulseway excelle dans le contrôle mobile, tandis que N-able offre des outils plus complets de sécurité et de reporting de conformité.
- N-able contre Microsoft Intune : Intune est idéal pour les environnements exclusivement Windows, tandis que N-able couvre les parcs informatiques mixtes avec une plateforme connectée unique.
- N-able contre Freshservice : Freshservice est un service d'assistance plus simple, tandis que N-able ajoute une solution RMM complète, des correctifs et des outils de gestion proactive des menaces.
- N-able contre Lansweeper : Lansweeper se contente de détecter les actifs, tandis que N-able permet à la fois de trouver les appareils et de les gérer et de les sécuriser.
- N-able contre Jamf Pro : Jamf gère les parcs informatiques exclusivement Apple, tandis que N-able gère Windows, Mac et Linux à partir d'un tableau de bord unique.
Commencez à utiliser N-able dès maintenant
Vous avez appris à utiliser toutes les principales fonctionnalités de N-able :
- ✅ Détection par IA
- ✅ Simplifiez la conformité en matière de cybersécurité
- ✅ Surveillance de l'exposition au Darknet
- ✅ Automatisation et scriptage
- ✅ Santé du réseau
- ✅ Pots à miel
- ✅ Renseignements sur les menaces
- ✅ Analyses avancées
- ✅ Filtrage DNS avancé
Étape suivante : Choisissez une fonctionnalité et essayez-la dès maintenant.
La plupart des gens commencent par la détection par IA.
Il vous faudra moins de cinq minutes pour consulter votre premier résultat.
À partir de là, développez votre système fonctionnalité par fonctionnalité. Ajoutez l'automatisation, puis les contrôles d'intégrité, puis les outils de sécurité au fur et à mesure de votre croissance.
N'hésitez pas à consulter N-able U et la chaîne YouTube de N-able lorsque vous rencontrez des difficultés. Plus vous apprenez, plus vous apportez de valeur à chaque client.
Avec de la pratique, vous maîtriserez N-able et N-central en toute confiance. Vos clients seront protégés et votre équipe travaillera plus sereinement.
Foire aux questions
À quoi sert N-able ?
N-able permet de gérer, de surveiller et de sécuriser les appareils clients. Les fournisseurs de services gérés (MSP) utilisent N-able et N-central pour l'accès à distance, les correctifs, l'automatisation et la sécurité proactive des terminaux depuis un tableau de bord unique.
Combien coûte N-able ?
N-able ne publie pas ses prix. Veuillez contacter l'équipe commerciale de N-able pour obtenir un devis personnalisé en fonction des produits, du nombre d'appareils et des outils N-central dont votre équipe a besoin.
N-able est-il sûr à utiliser ?
Oui. N-able prend en charge l'authentification multifacteur, l'accès distant sécurisé et la sécurité des terminaux basée sur l'IA. Utilisé avec des paramètres standardisés, il vous aide à protéger les comptes clients en toute confiance.
Comment utiliser N-able Take Control ?
Installez N-able Take Control, connectez-vous et accédez à l'appareil d'un utilisateur. Ce logiciel offre un accès distant rapide avec des outils de diagnostic et fonctionne sous Windows, Mac et Linux.
Que fait le logiciel N-able ?
Le logiciel N-able offre aux fournisseurs de services gérés (MSP) une solution centralisée pour la surveillance à distance, la planification des tâches, les correctifs, la sauvegarde et la sécurité. Il permet aux techniciens de gérer et de protéger de nombreux sites en réduisant les interventions manuelles.










 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
