
クイックスタート
このガイドでは、N-ableのすべての機能について説明します。
- はじめる アカウントを作成し、基本的な設定を行います。
- AI検出の使い方 — AIで脅威を特定
- Streamline Cybersecurity Compliance の使い方 — サイトごとのコンプライアンス状況を追跡する
- ダークネット露出監視ツールの使い方 — 漏洩した認証情報を検出する
- 自動化とスクリプトの使い方 — スケジュールされたタスクを実行する
- ネットワークヘルスの使用方法 — CPUとディスク容量を監視する
- ハニーポットの使い方 — 攻撃者を早期に罠にかける
- 脅威インテリジェンスの活用方法 脅威に関する最新情報を常に把握する
- 高度な分析ツールの使い方 — データを洞察に変える
- 高度なDNSフィルタリングの使い方 危険なサイトをブロックする
所要時間: 各作品につき5分
このガイドには以下の内容も含まれています。 プロのヒント | よくある間違い | トラブルシューティング | 価格 | 代替案
このガイドを信頼する理由
私はN-ableを1年以上使用し、このガイドに記載されているすべての機能をテストしました。このN-ableチュートリアルは、ベンダーのスクリーンショットではなく、実際の使用経験に基づいています。
Windowsで実行しました。 マックまた、規模の大小を問わず、様々なクライアント向けのLinuxデバイスにも対応しています。したがって、ここで説明する手順は、ツールが日常的にどのように動作するかを反映しています。

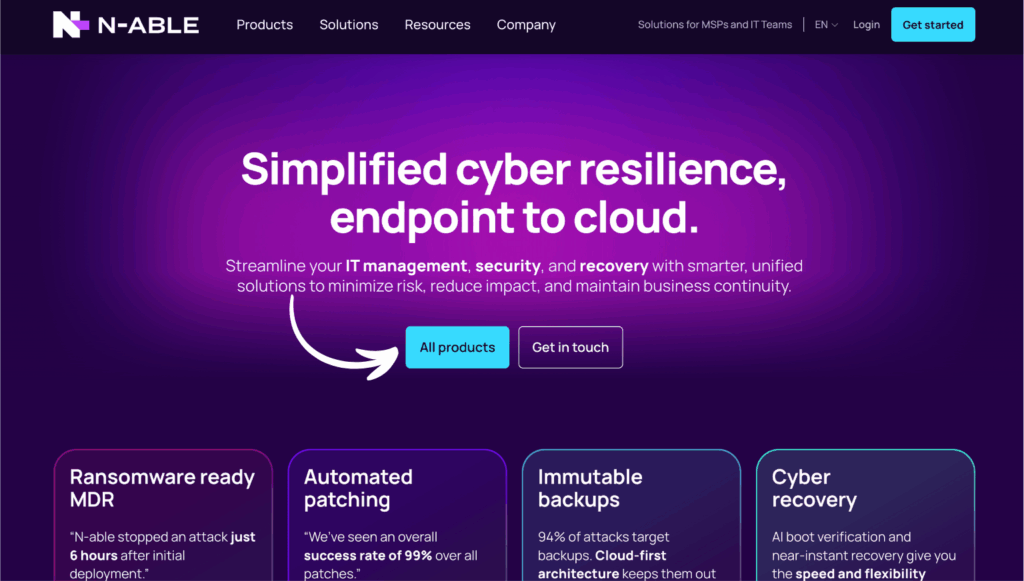
N-ableは最も信頼されている企業の1つです IT管理 現在、MSP(マネージドサービスプロバイダー)が頼りにしているツール。
しかし、ほとんどの人はN-ableとN-centralの機能のごく一部しか理解していない。
このガイドでは、N-ableの機能ごとに使い方を説明します。
アカウントを設定した後、各ツールの使い方を分かりやすい手順で学習します。
最終的には、N-ableとN-centralを自信を持って操作できるようになります。
スクリーンショット、解説動画、そして今日からすぐに使えるプロのコツを交えながら、ステップバイステップで解説します。
N-ableチュートリアル
このN-able完全チュートリアルでは、すべての機能をステップバイステップで解説します。初回ログインから高度な操作まで、パワーユーザーのように使いこなせるようになります。
N-ableは、一度に多数のクライアントネットワークを運用するマネージドサービスプロバイダー向けに構築されています。 デバイスこのガイドはあなたのためにあります。
使い始めるのに専門知識は必要ありません。以下の各機能は、ツールを初めて使う方でも簡単に理解できる手順で説明しています。
N可能
すべてのクライアント デバイスを 1 か所から管理、監視、保護します。N-able は MSP にリモート アクセスを提供します。 オートメーションさらに、Windows、Mac、Linuxに対応したAI搭載のセキュリティ機能も提供します。デモを予約して、N-centralの実際の動作をご覧ください。
N-able入門
いずれかの機能を開く前に、この初回セットアッププロセスを完了してください。
約3分かかります。
まずはこちらの簡単な概要をご覧ください。
それでは、各ステップを順を追って見ていきましょう。
ステップ1:アカウントを作成する
N-ableのウェブサイトにアクセスして、トライアルまたはデモをリクエストしてください。
アカウントを作成するには、サインアップボタンをクリックしてください。
入力欄に会社のメールアドレスを入力し、強力なパスワードを設定してください。
使用する 仕事 個人のメールアドレスではなく、会社のメールアドレスを使用してください。そうすることで、アカウントが会社に紐づけられ、後々のサポートが容易になります。
✓ チェックポイント: チェックしてください 受信トレイ 確認メールをお送りします。
ステップ2:プラットフォームをインストールしてアクセスする
管理対象の各WindowsデバイスにN-ableエージェントをインストールしてください。
エージェントは、N-ableがそのデバイスを監視および制御できるようにするものです。エージェントがないと、プラットフォームはマシンを認識できません。
メインダッシュボードにアクセスするには、ブラウザでN-centralにログインしてください。
ダッシュボードの画面は以下のようになります。
✓ チェックポイント: N-centralのメインダッシュボードが表示されるはずです。
ステップ3:初期設定を完了する
最初のクライアントサイトを追加し、テストデバイスを接続してください。
アカウントを最初から安全に保つために、多要素認証を有効にしてください。
各サイトの導入時に、標準化されたRMM構成を適用してください。標準設定により効率が向上し、すべてのアカウントにおける攻撃対象領域が縮小されます。
次に、監視目標を設定します。CPUやディスク容量などの指標を目標に設定すると、動作が不安定なデバイスを早期に発見できます。 早い.
RMMアラートからのチケット自動生成を有効にしてください。これにより、手作業なしでIT運用を円滑に進めることができます。 データ エントリ。
最後に、最新のクラウドファーストのオフサイトデータ保護システムでバックアップを設定しましょう。デバイスが故障した場合でも、クライアントデータは安全に保護されます。
✅ 完了: 以下の機能はすべてご利用いただけます。
N-able AI Detectionの使い方
AI検出 AIを活用したエンドポイントセキュリティにより、接続されているすべてのデバイスで脅威を早期に発見できます。
脅威は刻々と変化するため、ほとんどの攻撃は固定的なルールをすり抜けてしまいます。N-ableはAIを活用したエンドポイントセキュリティで各デバイスの動作を監視し、異常な兆候があれば警告を発します。つまり、小さな警告が深刻な侵害に発展する前に、問題を早期に発見できるのです。
新たな脅威が発生するたびに、ルールを手動で作成する必要はありません。AIは各アカウントにおける正常な状態を学習し、異常が発生した際に警告を発します。これにより、攻撃者が使用するツールを変更しても、常に最新の保護を維持できます。
これは、経済的に余裕のない顧客にとって最も重要です。 ダウンタイム法律事務所やクリニックでは、脅威を迅速に阻止する必要があります。AIによる検知は、大規模なチームを必要とせずに、そのスピードを実現します。
システムは舞台裏で、あらゆるプロセス、ログイン、ファイル変更を監視しています。攻撃と思われるパターンが検出されると、人が気づくのを待つことなく、数秒以内に対応します。このスピードこそが、AIを活用したエンドポイントセキュリティの真髄です。
アラートの信頼性が確認できたら、最も明確なケースについてはシステムに自動で対応させることができます。こうしたハンズフリー対応こそが、少人数のチームで多数のアカウントを同時にカバーすることを可能にするのです。
以下に、その使用方法をステップごとに説明します。
それでは、各ステップを順番に見ていきましょう。
ステップ1:脅威監視タブを開きます
サインインして、ダッシュボードの「脅威監視」タブをクリックしてください。
脅威監視タブは、N-centralの左側のメニューにあります。
これはクライアントアカウントごとに一度だけ設定すれば済みます。
ステップ2:検出ルールを設定する
各項目に検出閾値を入力し、AIスキャンをオンにしてください。
しきい値が高いほどノイズは低減され、低いほどノイズは多く拾われる。
最初は少し厳しく始めて、基本を身につけるにつれて徐々に緩めていきましょう。
これがその様子です。
✓ チェックポイント: AIが検知した脅威のライブ映像が表示されます。
ステップ3:フラグが立てられたアイテムを確認する
フラグが立てられたイベントを表示し、各アラートに対して迅速なトリアージを実行します。
迅速なトリアージは、待ち行列を整理し、チームの負担を軽減します。
誤報をマークすることで、AIが時間とともに自己調整できるようになります。
✅ 結果: お客様のエンドポイントは、24時間体制で稼働するプロアクティブな保護機能を備えるようになりました。
日常業務において、AI検出機能はバックグラウンドで静かに動作し、必要な時だけユーザーに通知します。これにより、接続されたすべてのデバイスを監視下に保ちながら、チームの集中力を維持できます。
午前2時にファイルの暗号化を開始するワークステーションを想像してみてください。AI検出機能が異常な動作を検知し、アラートを発してデバイスを隔離します。オンコール担当の技術者が、クライアントのフォルダが1つも失われる前に、感染拡大を阻止します。
AI検出機能を使い込むほど、そのアラートに対する信頼が高まり、迅速な対応が可能になります。その信頼こそが、ツールを顧客にとって真のセーフティネットへと変えるのです。
💡 プロのヒント: AIによる検出と標準化された構成を組み合わせることで、攻撃対象領域を縮小し、効率性を向上させることができます。
N-able Streamline Cybersecurity Compliance の使い方
サイバーセキュリティコンプライアンスを効率化する コンプライアンスチェックを管理できるため、すべてのクライアントサイトが期限内にセキュリティ基準を満たすことができます。
すべての顧客はデータの安全性を証明する証拠を求め、監査担当者はそれを文書で確認することを求めます。N-ableを使えば、1つのタブから各アカウントのコンプライアンスを管理できます。スクリーンショットを追いかける必要はなくなり、顧客が信頼できる明確なレポートを共有できるようになります。
コンプライアンス業務とは、以前は、 監査N-ableを使えば、チームメンバーなら誰でも数秒で閲覧できるリアルタイムの記録を保持できます。顧客から証拠を求められたら、ワンクリックで共有できます。
コンプライアンスとは単なる書類手続きではなく、規制対象顧客との関係を維持する方法です。常にクリーンな記録を用意しておくことで、より厳格な顧客が持ち込む取引を獲得できます。
サイトを業種別にグループ化することで、各業種に最適なルールセットを適用できます。医療業界の顧客と小売業界の顧客では必要な管理体制が異なるため、このツールはそれらを区別して管理します。このような構造により、監査時のコストのかかる混乱を防ぐことができます。
各ポリシーについて簡単なメモを残しておけば、どの技術者もなぜその制御が存在するのかを理解できます。明確な背景情報があれば、引き継ぎがスムーズになり、チーム全体が同じ認識を共有できます。
以下に、その使用方法をステップごとに説明します。
それでは、各ステップを順番に見ていきましょう。
ステップ1:コンプライアンスタブを開きます
「コンプライアンス」タブをクリックし、確認したいサイトを選択してください。
この画面一つで、複数のクライアントサイトを管理できます。
ポリシーを新しいサイトに数秒で複製できます。
ステップ2:ポリシーを適用する
ポリシーテンプレートを選択し、各顧客に必要なコントロールを入力します。
各ポリシーは、顧客が満たさなければならない管理要件に対応しています。
各コントロールを、顧客が満たすべきルールにマッピングしてください。
これがその様子です。
✓ チェックポイント: 各項目について、合格か不合格かのスコアが表示されます。
ステップ3:レポートを生成する
監査を実行し、ワンクリックでレポートを顧客と共有できます。
共有された報告書は、あらゆる監査における証拠として機能します。
監査の際に明確な履歴が残るよう、レポートを保存してください。
✅ 結果: これで、すべてのアカウントのコンプライアンス状況を単一の画面で追跡できるようになりました。
一度ポリシーを設定すれば、新しいサイトは数秒でそのポリシーを継承します。コンプライアンス対応は毎年慌てて行うものではなくなり、安定した反復可能なプロセスへと変わります。
例えば、金融業界の新規顧客が四半期ごとにセキュリティレポートを必要とする場合を考えてみましょう。適切なポリシーを一度適用すれば、N-ableは以降のすべての制御を追跡します。四半期ごとのレポート作成は、数日ではなく数分で完了します。
これを早めに設定しておけば、コンプライアンス遵守は静かで着実な習慣になります。締め切りの前夜に慌てて管理体制を証明する必要はもう二度とありません。
💡 プロのヒント: 監査前にアカウントのセキュリティを強化するため、管理者アカウントには多要素認証を使用してください。
N-ableダークネット露出監視ツールの使い方
ダークネット露出監視 ユーザーの認証情報やメールアドレスが漏洩した際にそれを検知できるため、自信を持って対応できます。
流出したパスワードは、誰にも気づかれることなく何週間もダークウェブ上に放置されることがよくあります。N-ableはそうした情報源を監視し、ユーザーのメールアドレスに流出情報が現れた瞬間に通知します。アカウントが既にトラブルに見舞われてから気づくのではなく、自信を持って対応できます。
たった1つのログイン情報が漏洩するだけで、顧客ネットワーク全体への扉が開かれてしまう可能性があります。N-ableはダークウェブを監視することで、手動チェックでは到底及ばない優位性を提供します。ユーザーアカウントをリセットし、セキュリティを確保すれば、安心して業務を進めることができます。
認証情報の漏洩は、ネットワークが侵害される主な原因の一つです。早期に漏洩を検知することは、顧客に提供できる最も安価な保護策の一つです。
このツールは、侵害ダンプ、ペーストサイト、既知の漏洩源をチェックします。 ブラウズ ウェブ上の危険な領域を自分で探索する必要はありません。N-ableはそれを静かに実行し、本当に必要な結果だけをあなたの受信トレイに届けます。
これに、ユーザー向けの簡単なパスワードリセット手順を組み合わせましょう。警告メッセージ単体ではあまり意味がありませんが、迅速なリセットによって真の保護機能へと変わります。
以下に、その使用方法をステップごとに説明します。
それでは、各ステップを順番に見ていきましょう。
ステップ1:露出タブを開く
「露出」タブをクリックして、クライアントのドメインを接続してください。
管理しているすべてのドメインを接続して、見落としがないようにしましょう。
攻撃者はサブドメインも標的にするため、サブドメインも追加してください。
ステップ2:監視対象ドメインを入力する
各ドメインをフィールドに入力し、スキャンを開始してください。
このスキャンは、ウェブ上の既知の情報漏洩源をチェックします。
スキャンはバックグラウンドで実行されるため、動作が遅くなることはありません。
これがその様子です。
✓ チェックポイント: 漏洩した認証情報はタイムスタンプ付きで表示されます。
ステップ3:流出した記録を精査する
漏洩した記録を確認し、影響を受けたユーザーに直ちにメールを送信してください。
迅速なリセットにより、影響を受けたアカウントのセキュリティが維持されます。
ユーザーに、そのパスワードを使い回しているすべての場所でパスワードを変更するように伝えてください。
✅ 結果: アクセス権を迅速にリセットし、顧客データを安全に保つことができます。
毎週のスキャンを実施することで、不安を煽るような未知の事態を、簡単なアラートに変えることができます。顧客はあなたの迅速な対応を目にし、その信頼が長期的な関係構築につながります。
想像する 管理者が複数のツールで同じパスワードを使い回している場合、そのログイン情報が漏洩すると、N-ableは当日中にアラートを発信します。他のユーザーがアクセスする前に、アクセス権をリセットし、該当ユーザーに警告を発することができます。
情報漏洩リスクの調査を毎週のルーティンに組み込みましょう。ほんの数分の確認で、将来的にクライアントが重大な情報漏洩に見舞われるのを防ぐことができます。
💡 プロのヒント: 毎週のスキャンを設定すれば、管理口座での新たなリスクを見逃すことはありません。
N-ableオートメーションとスクリプトの使い方
オートメーション およびスクリプト 管理対象のWindowsデバイス全体で、反復作業を削減するスケジュールされたタスクやスクリプトを実行できます。
技術者は毎週、同じ手作業に何時間も費やしています。N-ableを使えば、管理対象のWindowsデバイス全体でスクリプトを自動的に実行するスケジュールタスクを作成できます。高い成功率を誇る自動化により、ルーチン作業はバックグラウンドで自動的に実行され、チームは実際のチケット対応に集中できます。
優れたMSPは、同じチームでより多くの成果を上げることで成功を収めています。自動化ポリシーによって反復作業を削減することで、従業員は人間による対応が必要なチケットに時間を費やすことができます。数週間かけて節約された時間は、やがて真の成長へと繋がります。
自動化は、小規模な店が大規模な店と競争するための手段です。ルーチン作業をスクリプトに任せれば任せるほど、各技術者がより多くの顧客に質の高いサービスを提供できるようになります。
タスクを連鎖させることで、ある作業が次の作業を適切な順序でトリガーするようにできます。最初にパッチを適用し、次に再起動、最後に検証を行う、といった具合に、技術者が立ち会うことなく作業を進めることができます。このような流れこそが、真の時間短縮につながるのです。
チーム内でテスト済みで信頼できるスクリプトの共有ライブラリを作成しておきましょう。新人技術者は、リスクの高いコードを一から書く代わりに、実績のあるスクリプトを再利用できます。
以下に、その使用方法をステップごとに説明します。
それでは、各ステップを順番に見ていきましょう。
ステップ1:オートメーションタブを開きます
自動化タブをクリックして、新しいポリシーを作成します。
各ポリシーには、1つのスクリプト、または複数のスクリプトを順番に保持できます。
スクリプトを広く展開する前に、まず1つのデバイスでテストしてください。
ステップ2:スケジュールされたタスクを作成する
スクリプトを選択し、実行時間を設定し、スケジュールされたタスクの順序を決定します。
アップデートによってユーザーの利用が妨げられないよう、静かな実行時間を選択してください。
タスクをクライアントごとにグループ化することで、作業順序が分かりやすくなります。
これがその様子です。
✓ チェックポイント: 各スケジュール済みタスクには、作業状況が表示されます。
ステップ3:デバイスへの展開
対象デバイスを選択し、「実行」をクリックしてプロセスを開始します。
処理が開始されたことを確認するには、ライブステータスをご覧ください。
後で何が起こったかを確認できるように、各実行記録を残してください。
✅ 結果: 定型業務は自動で実行されるようになり、技術者の作業時間を確保できるようになった。
時間が経つにつれて、スケジュールされたタスクのライブラリは、真の時間節約ツールへと成長します。新人技術者は、初日から実績のあるスクリプトを実行することで、一つ一つの修正方法を手作業で学ぶ必要がなくなります。
50台のマシン上のテンポラリファイルを毎月クリーンアップする作業を想像してみてください。これをスケジュールされたタスクとして一度作成し、実行時間を設定します。そうすれば、チームが本来の業務に集中している間、毎月自動的に実行されます。
繰り返し発生する新たな作業を見つけたら、スクリプトを継続的に改良していきましょう。自動化する作業が増えるほど、チームは人手が必要な作業に費やす時間を増やすことができます。
💡 プロのヒント: 自動化ポリシーを導入することで、人事異動時のユーザーアクセス権限の迅速なオンボーディング/オフボーディングを加速できます。
N-able Network Health の使い方
ネットワークヘルス ユーザーが問題に気づく前に、CPUやディスク容量などのデバイスのリアルタイム指標を表示して問題を特定できます。
ダウンタイムはコストと信頼を損ない、ほとんどの障害は早期に兆候が現れます。N-ableはCPUやディスク容量などのリアルタイムのメトリクスを表示するため、問題をいち早く発見できます。顧客がサポートチケットを発行する前に、障害が発生したデバイスを修復できるのです。
今日発熱している機器は、来週には故障することがよくあります。N-ableはこうした初期兆候を検知し、慌てずに計画的に対応できるようにします。冷静かつ計画的な修理は、チームと顧客双方の満足度を高めます。
健全なネットワークは、顧客を安心させ、満足させます。問題を早期に発見することで、受動的ではなく能動的な姿勢が示され、その評判が紹介につながります。
指標が一定のラインを超えた際にメールで通知を受け取るように設定できます。そのため、ダッシュボードから離れている時でも、デバイスにサポートが必要なタイミングを把握できます。重要な情報を見逃すことはありません。
どの顧客に対しても同じ指標をいくつか監視することで、数値が見やすくなります。定期的にチェックする習慣をつける方が、たまにすべてをチェックするよりもずっと効果的です。
以下に、その使用方法をステップごとに説明します。
それでは、各ステップを順番に見ていきましょう。
ステップ1:ヘルスタブを開く
ヘルスタブをクリックすると、デバイスのライブマップが開きます。
各デバイスからの情報を受信するたびに、ライブマップが更新されます。
色分けされたアイコンは、混雑した車両群でも見やすくする。
ステップ2:モニタリング目標を設定する
各フィールドにCPUとディスク容量のしきい値を入力してください。
各サイトの実際の運用状況に合わせて、しきい値を設定してください。
より厳しい基準値を設定すると、問題をより早く発見できるが、警告の発生頻度も高くなる。
これがその様子です。
✓ チェックポイント: デバイスごとに緑と赤のステータスアイコンが表示されます。
ステップ3:フィルターを適用する
フィルターを使用して、自分が管理するサイトまたはデバイスのみを表示します。
フィルターを使用すると、一度に1人の顧客に絞って対応できます。
よく使うフィルタービューを保存しておけば、ワンクリックでアクセスできます。
✅ 結果: 故障した機器を早期に発見し、ダウンタイムが発生する前に修理する。
健全なダッシュボードは、予期せぬ問い合わせを減らし、日々の業務を円滑にします。チーム全員が同じリアルタイムの状況を確認できるため、ユーザーが問題に気づく前に対応できます。
ディスク容量が徐々にいっぱいになっていくサーバーを考えてみましょう。N-ableは数日前にその傾向を検知するため、スケジュールに余裕を持たせることができます。顧客は速度低下やサービス停止を一切経験することはありません。
毎日、業務開始時にヘルスダッシュボードを確認しましょう。ざっと目を通すだけで、ユーザーから問い合わせが来る前に、どこに注力すべきかが分かります。
💡 プロのヒント: 標準化されたモニタリング目標は、チームが各拠点における健全な状態とはどのようなものかを理解するのに役立ちます。
N-ableハニーポットの使い方
ハニーポット 攻撃者を罠にかけ、アクセスを試みる方法を明らかにするおとりシステムを設定できます。
巧妙な攻撃者は、攻撃を仕掛ける前に静かに防御体制をテストします。ハニーポットは本物そっくりに作られたおとりで、攻撃者を誘い込みます。N-ableはあらゆる動きを記録するため、攻撃者がどのように侵入を試みているかを把握し、適切な箇所を強化することができます。
防御だけでは、誰が侵入しようとしているのかは分かりません。ハニーポットを使えば、その状況は一変し、あらゆる攻撃者を情報源に変えることができます。攻撃者の手口を把握し、彼らが狙う弱点を正確に塞ぐことができるのです。
ハニーポットはネットワークを早期警戒システムに変えます。セキュリティを重視するMSPにとって、この洞察はあらゆる場面で強力なセールスポイントとなります。 ピッチ.
想定される脅威に応じて、それぞれの囮の説得力を調整します。シンプルな罠は、何気なく周囲を警戒する者を捕らえ、より巧妙な罠は、根気強く攻撃を仕掛けてくる者を誘い込みます。いずれにせよ、実際に被害が出る前に状況を把握できます。
各デコイが何を捕獲したかをチームチャットで共有しましょう。そうしたちょっとしたメモが、今シーズン攻撃側が最も頻繁に試みる戦術についての共通認識を築くのに役立ちます。
以下に、その使用方法をステップごとに説明します。
それでは、各ステップを順番に見ていきましょう。
ステップ1:ハニーポットタブを開く
ハニーポットタブをクリックして、ネットワーク上にデコイを作成します。
囮を、実際の交通量が通る場所に設置してください。
優れた囮は、本物のサーバーとそっくりに見える。
ステップ2:おとりを設置する
配置の詳細を入力し、セキュリティ体制を強化するためにサーバーをDMZに配置してください。
DMZに配置することで、おとりが実際のデータから遠ざけられます。
本番データに触れないように隔離してください。
これがその様子です。
✓ チェックポイント: おとりに対するいかなる探知も警戒態勢を敷く。
ステップ3:活動状況を確認する
発生したアラートを表示し、各試行に関するレポートを実行します。
すべてのプローブは、明確なタイムスタンプとともに記録されます。
新たな攻撃パターンを発見するために、毎週ログを確認してください。
✅ 結果: 侵入者を早期に発見することで、セキュリティ体制を強化できます。
作動したデコイごとに、実際の攻撃者について新たな発見があります。その教訓をチームと共有することで、全員が徐々にスキルを向上させていきます。
夜間に静かにクライアントネットワークをスキャンするプローブを想像してみてください。ハニーポットがそれを検知し、すべての手順を記録します。翌朝には、実際の攻撃が仕掛けられる前に、どこを強化すべきかを正確に把握できます。
それぞれの偽アラートを単なる警告ではなく、教訓として捉えましょう。そうすることで、攻撃者が顧客にどのように接近するのか、徐々に明確な全体像を把握できるようになります。
💡 プロのヒント: ハニーポットで得られた結果をチーム内で共有し、最新の攻撃パターンを皆が学べるようにしましょう。
N-able脅威インテリジェンスの使い方
脅威インテリジェンス 厳選された脅威情報フィードにアクセスできるため、新たな攻撃に対する防御策を常に最新の状態に保つことができます。
昨日の脅威リストでは今日の攻撃を防ぐことはできません。N-ableは最新の脅威情報をダッシュボードに取り込むため、防御体制は常に最新の状態に保たれます。検出ルールは、手動で更新することなく、常に最新のデータに基づいて動作します。
セキュリティツールは、そのツールが利用するデータの質に左右されます。最新のデータフィードを活用することで、ルールが今週特に重要な脅威を確実にブロックできるようになります。こうした優位性を維持するのは容易ではありませんが、N-ableならそれが可能です。
脅威フィードは、資金力のある攻撃者に対しても互角の戦力となる。データが重要な役割を担うことで、少人数のチームでも大規模なチームと同等の防御が可能になる。
フィードに重み付けをすることで、信頼できる情報源の影響力を高めることができます。これにより、誤報を抑えつつ、重要な脅威を確実にブロックできます。調整されたフィードは、鋭敏かつ静かな防御を実現します。
フィードをそれらがサポートするルールに紐付けることで、情報が古くなるのを防ぎます。毎月簡単なチェックを行うことで、サプライチェーン全体を常に最新の状態に保ち、効果的に運用できます。
以下に、その使用方法をステップごとに説明します。
それでは、各ステップを順番に見ていきましょう。
ステップ1:インテリジェンスタブを開く
インテリジェンスタブをクリックして、フィードダッシュボードを開きます。
フィードダッシュボードは、情報源を1か所に集約します。
情報源が増えれば、新たな脅威に関する情報もより広範に網羅できる。
ステップ2:フィードを接続する
各フィードソースを接続し、APIキーを該当欄に入力してください。
APIキーは、各フィードをあなたのアカウントにリンクします。
鍵は安全に保管し、定期的に交換しましょう。
これがその様子です。
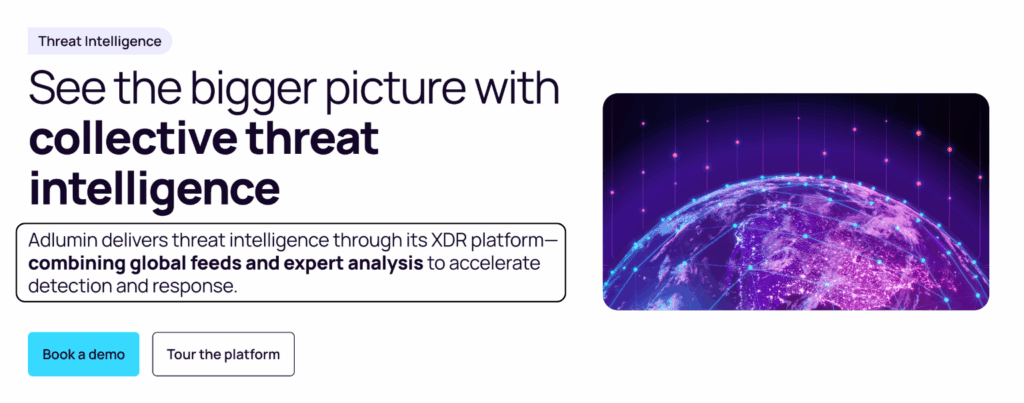
✓ チェックポイント: リアルタイムの指標がフィードに表示されます。
ステップ3:ポリシーへの適用
検出ルールに反映させるアラートを設定し、「保存」をクリックします。
保存されたルールは、リアルタイム検出にデータを適用します。
各顧客のリスクレベルに合ったルールのみを適用してください。
✅ 結果: セキュリティツールは、最新の情報に基づいて自動的に動作するようになりました。
最新の情報によって、他のツールも常に最新の状態に保たれます。新たな攻撃が発生した場合、防御システムは既にその攻撃を認識している状態になります。
例えば、今週、新たなマルウェアの亜種がニュースになったとします。脅威フィードにはすでにそのマルウェアのマーカーが含まれているため、設定したルールによってブロックされます。設定を一切変更することなく、セキュリティは維持されます。
フィードが常にアクティブな状態であることを確認するために、定期的にチェックしてください。健全な情報収集は、他のすべてのセキュリティツールを常に最新の状態に保つ上で不可欠です。
💡 プロのヒント: Head Nerdイベントに参加して、N-ableの新しいセキュリティ製品がこのデータをどのように活用しているかを学びましょう。
N-able Advanced Analytics の使い方
高度な分析 生データを顧客アカウントごとの明確な洞察に変換するトレンドレポートを表示できます。
生のログデータは読みにくく、共有も困難です。N-ableは、そのデータを顧客アカウントごとに分かりやすいトレンドレポートに変換します。これにより、レビュー会議に自信を持って臨み、自社の価値を証明できる数値を提示できます。
数字は、直感だけでは証明できないことを雄弁に物語ります。明確なレポートは、チームが何を未然に防ぎ、何を解決したかを顧客に具体的に示します。その証拠があれば、契約更新の話し合いは容易に「イエス」となるでしょう。
分析は、独自の 仕事 より良い結果につながります。どの顧客に最も時間がかかっているか、そしてチームが次にどこに注力すべきかが明確になります。
複数の月を並べて比較することで、長期的な傾向を把握できます。例えば、四半期末ごとにチケットの売れ行きが急増したり、特定の顧客が常に特別なケアを必要としたりするかもしれません。こうしたパターンを実際のデータに基づいて把握することで、人員配置や価格設定の計画を立てやすくなります。
最も優れたレポートを、毎月再利用できるシンプルなテンプレートに変換しましょう。一貫性のあるレポートは傾向を明確にし、各サイクルでの設定時間を節約します。
以下に、その使用方法をステップごとに説明します。
それでは、各ステップを順番に見ていきましょう。
ステップ1:アナリティクスタブを開く
分析タブをクリックし、レポート期間を選択してください。
ご自身の報告サイクルに合った期間を選択してください。
毎月再利用できる、よく使うレポートテンプレートを保存しておきましょう。
ステップ2:レポートを作成する
表示する指標を選択し、期間を設定してください。
各顧客が重視する指標のみを選択してください。
真の疑問に答える指標だけを投入する。
これがその様子です。
✓ チェックポイント: 選択した期間のグラフが表示されます。
ステップ3:結果を共有する
エクスポートボタンをクリックして、レポートをメールで共有してください。
エクスポートボタンをクリックすると、クリーンなファイルがメールで送信されます。
手順を一つ省くために、ファイルを直接クライアントに送信してください。
✅ 結果: あなたは、信頼を築くためのデータを持って顧客とのミーティングに臨む。
スケジュールされたレポートは、特別な手間をかけずに受信トレイに届きます。グラフを手作業で作成する代わりに、節約できた時間を顧客対応に充てることができます。
サービスの価値を疑問視する顧客がいると想像してみてください。そこで、ブロックした脅威と修正したデバイスを示すレポートを提示します。データは雄弁に物語り、契約更新はスムーズに進みました。
顧客とのあらゆるレビューにおいて、作成したレポートを活用しましょう。明確なデータがあれば、難しい話し合いも円滑に進み、あなたの仕事の価値を示すことができます。
💡 プロのヒント: レポートを自動実行するようにスケジュール設定すれば、毎月の時間を節約できます。
N-ableの高度なDNSフィルタリングの使い方
高度なDNSフィルタリング DNSフィルターを使用して危険なサイトをブロックし、ページが開く前にユーザーを保護します。
多くの攻撃は、ユーザーが悪意のあるリンクをクリックすることから始まります。N-ableはDNSレベルで危険なサイトをブロックするため、ページが開くことすらありません。ユーザーは安全にブラウジングでき、多くの脅威を未然に防ぐことができます。
脅威を未然に防ぐことは、クリック後に後始末をするよりもはるかに効果的です。DNSフィルタリングはページが読み込まれる前に機能するため、危険なサイトがユーザーに到達することはありません。これは、セキュリティ対策全体の中でも最もシンプルで効果的な方法の一つです。
フィルタリング機能は、技術的な知識が全くないユーザーを保護します。ミスが問題になる前に静かに阻止することで、サポート待ち時間を短縮します。
ユーザーグループごとに異なるフィルタセットを適用できます。ゲストネットワークはスタッフネットワークよりも厳格な設定が可能で、これらすべてを1か所から管理できます。この制御機能により、接続するユーザーごとにセキュリティレベルを調整できます。
ブロックが不適切だと感じた場合、ユーザーがサイトレビューをリクエストできるようにしましょう。迅速かつ公平なプロセスにより、フィルターの厳格さを維持しながら、ユーザーからの信頼を高めることができます。
以下に、その使用方法をステップごとに説明します。
それでは、各ステップを順番に見ていきましょう。
ステップ1:フィルタリングタブを開く
フィルタリングタブをクリックして、クライアントサイトを選択してください。
各クライアントサイトは独自のフィルタセットを持つことができます。
まずは、マルウェアやアダルトコンテンツといったリスクの高いカテゴリーから始めましょう。
ステップ2:フィルターを設定する
各フィールドにブロックしたいカテゴリを入力し、フィルターを適用してください。
サイトを一つずつブロックするのではなく、カテゴリ全体をブロックする。
クライアントが全く必要としないサイト向けに、カスタムブロックを追加する。
これがその様子です。
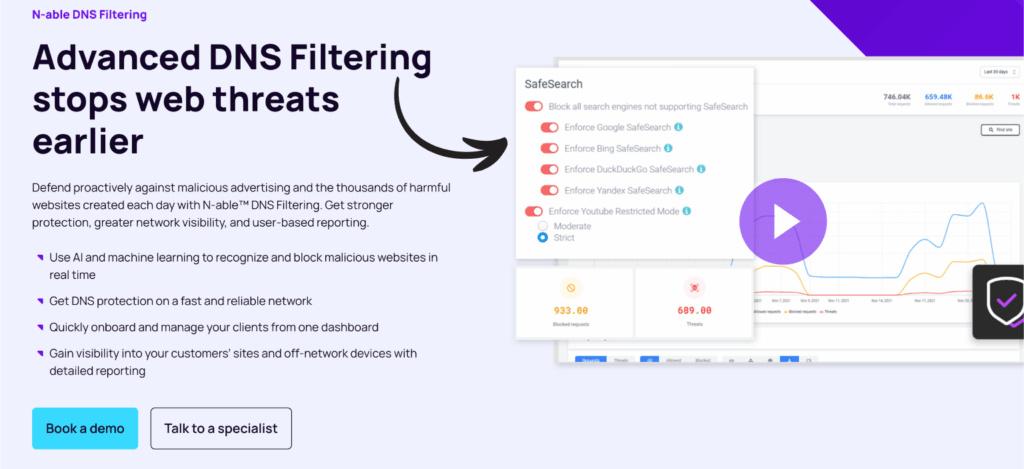
✓ チェックポイント: ブロックされたページには明確な通知が表示されます。
ステップ3:ポリシーをテストする
テストサイトを開設して、フィルターが設定どおりに機能していることを確認してください。
簡単なテストで、このポリシーが機能していることが確認できた。
変更を加えるたびに再テストを行い、ユーザーに不具合が生じないようにしてください。
✅ 結果: ユーザーは安全に閲覧でき、顧客も保護されます。
AIによる検出機能と組み合わせたDNSフィルタリングは、2つの角度から同時に脅威に対する積極的な防御を提供します。この多層防御は、攻撃者にとって突破するのが困難です。
偽の請求書メールに記載されたリンクをクリックしたユーザーを想像してみてください。DNSフィルターがページを開く前にブロックします。フィッシング詐欺は、画面上に無害な通知が表示されるだけで終わります。
ウェブ環境の変化に伴い、フィルターリストは四半期ごとに見直しましょう。最新のブロックリストは、ユーザーの安全性を確保しつつ、ウェブサイトの速度を低下させません。
💡 プロのヒント: AIを活用したエンドポイントセキュリティとDNSフィルタリングを組み合わせることで、脅威に対するプロアクティブな保護を実現します。
N-ableのプロ向けヒントとショートカット
N-ableを1年以上テストした結果、最も時間を節約できるヒントをご紹介します。
こうした小さな習慣は、忙しい一週間の中であっという間に積み重なります。ショートカットや隠れたツールを覚えれば、N-centralでの作業はクリック回数を大幅に減らしてスムーズに進められるでしょう。
キーボードショートカット
| アクション | ショートカット |
|---|---|
| 検索を開く | Ctrl + K |
| 新しいタスクを作成する | Ctrl + N |
| スイッチタブ | Ctrl + Tab |
| デバイスビューを更新 | F5 |
ほとんどの人が見逃す隠れた機能
- アプリ内のナレッジベース: ヘルプタブを開けば、N-centralから離れることなく、すぐに答えを見つけることができます。
- N-able ユーチューブ チャネル: N-ableのYouTubeチャンネルで、新しいツールやヒントを紹介する短い動画をご覧ください。
- N-able U トレーニング: N-able Uは、チームが各製品をより自信を持って習得できるよう、トレーニングを提供しています。
これらの隠れたツールを1時間かけて探ってみれば、1週間を通して作業効率が格段に向上するでしょう。小さなショートカットが積み重なることで、多くのクライアントとのやり取りにおいて、実際の時間短縮につながります。
避けるべきよくある間違い
いくつかのよくあるミスは、せっかくの努力をあっという間に台無しにしてしまう可能性があります。これらのミスを避ければ、N-ableの設定は安全かつ容易に運用できます。
間違いその1:標準設定を省略する
❌ 間違い: あなたは各クライアントサイトを手作業で設定しており、その過程で手順を見落としています。
✅ 右: 標準化されたRMM構成を使用することで、効率性を向上させ、攻撃対象領域を縮小できます。
手動設定は初日は速く感じるかもしれませんが、後々コストがかかります。どのサイトも少しずつ変化し、その隙間が攻撃者の弱点となるのです。
間違いその2:アカウントのセキュリティを無視する
❌ 間違い: すべてのユーザーに、追加のチェックなしで同じ管理者アクセス権限を与えている。
✅ 右: 多要素認証を有効にすることで、パスワードが漏洩した場合でも各アカウントのセキュリティが維持されます。
たった1つのログイン情報が盗まれただけで、プラットフォーム全体が乗っ取られてしまうのはあってはならないことです。多要素認証は、アカウント乗っ取りのほとんどを未然に防ぐための2段階認証を追加します。
間違いその3:バックアップをオプションとして扱うこと
❌ 間違い: バックアップは思い出した時だけ行い、コピーを1部現場に保管する。
✅ 右: すべてのアカウントにおいて、クラウドファーストかつオフサイトデータ保護といった最新のバックアップ手法に従ってください。
実行し忘れたバックアップでは、何も解決しません。クラウドファーストのオフサイトコピーなら、デバイスの故障やランサムウェア攻撃でも、クライアントのデータが消えることはありません。
N-ableトラブルシューティング
N-ableに関する問題のほとんどは、単純な原因と簡単な解決策で解決できます。ここでは、ユーザーが最もよく遭遇する問題とその解決方法をご紹介します。
問題:エージェントが接続できません
原因: デバイスのファイアウォールがエージェントをブロックしているか、インストールが完了していません。
修理: エージェントを再インストールし、N-ableポートを許可してから、もう一度「接続」をクリックしてエラーを解消してください。
問題: リモートアクセス セッションが失敗しました
原因: アプリが閉じているかオフラインになっているため、Take Controlはユーザーのデバイスにアクセスできません。
修理: ユーザーにアプリを開いてもらい、オンライン状態であることを確認した上で、セッションを再度開始します。
問題:スケジュールされたタスクが実行されない
原因: ポリシーが一時停止されたか、設定時間中に対象デバイスがオフラインになりました。
修理: 自動化タブを開き、実行時間を確認し、デバイスをオンラインに設定して、プロセスを再度実行してください。
問題:レポートにデータが表示されません
原因: レポート期間が空であるか、その期間中に指標が収集されていません。
修理: 分析タブを開き、より広い期間を選択し、デバイスがデータを報告していることを確認してから、結果を表示します。
📌 注記: これらの方法で問題が解決しない場合は、N-ableサポートにお問い合わせください。
N-ableとは何ですか?
N可能 これは、MSP(マネージドサービスプロバイダー)が顧客のデバイスを1か所から管理、監視、保護できるようにするIT管理プラットフォームです。
それは、チームがサポートするすべてのデバイスの制御室のようなものだと考えてください。
その一つの部屋から、システムの健全性を監視し、アップデートを配信し、脅威を阻止することができます。複数の個別のツールを、単一の接続されたプラットフォームに置き換えるのです。
こちらの簡単なレビュー動画をご覧ください。
主な機能は以下のとおりです。
- AI検出: AIを活用したエンドポイントセキュリティで脅威を特定します。
- サイバーセキュリティコンプライアンスを効率化する: すべての拠点におけるコンプライアンス状況を追跡し、報告する。
- ダークネットにおける情報漏洩の監視: ユーザー認証情報がオンラインで漏洩するタイミングを把握しましょう。
- 自動化とスクリプト: 手作業を削減するスケジュールされたタスクを実行する。
- ネットワークの状態: CPUとディスク容量のメトリクスをリアルタイムで表示します。
- ハニーポット: 攻撃者を罠にかけ、彼らがどのように侵入したかを調査する。
詳細なレビューについては、こちらをご覧ください。 N-ableレビュー.
N-able Take Control is the remote access tool inside the platform. It lets a technician control a user device to fix an issue without a site visit.
Take Controlは マックWindowsおよびLinuxデバイスに対応しています。高速なリモートアクセス機能に加え、技術者が迅速に問題を解決できるよう診断ツールも提供しています。
モバイルアプリもあります アンドロイド iOSにも対応しています。つまり、チームメンバーはデスクから離れていても、どこからでも顧客とつながり、サポートを提供できるということです。
Take ControlはN-sight RMMとも連携し、迅速なセッションを実現します。アラート発生時、技術者はワンクリックでデバイスに直接アクセスできます。
N-ableは単なるツールを提供するだけではありません。N-able Uはトレーニングを提供し、チームが各製品を習得し、実践的なスキルを身につけることを可能にします。
Head Nerd Eventsは、N-ableの新しいセキュリティ製品をコミュニティに紹介します。N-ableのブログでは、製品を効果的に活用するためのヒントが定期的に掲載されています。
N-ableのYouTubeチャンネルでは、短く分かりやすいチュートリアル動画もご覧いただけます。ブログ、YouTube、そしてN-able Uなど、自分のペースで学習できるリソースが豊富に揃っています。
N-able価格設定
2026年におけるN-ableのコストは以下のとおりです。
N-ableは固定価格を公表していません。個別のお見積もりをご希望の場合は、N-able営業チームまでお問い合わせください。
お見積もりは、お客様が選択される製品、デバイス数、および必要なN-centralツールによって異なります。小規模チームと大規模MSPでは、金額が大きく異なるでしょう。
N-sight RMMは、迅速な導入を望む小規模チームや成長中のチームに適しています。N-centralは、多数のサイトを管理し、より詳細な制御を必要とする大規模チームに適しています。
Take Controlは、技術者向けに高速なリモートアクセス機能を提供します。Cove Data Protectionは、クラウドファーストのオフサイトバックアップに対応し、顧客データの安全性を確保します。
| 製品 | 価格 | 最適な用途 |
|---|---|---|
| N-sight RMM | 価格については弊社の営業チームまでお問い合わせください。 | 小規模で成長中のMSPチーム |
| 北中部 | 価格については弊社の営業チームまでお問い合わせください。 | 多数の拠点を管理する大規模チーム |
| 主導権を握る | 価格については弊社の営業チームまでお問い合わせください。 | 技術者向けの高速リモートアクセス |
| Coveデータ保護 | 価格については弊社の営業チームまでお問い合わせください。 | クラウドファースト、オフサイトバックアップ |
無料トライアル: はい。N-ableはほとんどの製品で無料トライアルを提供しているので、購入前に試用できます。
返金保証: 価格と返金条件は見積もりごとに設定されていますので、お電話の際に営業担当者にお問い合わせください。
N-ableの主なメリット
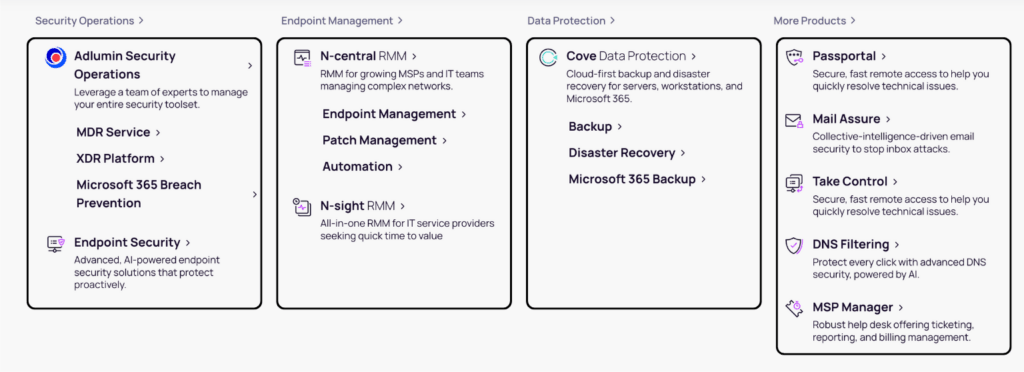
最大のメリットは、すべてのクライアントデバイスの管理、監視、セキュリティ対策を1か所で行えることです。複数のツールを行き来する必要がなくなり、単一のダッシュボードからすべての運用を管理できます。
さらに、後付けではなく、最初から強力なセキュリティ機能が組み込まれています。AIを活用したエンドポイントセキュリティ、DNSフィルタリング、ダークネット監視が連携して、各アカウントを保護します。
自動化もまた、明らかなメリットの一つです。スケジュールされたタスクと高い成功率を誇るパッチ適用により、チームの作業効率を低下させる手作業を削減できます。
最後に、N-ableは成長の余地を提供します。まずはN-sight RMMから始め、規模が拡大するにつれてN-centralに移行し、必要に応じてTake Controlとバックアップを追加できます。
価格は個別に設定されるため、最適な価格はお客様の規模によって異なります。実際に使用する製品をまとめて購入できるよう、営業担当者にご相談ください。そうすれば、余分な費用を支払う必要がなくなります。
💰 最もお得な価格: N-centralは、チームの成長に合わせて拡張でき、MSPの成長に必要なツールを最も多く網羅しています。
N-ableと代替案
N-ableは他社製品と比べてどうでしょうか?以下に競合製品との比較を示します。
| 道具 | 最適な用途 | 価格 | 評価 |
|---|---|---|---|
| N可能 | セキュリティを最優先としたMSP向けRMM | カスタム | ⭐ 4.6 |
| アテラ | 技術ごとの定額料金 | $149 | ⭐ 4.6 |
| 忍者ワン | 簡単モダンRMM | 1台あたり3ドル | ⭐ 4.7 |
| コネクトワイズ | ディープPSAプラスRMM | カスタム | ⭐ 4.1 |
| カセヤ だって | RMMとバックアップ | カスタム | ⭐ 4.3 |
| シンクロMSP | 予算オールインワン | $139 | ⭐ 4.6 |
| マネージエンジン | 社内ITスイート | 1台あたり9ドル | ⭐ 4.4 |
| パルスウェイ | モバイルファーストの制御 | $27 | ⭐ 4.6 |
おすすめ商品:
- 総合ベスト: N-able ― 強力なセキュリティツールと、多数のサイトを管理するチーム向けの N-central。
- ベスト予算: SyncroMSP ― 低価格で請求機能とリモートツールをバンドル提供。
- 初心者におすすめ: NinjaOne ― シンプルで使いやすいインターフェースで、すぐに使いこなせる。
- Apple製品フリートに最適: Jamf Pro ― MacおよびiOSデバイスを詳細に制御できます。
複数のOSを混在させたフリートを運用していて、セキュリティを組み込んだソリューションを求めるなら、N-ableは最も優れた総合的な選択肢です。Windows、Mac、Linuxを1つのプラットフォームで管理でき、軽量なオプションにはないツールも備えています。
🎯 N-ableの代替案
N-ableの代替案をお探しですか?おすすめの選択肢は以下のとおりです。
以下の各ツールは、それぞれ異なるタイプのチームを対象としています。価格重視のもの、Appleデバイスに特化したもの、高度な自動化に特化したものなど様々です。ご自身の業務内容に合わせて最適なツールをお選びください。
- 🚀 アテラ: 小規模なMSPが、座席数制限なしでデバイスやチケットを管理するために使用する、技術者ごとの定額料金制RMM。
- 🌟 忍者ワン: 高速で最新のRMMで、使いやすいインターフェースと強力な機能で知られています。 パッチ管理 WindowsとMacの両方の環境において。
- 🏢 コネクトワイズ: RMMとPSAを組み合わせた高度なMSPプラットフォームにより、チームはチケット管理、請求処理、リモートアクセスを1か所で実行できます。
- 💰 カセヤ・ダット: RMMとバックアップを組み合わせることで、単一の接続されたコンソールからデータを保護し、エンドポイントを管理できます。
- 🔧 シンクロMSP: 請求機能とリモートツールを一体化した、小規模企業向けのオールインワンRMM(リモート監視・管理)およびPSA(顧客サービス広告)ソリューション。
- 📊 マネージエンジン: 多数の拠点を管理する社内チーム向けに、RMM(リモート監視・監視)、パッチ適用、資産追跡などを網羅した包括的なITスイートを提供します。
- ⚡ パルスウェイ: 技術者がスマートフォンからデバイスを監視・制御し、リアルタイムのアラートを受け取ることができる、モバイルファーストのRMM(リモート監視・管理)ツール。
- 🔒 マイクロソフトIntune: Microsoft 365およびEntraアカウントを既に利用しているWindows環境向けに構築されたクラウドエンドポイントマネージャー。
- 👶 フレッシュサービス: シンプルなチケット発行プロセスを求めるチーム向けに、軽微な資産管理機能を備えた、すっきりとしたサービスデスクを提供します。
- 🎯 ランスイーパー: ネットワークをスキャンし、接続されているすべてのデバイスのインベントリを作成する資産検出ツール。
- 🍎 JamfPro: Apple製品群向けの頼れる管理ツール。MacおよびiOS管理者は、登録済みデバイスを詳細に制御できます。
全リストについては、こちらをご覧ください。 N個の代替案 ガイド。
⚔️ N-able 比較
N-ableが各競合他社と比べてどのような位置づけにあるのか、以下に示します。
万人に最適なツールは存在しません。最適なツールは、使用するデバイスの種類、予算、そして必要なセキュリティレベルによって異なります。以下の比較表を参考に、ご自身に最適なツールを見つけてください。
- N-able対Atera: Ateraは技術ごとの定額料金制で優位に立っている一方、N-ableはより高度なセキュリティツールと、より大規模な管理チーム向けのN-centralを提供している。
- N-able vs NinjaOne: NinjaOneは習得が容易な印象だが、N-ableはNinjaOneにはないダークネット監視機能やハニーポット機能を追加している。
- N-ableとConnectWiseの比較: ConnectWiseはより高度なPSA機能を搭載している一方、N-ableはより迅速なセットアップと強力な組み込みエンドポイントセキュリティを維持している。
- N-able vs Kaseya Datto: Kaseyaはバックアップ機能の幅広さでリードしている一方、N-ableはバックアップ機能に加えて、よりクリーンな自動化とAIを活用した検出機能を提供している。
- N-ableとSyncroMSPの比較: Syncroは予算の限られた小規模店舗に適しており、N-ableはN-centralと高度な分析機能によってさらに拡張性を高めることができます。
- N-ableとManageEngineの比較: ManageEngineは社内IT部門に適している一方、N-ableは多数の顧客サイトを同時に管理するMSP(マネージドサービスプロバイダー)向けに構築されている。
- N-ableとPulsewayの比較: Pulsewayはモバイル制御機能に優れている一方、N-ableはより幅広いセキュリティおよびコンプライアンス報告ツールを提供している。
- N-ableとMicrosoft Intuneの比較: IntuneはWindowsのみを使用する環境に最適ですが、N-ableは単一の接続プラットフォームで複数のOSが混在する環境に対応します。
- N-ableとFreshserviceの比較: Freshserviceはよりシンプルなヘルプデスクですが、N-ableは完全なRMM(リモート監視・管理)、パッチ適用、およびプロアクティブな脅威対策ツールを追加します。
- N-able対Lansweeper: Lansweeperは資産を検出するだけですが、N-ableはデバイスを検出するだけでなく、管理やセキュリティ対策も提供します。
- N-able vs Jamf Pro: JamfはApple製品のみの環境を管理する一方、N-ableは単一のダッシュボードからWindows、Mac、Linuxを管理できる。
今すぐN-ableを使い始めましょう
あなたはN-ableの主要な機能をすべて使いこなせるようになりました。
- ✅ AI検出
- ✅ サイバーセキュリティコンプライアンスを効率化
- ✅ ダークネット露出監視
- ✅ 自動化とスクリプト作成
- ✅ ネットワークの状態
- ✅ ハニーポット
- ✅ 脅威インテリジェンス
- ✅ 高度な分析
- ✅ 高度なDNSフィルタリング
次のステップ: どれか一つの機能を選んで、今すぐ試してみてください。
ほとんどの人はAIによる物体検出から始める。
最初の検索結果が表示されるまで5分もかかりません。
そこから、機能を一つずつ追加してシステムを構築していきます。事業の成長に合わせて、自動化機能、ヘルスチェック、セキュリティツールなどを追加していきましょう。
行き詰まった時は、N-able UとN-ableのYouTubeチャンネルを頼りにしてください。学べば学ぶほど、お客様一人ひとりに提供できる価値が高まります。
練習を重ねれば、N-ableとN-centralを自信を持って運用できるようになります。顧客のセキュリティは確保され、チームのストレスも軽減されます。
よくある質問
N-ableは何に使われるのですか?
N-ableは、クライアントデバイスの管理、監視、およびセキュリティ保護に使用されます。MSP(マネージドサービスプロバイダー)は、N-ableとN-centralを使用して、単一のダッシュボードからリモートアクセス、パッチ適用、自動化、およびプロアクティブなエンドポイントセキュリティを実現します。
N-ableの価格はいくらですか?
N-ableは価格を公開していません。製品、デバイス数、およびチームが必要とするN-centralツールに基づいて、N-ableの営業チームに見積もりを依頼してください。
N-ableは安全に使用できますか?
はい。N-ableは多要素認証、安全なリモートアクセス、AIを活用したエンドポイントセキュリティをサポートしています。標準設定と併用することで、顧客アカウントを安心して保護できます。
N-able Take Controlの使い方
N-able Take Controlをインストールし、サインインして、ユーザーデバイスに接続してください。診断ツールを備えた高速リモートアクセスを提供し、Windows、Mac、Linuxに対応しています。
N-ableソフトウェアは何をするものですか?
N-ableのソフトウェアは、MSP(マネージドサービスプロバイダー)に対し、リモート監視、スケジュールされたタスク、パッチ適用、バックアップ、セキュリティ対策を1か所で提供します。これにより、技術者は手作業を減らしながら、多数のサイトを管理・保護することができます。










 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
