
Быстрый старт
В этом руководстве пошагово описано, как использовать функции Microsoft Intune:
- Начиная — Настройка Intune и регистрация устройства
- Как использовать основные возможности — Единое управление устройствами на разных платформах
- Как использовать кибербезопасность на основе искусственного интеллекта — Microsoft Security Copilot для команд безопасности
- Как использовать управление конечными точками — Управление конечными точками и зарегистрированными устройствами
- Как использовать Defender для облачных вычислений — Защита корпоративных ресурсов и конфиденциальных данных
- Как использовать Entra ID — Условный доступ и управление идентификацией
- Как пользоваться доступом в Интернет Entra — Безопасный доступ к другим ресурсам
- Как использовать управление уязвимостями в системе безопасности — Отслеживание соответствия устройств требованиям и уровня безопасности.
- Как использовать управление поверхностью атаки — Снижение рисков на всех устройствах организации
- Как использовать защиту от DDoS-атак — Блокировка доступа для вредоносного трафика
Необходимое время: 5 минут на каждый фильм
Также в этом руководстве: Полезные советы | Распространенные ошибки | Поиск неисправностей | Цены | Альтернативы
Почему стоит доверять этому руководству?
Я использую Microsoft Intune уже более двух лет и протестировал здесь каждую функцию.
Данное пошаговое руководство основано на реальном практическом опыте, а не на скриншотах от поставщика.

Microsoft Intune — это облачный сервис для управления мобильными устройствами. управление конечными точками.
Он объединяет управление мобильными устройствами (MDM), управление мобильными приложениями и настройку устройств в одном административном центре.
Освоив Microsoft Intune, вы сможете управлять... устройства и управлять конечными устройствами в разных операционных системах.
Это автоматизирует рутинные задачи, позволяя ИТ-командам избежать трудоемкой ручной работы.
В этом руководстве пошагово описана каждая функция, с скриншотами и полезными советами.
Руководство по Microsoft Intune
В этом руководстве по Microsoft Intune рассматриваются вопросы настройки, управления мобильными приложениями (MAM) и... безопасность политики от начала до конца.
Microsoft Intune
Управляйте устройствами и приложениями из единого облачного сервиса. Microsoft Intune объединяет управление мобильными устройствами, условный доступ и безопасность конечных точек. Является частью экосистемы Microsoft, включая Microsoft 365.
Начало работы с Microsoft Intune
Перед использованием любой функции выполните эту одноразовую настройку.
Развертывание Microsoft Intune начинается в Центре администрирования Microsoft Intune.
Сначала посмотрите этот краткий обзор:
Теперь давайте рассмотрим каждый шаг.
Шаг 1: Откройте Центр администрирования Intune.
Войдите в Центр администрирования Microsoft Intune, используя свою рабочую учетную запись.
В этом административном центре вы можете настроить Intune и управлять всеми устройствами.
✓ Контрольная точка: Вы должны увидеть главную панель управления.
Шаг 2: Настройка учетных данных и регистрация.
Intune использует Microsoft Entra ID для управления идентификацией и группами пользователей.
Подключите Microsoft Entra, Azure Active Directory и любой принадлежащий вам пользовательский домен.
Для регистрации устройства выберите один из методов: Windows Autopilot или гибридное подключение к Azure AD.
Вот как выглядит раздел с преимуществами внутри консоли:

✓ Контрольная точка: Функция подключения устройств доступна на всех поддерживаемых платформах.
Шаг 3: Создание групп и политик
Создавайте динамические группы, чтобы назначения политик автоматически достигали нужного конкретного пользователя.
Добавьте совместное управление с помощью Configuration Manager, если вы используете гибридные конфигурации.
✅ Готово: Вы готовы использовать любую из функций ниже.
Как использовать основные возможности Microsoft Intune
Основные возможности Позволяет управлять устройствами и приложениями с одной консоли.
Вот пошаговая инструкция по его использованию.
Шаг 1: Откройте раздел «Устройства».
Чтобы просмотреть все зарегистрированные устройства, выберите раздел «Устройства и приложения».
Шаг 2: Применение профилей конфигурации
Передавайте профили конфигурации и настройки устройств на мобильные устройства и ПК.
Вот как это выглядит:
✓ Контрольная точка: Устройства вашей организации отображаются в одном списке.
Шаг 3: Проверка статуса
Убедитесь, что устройства, соответствующие требованиям, отправляют отчеты от каждой операционной системы.
✅ Результат: Управление основными устройствами осуществляется из единого административного центра.
💡 Полезный совет: Для обеспечения доступа к корпоративным ресурсам, личные устройства следует помечать отдельными тегами.
Как использовать кибербезопасность на основе искусственного интеллекта Microsoft Intune
Кибербезопасность на основе искусственного интеллекта позволяет оказывать командам безопасности помощь с помощью ИИ через Microsoft Security Copilot.
Вот пошаговая инструкция по его использованию.
Шаг 1: Включите Security Copilot
Включите Microsoft Security Copilot для ваших групп специалистов по безопасности.
Шаг 2: Подключите Microsoft Defender
Подключите Microsoft Defender, чтобы повысить уровень безопасности.
Вот как это выглядит:
✓ Контрольная точка: Copilot выявляет риски на всех ваших конечных устройствах.
Шаг 3: Реагируйте на оповещения
Анализируйте сигналы безопасности конечных устройств и оперативно устраняйте неисправности.
✅ Результат: Искусственный интеллект сокращает объем ручных операций, связанных с защитой конечных устройств.
💡 Полезный совет: Позвольте Copilot разработать политики безопасности, а затем проверить их, прежде чем применять.
Как использовать Microsoft Intune Endpoint Management
Управление конечными точками Позволяет управлять конечными точками и всеми зарегистрированными устройствами в одном месте.
Вот пошаговая инструкция по его использованию.
Шаг 1: Сгруппируйте конечные точки.
Для корректного назначения политик распределите конечные устройства организации по группам пользователей.
Шаг 2: Загрузка профилей
Развертывайте профили конфигурации на доверенных устройствах и мобильных устройствах.
Вот как это выглядит:
✓ Контрольная точка: Для каждого зарегистрированного устройства отображается присвоенный ему профиль.
Шаг 3: Развертывание приложений
Используйте управление приложениями для развертывания приложений на устройствах и в масштабах всей системы.
✅ Результат: Управляйте конечными устройствами, не касаясь каждого компьютера вручную.
💡 Полезный совет: Используйте динамические группы, чтобы новые зарегистрированные устройства наследовали настройки с первого дня.
Как использовать Microsoft Intune Defender для облака
Защитник для облака позволяет защитить корпоративные ресурсы и конфиденциальную информацию. данные в облаке.
Вот пошаговая инструкция по его использованию.
Шаг 1: Подключите Defender к облаку.
Подключите Defender, чтобы он непрерывно отслеживал корпоративные ресурсы.
Шаг 2: Настройка параметров безопасности
Примените средства контроля безопасности, которые защищают конфиденциальные данные в состоянии покоя.
Вот как это выглядит:
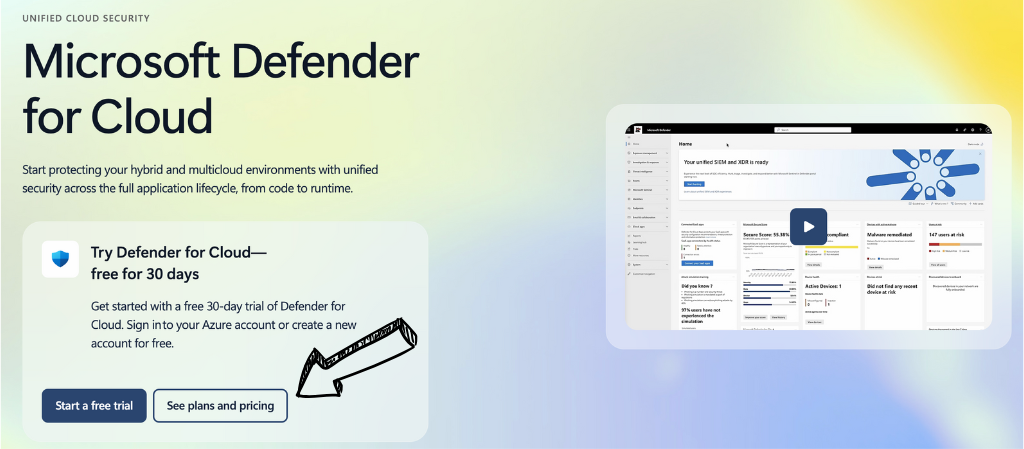
✓ Контрольная точка: Облачные рабочие нагрузки демонстрируют четкий показатель риска.
Шаг 3: Следите за осанкой
Отслеживайте состояние своей безопасности и принимайте меры в отношении выявленных рисков.
✅ Результат: Конфиденциальные данные остаются защищенными благодаря активным средствам контроля безопасности.
💡 Полезный совет: Для защиты конфиденциальных данных необходимо использовать такие инструменты шифрования, как BitLocker и FileVault.
Как использовать идентификатор входа Microsoft Intune
Входной ID позволяет устанавливать условный доступ и управлять идентификацией.
Вот пошаговая инструкция по его использованию.
Шаг 1: Открытие условного доступа
Создавайте политики условного доступа внутри Microsoft Entra ID.
Шаг 2: Проверка соответствия требованиям
Пропускать только устройства, соответствующие требованиям, и устройства, заслуживающие доверия.
Вот как это выглядит:
✓ Контрольная точка: Условный доступ блокирует вход в систему с использованием недоверенных учетных записей.
Шаг 3: Заблокируйте опасные попытки входа в систему.
Автоматически блокировать доступ с устройств, не соответствующих требованиям.
✅ Результат: Условный доступ обеспечивает соблюдение требований перед предоставлением корпоративных ресурсов.
💡 Полезный совет: Сочетание условного доступа и многофакторной аутентификации обеспечивает более надежное управление идентификацией.
Как использовать Microsoft Intune Entra Internet Access
Дополнительный доступ в Интернет позволяет защитить трафик к другим ресурсам и внешним инструментам.
Вот пошаговая инструкция по его использованию.
Шаг 1: Включите доступ в Интернет.
Включите дополнительный доступ в Интернет в административном центре.
Шаг 2: Маршрутизация движения
Направляйте трафик на другие ресурсы через защищенный профиль.
Вот как это выглядит:
✓ Контрольная точка: Веб-трафик проходит по защищенному каналу.
Шаг 3: Закройте внешние инструменты
Расширьте действие политик безопасности на внешние инструменты, используемые вашей командой.
✅ Результат: За этой политикой стоят другие ресурсы и внешние инструменты.
💡 Полезный совет: Примените это к Microsoft Teams и приложениям SaaS для обеспечения единообразных мер безопасности.
Как использовать Microsoft Intune для управления уязвимостями безопасности
Управление рисками безопасности позволяет измерять соответствие устройства вашим требованиям.
Вот пошаговая инструкция по его использованию.
Шаг 1: Установите базовые параметры безопасности.
Примените базовые параметры безопасности и базовые политики ко всем устройствам.
Шаг 2: Разработка политик соответствия требованиям.
Разрабатывайте политики соответствия, соответствующие таким стандартам, как ISO 27001.
Вот как это выглядит:
✓ Контрольная точка: Отчеты о соответствии устройств требованиям становятся зелеными.
Шаг 3: Устраните зазоры
Решайте проблемы с соблюдением нормативных требований до того, как они распространятся.
✅ Результат: Требования к соответствию стандартам соответствуют четким базовым показателям безопасности.
💡 Полезный совет: Ежемесячно пересматривайте политику соблюдения нормативных требований, чтобы она соответствовала новым требованиям.
Как использовать управление поверхностью атаки Microsoft Intune
Управление поверхностью атаки позволяет снизить риски на всех устройствах вашей организации.
Вот пошаговая инструкция по его использованию.
Шаг 1: Проведите сканирование вашего имущества.
Сопоставьте информацию о доступности устройства на всех устройствах, которыми вы управляете.
Шаг 2: Ужесточение настроек
Ужесточить политику безопасности для повышения уровня защиты.
Вот как это выглядит:
✓ Контрольная точка: После повышения уровня защиты количество уязвимых конечных точек снижается.
Шаг 3: Отслеживание прогресса
Наблюдайте, как со временем уменьшается поверхность атаки.
✅ Результат: Устройства вашей организации демонстрируют меньшую поверхность атаки.
💡 Полезный совет: Для достижения наибольшего повышения уровня безопасности в первую очередь следует уделять внимание ресурсам, доступным из интернета.
Как использовать защиту от DDoS-атак в Microsoft Intune
Защита от DDoS-атак Позволяет блокировать доступ от флуд-атак и DDoS-атак.
Вот пошаговая инструкция по его использованию.
Шаг 1: Включите защиту
Включите защиту от DDoS-атак для ваших сервисов.
Шаг 2: Установите пороговые значения
Определите ограничения, блокирующие доступ во время пиковых нагрузок.
Вот как это выглядит:
✓ Контрольная точка: Имитированный всплеск поглощается без проблем.
Шаг 3: Проверка отчетов
После каждого инцидента проверяйте отчеты о принятых мерах.
✅ Результат: Сервисы остаются в сети, даже когда атаки блокируют доступ на периферии сети.
💡 Полезный совет: В сочетании с политиками условного доступа это обеспечит многоуровневую защиту.
Советы и сочетания клавиш для Microsoft Intune Pro
После более чем двух лет тестирования Microsoft Intune, вот мои лучшие советы.
Клавиатурные сочетания
| Действие | Быстрый доступ |
|---|---|
| Поиск в центре администрирования | / затем введите |
| Открытые устройства | g затем d |
| Статус обновления | Ctrl + R |
| Быстрое создание политики | n |
Скрытые функции, которые большинство людей упускают из виду.
- Приложение «Корпоративный портал»: Корпоративный портал позволяет сотрудникам самостоятельно регистрировать личные устройства.
- Политики защиты приложений: Политики защиты приложений изолируют корпоративные данные, не управляя при этом всем телефоном.
- Фильтры: Уточните назначение политик в зависимости от модели, чтобы конкретный пользователь получил правильные настройки.
Распространенные ошибки при работе с Microsoft Intune, которых следует избегать.
Ошибка №1: Отсутствие структурированного подхода.
❌ Неправильно: Регистрация мобильных устройств без плана по их подключению.
✅ Справа: Используйте структурированный подход, который связывает методы зачисления с бизнес результаты.
Ошибка №2: Игнорирование правил соблюдения требований.
❌ Неправильно: Допуск устройств, не соответствующих требованиям, к корпоративным ресурсам.
✅ Справа: Настройте политики соответствия таким образом, чтобы доступ получали только устройства, соответствующие требованиям.
Ошибка №3: Смешивание рабочих и личных приложений.
❌ Неправильно: Полное управление личными приложениями на личных устройствах.
✅ Справа: Используйте политики управления мобильными приложениями (MAM) и политики защиты приложений для BYOD.
Устранение неполадок Microsoft Intune
Проблема: Сбои при регистрации.
Причина: Неправильные методы регистрации или отсутствие лицензии Microsoft Entra ID.
Исправить: Проверьте ограничения на регистрацию устройств и подтвердите лицензию пользователя.
Проблема: устройства отображаются как не соответствующие требованиям.
Причина: Правила соответствия более строгие, чем настройки устройства.
Исправить: Проанализируйте политику соблюдения нормативных требований и устраните перечисленные проблемы, связанные с ее соблюдением.
Проблема: Приложения не устанавливаются.
Причина: В процессе распределения политик не были учтены нужные группы пользователей.
Исправить: Переназначьте приложение соответствующим динамическим группам, затем выполните синхронизацию.
📌 Примечание: Если это не поможет, создайте заявку в службу поддержки Microsoft Intune.
Что такое Microsoft Intune?
Microsoft Intune Это облачный сервис для управления мобильными устройствами и конечными точками.
Представьте это как единый административный центр, который контролирует все устройства, используемые вашей командой.
Посмотрите этот краткий обзор:
В его состав входят следующие ключевые особенности:
- Управление мобильными устройствами: управление устройствами в Windows, iOS, Android, macOS и Linux.
- Управление мобильными приложениями: Защитите корпоративные приложения и приложения для использования на собственных устройствах с помощью политик защиты приложений.
- Условный доступ: Перед предоставлением корпоративных ресурсов необходимо обеспечить соблюдение политик безопасности.
- Безопасность конечных точек: Интеграция Microsoft Defender на всех зарегистрированных устройствах.
- Автопилот Windows: Внедрение системы "нулевого участия" на ПК для новых пользователей.
- Экосистема Microsoft: Объедините управление с помощью Microsoft 365 и Microsoft Teams.
Полный обзор смотрите в нашем разделе Обзор Microsoft Intune.
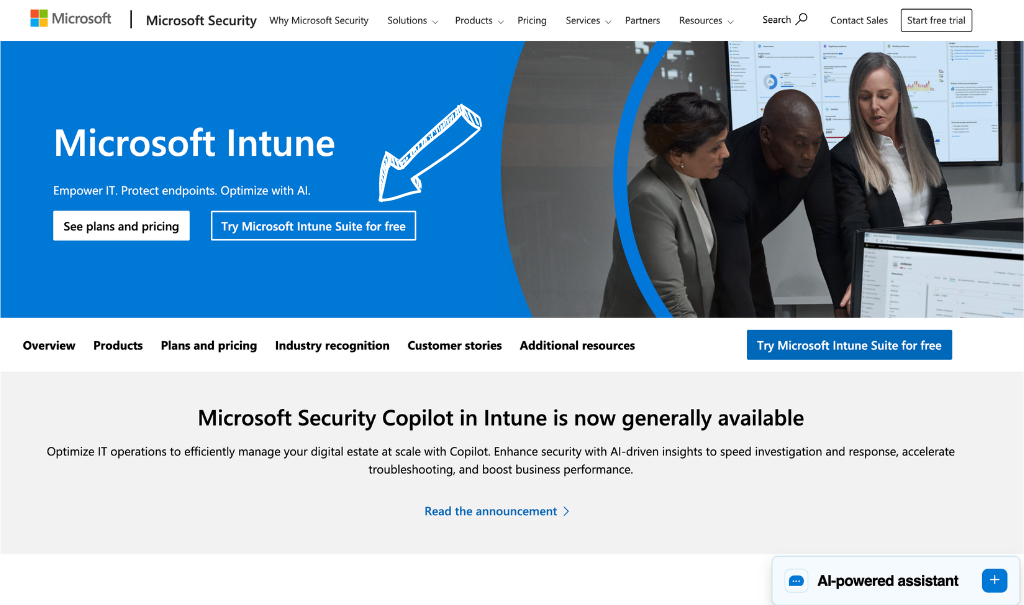
Цены на Microsoft Intune
Вот сколько будет стоить Microsoft Intune в 2026 году:
| План | Цена | Лучше всего подходит для |
|---|---|---|
| Microsoft Intune Suite | 10,00 долларов США/пользователь/месяц | Управление основными устройствами |
| Пакет программ Microsoft Defender | 12,00 долларов США/пользователь/месяц | группы по обеспечению безопасности конечных точек |
| Microsoft Entra Suite | 12,00 долларов США/пользователь/месяц | Идентификация и условный доступ |
| Пакет программ Microsoft Purview | 12,00 долларов США/пользователь/месяц | Требования к соблюдению требований к обработке данных |
Бесплатная пробная версия: Да, бесплатная пробная версия доступна через Microsoft 365.
Гарантия возврата денег: Действуют стандартные условия возврата средств Microsoft.
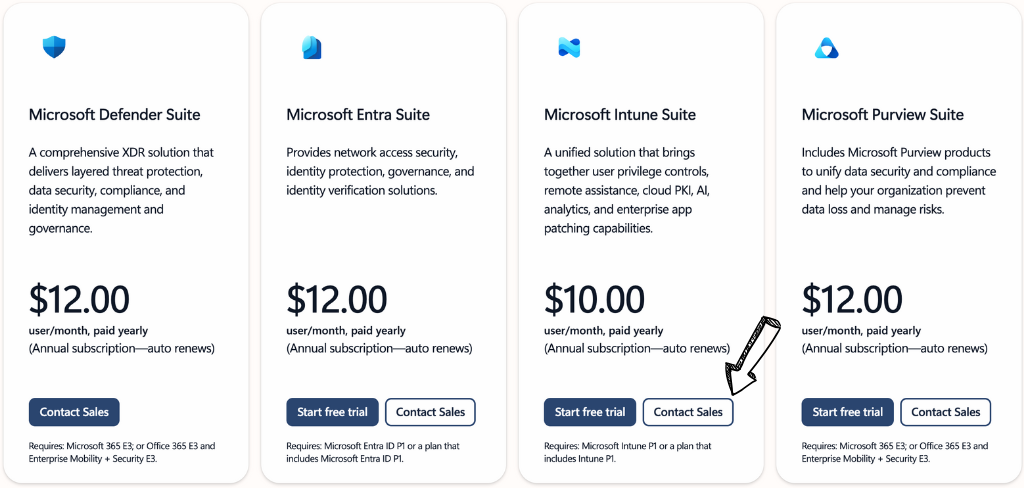
💰 Лучшее соотношение цены и качества: Microsoft Intune Suite — обеспечивает управление устройствами для большинства команд.
Microsoft Intune против альтернатив
Как Microsoft Intune выглядит на фоне конкурентов? Вот конкурентная среда:
Посмотрите это сравнение:
| Инструмент | Лучше всего подходит для | Цена | Рейтинг |
|---|---|---|---|
| Microsoft Intune | экосистема Microsoft | 10 долларов в месяц | ⭐ 4.6 |
| Атера | MSP-провайдеры и ИТ-команды | 149 долларов в месяц | ⭐ 4.6 |
| NinjaOne | Единое управление конечными точками | Обычай | ⭐ 4.7 |
| ConnectWise RMM (ранее Automate) | Автоматизация глубина | Обычай | ⭐ 4.3 |
| Касея ВСА | Крупные среды | Обычай | ⭐ 4.1 |
| Синкро | Небольшие MSP | 139 долларов в месяц | ⭐ 4.6 |
Краткий выбор:
- Лучший вариант в целом: Microsoft Intune — идеально вписывается в экосистему Microsoft.
- Оптимальный бюджет: Syncro — фиксированная цена за каждое устройство.
- Лучший вариант для начинающих: Atera — простая универсальная система.
- Лучший вариант для унифицированных конечных точек: NinjaOne — удобное управление конечными устройствами.
🎯 Альтернативы Microsoft Intune
Ищете альтернативы Microsoft Intune? Вот лучшие варианты:
- 🚀 Атера: Комплексное решение RMM и PSA для ИТ-команд с фиксированной ценой за каждого специалиста и встроенной системой обработки заявок.
- 🌟 NinjaOne: Единое управление конечными устройствами с быстрой установкой и надежным обновлением на мобильных устройствах и ПК.
- 🔧 ConnectWise RMM (ранее Automate): Глубокий автоматизация для поставщиков управляемых услуг (MSP), которым требуется детальное написание скриптов и управление политиками.
- 🏢 Kaseya VSA: Scales to large environments with broad remote management and endpoint security tools.
- 💰 Синхронизация: Бюджетная платформа для MSP-провайдеров, объединяющая RMM, PSA и выставление счетов в одном месте.
Полный список смотрите в нашем Альтернативы Microsoft Intune гид.
⚔️ Сравнение Microsoft Intune
Вот как Microsoft Intune выглядит в сравнении с каждым из конкурентов:
- Microsoft Intune против Atera: Intune выигрывает благодаря совместимости с экосистемой Microsoft; Atera выигрывает для MSP-провайдеров, желающих объединить систему обработки заявок и RMM.
- Microsoft Intune против NinjaOne: Intune лидирует в сегменте решений Microsoft 365 для предприятий, использующих Microsoft 365; NinjaOne лидирует в области унифицированного управления конечными точками от разных производителей.
- Microsoft Intune против ConnectWise RMM (ранее Automate): Intune проще в управлении; ConnectWise RMM предлагает более широкие возможности для создания сценариев для опытных пользователей.
- Microsoft Intune против Kaseya VSA: Intune подходит для обеспечения безопасности на основе идентификации; Kaseya VSA подходит для очень больших сетей удаленного управления.
- Microsoft Intune против Syncro: Intune обеспечивает безопасность предприятия; Syncro подходит для небольших MSP-компаний, которым необходимы недорогие комплексные инструменты.
Начните использовать Microsoft Insune прямо сейчас!
Вы научились использовать все основные функции Microsoft Intune:
- ✅ Основные возможности
- ✅ Кибербезопасность на основе искусственного интеллекта
- ✅ Управление конечными точками
- ✅ Защитник для облачных вычислений
- ✅ Входной ID
- ✅ Дополнительный доступ в Интернет
- ✅ Управление рисками безопасности
- ✅ Управление поверхностью атаки
- ✅ Защита от DDoS-атак
Следующий шаг: Выберите одну функцию и попробуйте прямо сейчас.
Большинство команд начинают с основных возможностей и регистрации устройств.
Это займет меньше 5 минут.
Часто задаваемые вопросы
Что такое Microsoft Intune простыми словами?
Microsoft Intune — это облачный сервис, позволяющий управлять устройствами и приложениями. Он обеспечивает управление мобильными устройствами и условный доступ из единого центра администрирования.
Почему Intune так сложен?
Intune одновременно затрагивает вопросы идентификации, управления устройствами и политик безопасности. Центр администрирования Microsoft Intune содержит множество настроек, поэтому структурированный подход значительно упрощает настройку.
Стоит ли изучать Intune?
Да. Навыки работы с Intune востребованы для специалистов по управлению конечными устройствами и обеспечению безопасности конечных устройств. Освоение регистрации устройств, политик соответствия и условного доступа быстро окупается.
Что может видеть мой работодатель в Microsoft Intune?
На зарегистрированных устройствах работодатели видят информацию о соответствии устройств требованиям, модель и установленные приложения. При использовании политик защиты приложений на личных устройствах они видят только корпоративные данные, а не личные приложения.
Что именно делает Microsoft Intune?
Intune управляет конечными устройствами в различных операционных системах, развертывает приложения, обеспечивает соблюдение базовых требований безопасности и использует условный доступ для блокировки доступа с устройств, не соответствующих требованиям.












 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
