
빠른 시작
이 가이드에서는 Microsoft Intune의 기능별 사용 방법을 설명합니다.
- 시작하기 — Intune 설정 및 장치 등록
- 핵심 기능 사용 방법 — 플랫폼 전반에 걸친 통합 장치 관리
- AI 기반 사이버 보안 활용 방법 — 보안 팀을 위한 Microsoft Security Copilot
- 엔드포인트 관리 사용 방법 — 엔드포인트 및 등록된 장치 관리
- 클라우드용 Windows Defender 사용 방법 — 기업 자산과 중요 데이터를 보호합니다
- Entra ID 사용 방법 — 조건부 액세스 및 ID 관리
- Entra 인터넷 접속 사용 방법 — 다른 리소스에 대한 안전한 접근
- 보안 노출 관리 사용 방법 — 기기 규정 준수 및 보안 상태를 추적합니다
- 공격 표면 관리 사용 방법 — 조직 내 모든 기기의 위험을 줄입니다.
- DDoS 공격 방지 기능을 사용하는 방법 — 악성 트래픽의 접근을 차단합니다
소요 시간: 각 작품당 5분
이 가이드에는 다음 내용도 포함되어 있습니다. 프로 팁 | 흔히 저지르는 실수 | 문제 해결 | 가격 | 대안
이 가이드를 신뢰해야 하는 이유
저는 2년 넘게 Microsoft Intune을 사용해 왔으며 여기에 있는 모든 기능을 테스트해 보았습니다.
이 안내서는 실제 현장 경험을 바탕으로 작성되었으며, 공급업체에서 제공한 스크린샷이 아닙니다.

Microsoft Intune은 모바일 장치 관리를 위한 클라우드 기반 서비스입니다. 엔드포인트 관리.
이 시스템은 모바일 기기 관리(MDM), 모바일 애플리케이션 관리 및 기기 구성을 하나의 관리 센터에서 처리합니다.
Microsoft Intune 사용 방법을 배우면 다음과 같은 기능을 관리할 수 있습니다. 기기 또한 운영 체제 전반에 걸쳐 엔드포인트를 관리할 수 있습니다.
이 시스템은 일상적인 작업을 자동화하여 IT 팀이 느리고 번거로운 수동 작업을 건너뛸 수 있도록 합니다.
이 가이드에서는 모든 기능을 단계별로 설명하고, 스크린샷과 유용한 팁을 제공합니다.
Microsoft Intune 튜토리얼
이 Microsoft Intune 튜토리얼에서는 설정, 모바일 애플리케이션 관리 등에 대해 다룹니다. 보안 정책의 처음부터 끝까지.
마이크로소프트 인튠
하나의 클라우드 기반 서비스에서 장치와 앱을 관리하세요. Microsoft Intune은 모바일 장치 관리, 조건부 액세스 및 엔드포인트 보안을 통합합니다. Microsoft 365를 포함한 Microsoft 에코시스템의 일부입니다.
Microsoft Intune 시작하기
어떤 기능을 사용하기 전에 먼저 이 일회성 설정을 완료하십시오.
Microsoft Intune 배포는 Microsoft Intune 관리 센터에서 시작됩니다.
먼저 이 간단한 개요 영상을 시청하세요.
이제 각 단계를 하나씩 살펴보겠습니다.
1단계: Intune 관리 센터를 엽니다.
회사 계정으로 Microsoft Intune 관리 센터에 로그인하세요.
이 관리 센터는 Intune을 설정하고 모든 장치를 관리하는 곳입니다.
✓ 검문소: 메인 대시보드가 보일 겁니다.
2단계: 신원 및 등록 설정
Intune은 ID 관리 및 사용자 그룹화를 위해 Microsoft Entra ID를 사용합니다.
Microsoft Entra, Azure Active Directory 및 사용자가 소유한 모든 사용자 지정 도메인을 연결합니다.
장치 등록을 위해 Windows Autopilot 또는 하이브리드 Azure AD 가입과 같은 등록 방법을 선택하십시오.
콘솔에서 확인할 수 있는 이점은 다음과 같습니다.

✓ 검문소: 지원되는 모든 플랫폼에서 기기 온보딩이 가능합니다.
3단계: 그룹 및 정책 구축
동적 그룹을 생성하여 정책 할당이 특정 사용자에게 자동으로 적용되도록 합니다.
하이브리드 설정을 사용하는 경우 Configuration Manager를 사용하여 공동 관리를 추가하세요.
✅ 완료: 이제 아래의 모든 기능을 사용할 준비가 되었습니다.
Microsoft Intune 핵심 기능 사용 방법
핵심 역량 하나의 콘솔에서 장치 관리와 애플리케이션 관리를 모두 실행할 수 있습니다.
다음은 단계별 사용 방법입니다.
1단계: 장치 영역을 엽니다.
등록된 모든 기기를 보려면 기기 및 앱 섹션을 선택하세요.
2단계: 구성 프로필 적용
모바일 기기와 PC에 구성 프로필 및 장치 구성을 푸시합니다.
이것이 어떤 모습인지 보여드리겠습니다:
✓ 검문소: 귀사에서 사용하는 기기들이 하나의 목록에 표시됩니다.
3단계: 상태 검토
규정을 준수하는 장치가 모든 운영 체제에서 응답을 보고하는지 확인하십시오.
✅ 결과: 핵심 장치 관리는 단일 관리 센터에서 실행됩니다.
💡 꿀팁: 개인 기기는 별도로 태그하여 개인 앱이 회사 리소스에 포함되지 않도록 하세요.
Microsoft Intune의 AI 기반 사이버 보안 사용 방법
AI 기반 사이버 보안 Microsoft Security Copilot을 통해 보안 팀에 AI 지원을 제공할 수 있습니다.
다음은 단계별 사용 방법입니다.
1단계: Security Copilot을 활성화합니다.
보안 팀을 위해 Microsoft Security Copilot을 활성화하세요.
2단계: Microsoft Defender 연결
Microsoft Defender를 연결하여 보안 수준을 높이세요.
이것이 어떤 모습인지 보여드리겠습니다:
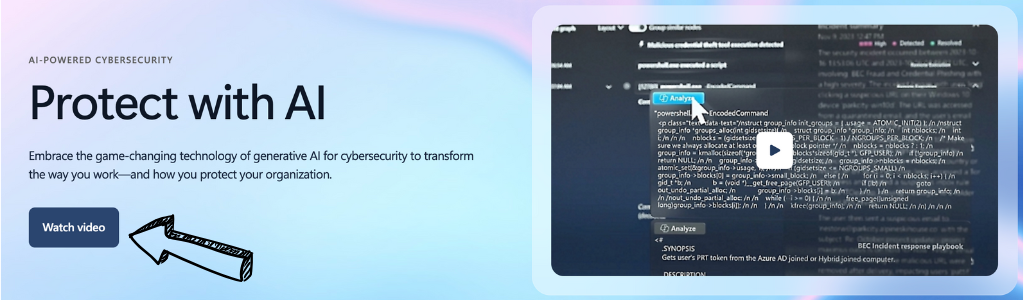
✓ 검문소: Copilot은 모든 엔드포인트에서 발생하는 위험을 보여줍니다.
3단계: 알림에 따라 조치하기
엔드포인트 보안 신호를 검토하고 규정을 준수하지 않는 장치를 신속하게 수정하세요.
✅ 결과: AI는 엔드포인트 보안에 필요한 수동 작업을 줄여줍니다.
💡 꿀팁: Copilot이 보안 정책을 작성하도록 한 다음, 적용하기 전에 검토하세요.
Microsoft Intune 엔드포인트 관리 사용 방법
엔드포인트 관리 엔드포인트와 등록된 모든 장치를 한 곳에서 관리할 수 있습니다.
다음은 단계별 사용 방법입니다.
1단계: 엔드포인트를 그룹화합니다.
조직의 엔드포인트를 사용자 그룹으로 분류하여 정책을 명확하게 할당하십시오.
2단계: 프로필 푸시
신뢰할 수 있는 장치 및 모바일 장치에 구성 프로필을 배포합니다.
이것이 어떤 모습인지 보여드리겠습니다:
✓ 검문소: 등록된 각 기기에는 할당된 프로필이 표시됩니다.
3단계: 앱 배포
애플리케이션 관리를 사용하여 대규모로 기기와 앱에 앱을 배포하세요.
✅ 결과: 각 기기를 수동으로 조작하지 않고도 엔드포인트를 관리할 수 있습니다.
💡 꿀팁: 동적 그룹을 사용하여 새로 등록된 기기가 첫날부터 설정을 상속받도록 하세요.
클라우드 환경에서 Microsoft Intune Defender를 사용하는 방법
클라우드용 디펜더 기업 자산과 민감한 정보를 보호할 수 있습니다. 데이터 클라우드에 있습니다.
다음은 단계별 사용 방법입니다.
1단계: 클라우드용 Defender를 연결합니다.
Link Defender는 기업 리소스를 지속적으로 감시합니다.
2단계: 보안 제어 설정
저장된 중요 데이터를 보호하는 보안 제어를 적용하십시오.
이것이 어떤 모습인지 보여드리겠습니다:
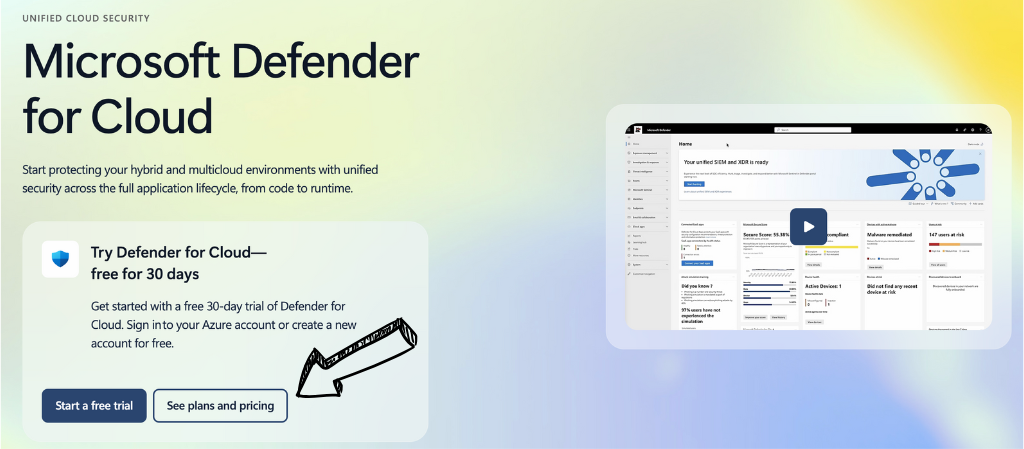
✓ 검문소: 클라우드 워크로드는 명확한 위험 점수를 보고합니다.
3단계: 자세 관찰
보안 상태를 추적하고 위험 요소가 감지되면 조치를 취하세요.
✅ 결과: 민감한 데이터는 활성 보안 제어를 통해 안전하게 보호됩니다.
💡 꿀팁: 민감한 데이터를 보호하려면 BitLocker 및 FileVault와 같은 암호화 기술을 사용해야 합니다.
Microsoft Intune Entra ID 사용 방법
엔트라 ID 조건부 액세스 및 ID 관리를 적용할 수 있습니다.
다음은 단계별 사용 방법입니다.
1단계: 조건부 액세스 열기
Microsoft Entra ID 내에서 조건부 액세스 정책을 구축하세요.
2단계: 규정 준수 여부 확인
규정을 준수하는 기기와 신뢰할 수 있는 기기만 통과시키십시오.
이것이 어떤 모습인지 보여드리겠습니다:
✓ 검문소: 조건부 액세스는 신뢰할 수 없는 로그인 시도를 차단합니다.
3단계: 위험한 로그인 차단
규정을 준수하지 않는 기기의 접근을 자동으로 차단합니다.
✅ 결과: 조건부 액세스는 기업 리소스에 대한 권한을 부여하기 전에 규정 준수를 보장합니다.
💡 꿀팁: 더욱 강력한 ID 관리를 위해 조건부 액세스와 다중 요소 인증을 함께 사용하세요.
Microsoft Intune Entra 인터넷 액세스 사용 방법
인터넷 접속 다른 리소스 및 외부 도구로 향하는 트래픽을 보호할 수 있습니다.
다음은 단계별 사용 방법입니다.
1단계: 인터넷 접속을 켜세요
관리자 센터에서 Entra 인터넷 액세스를 활성화하세요.
2단계: 트래픽 라우팅
보안 프로필을 통해 다른 리소스로 트래픽을 전송합니다.
이것이 어떤 모습인지 보여드리겠습니다:
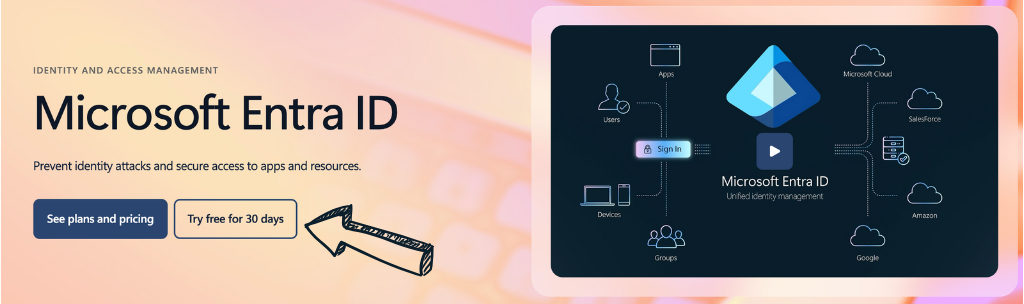
✓ 검문소: 웹 트래픽은 보호된 경로를 통해 흐릅니다.
3단계: 외부 도구를 덮으세요
팀에서 사용하는 외부 도구에도 보안 정책을 적용하세요.
✅ 결과: 다른 리소스와 외부 도구는 하나의 정책 뒤에 숨어 있습니다.
💡 꿀팁: Microsoft Teams 및 SaaS 앱에 이 방법을 적용하여 일관된 보안 제어를 구현하십시오.
Microsoft Intune 보안 노출 관리 사용 방법
보안 노출 관리 이를 통해 기기의 규정 준수 여부를 규정 준수 요구 사항과 비교하여 측정할 수 있습니다.
다음은 단계별 사용 방법입니다.
1단계: 보안 기준선 설정
모든 장치에 보안 기준선과 기준선 정책을 적용하십시오.
2단계: 규정 준수 정책 작성
ISO 27001과 같은 프레임워크에 맞춰 규정 준수 정책을 수립하십시오.
이것이 어떤 모습인지 보여드리겠습니다:
✓ 검문소: 기기 규정 준수 보고서가 녹색으로 표시됩니다.
3단계: 틈새를 메우세요
규정 준수 문제가 확산되기 전에 해결하십시오.
✅ 결과: 규정 준수 요건은 명확한 보안 기준선과 연계됩니다.
💡 꿀팁: 새로운 규정 준수 요건에 부합하도록 매달 규정 준수 정책을 검토하십시오.
Microsoft Intune 공격 표면 관리 사용 방법
공격 표면 관리 이를 통해 조직 내 모든 기기에서 위험을 줄일 수 있습니다.
다음은 단계별 사용 방법입니다.
1단계: 소유 부동산을 살펴보세요
관리하는 모든 기기에서 지도 노출 정보를 확인하세요.
2단계: 설정 강화
보안 정책을 강화하여 보안 태세를 높이세요.
이것이 어떤 모습인지 보여드리겠습니다:
✓ 검문소: 강화 후 노출된 엔드포인트 수가 감소합니다.
3단계: 진행 상황 추적
시간이 지남에 따라 공격 표면이 줄어드는 것을 지켜보세요.
✅ 결과: 귀사에서 사용하는 기기는 공격 표면이 더 작습니다.
💡 꿀팁: 보안 강화 효과를 극대화하려면 인터넷에 연결된 자산을 우선적으로 보호하십시오.
Microsoft Intune DDoS 보호 기능을 사용하는 방법
DDoS 보호 이를 통해 대량 공격 및 DDoS 공격으로부터 접근을 차단할 수 있습니다.
다음은 단계별 사용 방법입니다.
1단계: 보호 기능을 활성화합니다.
서비스에 대한 DDoS 공격 방지 기능을 활성화하세요.
2단계: 임계값 설정
트래픽 급증 시 접근을 차단하는 제한을 설정하십시오.
이것이 어떤 모습인지 보여드리겠습니다:
✓ 검문소: 모의 스파이크는 깨끗하게 흡수됩니다.
3단계: 보고서 검토
각 사고 발생 후 피해 완화 보고서를 확인하십시오.
✅ 결과: 공격으로 인해 네트워크 접근이 차단되더라도 서비스는 계속 온라인 상태를 유지합니다.
💡 꿀팁: 이를 조건부 액세스 정책과 결합하여 계층형 방어를 구현하십시오.
Microsoft Intune 전문가 팁 및 바로가기
2년 넘게 Microsoft Intune을 사용해 본 경험을 바탕으로 최고의 팁을 공유합니다.
키보드 단축키
| 행동 | 지름길 |
|---|---|
| 관리자 센터 검색 | / 그런 다음 입력하세요 |
| 개방형 장치 | g 다음에 d |
| 상태 새로 고침 | Ctrl + R |
| 빠른 정책 생성 | n |
대부분의 사람들이 놓치는 숨겨진 기능들
- 회사 포털 앱: 회사 포털 앱을 통해 직원들은 개인 기기를 직접 등록할 수 있습니다.
- 앱 보호 정책: 앱 보호 정책은 전체 휴대폰을 관리하지 않고도 기업 데이터를 격리합니다.
- 필터: 모델별로 정책 할당을 세분화하여 특정 사용자에게 적합한 설정을 제공합니다.
Microsoft Intune에서 흔히 발생하는 실수들을 피하는 방법
실수 1: 체계적인 접근 방식을 건너뛰는 것
❌ 틀림: 기기 등록 플랜 없이 모바일 기기를 등록하는 경우.
✅ 오른쪽: 등록 방법을 연계하는 구조화된 접근 방식을 사용하십시오. 사업 결과.
두 번째 실수: 규정 준수 정책을 무시하는 것
❌ 틀림: 규정을 준수하지 않는 장치가 기업 자원에 접근하도록 허용하는 것.
✅ 오른쪽: 규정 준수 정책을 설정하여 규정을 준수하는 기기만 접근할 수 있도록 하세요.
실수 #3: 업무용 앱과 개인용 앱을 혼용하는 것
❌ 틀림: 개인 기기에서 개인 앱을 완벽하게 관리하세요.
✅ 오른쪽: BYOD(Bring Your Own Device) 환경에서는 모바일 애플리케이션 관리 도구와 앱 보호 정책을 활용하세요.
Microsoft Intune 문제 해결
문제: 등록 실패
원인: 등록 방법이 잘못되었거나 Microsoft Entra ID 라이선스가 없습니다.
고치다: 기기 등록 제한을 확인하고 사용자의 라이선스를 확인하십시오.
문제: 장치가 규정을 준수하지 않는 것으로 표시됩니다.
원인: 규정 준수 정책이 기기 설정보다 더 엄격합니다.
고치다: 규정 준수 정책을 검토하고 나열된 규정 준수 문제를 해결하십시오.
문제: 앱이 설치되지 않습니다
원인: 정책 할당에서 적절한 사용자 그룹을 놓쳤습니다.
고치다: 앱을 올바른 동적 그룹에 다시 할당한 다음 동기화하세요.
📌 메모: 이러한 방법으로도 문제가 해결되지 않으면 Microsoft Intune 지원팀에 지원 티켓을 제출하세요.
Microsoft Intune이란 무엇입니까?
마이크로소프트 인튠 모바일 기기 관리 및 엔드포인트 관리를 위한 클라우드 기반 서비스입니다.
팀에서 사용하는 모든 기기를 제어하는 하나의 관리 센터라고 생각하면 됩니다.
이 간단한 개요를 시청하세요:
이 제품에는 다음과 같은 주요 기능이 포함되어 있습니다.
- 모바일 기기 관리: Windows 및 iOS 기기 관리 기계적 인조 인간macOS 및 Linux.
- 모바일 애플리케이션 관리: 앱 보호 정책을 통해 기업용 앱과 BYOD 앱을 보호하세요.
- 조건부 접근: 회사 리소스를 부여하기 전에 보안 정책을 시행하십시오.
- 엔드포인트 보안: 등록된 모든 장치에 Microsoft Defender를 통합합니다.
- 윈도우 오토파일럿: 신규 사용자에게 제로 터치 PC 배포를 제공합니다.
- 마이크로소프트 생태계: Microsoft 365 및 Microsoft Teams를 사용하여 관리를 통합하세요.
자세한 내용은 저희 웹사이트를 참조하세요. 마이크로소프트 인튠 리뷰.
Microsoft Intune 가격 책정
다음은 2026년 마이크로소프트 인튠의 예상 가격입니다.
| 계획 | 가격 | 가장 적합한 대상 |
|---|---|---|
| 마이크로소프트 인튠 스위트 | 사용자당 월 10달러 | 핵심 장치 관리 |
| Microsoft Defender Suite | 사용자당 월 12달러 | 엔드포인트 보안 팀 |
| 마이크로소프트 엔트라 스위트 | 사용자당 월 12달러 | 신원 확인 및 조건부 액세스 |
| Microsoft Purview Suite | 사용자당 월 12달러 | 데이터 규정 준수 요구 사항 |
무료 체험: 네, Microsoft 365를 통해 무료 평가판을 이용할 수 있습니다.
환불 보장: 마이크로소프트의 표준 환불 약관이 적용됩니다.
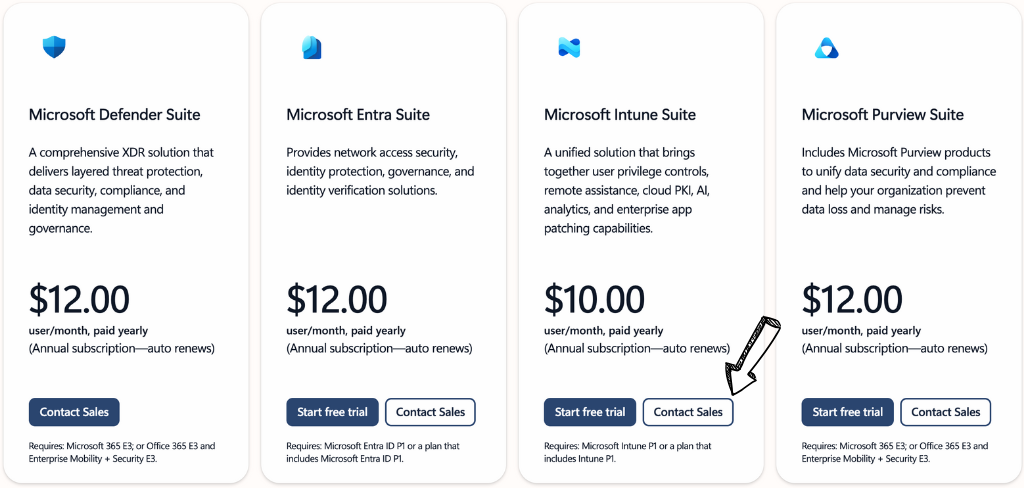
💰 최고의 가성비: Microsoft Intune 제품군은 대부분의 팀을 위한 장치 관리 기능을 제공합니다.
Microsoft Intune과 대안 제품 비교
Microsoft Intune은 다른 제품과 비교했을 때 어떤가요? 경쟁 구도는 다음과 같습니다.
이 비교 영상을 보세요:
| 도구 | 가장 적합한 대상 | 가격 | 평가 |
|---|---|---|---|
| 마이크로소프트 인튠 | 마이크로소프트 생태계 | 월 10달러 | ⭐ 4.6 |
| 아테라 | MSP와 IT 팀 | 월 149달러 | ⭐ 4.6 |
| 닌자원 | 통합 엔드포인트 관리 | 관습 | ⭐ 4.7 |
| 커넥트와이즈 RMM(이전 명칭: Automate) | 오토메이션 깊이 | 관습 | ⭐ 4.3 |
| 카세야 VSA | 대규모 환경 | 관습 | ⭐ 4.1 |
| 싱크로 | 소규모 MSP | 월 139달러 | ⭐ 4.6 |
빠른 추천:
- 종합 최고상: Microsoft Intune — Microsoft 생태계에 완벽하게 통합됩니다.
- 최고의 가성비: 싱크로(Syncro) — 기술별 고정 가격제.
- 초보자에게 가장 적합: Atera — 간편한 올인원 구성.
- 통합 엔드포인트에 가장 적합합니다. NinjaOne — 깔끔한 엔드포인트 관리.
🎯 마이크로소프트 인튠 대안
Microsoft Intune 대안을 찾고 계신가요? 다음은 주요 옵션입니다.
- 🚀 아테라: IT 팀을 위한 올인원 RMM 및 PSA 솔루션으로, 기술자당 고정 가격제와 내장 티켓팅 기능을 제공합니다.
- 🌟 닌자원: 모바일 기기와 PC 전반에 걸쳐 빠른 온보딩과 강력한 패치 기능을 제공하는 통합 엔드포인트 관리 시스템입니다.
- 🔧 ConnectWise RMM(이전 명칭: Automate): 깊은 오토메이션 상세한 스크립팅 및 정책 제어가 필요한 MSP를 위한 제품입니다.
- 🏢 카세야 VSA: Scales to large environments with broad remote management and endpoint security tools.
- 💰 싱크로: RMM, PSA 및 청구 기능을 한 곳에 통합한 경제적인 MSP 플랫폼입니다.
전체 목록은 다음을 참조하세요. 마이크로소프트 인튠 대안 가이드.
⚔️ 마이크로소프트 인튠 비교
다음은 Microsoft Intune이 각 경쟁 제품과 비교했을 때 어떤 위치에 있는지 보여줍니다.
- 마이크로소프트 Intune vs Atera: Intune은 Microsoft 생태계와의 적합성에서 우위를 점했고, Atera는 티켓팅과 RMM을 함께 원하는 MSP(관리형 서비스 제공업체)에게 유리한 위치를 차지했습니다.
- Microsoft Intune과 NinjaOne 비교: Intune은 Microsoft 365 환경을 위한 솔루션을 제공하고, NinjaOne은 다양한 공급업체의 통합 엔드포인트 관리를 위한 솔루션을 제공합니다.
- Microsoft Intune과 ConnectWise RMM(이전 Automate) 비교: Intune은 관리가 더 간편하고, ConnectWise RMM은 고급 사용자를 위한 더욱 심층적인 스크립팅 기능을 제공합니다.
- Microsoft Intune과 Kaseya VSA: Intune은 ID 기반 보안에 적합하고, Kaseya VSA는 매우 큰 규모의 원격 관리 환경에 적합합니다.
- Microsoft Intune과 Syncro 비교: Intune은 기업 보안을 담당하고, Syncro는 저렴한 올인원 툴이 필요한 소규모 MSP에 적합합니다.
지금 바로 Microsoft Intune을 사용해 보세요.
여러분은 Microsoft Intune의 모든 주요 기능을 사용하는 방법을 배웠습니다.
- ✅ 핵심 역량
- ✅ AI 기반 사이버 보안
- ✅ 엔드포인트 관리
- ✅ 클라우드용 디펜더
- ✅ 로그인 ID
- ✅ 인터넷 접속
- ✅ 보안 노출 관리
- ✅ 공격 표면 관리
- ✅ DDoS 공격 방지
다음 단계: 기능 하나를 선택해서 지금 바로 사용해 보세요.
대부분의 팀은 핵심 역량 파악 및 기기 등록부터 시작합니다.
5분도 채 걸리지 않습니다.
자주 묻는 질문
Microsoft Intune을 간단히 설명해 주시겠습니까?
Microsoft Intune은 클라우드 기반 서비스로, 장치와 앱을 관리할 수 있게 해줍니다. 하나의 관리 센터에서 모바일 장치 관리와 조건부 액세스를 처리할 수 있습니다.
Intune은 왜 이렇게 복잡한가요?
Intune은 ID, 장치 관리 및 보안 정책을 동시에 처리합니다. Microsoft Intune 관리 센터에는 다양한 설정이 있으므로 체계적인 접근 방식을 사용하면 설정이 훨씬 쉬워집니다.
Intune은 배우기 좋은 프로그램인가요?
네. 엔드포인트 관리 및 엔드포인트 보안 직무에서 Intune 관련 기술은 매우 중요합니다. 디바이스 등록, 규정 준수 정책 및 조건부 액세스에 대한 학습은 빠르게 성과를 가져다 줄 것입니다.
내 고용주는 Microsoft Intune에서 무엇을 볼 수 있나요?
등록된 기기에서 고용주는 기기 규정 준수 여부, 모델 및 설치된 앱을 확인할 수 있습니다. 개인 기기에 앱 보호 정책을 적용하면 고용주는 회사 데이터만 볼 수 있고 개인 앱은 볼 수 없습니다.
Microsoft Intune은 정확히 어떤 기능을 하나요?
Intune은 운영 체제 전반에 걸쳐 엔드포인트를 관리하고, 앱을 배포하고, 보안 기준을 적용하고, 조건부 액세스를 사용하여 규정을 준수하지 않는 장치의 액세스를 차단합니다.












 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
