
クイックスタート
このガイドでは、Microsoft Intune の機能ごとに使い方を説明します。
- はじめる — Intuneの設定とデバイス登録
- コア機能の使い方 — プラットフォームを横断した統合デバイス管理
- AIを活用したサイバーセキュリティの使い方 — セキュリティチーム向けのMicrosoft Security Copilot
- エンドポイント管理の使い方 — エンドポイントと登録済みデバイスを管理する
- Defender for Cloud の使い方 ―企業の資源と機密データを保護する
- Entra IDの使い方 — 条件付きアクセスとID管理
- Entraインターネットアクセスの使い方 — 他のリソースへの安全なアクセス
- セキュリティ暴露管理の使い方 ― デバイスのコンプライアンスとセキュリティ体制を追跡する
- 攻撃対象領域管理の使い方 組織のデバイス全体でリスクを軽減する
- DDoS攻撃対策の使い方 — 悪意のあるトラフィックからのアクセスをブロックする
所要時間: 各作品につき5分
このガイドには以下の内容も含まれています。 プロのヒント | よくある間違い | トラブルシューティング | 価格 | 代替案
このガイドを信頼する理由
私はMicrosoft Intuneを2年以上使用しており、ここに掲載されているすべての機能をテストしました。
このチュートリアルは、ベンダー提供のスクリーンショットではなく、実際の作業に基づいたものです。

Microsoft Intuneはモバイルデバイス管理のためのクラウドベースのサービスであり、 エンドポイント管理.
モバイルデバイス管理(MDM)、モバイルアプリケーション管理、およびデバイス構成を1つの管理センターで処理します。
Microsoft Intune の使い方を学ぶことで、管理できるようになります デバイス さらに、複数のオペレーティングシステムにわたるエンドポイントを管理します。
定型業務を自動化することで、ITチームは時間のかかる手作業を省くことができる。
このガイドでは、スクリーンショットとプロのヒントを交えながら、すべての機能をステップバイステップで解説します。
Microsoft Intune チュートリアル
この Microsoft Intune チュートリアルでは、セットアップ、モバイル アプリケーション管理 mam、および 安全 最初から最後までの方針。
マイクロソフトIntune
クラウドベースの単一サービスでデバイスとアプリを管理できます。Microsoft Intuneは、モバイルデバイス管理、条件付きアクセス、エンドポイントセキュリティを統合します。Microsoft 365を含むMicrosoftエコシステムの一部です。
Microsoft Intune の利用開始
いずれかの機能を使用する前に、この初回設定を完了してください。
Microsoft Intuneの展開は、Microsoft Intune管理センターから始まります。
まずはこちらの簡単な概要をご覧ください。
それでは、各ステップを順を追って見ていきましょう。
ステップ1:Intune管理センターを開きます
職場のアカウントでMicrosoft Intune管理センターにサインインしてください。
この管理センターでは、Intuneの設定やすべてのデバイスの管理を行います。
✓ チェックポイント: メインダッシュボードが表示されるはずです。
ステップ2:本人確認と登録の設定
Intuneは、ID管理とユーザーグループ管理にMicrosoft Entra IDを使用します。
Microsoft Entra、Azure Active Directory、および所有する任意のカスタムドメインを接続します。
デバイス登録には、Windows AutopilotやハイブリッドAzure AD参加などの登録方法を選択してください。
コンソール内の特典ビューは以下のとおりです。

✓ チェックポイント: 対応プラットフォーム全体でデバイスのオンボーディング準備が完了しました。
ステップ3:グループとポリシーを作成する
動的グループを作成することで、ポリシーの割り当てが適切な特定のユーザーに自動的に届くようにします。
ハイブリッド構成を実行する場合は、Configuration Manager を使用した共同管理を追加してください。
✅ 完了: これで、以下のすべての機能をご利用いただけます。
Microsoft Intuneのコア機能の使い方
コア機能 デバイス管理とアプリケーション管理を1つのコンソールから実行できます。
以下に、その使用方法をステップごとに説明します。
ステップ1:デバイスエリアを開きます
登録済みのすべてのデバイスを表示するには、「デバイスとアプリ」セクションを選択してください。
ステップ2:構成プロファイルを適用する
構成プロファイルとデバイス構成をモバイルデバイスとPCにプッシュ配信します。
これがその様子です。
✓ チェックポイント: 組織のデバイスはすべて1つのリストに表示されます。
ステップ3:ステータスを確認する
準拠デバイスがすべてのオペレーティングシステムからレポートを返すことを確認してください。
✅ 結果: コアとなるデバイス管理は、単一の管理センターから実行されます。
💡 プロのヒント: 個人用デバイスには個別にタグを付けることで、個人用アプリが企業リソースから隔離されるようにする。
Microsoft IntuneのAI搭載サイバーセキュリティの使い方
AIを活用したサイバーセキュリティ Microsoft Security Copilot を通じて、セキュリティチームに AI による支援を提供できます。
以下に、その使用方法をステップごとに説明します。
ステップ1:セキュリティコパイロットを有効にする
セキュリティチーム向けに、Microsoft Security Copilot を有効にしてください。
ステップ2:Microsoft Defenderを接続する
Microsoft Defenderを連携させて、セキュリティ体制を強化しましょう。
これがその様子です。
✓ チェックポイント: Copilotは、エンドポイント全体にわたるリスクを明らかにします。
ステップ3:アラートに対応する
エンドポイントのセキュリティシグナルを確認し、準拠していないデバイスを迅速に修正する。
✅ 結果: AIはエンドポイントセキュリティにおける手作業を削減する。
💡 プロのヒント: Copilotにセキュリティポリシーの草案を作成させ、適用前にレビューさせましょう。
Microsoft Intuneエンドポイント管理の使用方法
エンドポイント管理 エンドポイントと登録済みのすべてのデバイスを1か所で管理できます。
以下に、その使用方法をステップごとに説明します。
ステップ1:エンドポイントをグループ化する
組織のエンドポイントをユーザーグループに分類して、ポリシーの割り当てを整理します。
ステップ2:プロファイルをプッシュする
構成プロファイルを信頼できるデバイスおよびモバイルデバイスに展開します。
これがその様子です。
✓ チェックポイント: 登録済みの各デバイスには、割り当てられたプロファイルが表示されます。
ステップ3:アプリをデプロイする
アプリケーション管理を使用して、デバイスやアプリケーションにアプリを大規模に展開します。
✅ 結果: 各マシンに手作業で触れることなく、エンドポイントを管理できます。
💡 プロのヒント: 動的グループを使用することで、新規登録デバイスは初日から設定を継承できます。
Microsoft Intune Defender for Cloud の使用方法
クラウド向けディフェンダー 企業の資源と機密情報を保護できます データ クラウド上で。
以下に、その使用方法をステップごとに説明します。
ステップ1:Defender for Cloudを接続する
Link Defenderは、企業のリソースを継続的に監視します。
ステップ2:セキュリティ制御を設定する
保存されている機密データを保護するセキュリティ対策を適用する。
これがその様子です。
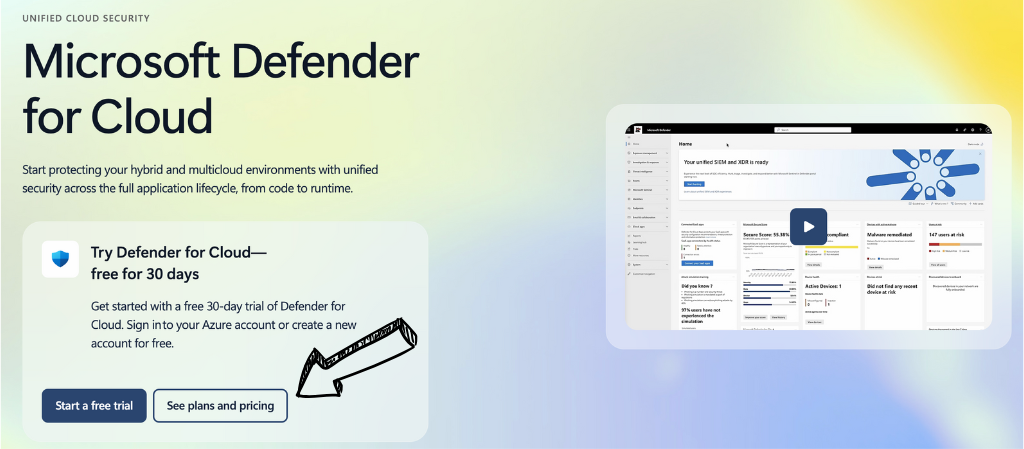
✓ チェックポイント: クラウドワークロードは明確なリスクスコアを報告します。
ステップ3:姿勢を監視する
セキュリティ体制を監視し、検出されたリスクに対して適切な対策を講じてください。
✅ 結果: 機密データは、アクティブなセキュリティ制御によって保護されます。
💡 プロのヒント: 機密データを保護するため、BitLockerやFileVaultなどの暗号化技術を必須とする。
Microsoft Intune Entra ID の使い方
入場ID 条件付きアクセスとID管理を強制できます。
以下に、その使用方法をステップごとに説明します。
ステップ1:条件付きアクセスを有効にする
Microsoft Entra ID 内で条件付きアクセス ポリシーを構築します。
ステップ2:コンプライアンスを確認する
準拠デバイスおよび信頼できるデバイスのみを通過させる。
これがその様子です。
✓ チェックポイント: 条件付きアクセスは、信頼できないサインインをブロックします。
ステップ3:危険なログインをブロックする
規格に準拠していないデバイスからのアクセスを自動的にブロックします。
✅ 結果: 条件付きアクセスは、企業リソースを付与する前に、コンプライアンス遵守を徹底させるものです。
💡 プロのヒント: 条件付きアクセスと多要素認証を組み合わせることで、より強固なID管理を実現できます。
Microsoft Intune Entra のインターネット アクセスの使い方
インターネットアクセス 他のリソースや外部ツールへのトラフィックを保護できます。
以下に、その使用方法をステップごとに説明します。
ステップ1:インターネットアクセスをオンにする
管理センターからEntraインターネットアクセスを有効にしてください。
ステップ2:交通ルートを設定する
安全なプロファイルを介して、他のリソースにトラフィックを送信します。
これがその様子です。
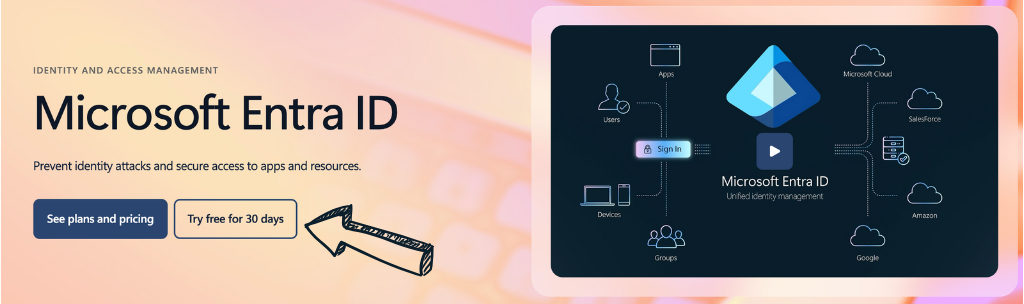
✓ チェックポイント: ウェブトラフィックは保護された経路を通って流れます。
ステップ3:外部ツールを覆う
チームが使用する外部ツールにもセキュリティポリシーを適用しましょう。
✅ 結果: その他のリソースや外部ツールは、一つのポリシーの背後に存在します。
💡 プロのヒント: この設定をMicrosoft TeamsおよびSaaSアプリに適用することで、一貫したセキュリティ管理を実現できます。
Microsoft Intune セキュリティ露出管理の使用方法
セキュリティリスク管理 デバイスのコンプライアンスを、貴社のコンプライアンス要件と比較して測定できます。
以下に、その使用方法をステップごとに説明します。
ステップ1:セキュリティ基準を設定する
すべてのデバイスにセキュリティ基準と基準ポリシーを適用する。
ステップ2:コンプライアンスポリシーを作成する
ISO 27001などのフレームワークに準拠したコンプライアンスポリシーを策定する。
これがその様子です。
✓ チェックポイント: デバイスのコンプライアンスレポートが緑色に変わります。
ステップ3:隙間を修正する
コンプライアンス上の問題は、拡大する前に解決すべきです。
✅ 結果: コンプライアンス要件は、明確なセキュリティ基準に対応しています。
💡 プロのヒント: コンプライアンスポリシーを毎月見直し、新たなコンプライアンス要件に適合させるようにしてください。
Microsoft Intune 攻撃対象領域管理の使用方法
攻撃対象領域管理 組織全体のデバイスにおけるリスクを軽減できます。
以下に、その使用方法をステップごとに説明します。
ステップ1:所有地をスキャンする
管理しているすべてのデバイスにおける露出状況をマッピングします。
ステップ2:設定を強化する
セキュリティ体制を強化するために、セキュリティポリシーを強化してください。
これがその様子です。
✓ チェックポイント: 保護対策後、露出したエンドポイントが減少します。
ステップ3:進捗状況を追跡する
攻撃対象領域が時間とともに縮小していく様子を観察してください。
✅ 結果: 貴組織のデバイスは、攻撃対象領域が小さい。
💡 プロのヒント: セキュリティ体制を最大化するために、インターネットに接続されている資産を最優先で対策しましょう。
Microsoft Intune DDoS保護の使用方法
DDoS防御 洪水攻撃やDDoS攻撃からのアクセスをブロックできます。
以下に、その使用方法をステップごとに説明します。
ステップ1:保護を有効にする
サービスに対するDDoS攻撃対策を有効にしてください。
ステップ2:しきい値を設定する
トラフィックが急増した際にアクセスを遮断する制限を定義します。
これがその様子です。
✓ チェックポイント: 模擬的なスパイクはきれいに吸収される。
ステップ3:レポートを確認する
各事象発生後には、緩和策報告書を確認してください。
✅ 結果: 攻撃によってネットワークの端でアクセスが遮断される間も、サービスはオンライン状態を維持する。
💡 プロのヒント: これを条件付きアクセス ポリシーと組み合わせることで、多層防御を実現できます。
Microsoft Intune のプロ向けヒントとショートカット
Microsoft Intuneを2年以上テストした結果、私が得た最高のヒントをご紹介します。
キーボードショートカット
| アクション | ショートカット |
|---|---|
| 検索管理センター | / 次に入力 |
| デバイスを開く | g、次にd |
| 更新ステータス | Ctrl + R |
| クイック作成ポリシー | n |
ほとんどの人が見逃す隠れた機能
- 企業ポータルアプリ: 会社のポータルアプリを使えば、社員自身が個人所有のデバイスを登録できる。
- アプリ保護ポリシー: アプリ保護ポリシーは、電話全体を管理することなく、企業データを隔離します。
- フィルター: モデルごとにポリシーの割り当てを絞り込むことで、特定のユーザーが適切な設定を受けられるようにします。
Microsoft Intuneでよくある間違いを避ける方法
間違いその1:体系的なアプローチを省略する
❌ 間違い: デバイスのオンボーディング計画がないまま、モバイルデバイスを登録する。
✅ 右: 登録方法を関連付ける構造化されたアプローチを使用する 仕事 結果。
間違いその2:コンプライアンスポリシーを無視する
❌ 間違い: 法令遵守していないデバイスが企業のリソースにアクセスすることを許容する。
✅ 右: コンプライアンスポリシーを設定し、準拠したデバイスのみがアクセスできるようにしてください。
間違いその3:仕事用アプリとプライベート用アプリを混用する
❌ 間違い: 個人用デバイス上の個人用アプリを完全に管理できます。
✅ 右: BYOD(私物端末の業務利用)には、モバイルアプリケーション管理(MAM)とアプリ保護ポリシーを使用してください。
Microsoft Intune のトラブルシューティング
問題:登録失敗
原因: 登録方法が間違っているか、Microsoft Entra IDライセンスが不足しています。
修理: デバイスの登録制限を確認し、ユーザーのライセンスを確認してください。
問題:デバイスが非準拠として表示される
原因: コンプライアンスポリシーは、デバイスの設定よりも厳格です。
修理: コンプライアンスポリシーを見直し、記載されているコンプライアンス上の問題を解決してください。
問題:アプリがインストールできない
原因: 政策の割り当てにおいて、適切なユーザーグループが見落とされていた。
修理: アプリを正しい動的グループに再割り当てしてから、同期してください。
📌 注記: これらの方法で解決しない場合は、Microsoft Intune サポートにサポート チケットを発行してください。
Microsoft Intune とは何ですか?
マイクロソフトIntune モバイルデバイス管理およびエンドポイント管理のためのクラウドベースのサービスです。
それは、チームが使用するすべてのデバイスを管理する単一の管理センターだと考えてください。
こちらの簡単な概要をご覧ください。
主な機能は以下のとおりです。
- モバイルデバイス管理: Windows、iOS、 アンドロイドmacOS、およびLinux。
- モバイルアプリケーション管理: アプリ保護ポリシーを使用して、企業アプリとBYODアプリを保護しましょう。
- 条件付きアクセス: 企業リソースを付与する前に、セキュリティポリシーを徹底してください。
- エンドポイントセキュリティ: 登録済みのデバイス全体にMicrosoft Defenderを統合します。
- Windows Autopilot: 新規ユーザー向けに、一切の手間をかけずにPCを導入する。
- マイクロソフトのエコシステム: Microsoft 365とMicrosoft Teamsを活用して、管理を統合します。
詳細なレビューについては、こちらをご覧ください。 Microsoft Intuneのレビュー.
Microsoft Intuneの価格設定
2026年におけるMicrosoft Intuneのコストは以下のとおりです。
| プラン | 価格 | 最適な用途 |
|---|---|---|
| Microsoft Intune スイート | 1ユーザーあたり月額10.00ドル | コアデバイス管理 |
| Microsoft Defender Suite | 1ユーザーあたり月額12.00ドル | エンドポイントセキュリティチーム |
| マイクロソフト エントラ スイート | 1ユーザーあたり月額12.00ドル | IDと条件付きアクセス |
| Microsoft Purview スイート | 1ユーザーあたり月額12.00ドル | データコンプライアンス要件 |
無料トライアル: はい、Microsoft 365 を通じて無料トライアルをご利用いただけます。
返金保証: マイクロソフトの標準返金規約が適用されます。
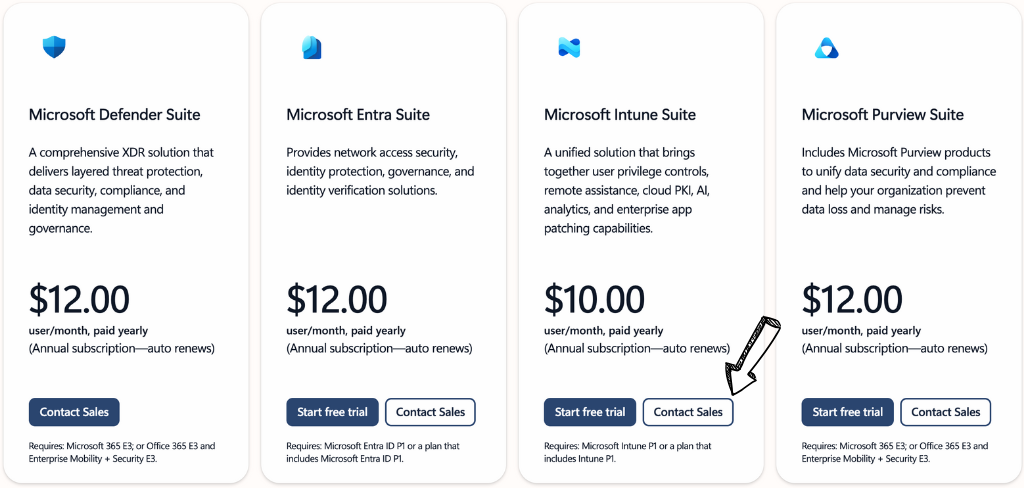
💰 最もお得な価格: Microsoft Intune Suite ― ほとんどのチームのデバイス管理を網羅しています。
Microsoft Intuneと代替製品との比較
Microsoft Intuneは他社製品と比べてどうでしょうか?競合状況は以下のとおりです。
この比較をご覧ください。
| 道具 | 最適な用途 | 価格 | 評価 |
|---|---|---|---|
| マイクロソフトIntune | マイクロソフトのエコシステム | 月額10ドル | ⭐ 4.6 |
| アテラ | MSPとITチーム | 月額149ドル | ⭐ 4.6 |
| 忍者ワン | 統合エンドポイント管理 | カスタム | ⭐ 4.7 |
| コネクトワイズ RMM(旧称:Automate) | オートメーション 深さ | カスタム | ⭐ 4.3 |
| カセヤ VSA | 大規模な環境 | カスタム | ⭐ 4.1 |
| シンクロ | 小規模MSP | 月額139ドル | ⭐ 4.6 |
おすすめ商品:
- 総合ベスト: Microsoft Intune ― Microsoftのエコシステムとの強固な連携。
- ベスト予算: Syncro ― 技術ごとの定額料金制。
- 初心者におすすめ: Atera ― シンプルなオールインワンセットアップ。
- 統合エンドポイントに最適: NinjaOne ― クリーンなエンドポイント管理。
🎯 Microsoft Intuneの代替案
Microsoft Intuneの代替ソリューションをお探しですか?おすすめの選択肢をご紹介します。
- 🚀 アテラ: ITチーム向けのオールインワンRMMおよびPSA。技術者ごとの定額料金とチケット発行機能が組み込まれています。
- 🌟 忍者ワン: モバイルデバイスとPC全体にわたる、迅速なオンボーディングと強力なパッチ適用機能を備えた統合エンドポイント管理。
- 🔧 ConnectWise RMM(旧Automate): 深い オートメーション 詳細なスクリプト作成とポリシー制御を必要とするMSP向け。
- 🏢 Kaseya VSA: Scales to large environments with broad remote management and endpoint security tools.
- 💰 シンクロ: RMM、PSA、請求機能を1か所にまとめた、低価格なMSPプラットフォーム。
全リストについては、こちらをご覧ください。 Microsoft Intuneの代替案 ガイド。
⚔️ Microsoft Intuneの比較
Microsoft Intuneが各競合製品と比べてどうなのか、以下に示します。
- マイクロソフト Intune vs Atera: IntuneはMicrosoftのエコシステムとの適合性で優位に立ち、Ateraはチケット管理とRMMを統合したソリューションを求めるMSPにとって優位に立つ。
- Microsoft IntuneとNinjaOneの比較: IntuneはMicrosoft 365環境において主導的な役割を果たし、NinjaOneはベンダー横断的な統合エンドポイント管理において主導的な役割を果たしている。
- Microsoft IntuneとConnectWise RMM(旧Automate)の比較: Intuneは管理が簡単ですが、ConnectWise RMMは上級ユーザー向けに高度なスクリプト機能を提供します。
- Microsoft Intune 対 Kaseya VSA: IntuneはID主導型セキュリティに適しており、Kaseya VSAは非常に大規模なリモート管理環境に適しています。
- Microsoft IntuneとSyncroの比較: Intuneはエンタープライズレベルのセキュリティをカバーし、Syncroは低コストのオールインワンツールを必要とする小規模なMSPに適しています。
今すぐMicrosoft Intuneを使い始めましょう
Microsoft Intuneの主要な機能をすべて使いこなせるようになりました。
- ✅ コア機能
- ✅ AIを活用したサイバーセキュリティ
- ✅ エンドポイント管理
- ✅ クラウド向けDefender
- ✅ 入場ID
- ✅ エントラインターネットアクセス
- ✅ セキュリティリスク管理
- ✅ 攻撃対象領域の管理
- ✅ DDoS攻撃対策
次のステップ: どれか一つの機能を選んで、今すぐ試してみてください。
ほとんどのチームは、コア機能の確立とデバイスの登録から始めます。
5分もかかりません。
よくある質問
Microsoft Intuneとは、簡単に言うとどのようなものですか?
Microsoft Intuneは、デバイスとアプリを管理できるクラウドベースのサービスです。モバイルデバイスの管理と条件付きアクセスを、単一の管理センターから処理できます。
Intuneはなぜこんなに複雑なのか?
Intuneは、ID管理、デバイス管理、セキュリティポリシーを一度に処理します。Microsoft Intune管理センターには多くの設定項目があるため、体系的なアプローチを採用することでセットアップがはるかに容易になります。
Intuneを学ぶことは良いことですか?
はい。Intuneのスキルは、エンドポイント管理やエンドポイントセキュリティの分野で需要が高まっています。デバイス登録、コンプライアンスポリシー、条件付きアクセスなどを習得すれば、すぐにその効果を実感できるでしょう。
雇用主はMicrosoft Intuneで何を見ることができますか?
登録済みのデバイスでは、雇用主はデバイスのコンプライアンス、モデル、およびインストールされているアプリを確認できます。個人用デバイスにアプリ保護ポリシーが適用されている場合、雇用主は企業データのみを確認し、個人用アプリは確認できません。
Microsoft Intuneは具体的にどのような機能を持つのでしょうか?
Intuneは、複数のオペレーティングシステムにわたるエンドポイントを管理し、アプリを展開し、セキュリティ基準を適用し、条件付きアクセスを使用して準拠していないデバイスからのアクセスをブロックします。







 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
