
La seguridad de su empresa está bajo ataque constante.
Las amenazas cibernéticas son un problema enorme y es difícil mantenerse al día con cada vulnerabilidad.
Encontrar y solucionar estos problemas manualmente es un proceso que requiere mucho tiempo y trabajo.
Es un ciclo interminable de parches y oraciones.
¿Pero qué pasaría si no tuvieras que hacerlo todo tú mismo?
¿Qué pasaría si hubiera una manera de encontrar y solucionar estos puntos débiles automáticamente?
Le mostraremos cómo un nuevo enfoque llamado Autónomo La gestión de vulnerabilidades está cambiando el juego y brindando a los equipos de TI una nueva y poderosa herramienta.
La vieja manera vs la nueva manera
Antes, los equipos de TI tenían que identificar seguridad fallas manualmente.
Ahora, soluciones autónomas como IT Autopilot de Atera manejan automáticamente todo el proceso, lo que hace que su negocio Más seguro y eficiente.
Soluciones manuales
¿Alguna vez te has preguntado cómo era la TI antes de las herramientas inteligentes?
El antiguo proceso de gestión de vulnerabilidades implicaba mucho trabajo manual.
Los equipos solían pasar sus días intentando mantenerse al día con cada una de las amenazas.
Ejecutaban escáneres de vulnerabilidad, obtenían una larga lista de problemas y luego tenían que determinar cuál era el más importante.
Este enfoque manual para las soluciones de gestión de vulnerabilidades a menudo genera demoras y una mayor probabilidad de error humano.
Fue como intentar arreglar un agujero en un barco con un rollo de cinta adhesiva: puedes arreglar un agujero, pero un montón de nuevos aparecen justo detrás.
Piénselo: un técnico de TI recibe un informe de una docena de vulnerabilidades de seguridad.
Tienen que decidir cuáles son los más peligrosos.
Esto a menudo se hace a través de la gestión de vulnerabilidades basada en riesgos, donde se determinan qué vulnerabilidades críticas abordar primero.
Es una forma inteligente de trabajar, pero aún así requiere mucho pensamiento y acción humana.
Tuvieron que instalar parches manualmente, con la esperanza de no romper nada.
Esto creó un ciclo lento y reactivo. Siempre ibas un paso por detrás de los hackers.
Soluciones autónomas
Ahí es donde entra Atera. Es una forma completamente diferente de hacer las cosas.
En lugar de simplemente brindarle una lista de vulnerabilidades identificadas, Atera da el siguiente paso.
Es la ÚNICA solución realmente autónoma que existe y la primera en introducir esta tecnología revolucionaria.
La IA impulsa su programa de gestión de vulnerabilidades.
Esto significa que puede encontrar y solucionar problemas por sí solo.
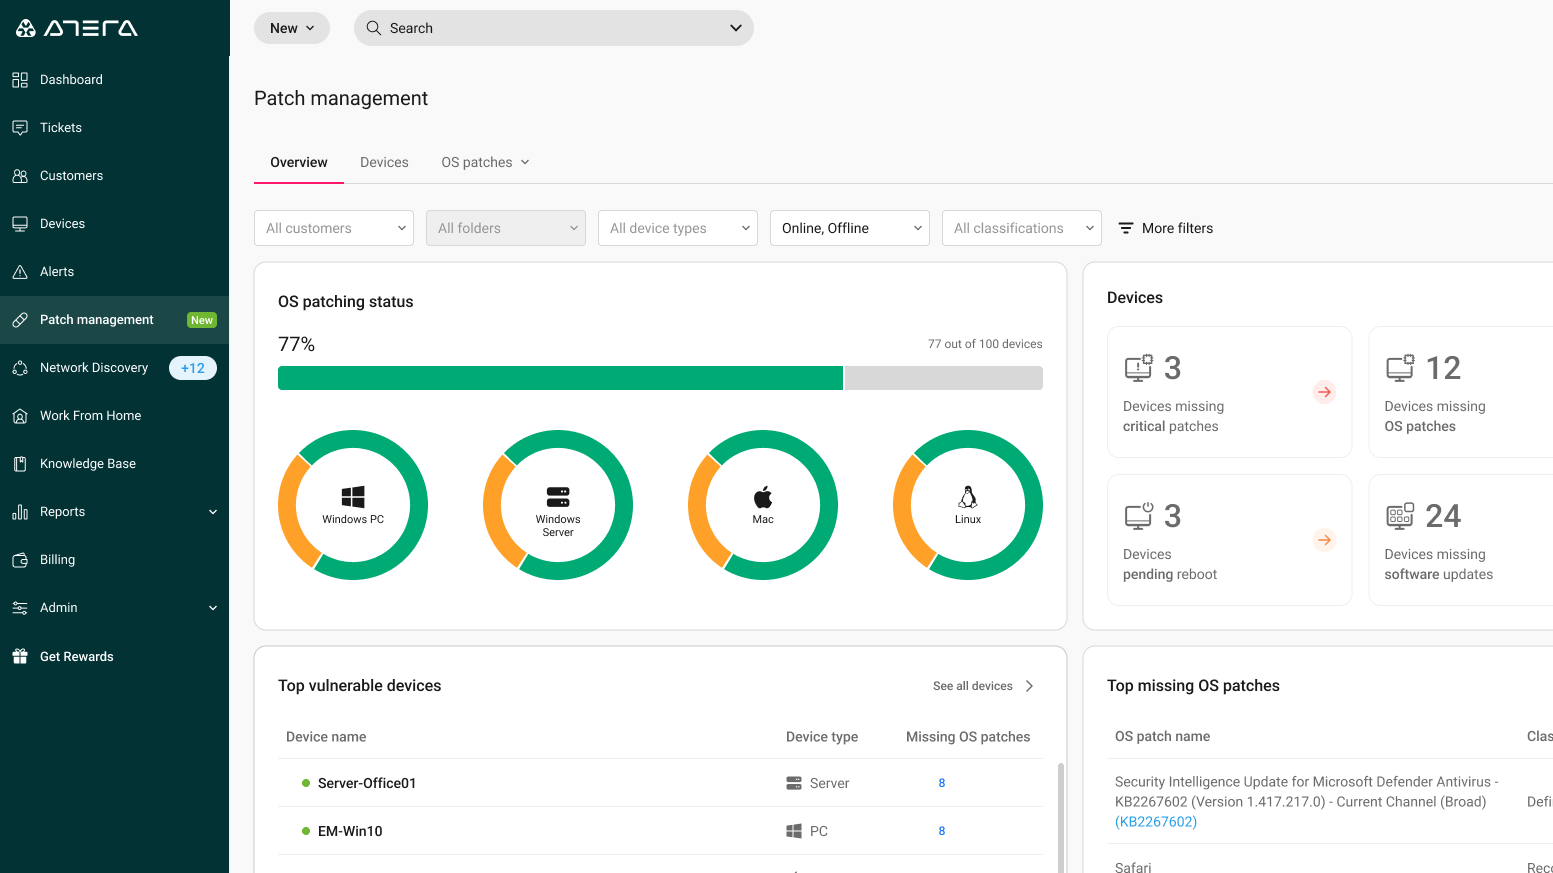
Se trata de pasar de simplemente utilizar herramientas de gestión de vulnerabilidades a tener un sistema que realmente piensa y actúa por usted.
Este nuevo enfoque le permite reducir su superficie de ataque al monitorear y resolver problemas de manera continua.
Ya no es necesario esperar hasta que una persona realice una tarea.
La IA de Atera automatiza todo el proceso de evaluación y remediación de vulnerabilidades.
Te mantiene seguro al trabajar 24 horas al día, 7 días a la semana, para que puedas dejar de tener que ponerte al día.
Beneficios de ser autónomo
Quizás estés pensando: "Esto suena genial, pero ¿qué hace realmente por mí?"
La transición de la gestión tradicional de vulnerabilidades a un enfoque autónomo tiene enormes beneficios.
Se trata de algo más que simplemente encontrar problemas: se trata de resolverlos y hacer que todo el sistema sea más seguro.
Con Atera, obtiene un verdadero socio que ayuda a sus equipos de seguridad a trabajar de forma más inteligente.
Esto es lo que obtienes con la gestión continua de vulnerabilidades:
1. Ahorre tiempo y dinero
La gestión tradicional de vulnerabilidades requiere mucho tiempo.
Su personal de TI debe ejecutar análisis de vulnerabilidades y luego remediarlas manualmente.
Con una solución autónoma, esos trabajos repetitivos se gestionan por usted, lo que libera a su equipo para que se concentre en tareas más importantes.
Esto también reduce la necesidad de contratar más personas para mantener el ritmo.
2. La seguridad recibe una gran mejora
La gestión de vulnerabilidades se refiere a encontrar y solucionar debilidades de seguridad.
La IA de Atera utiliza inteligencia sobre amenazas en tiempo real para encontrar nuevas vulnerabilidades tan pronto como aparecen.
También conoce la diferencia entre un problema menor y una amenaza importante, utilizando la priorización basada en riesgos para centrarse primero en los peligros más grandes.
Esto mejora su postura de seguridad general al detener los ataques de forma proactiva.
3. Prioriza lo que más importa
Es imposible solucionar todos los problemas a la vez.
La IA del sistema de Atera utiliza un sistema de puntuación de vulnerabilidad común para ayudarle a priorizar las vulnerabilidades.
Esto significa que usted puede centrarse en remediar las debilidades de seguridad que representan el mayor riesgo para su negocio, no solo aquellas que son más fáciles de solucionar.
4. Funciona en todas partes
Ya sea que sus sistemas estén en una oficina o distribuidos en diferentes entornos de nube, Atera funciona de la misma manera.
Le ayuda a gestionar y abordar las vulnerabilidades, independientemente de su ubicación.
Esto representa un avance significativo respecto a las soluciones de gestión anteriores que se limitaban a trabajar en una red local.
5. Las correcciones son automáticas
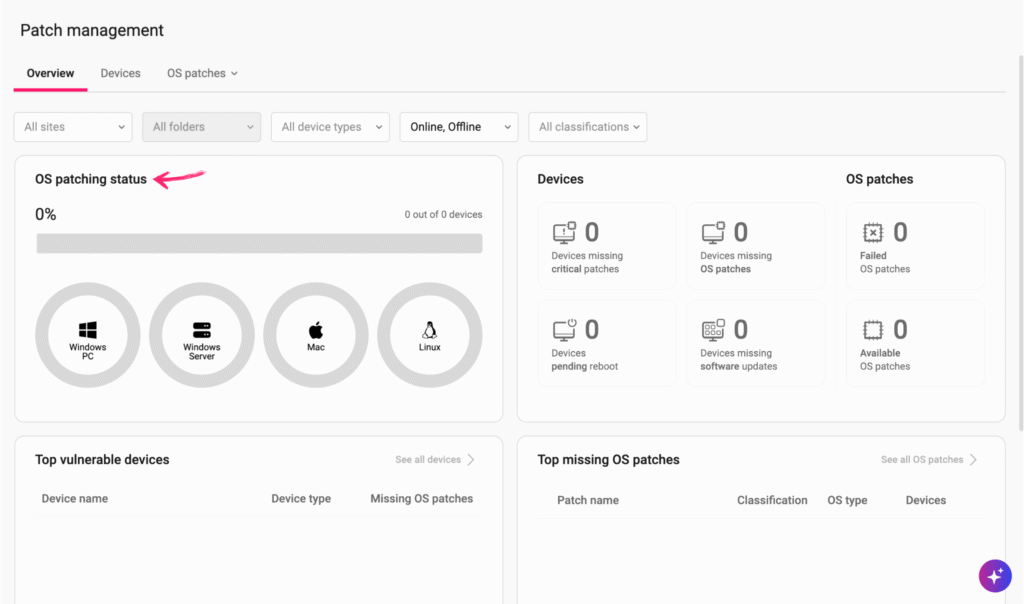
En lugar de crear una larga lista de problemas para que su equipo los resuelva, Atera gestión de parches Las soluciones se encargan del trabajo por usted.
Aplica automáticamente parches para corregir vulnerabilidades conocidas, por lo que ya no tendrás que preocuparte por ellas.
Esto garantiza que su sistema esté siempre lo más seguro posible sin esfuerzo manual.
Liderando el camino en TI autónoma
La diferencia clave entre otros productos de gestión de vulnerabilidades y Atera es que Atera es la única solución verdaderamente autónoma.
Es el primero en ir más allá de lo simple. automatización a un nuevo nivel de acción inteligente.
Otras herramientas de remediación podrían ayudar con una parte del trabajo.
La IA de Atera está diseñada para gestionar todo el proceso de gestión de vulnerabilidades por usted.
No es sólo una herramienta; es una nueva forma de trabajar.
Dos características principales de IA impulsan la plataforma de Atera:
Piloto automático de TI
IT Autopilot actúa como un agente de IA totalmente autónomo.
Su función principal es gestionar tareas de TI rutinarias y de bajo riesgo sin intervención humana, lo que permite que su equipo se concentre en proyectos más complejos.
Es el motor detrás del programa de gestión de vulnerabilidades de Atera y sus funciones autónomas.
- Soporte 24/7: Este agente de IA está siempre activo y brinda soporte constante a los usuarios finales y a los sistemas, lo que ayuda a reducir significativamente el riesgo y garantiza que los problemas se aborden de inmediato.
- Resolución proactiva de problemas: IT Autopilot no espera a que se envíe un ticket. Trabaja proactivamente para detectar vulnerabilidades, incluso las no abordadas, antes de que se conviertan en un incidente de seguridad grave, lo que ayuda a reforzar la seguridad de su red.
- Resolución de tickets de nivel 1: El agente puede manejar y resolver hasta el 40% de las cargas de trabajo de TI al automatizar tareas comunes y repetitivas, como restablecimientos de contraseñas, reinicios y otros problemas de seguridad simples.
- Compatibilidad con dispositivos y nube: Puede diagnosticar y solucionar problemas en varios sistemas de TI, incluidos servidores físicos, máquinas virtuales y cargas de trabajo en la nube, brindando una cobertura integral en toda la red de su organización.

Copiloto de IA
AI Copilot está diseñado para ayudar a los técnicos humanos, no para reemplazarlos.
Actúa como un poderoso compañero que acelera y simplifica tareas complejas, ayudando a su equipo a trabajar de forma más inteligente y rápida.
- Generación de scripts: AI Copilot puede convertir descripciones simples de texto sin formato en scripts potentes en segundos, lo que supone una gran ayuda para los esfuerzos de remediación.
- Información en tiempo real: It provides instant context and summaries of tickets and remote sessions. This means your team can skip manually reviewing long histories and get straight to the root cause of the problem.
- Búsqueda y filtrado inteligente: Puedes utilizar lenguaje natural para buscar dispositivos o activos, por ejemplo, "Muéstrame todas las computadoras portátiles que no se han actualizado en 30 días", lo que hace que administrar el inventario de activos sea mucho más eficiente.
- Documentación automatizada: Puede convertir automáticamente los tickets de soporte resueltos en artículos de base de conocimiento, creando una biblioteca de soluciones que se vuelve más inteligente con cada interacción.

Estas dos características trabajan juntas para brindarle un sistema de descubrimiento completo y continuo para su inventario de activos.
Esto ayuda a proteger su información sensible. datos de amenazas que obtienen acceso no autorizado.
Reduce la superficie de ataque de su organización y previene violaciones de datos al abordar los problemas de seguridad de manera oportuna.
Así es como se construye una postura de seguridad general sólida.
El enfoque de Atera es un gran paso adelante para la seguridad de la red.
Convierte una tarea muy desafiante en algo simple.
Se encarga de todo, desde aplicaciones web hasta cuentas de usuario, garantizando que todos sus activos estén protegidos.
Conclusión
En el pasado, gestionar vulnerabilidades era una tarea difícil.
Tuviste que realizar mucho trabajo manual para encontrar vulnerabilidades conocidas y potenciales en tus sistemas operativos y activos en la nube.
Cada nueva amenaza era un nuevo rompecabezas.
Herramientas como las pruebas de penetración eran útiles, pero no podían hacer mucho.
Los altos índices de riesgo y los factores de riesgo de un ataque hicieron que fuera una preocupación constante.
Pero las cosas han cambiado. La Gestión Autónoma de Vulnerabilidades es el futuro.
Es una forma inteligente de gestionar la seguridad que le quita el trabajo pesado de encima.
Atera es líder en este espacio, con la única solución verdaderamente autónoma.
Se encarga de todo automáticamente para usted.
¿Está listo para ver cómo Atera puede transformar su TI?
Puede ayudarle a pasar de un enfoque manual y reactivo a uno simple y proactivo.
No se limite a gestionar su seguridad: hágala autónoma.
Preguntas frecuentes
¿Cuál es el paso más crucial en la priorización de la vulnerabilidad?
El paso más crucial es una evaluación exhaustiva de riesgos para determinar qué vulnerabilidades representan el mayor peligro. Al evaluar la importancia y la criticidad de los activos, puede centrarse en las amenazas que podrían causar el mayor daño a su organización.
¿Cómo ayuda el escaneo continuo a detectar amenazas?
El análisis continuo monitorea constantemente sus sistemas, incluida su infraestructura en la nube, para detectar amenazas y dispositivos de red. Este proceso continuo detecta nuevos problemas en cuanto aparecen, para que pueda solucionarlos antes de que sean explotados.
¿Cuál es el propósito del seguimiento de la remediación?
El objetivo del seguimiento de la remediación es confirmar que se han completado las tareas de remediación y garantizar que el problema se haya resuelto por completo. Esto le permite gestionar eficazmente todo el proceso, desde el descubrimiento inicial hasta la solución final.
¿Qué papel juega el descubrimiento de activos en la gestión de eventos?
El descubrimiento de activos es la base de una buena gestión de eventos. No se puede proteger lo que no se sabe que se tiene. Al identificar todos los dispositivos y sistemas, se puede supervisar adecuadamente los problemas de seguridad y responder a los incidentes en toda la red.
¿Qué son las clasificaciones de riesgo y por qué son importantes?
Las calificaciones de riesgo son puntuaciones o niveles que se asignan a las vulnerabilidades para mostrar su gravedad. Son importantes porque ayudan a priorizar las soluciones prioritarias, lo que permite centrarse en los problemas de mayor riesgo y mejorar la seguridad general.

 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
