
Szybki start
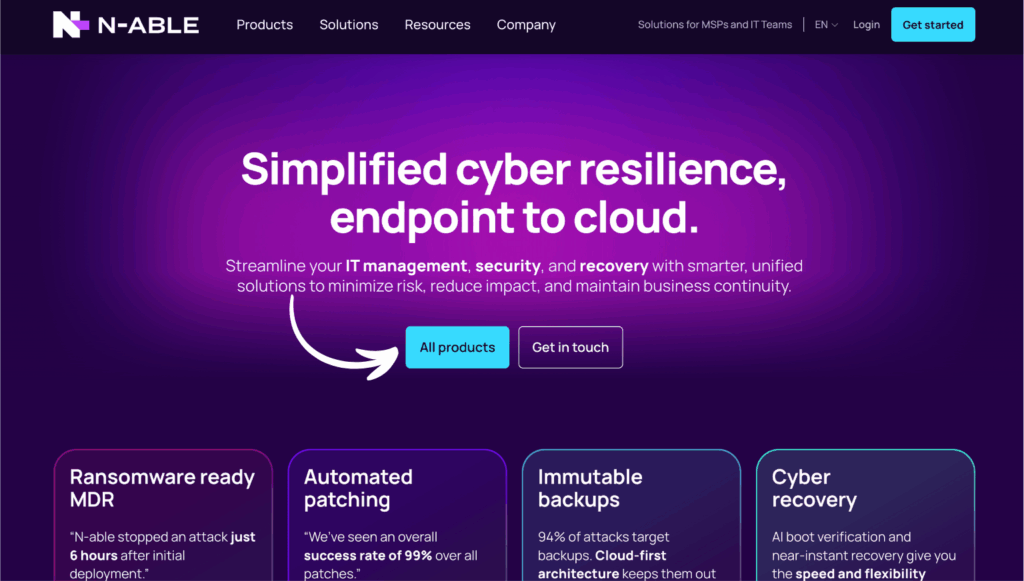
W tym przewodniku omówiono wszystkie funkcje N-able:
- Rozpoczęcie pracy — Utwórz konto i przeprowadź podstawową konfigurację
- Jak korzystać z wykrywania AI — Wykrywaj zagrożenia za pomocą sztucznej inteligencji
- Jak korzystać z Streamline Cybersecurity Compliance — Śledź zgodność w każdej lokalizacji
- Jak korzystać z monitorowania narażenia na Darknet — Złap wyciekłe dane uwierzytelniające
- Jak korzystać z automatyzacji i skryptów — Uruchom zadania zaplanowane
- Jak korzystać z Network Health — Monitoruj procesor i przestrzeń dyskową
- Jak korzystać z honeypotów — Wcześnie zastawiaj pułapkę na atakujących
- Jak korzystać z informacji o zagrożeniach — Bądź na bieżąco z zagrożeniami
- Jak korzystać z zaawansowanej analityki — Przekształć dane w wnioski
- Jak korzystać z zaawansowanego filtrowania DNS — Blokuj ryzykowne witryny
Czas potrzebny: 5 minut na każdy film
Również w tym przewodniku: Profesjonalne porady | Typowe błędy | Rozwiązywanie problemów | Wycena | Alternatywy
Dlaczego warto zaufać temu przewodnikowi
Korzystam z N-able od ponad roku i przetestowałem każdą funkcję opisaną w tym przewodniku. Ten samouczek dotyczący N-able powstał na podstawie rzeczywistych doświadczeń, a nie zrzutów ekranu ze strony dostawcy.
Uruchomiłem go w systemie Windows, Prochowieci urządzeń z systemem Linux dla klientów o różnych rozmiarach. Kroki, które tu przeczytasz, odzwierciedlają sposób działania narzędzia w codziennym użytkowaniu.

N-able jest jednym z najbardziej zaufanych Zarządzanie IT narzędzia, z których korzystają dziś dostawcy usług zarządzanych (MSP).
Jednak większość ludzi uczy się tylko małej części tego, co potrafią N-able i N-central.
W tym przewodniku dowiesz się, jak korzystać z funkcji N-able.
Skonfigurujesz swoje konto, a następnie nauczysz się obsługi każdego narzędzia krok po kroku.
Pod koniec kursu będziesz w stanie obsługiwać N-able i N-central z prawdziwą pewnością siebie.
Instrukcja krok po kroku, ze zrzutami ekranu, filmem z recenzją i profesjonalnymi wskazówkami, z których możesz zacząć korzystać już dziś.
Samouczek N-able
Ten kompletny samouczek N-able przeprowadzi Cię krok po kroku przez każdą funkcję. Przejdziesz od pierwszego logowania do zaawansowanej kontroli, jak użytkownik zaawansowany.
Rozwiązanie N-able zostało stworzone dla dostawców usług zarządzanych, którzy obsługują wiele sieci klienckich jednocześnie. Jeśli obsługujesz więcej niż kilka urządzenia, ten przewodnik jest dla Ciebie.
Nie musisz być ekspertem, aby zacząć. Każda z poniższych funkcji zawiera proste kroki, które możesz wykonać już pierwszego dnia korzystania z narzędzia.
N-możliwy
Zarządzaj, monitoruj i zabezpieczaj każde urządzenie klienckie z jednego miejsca. N-able zapewnia MSP zdalny dostęp, automatyzacjai zabezpieczenia oparte na sztucznej inteligencji dla systemów Windows, Mac i Linux. Zarezerwuj demo i zobacz N-central w akcji.
Rozpoczęcie pracy z N-able
Zanim uruchomisz jakąkolwiek funkcję, zakończ ten jednorazowy proces konfiguracji.
Zajmie to około trzech minut.
Obejrzyj najpierw ten krótki przegląd:
Przyjrzyjmy się teraz każdemu krokowi.
Krok 1: Utwórz swoje konto
Wejdź na stronę N-able i poproś o wersję próbną lub demo.
Kliknij przycisk Zarejestruj się, aby utworzyć konto.
Wpisz w polu swój służbowy adres e-mail i ustaw silne hasło.
Użyj biznes e-mail, a nie prywatny. Dzięki temu Twoje konto pozostanie powiązane z Twoją firmą, a późniejsza pomoc będzie łatwiejsza.
✓ Punkt kontrolny: Sprawdź swoje skrzynka odbiorcza aby otrzymać e-mail z potwierdzeniem.
Krok 2: Zainstaluj platformę i uzyskaj do niej dostęp
Zainstaluj agenta N-able na każdym zarządzanym urządzeniu z systemem Windows.
Agent umożliwia N-able monitorowanie i kontrolowanie urządzenia. Bez niego platforma nie może zobaczyć maszyny.
Zaloguj się do N-central w przeglądarce, aby uzyskać dostęp do głównego pulpitu nawigacyjnego.
Oto jak wygląda pulpit nawigacyjny:
✓ Punkt kontrolny: Powinieneś zobaczyć główny panel N-central.
Krok 3: Zakończ konfigurację początkową
Dodaj pierwszą witrynę klienta i podłącz urządzenie testowe.
Włącz uwierzytelnianie wieloskładnikowe, aby od samego początku zadbać o bezpieczeństwo swojego konta.
Stosuj standardowe konfiguracje RMM podczas wdrażania każdej witryny. Standardowe ustawienia zwiększają wydajność i zmniejszają powierzchnię ataku na każdym koncie.
Następnie ustal cele monitorowania. Dobre cele obejmują takie wskaźniki, jak procesor i miejsce na dysku, dzięki czemu wykryjesz problematyczne urządzenie. wczesny.
Włącz automatyczne generowanie zgłoszeń z alertów RMM. Dzięki temu Twoje operacje IT będą działać bez konieczności ręcznego wprowadzania zmian. dane wejście.
Na koniec skonfiguruj kopię zapasową z nowoczesną, chmurową, zewnętrzną ochroną danych. Dane Twoich klientów pozostaną bezpieczne nawet w przypadku awarii urządzenia.
✅ Zrobione: Możesz już używać dowolnej funkcji poniżej.
Jak korzystać z wykrywania sztucznej inteligencji N-able
Wykrywanie AI umożliwia wczesne wykrywanie zagrożeń dzięki wykorzystaniu zabezpieczeń punktów końcowych opartych na sztucznej inteligencji na wszystkich podłączonych urządzeniach.
Większość ataków omija statyczne reguły, ponieważ zagrożenia zmieniają się z godziny na godzinę. N-able wykorzystuje oparte na sztucznej inteligencji zabezpieczenia punktów końcowych do monitorowania zachowania na każdym urządzeniu i sygnalizowania wszelkich nieprawidłowości. Oznacza to wczesne wykrycie problemów, zanim drobny alert przerodzi się w poważne naruszenie bezpieczeństwa.
Nie musisz ręcznie tworzyć reguł dla każdego nowego zagrożenia. Sztuczna inteligencja uczy się, jak wygląda normalny stan na każdym koncie i ostrzega, gdy coś się zmienia. Dzięki temu Twoja ochrona jest aktualna, nawet gdy atakujący zmieniają swoje narzędzia.
Ma to największe znaczenie dla klientów, którzy nie mogą sobie na to pozwolić przestojuKancelaria prawna lub klinika potrzebuje szybkiego zatrzymania zagrożeń, a AI Detection pozwala na szybkie reagowanie bez konieczności angażowania większego zespołu.
System monitoruje w tle każdy proces, logowanie i zmianę pliku. Gdy schemat wygląda na atak, działa w ciągu kilku sekund, zamiast czekać, aż użytkownik to zauważy. Ta szybkość jest sednem bezpieczeństwa punktów końcowych opartego na sztucznej inteligencji.
Gdy zaufasz alertom, możesz pozwolić systemowi działać samodzielnie w najbardziej oczywistych przypadkach. To właśnie ta bezobsługowa reakcja pozwala niewielkiemu zespołowi obsługiwać wiele kont jednocześnie.
Oto instrukcja krok po kroku, jak z niego korzystać.
Przyjrzyjmy się bliżej każdemu krokowi po kolei.
Krok 1: Otwórz kartę Monitorowanie zagrożeń
Zaloguj się i kliknij zakładkę monitorowania zagrożeń na pulpicie nawigacyjnym.
Karta monitorowania zagrożeń znajduje się w lewym menu N-central.
Tę opcję należy skonfigurować tylko raz dla każdego konta klienta.
Krok 2: Ustaw reguły wykrywania
Wprowadź progi wykrywania w każdym polu i włącz skanowanie AI.
Wyższe progi eliminują hałas, niższe wychwytują więcej.
Zacznij nieco bardziej rygorystycznie, a następnie rozluźnij zasady, gdy już poznasz linię bazową.
Oto jak to wygląda:
✓ Punkt kontrolny: Na żywo widzisz sygnał o zagrożeniach wykrytych przez sztuczną inteligencję.
Krok 3: Przejrzyj oznaczone elementy
Przeglądaj oznaczone zdarzenia i szybko przeprowadzaj selekcję każdego alertu.
Szybka selekcja pozwala zachować czystość kolejki i spokój zespołu.
Oznaczaj fałszywe alarmy, aby sztuczna inteligencja mogła się z czasem dostroić.
✅ Wynik: Twoje punkty końcowe mają teraz całodobową, proaktywną ochronę.
W codziennej pracy funkcja wykrywania AI działa dyskretnie w tle i angażuje Cię tylko wtedy, gdy jest to potrzebne. Dzięki temu Twój zespół pozostaje skoncentrowany, a wszystkie podłączone urządzenia pozostają pod nadzorem.
Wyobraź sobie stację roboczą, która rozpoczyna szyfrowanie plików o 2 w nocy. System wykrywania AI wykrywa nietypowe zachowanie, uruchamia alarm i izoluje urządzenie. Twój technik na wezwanie powstrzymuje rozprzestrzenianie się, zanim zostanie utracony choćby jeden folder klienta.
Im częściej korzystasz z AI Detection, tym bardziej ufasz jego alertom i reagujesz szybko. To właśnie to zaufanie sprawia, że narzędzie staje się prawdziwą siatką bezpieczeństwa dla Twoich klientów.
💡 Wskazówka: Połącz wykrywanie AI ze standardowymi konfiguracjami, aby zmniejszyć powierzchnię ataku i zwiększyć wydajność.
Jak korzystać z N-able Streamline Cybersecurity Compliance
Usprawnij zgodność z przepisami cyberbezpieczeństwa umożliwia zarządzanie kontrolami zgodności, tak aby każda witryna klienta spełniała standardy bezpieczeństwa na czas.
Każdy klient chce mieć pewność, że jego dane są bezpieczne, a audytorzy chcą mieć to na piśmie. N-able pozwala zarządzać zgodnością z przepisami na każdym koncie z jednej karty. Przestajesz gonić za zrzutami ekranu i zaczynasz udostępniać klientom czyste raporty, którym mogą zaufać.
Praca nad zgodnością z przepisami kiedyś oznaczała przeszukiwanie rejestrów w noc poprzedzającą rewizjaZ N-able możesz prowadzić na bieżąco rejestr, który każdy członek zespołu może zobaczyć w kilka sekund. Gdy klient poprosi o dowód, klikasz raz i udostępniasz go.
Zgodność to nie tylko papierkowa robota; to sposób na utrzymanie klientów objętych regulacjami. Dzięki czystej dokumentacji dostępnej zawsze, wygrywasz transakcje, które przynoszą Ci bardziej wymagający klienci.
Możesz grupować lokalizacje według branży, aby każda z nich otrzymała odpowiedni zestaw reguł. Klient z branży opieki zdrowotnej i klient detaliczny potrzebują innych mechanizmów kontroli, a narzędzie pozwala je rozdzielić. Taka struktura pozwala uniknąć kosztownych pomyłek podczas audytu.
Sporządź krótką notatkę na temat każdej polityki, aby każdy technik wiedział, dlaczego dana kontrola istnieje. Jasny kontekst ułatwia przekazywanie zadań i sprawia, że cały zespół jest na bieżąco.
Oto instrukcja krok po kroku, jak z niego korzystać.
Przyjrzyjmy się bliżej każdemu krokowi po kolei.
Krok 1: Otwórz kartę Zgodność
Kliknij kartę zgodności i wybierz witrynę, którą chcesz sprawdzić.
Z tego jednego widoku możesz zarządzać wieloma witrynami klientów.
Możesz sklonować politykę do nowej witryny w ciągu kilku sekund.
Krok 2: Zastosuj zasady
Wybierz szablon polityki i wprowadź elementy sterujące, jakich potrzebuje każdy klient.
Każda polityka określa zasady kontroli, jakie musi spełnić klient.
Przypisz każdą kontrolkę do reguły, którą musi spełnić Twój klient.
Oto jak to wygląda:
✓ Punkt kontrolny: Dla każdej kontroli wyświetlana jest ocena zaliczenia lub niezaliczenia.
Krok 3: Wygeneruj raport
Przeprowadź audyt i udostępnij raport swojemu klientowi jednym kliknięciem.
Udostępniony raport służy jako dowód w przypadku każdego audytu.
Zapisz raport, aby mieć przejrzystą historię audytów.
✅ Wynik: Teraz możesz śledzić zgodność na wszystkich kontach w jednym widoku.
Po ustaleniu zasad, każda nowa witryna odziedziczy je w ciągu kilku sekund. Zgodność przestaje być coroczną żmudną pracą, a staje się stałym, powtarzalnym procesem.
Załóżmy, że nowy klient z działu finansowego potrzebuje raportu bezpieczeństwa co kwartał. Stosujesz odpowiednią politykę raz, a N-able śledzi każdą kontrolę w przyszłości. Co kwartał generujesz raport w ciągu kilku minut, a nie dni.
Wprowadź to na wczesnym etapie, a przestrzeganie zasad stanie się cichym, stałym nawykiem. Nigdy więcej nie będziesz musiał udowadniać kontroli w noc przed terminem.
💡 Wskazówka: Użyj uwierzytelniania wieloskładnikowego na kontach administratorów, aby zwiększyć bezpieczeństwo konta przed audytami.
Jak korzystać z narzędzia N-able Darknet Exposure Monitoring
Monitorowanie narażenia na Darknet pozwala dowiedzieć się, kiedy doszło do wycieku danych uwierzytelniających użytkownika lub adresów e-mail, dzięki czemu możesz działać pewnie.
Wyciekłe hasła często pozostają w darknecie przez tygodnie, zanim ktokolwiek je zauważy. N-able monitoruje te źródła i informuje o pojawieniu się wiadomości e-mail od użytkownika. Działasz pewnie, zamiast dowiadywać się o tym dopiero, gdy konto jest już w tarapatach.
Jeden wyciek danych logowania może otworzyć drzwi do całej sieci klienta. Dzięki monitorowaniu dark webu, N-able daje Ci przewagę, jakiej nie dorówna żadne ręczne sprawdzenie. Resetujesz użytkownika, zabezpieczasz konto i możesz spokojnie kontynuować.
Wycieki danych uwierzytelniających to jeden z najczęstszych sposobów włamań do sieci. Wczesne ich wykrycie to jedna z najtańszych form ochrony, jaką możesz zaoferować klientowi.
Narzędzie sprawdza zrzuty wycieków, miejsca wklejenia i znane źródła wycieków. Nie musisz przeglądać Przemierzaj niebezpieczne zakątki sieci samodzielnie. N-able robi to po cichu i dostarcza do Twojej skrzynki odbiorczej tylko te wyniki, które są dla Ciebie istotne.
Połącz to z prostą procedurą resetowania hasła dla użytkownika. Samo ostrzeżenie niewiele znaczy, ale szybkie zresetowanie hasła zmienia je w prawdziwą ochronę.
Oto instrukcja krok po kroku, jak z niego korzystać.
Przyjrzyjmy się bliżej każdemu krokowi po kolei.
Krok 1: Otwórz kartę ekspozycji
Kliknij zakładkę ekspozycji i połącz domeny swoich klientów.
Połącz wszystkie zarządzane przez siebie domeny, aby nic nie umknęło Twojej uwadze.
Dodaj również subdomeny, ponieważ atakujący również je mają na celu.
Krok 2: Wprowadź monitorowane domeny
Wpisz każdą domenę w polu i rozpocznij skanowanie.
Skanowanie ma na celu sprawdzenie znanych źródeł wycieków w sieci.
Skanowanie odbywa się w tle i nie będzie Cię spowalniać.
Oto jak to wygląda:
✓ Punkt kontrolny: Ujawnione dane uwierzytelniające są oznaczone znacznikiem czasu.
Krok 3: Przejrzyj wyciekłe zapisy
Wyświetl wszystkie ujawnione rekordy i natychmiast wyślij wiadomość e-mail do użytkownika, którego to dotyczy.
Szybki reset zapewnia bezpieczeństwo konta.
Poproś użytkownika, aby zmienił hasło wszędzie tam, gdzie go ponownie użył.
✅ Wynik: Możesz szybko zresetować dostęp i zadbać o bezpieczeństwo danych klientów.
Dzięki cotygodniowym skanom zamieniasz przerażającą niewiadomą w prosty alert. Klienci widzą, że działasz szybko, a to zaufanie sprawia, że zostają z Tobą na dłużej.
Wyobrażać sobie Menedżer używa tego samego hasła w wielu narzędziach. Jeśli dane logowania wyciekną, N-able powiadomi Cię tego samego dnia. Resetujesz dostęp i ostrzegasz użytkownika, zanim ktokolwiek inny będzie mógł się zalogować.
Wprowadź skanowanie ekspozycji do swojej cotygodniowej rutyny. Kilka minut analizy może uchronić klienta przed poważnym naruszeniem bezpieczeństwa w przyszłości.
💡 Wskazówka: Ustaw cotygodniowe skanowanie, aby nigdy nie przegapić nowej ekspozycji na zarządzanym koncie.
Jak korzystać z automatyzacji i skryptów N-able
Automatyzacja i skryptowanie umożliwia uruchamianie zaplanowanych zadań i skryptów, które eliminują powtarzalną pracę na zarządzanych urządzeniach z systemem Windows.
Technicy marnują godziny tygodniowo na te same, ręczne zadania. N-able pozwala tworzyć zaplanowane zadania, które uruchamiają skrypty samodzielnie na zarządzanych urządzeniach z systemem Windows. Wysoka skuteczność automatyzacji oznacza, że rutynowe zadania wykonywane są w tle, podczas gdy zespół koncentruje się na rzeczywistych zgłoszeniach.
Najlepsi dostawcy usług zarządzanych (MSP) odnoszą sukcesy, wykonując więcej zadań w ramach tego samego zespołu. Polityka automatyzacji ogranicza powtarzalność zadań, dzięki czemu pracownicy poświęcają czas na zgłoszenia wymagające interwencji człowieka. W ciągu kilku tygodni zaoszczędzone godziny przekładają się na realny wzrost.
Automatyzacja to sposób, w jaki mały warsztat konkuruje z dużym. Im więcej rutynowych zadań przekażesz skryptom, tym więcej klientów każdy technik będzie mógł dobrze obsłużyć.
Możesz łączyć zadania, tak aby jedno zadanie uruchamiało kolejne w czystej kolejności. Najpierw poprawka, potem restart, potem weryfikacja – wszystko bez nadzoru technika. Właśnie taki przepływ pracy pozwala zaoszczędzić czas.
Prowadź wspólną bibliotekę skryptów, które Twój zespół przetestował i którym ufa. Nowi technicy mogą ponownie wykorzystywać sprawdzone rozwiązania, zamiast pisać ryzykowny kod od podstaw.
Oto instrukcja krok po kroku, jak z niego korzystać.
Przyjrzyjmy się bliżej każdemu krokowi po kolei.
Krok 1: Otwórz kartę automatyzacji
Kliknij kartę automatyzacji i utwórz nową politykę.
Każda polityka może zawierać jeden lub wiele skryptów.
Przetestuj skrypt na jednym urządzeniu zanim zaczniesz go udostępniać na większą skalę.
Krok 2: Tworzenie zaplanowanych zadań
Wybierz skrypt, ustaw czas wykonania i zaplanuj zadania.
Wybierz spokojny czas, aby aktualizacje nie przeszkadzały użytkownikom.
Grupuj zadania według klienta, aby kolejność była łatwa do utrzymania.
Oto jak to wygląda:
✓ Punkt kontrolny: Każde zaplanowane zadanie pokazuje status pracy.
Krok 3: Wdrażanie na urządzeniach
Wybierz urządzenia docelowe i kliknij Uruchom, aby rozpocząć proces.
Śledź transmisję na żywo, aby potwierdzić rozpoczęcie procesu.
Rejestruj każdy przebieg, aby móc później sprawdzić, co się wydarzyło.
✅ Wynik: Rutynowe zadania są teraz wykonywane samodzielnie, co daje technikom więcej czasu.
Z czasem Twoja biblioteka zaplanowanych zadań staje się prawdziwą oszczędnością czasu. Nowi technicy uruchamiają sprawdzone skrypty od pierwszego dnia, zamiast uczyć się każdej naprawy ręcznie.
Wyobraź sobie comiesięczne czyszczenie, które usuwa pliki tymczasowe na pięćdziesięciu komputerach. Tworzysz je raz jako zaplanowane zadania i ustawiasz czas ich wykonania. Co miesiąc uruchamia się ono automatycznie, podczas gdy Twój zespół zajmuje się faktyczną pracą.
Udoskonalaj swoje skrypty, gdy zauważysz nowe, powtarzalne zadania. Każde zautomatyzowane zadanie daje Twojemu zespołowi więcej czasu na zadania wymagające zaangażowania pracownika.
💡 Wskazówka: Polityki automatyzacji mogą przyspieszyć szybkie wdrażanie i usuwanie użytkowników w przypadku zmian kadrowych.
Jak korzystać z N-able Network Health
Stan sieci umożliwia przeglądanie bieżących danych dotyczących urządzenia, np. wykorzystania procesora i miejsca na dysku, co pozwala wykryć problemy, zanim zauważą je użytkownicy.
Przestoje kosztują pieniądze i zaufanie, a większość awarii daje wczesne sygnały ostrzegawcze. N-able wyświetla na bieżąco metryki, takie jak zużycie procesora i miejsca na dysku, dzięki czemu możesz wykryć problem jako pierwszy. Naprawiasz zepsute urządzenie, zanim klient zgłosi problem.
Urządzenie, które dziś działa na najwyższych obrotach, często psuje się w następnym tygodniu. N-able śledzi te wczesne objawy, dzięki czemu możesz działać zgodnie z harmonogramem, bez paniki. Spokojne, zaplanowane naprawy zadowolą zarówno Twój zespół, jak i klienta.
Zdrowe sieci kontaktów sprawiają, że klienci są spokojni i zadowoleni. Kiedy wykryjesz problemy jako pierwszy, będziesz sprawiał wrażenie proaktywnego, a nie reaktywnego, a taka reputacja sprzyja poleceniom.
Możesz ustawić alerty, które będą wysyłać Ci e-maile, gdy metryka przekroczy określoną wartość. Dzięki temu, nawet gdy nie masz dostępu do pulpitu, zawsze wiesz, kiedy urządzenie potrzebuje pomocy. Nic ważnego nie umknie uwadze Twojego zespołu.
Monitoruj te same wskaźniki dla każdego klienta, aby liczby były czytelne. Stały nawyk jest lepszy niż sprawdzanie wszystkiego od czasu do czasu.
Oto instrukcja krok po kroku, jak z niego korzystać.
Przyjrzyjmy się bliżej każdemu krokowi po kolei.
Krok 1: Otwórz kartę Zdrowie
Kliknij kartę stanu, aby otworzyć mapę urządzenia na żywo.
Mapa na żywo jest aktualizowana za każdym razem, gdy dane z każdego urządzenia się zgłaszają.
Kolorowe ikony ułatwiają odczytanie informacji o ruchliwej flocie.
Krok 2: Ustal cele monitorowania
Wprowadź w każdym polu progi dotyczące procesora i przestrzeni dyskowej.
Ustaw progi odpowiadające rzeczywistemu sposobowi działania każdej witryny.
Niższe progi wykrywają problemy szybciej, ale powodują więcej ostrzeżeń.
Oto jak to wygląda:
✓ Punkt kontrolny: Zielone i czerwone ikony stanu pojawiają się dla każdego urządzenia.
Krok 3: Zastosuj filtry
Użyj filtrów, aby wyświetlić tylko zarządzane przez Ciebie witryny lub urządzenia.
Filtry pozwalają skupić się na jednym kliencie na raz.
Zapisz często używany widok filtra, aby uzyskać do niego dostęp jednym kliknięciem.
✅ Wynik: Wcześnie wykrywasz awarię urządzenia i naprawiasz ją, zanim nastąpi awaria.
Sprawne pulpity nawigacyjne oznaczają mniej niespodziewanych telefonów i spokojniejsze dni. Cały zespół może na bieżąco śledzić ten sam status i reagować, zanim użytkownicy cokolwiek zauważą.
Rozważ serwer, którego przestrzeń dyskowa po cichu się zapełnia. N-able sygnalizuje trend na kilka dni wcześniej, dzięki czemu zwalniasz miejsce zgodnie z harmonogramem. Klient nigdy nie zauważy spowolnienia ani awarii.
Przeglądaj swój panel stanu zdrowia na początku każdego dnia. Szybkie skanowanie podpowie Ci, na czym się skupić, zanim którykolwiek użytkownik zgłosi zgłoszenie.
💡 Wskazówka: Standaryzowane cele monitorowania pomagają Twojemu zespołowi dowiedzieć się, jak wygląda zdrowie w każdej lokalizacji.
Jak korzystać z pułapek typu „n-able”
Pułapki miodu umożliwia ustawienie systemów pułapek, które łapią atakujących i ujawniają, w jaki sposób próbują uzyskać dostęp.
Sprytni napastnicy dyskretnie testują Twoją obronę, zanim zaatakują. Honeypot to przynęta, która wygląda jak prawdziwa i wabi napastników. N-able rejestruje każdy ruch, dzięki czemu dowiesz się, jak próbują uzyskać dostęp i wzmocnić odpowiednie punkty.
Sama obrona nic nie mówi o tym, kto puka. Miodowy garnek odwraca to i zamienia każdego atakującego w źródło informacji. Poznajesz ich metody i zamykasz luki, do których dążą.
Honeypoty zmieniają Twoją sieć w system wczesnego ostrzegania. Dla MSP dbającego o bezpieczeństwo ta wiedza jest mocnym argumentem sprzedażowym w każdym poziom.
To Ty decydujesz, jak przekonująco wygląda każda pułapka, biorąc pod uwagę spodziewane zagrożenie. Prosta pułapka wyłapuje przypadkowe skany, a bardziej zaawansowana zwabia cierpliwych napastników. Tak czy inaczej, uczysz się, zanim wyrządzisz realną szkodę.
Podziel się na czacie zespołowym tym, co łapie każdy z wabików. Te drobne uwagi budują wspólne poczucie tego, co atakujący próbują najczęściej w tym sezonie.
Oto instrukcja krok po kroku, jak z niego korzystać.
Przyjrzyjmy się bliżej każdemu krokowi po kolei.
Krok 1: Otwórz zakładkę Honeypot
Kliknij zakładkę honeypot i utwórz przynętę w swojej sieci.
Umieść przynętę w miejscu, gdzie będzie przebiegał prawdziwy ruch.
Dobry wabik wygląda zupełnie jak prawdziwy serwer.
Krok 2: Umieść przynętę
Wprowadź szczegóły dotyczące umiejscowienia i umieść serwer w strefie DMZ, aby zwiększyć poziom bezpieczeństwa.
Umiejscowienie w strefie DMZ pozwala wabikowi zachować dystans od danych na żywo.
Utrzymuj je w izolacji, aby nigdy nie miały kontaktu z danymi produkcyjnymi.
Oto jak to wygląda:
✓ Punkt kontrolny: Każde badanie wabika powoduje podniesienie alarmu.
Krok 3: Obserwuj aktywność
Przeglądaj uruchomione alerty i generuj raport po każdej próbie.
Każde badanie jest rejestrowane z wyraźnym znacznikiem czasu.
Przeglądaj dzienniki co tydzień, aby wykryć nowe wzorce ataków.
✅ Wynik: Wcześnie wykryjesz intruzów i zwiększysz poziom bezpieczeństwa.
Każdy aktywowany wabik uczy cię czegoś nowego o prawdziwych napastnikach. Dzielisz się tymi lekcjami z zespołem, dzięki czemu wszyscy z czasem stają się coraz bardziej bystrzy.
Wyobraź sobie cichą sondę skanującą sieć klienta w nocy. Twój honeypot ją wychwytuje i rejestruje każdy krok. Następnego ranka będziesz dokładnie wiedział, gdzie się zabezpieczyć, zanim nastąpi prawdziwy atak.
Potraktuj każdy alarm-przynętę jako lekcję, a nie tylko ostrzeżenie. Z czasem zbudujesz jasny obraz tego, jak atakujący podchodzą do Twoich klientów.
💡 Wskazówka: Podziel się odkryciami dotyczącymi pułapek honeypot ze swoim zespołem, aby jego członkowie poznali najnowsze wzorce ataków.
Jak korzystać z N-able Threat Intelligence
Wywiad zagrożeń umożliwia dostęp do selektywnie aktualizowanych źródeł informacji o zagrożeniach, dzięki czemu Twoje zabezpieczenia są aktualne i gotowe na nowe ataki.
Wczorajsza lista zagrożeń nie powstrzyma dzisiejszego ataku. N-able pobiera aktualne informacje o zagrożeniach do Twojego pulpitu, dzięki czemu Twoje mechanizmy obronne są zawsze aktualne. Twoje reguły wykrywania działają na podstawie nowych danych, bez konieczności ręcznej aktualizacji.
Narzędzia bezpieczeństwa są tak inteligentne, jak dane, na których działają. Nowe źródła danych gwarantują, że Twoje reguły zablokują zagrożenia, które mają znaczenie w tym tygodniu. Trudno utrzymać tę przewagę bez pomocy, a N-able robi to za Ciebie.
Źródła zagrożeń wyrównują szanse atakujących z dużym budżetem. Nawet niewielki zespół może bronić się jak duży, gdy dane odgrywają kluczową rolę.
Możesz dobierać kanały, aby zaufane źródła miały większy wpływ. To ogranicza liczbę fałszywych alarmów, jednocześnie blokując istotne zagrożenia. Dostrojone kanały zapewniają skuteczną i cichą obronę.
Powiąż swoje kanały informacyjne z obsługiwanymi przez nie zasadami, aby nic nie było nieaktualne. Krótki, comiesięczny przegląd utrzymuje aktualność i skuteczność całego łańcucha.
Oto instrukcja krok po kroku, jak z niego korzystać.
Przyjrzyjmy się bliżej każdemu krokowi po kolei.
Krok 1: Otwórz zakładkę „Inteligencja”
Kliknij kartę „Inteligencja”, aby otworzyć pulpit nawigacyjny kanału.
Panel informacyjny gromadzi źródła w jednym miejscu.
Więcej źródeł oznacza szerszy zakres informacji o nowych zagrożeniach.
Krok 2: Połącz swoje kanały
Podłącz każde źródło danych i wprowadź w polu swój klucz API.
Klucz API łączy każdy kanał z Twoim kontem.
Przechowuj klucze w bezpiecznym miejscu i wymieniaj je według harmonogramu.
Oto jak to wygląda:
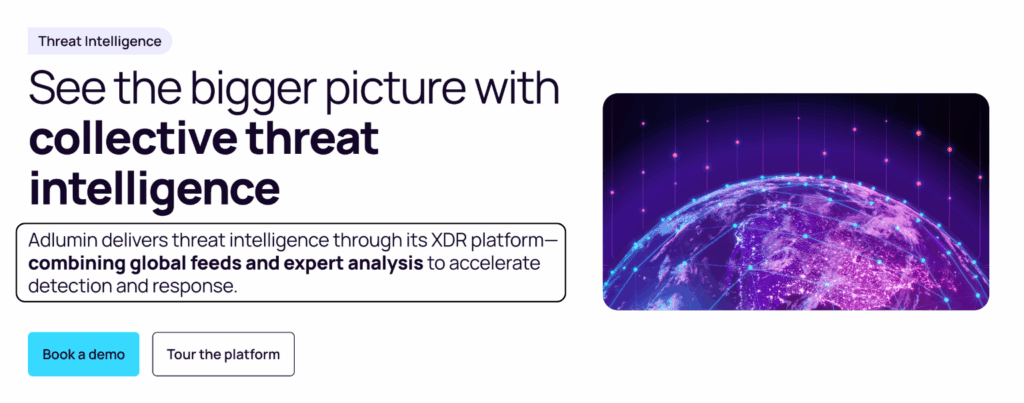
✓ Punkt kontrolny: Wskaźniki na żywo są na bieżąco uzupełniane w kanale.
Krok 3: Zastosuj do zasad
Ustaw, które alerty będą uwzględniane w regułach wykrywania i kliknij Zapisz.
Zapisane reguły stosują dane do wykrywania na żywo.
Stosuj wyłącznie zasady odpowiadające ryzyku każdego klienta.
✅ Wynik: Twoje narzędzia bezpieczeństwa teraz automatycznie reagują na najnowsze informacje.
Dzięki świeżym informacjom Twoje pozostałe narzędzia są zawsze aktualne i rzetelne. Gdy pojawi się nowy atak, Twoje systemy obronne już o nim wiedzą.
Załóżmy, że w tym tygodniu w wiadomościach pojawia się nowy szczep złośliwego oprogramowania. Twoje źródła zagrożeń już go noszą, więc Twoje reguły je blokują. Jesteś chroniony, nie zmieniając ani jednego ustawienia.
Sprawdzaj swoje kanały od czasu do czasu, aby upewnić się, że są aktywne. Dzięki zdrowym informacjom wszystkie inne narzędzia bezpieczeństwa są zawsze aktualne i aktualne.
💡 Wskazówka: Weź udział w wydarzeniu Head Nerd, aby dowiedzieć się, w jaki sposób nowe produkty zabezpieczające N-able wykorzystują te dane.
Jak korzystać z zaawansowanej analityki N-able
Zaawansowana analityka umożliwia przeglądanie raportów o trendach, które przekształcają surowe dane w przejrzysty wgląd w dane dotyczące każdego konta klienta.
Surowe dane są trudne do odczytania i jeszcze trudniej je udostępniać. N-able przekształca te dane w przejrzyste raporty trendów dla każdego konta klienta. Na spotkania kontrolne przychodzisz z liczbami, które budują zaufanie i potwierdzają Twoją wartość.
Liczby opowiadają historię, której intuicja sama nie jest w stanie udowodnić. Przejrzyste raporty pokazują klientom dokładnie, co Twój zespół zapobiegł i co naprawił. Ten dowód zmienia rozmowę o odnowieniu w łatwe „tak”.
Analityka pomaga również w prowadzeniu własnego biznesu biznes lepiej. Widzisz, którzy klienci zajmują najwięcej czasu i na czym Twój zespół powinien się teraz skupić.
Możesz porównywać poszczególne miesiące, aby dostrzec trendy w czasie. Może liczba zgłoszeń gwałtownie rośnie co kwartał, a może któryś klient zawsze potrzebuje dodatkowej opieki. Te wzorce pomogą Ci zaplanować personel i ceny w oparciu o rzeczywiste dane.
Zamień swój najlepszy raport w prosty szablon, którego będziesz używać co miesiąc. Spójne raporty wyraźnie pokazują trendy i oszczędzają czas konfiguracji w każdym cyklu.
Oto instrukcja krok po kroku, jak z niego korzystać.
Przyjrzyjmy się bliżej każdemu krokowi po kolei.
Krok 1: Otwórz kartę Analityka
Kliknij kartę analityki i wybierz okno raportowania.
Wybierz okno odpowiadające Twojemu cyklowi raportowania.
Zapisz popularne szablony raportów, aby móc z nich korzystać ponownie w każdym miesiącu.
Krok 2: Utwórz raport
Wybierz metryki i ustaw przedział czasowy, który chcesz wyświetlić.
Wybierz tylko te wskaźniki, które są istotne dla każdego klienta.
Używaj tylko tych wskaźników, które odpowiadają na rzeczywiste pytanie.
Oto jak to wygląda:
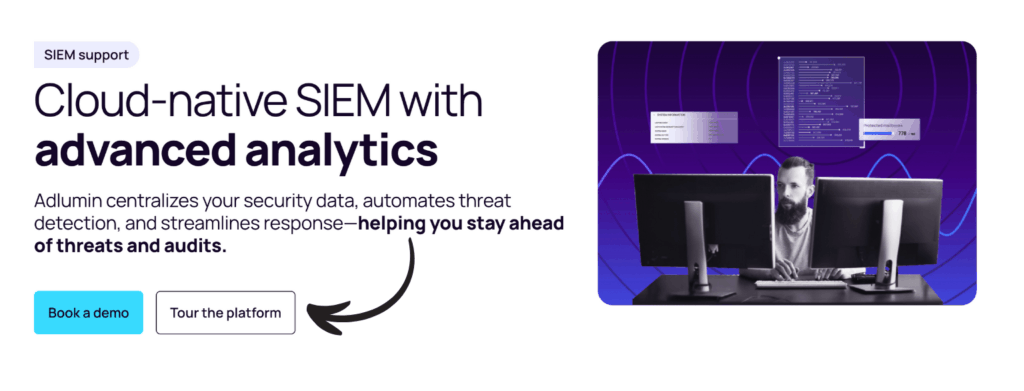
✓ Punkt kontrolny: Wykresy są generowane dla wybranego przedziału czasu.
Krok 3: Udostępnij wynik
Kliknij przycisk eksportu i wyślij raport e-mailem.
Przycisk eksportu umożliwia udostępnienie czystego pliku za pośrednictwem poczty e-mail.
Wyślij plik bezpośrednio do klienta, aby zaoszczędzić sobie kroku.
✅ Wynik: Przychodzisz na spotkania z klientami z danymi, które budują zaufanie.
Zaplanowane raporty trafiają do Twojej skrzynki odbiorczej bez zbędnego wysiłku. Zaoszczędzony czas poświęcasz klientom, zamiast tworzyć wykresy ręcznie.
Wyobraź sobie klienta, który kwestionuje wartość Twojej usługi. Pobierasz raport pokazujący zablokowane zagrożenia i naprawione urządzenia. Dane mówią same za siebie, a odnowienie przebiega bezproblemowo.
Wykorzystuj raporty w każdej recenzji klienta. Przejrzyste dane ułatwiają prowadzenie trudnych rozmów i pokazują wartość Twojej pracy.
💡 Wskazówka: Zaplanuj automatyczne generowanie raportów, dzięki czemu zaoszczędzisz czas każdego miesiąca.
Jak korzystać z zaawansowanego filtrowania DNS N-able
Zaawansowane filtrowanie DNS umożliwia blokowanie ryzykownych witryn za pomocą filtrów DNS, które chronią użytkowników jeszcze przed otwarciem strony.
Wiele ataków rozpoczyna się, gdy użytkownik kliknie niebezpieczny link. N-able blokuje ryzykowne witryny na poziomie DNS, więc strona w ogóle się nie otwiera. Twoi użytkownicy przeglądają strony bezpiecznie, a Ty blokujesz całą gamę zagrożeń, zanim się pojawią.
Zatrzymanie zagrożenia „na progu” jest ważniejsze niż czyszczenie po kliknięciu. Filtrowanie DNS działa jeszcze przed załadowaniem strony, więc ryzykowne witryny nigdy nie docierają do użytkownika. To jedno z najprostszych rozwiązań w całym stosie zabezpieczeń.
Filtrowanie chroni użytkowników, którzy nie mają żadnej wiedzy technicznej. Po cichu zapobiega błędom, zanim staną się incydentami, co skraca kolejkę zgłoszeń do pomocy technicznej.
Możesz zastosować różne zestawy filtrów do różnych grup użytkowników. Sieć dla gości może być bardziej rygorystyczna niż sieć dla personelu, a wszystko to z jednego miejsca. Ta kontrola pozwala dopasować poziom bezpieczeństwa do osób korzystających z każdego połączenia.
Pozwól użytkownikom poprosić o weryfikację witryny, gdy blokada wydaje się niewłaściwa. Szybki i uczciwy proces utrzymuje wysoki poziom zaufania, a Twoje filtry pozostają rygorystyczne.
Oto instrukcja krok po kroku, jak z niego korzystać.
Przyjrzyjmy się bliżej każdemu krokowi po kolei.
Krok 1: Otwórz kartę Filtrowanie
Kliknij zakładkę filtrowania i wybierz witrynę klienta.
Każda witryna klienta może mieć własny zestaw filtrów.
Zacznij od ryzykownych kategorii, takich jak złośliwe oprogramowanie i treści dla dorosłych.
Krok 2: Ustaw filtry
Wprowadź zablokowane kategorie w każdym polu i zastosuj filtry.
Blokuj całe kategorie zamiast jednej witryny na raz.
Dodaj niestandardowe bloki dla stron, których klient nigdy nie potrzebuje.
Oto jak to wygląda:
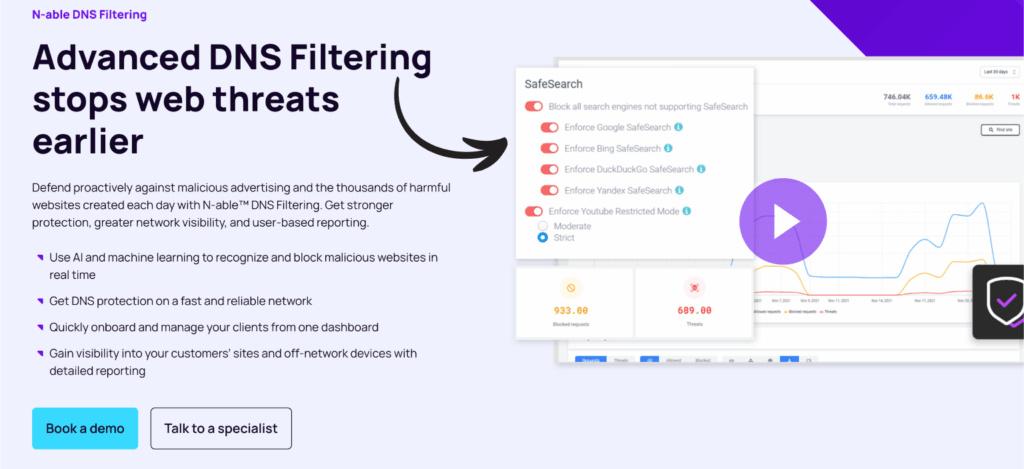
✓ Punkt kontrolny: Zablokowane strony wyświetlają wyraźne powiadomienie.
Krok 3: Przetestuj zasady
Otwórz witrynę testową, aby sprawdzić, czy filtr działa zgodnie z ustawieniami.
Szybki test potwierdzi, że zasady działają.
Po każdej zmianie należy przeprowadzić ponowne testy, aby użytkownicy nie mieli żadnych problemów.
✅ Wynik: Użytkownicy przeglądają strony bezpiecznie, a Twój klient jest chroniony.
W połączeniu z detekcją AI, filtrowanie DNS zapewnia proaktywną ochronę przed zagrożeniami z dwóch stron jednocześnie. Ta głębokość jest trudna do przebicia dla atakujących.
Wyobraź sobie użytkownika, który klika link w fałszywym e-mailu z fakturą. Filtr DNS blokuje stronę przed jej otwarciem. Próba phishingu kończy się wyświetleniem nieszkodliwego komunikatu na ekranie.
Przeglądaj listy filtrów co kwartał, w miarę zmian w sieci. Aktualna lista blokowanych zapewnia użytkownikom bezpieczeństwo, nie spowalniając ich.
💡 Wskazówka: Połącz filtrowanie DNS z zabezpieczeniami punktów końcowych opartymi na sztucznej inteligencji, aby zapewnić proaktywną ochronę przed zagrożeniami.
Porady i skróty N-able Pro
Oto wskazówki, które pozwalają zaoszczędzić najwięcej czasu po ponad roku testowania N-able.
Te drobne nawyki szybko się kumulują w ciągu pracowitego tygodnia. Poznaj skróty i ukryte narzędzia, a będziesz poruszać się po N-central z dużo mniejszą liczbą kliknięć.
Skróty klawiaturowe
| Działanie | Skrót |
|---|---|
| Otwórz wyszukiwanie | Ctrl + K |
| Utwórz nowe zadanie | Ctrl + N |
| Przełącz kartę | Ctrl + Tab |
| Odśwież widok urządzenia | F5 |
Ukryte funkcje, których większość ludzi nie dostrzega
- Baza wiedzy w aplikacji: Otwórz zakładkę pomocy, aby szybko poznać odpowiedzi bez opuszczania N-central.
- N-zdolny YouTube kanał: Obejrzyj krótkie filmy instruktażowe na kanale N-able w serwisie YouTube, aby poznać nowe narzędzia i wskazówki.
- Szkolenie N-able U: N-able U oferuje szkolenia, dzięki którym Twój zespół może poznać każdy produkt z większą pewnością siebie.
Poświęć godzinę na zapoznanie się z tymi ukrytymi narzędziami, a będziesz pracować szybciej przez cały tydzień. Drobne skróty przekładają się na oszczędność czasu w wielu klientach.
Typowe błędy, których należy unikać
Kilka typowych błędów może szybko zniweczyć dobrą pracę. Unikaj ich, a Twoja konfiguracja N-able pozostanie bezpieczna i łatwa w obsłudze.
Błąd nr 1: Pominięcie standardowych ustawień
❌ Źle: Każdą witrynę klienta konfigurujesz ręcznie, pomijając przy tym niektóre kroki.
✅ Po prawej: Użyj standardowych konfiguracji RMM, aby zwiększyć wydajność i zmniejszyć powierzchnię ataku.
Ręczna konfiguracja wydaje się szybsza pierwszego dnia, ale później kosztuje. Każda strona trochę się gubi, a te luki stają się lukami, które znajdują atakujący.
Błąd nr 2: Ignorowanie bezpieczeństwa konta
❌ Źle: Każdemu użytkownikowi przyznajesz taki sam dostęp administracyjny bez żadnych dodatkowych kontroli.
✅ Po prawej: Włącz uwierzytelnianie wieloskładnikowe, aby każde konto pozostało bezpieczne, nawet jeśli hasło zostanie ujawnione.
Jedno skradzione logowanie nie powinno spowodować otwarcia całej platformy. Uwierzytelnianie wieloskładnikowe dodaje drugi krok, który blokuje większość przejęć kont.
Błąd nr 3: traktowanie kopii zapasowych jako opcjonalnych
❌ Źle: Kopię zapasową wykonujesz tylko wtedy, gdy sobie o tym przypomnisz, a jedną kopię przechowujesz na miejscu.
✅ Po prawej: Stosuj nowoczesne praktyki tworzenia kopii zapasowych, zapewniając ochronę danych poza siedzibą firmy i w chmurze na każdym koncie.
Kopia zapasowa, o której zapomnisz, nie uratuje Cię. Kopie w chmurze i poza siedzibą firmy oznaczają, że awaria urządzenia lub atak ransomware nigdy nie usuną danych Twojego klienta.
Rozwiązywanie problemów N-able
Większość problemów z N-able ma prostą przyczynę i szybkie rozwiązanie. Oto najczęściej spotykane problemy i sposoby ich rozwiązania.
Problem: Agent nie chce się połączyć
Przyczyna: Zapora urządzenia blokuje agenta lub instalacja nie została ukończona.
Naprawić: Zainstaluj ponownie agenta, zezwól na użycie portów obsługujących N i kliknij ponownie przycisk Połącz, aby usunąć błąd.
Problem: Zdalny dostęp sesja kończy się niepowodzeniem
Przyczyna: Aplikacja Take Control nie może nawiązać połączenia z urządzeniem użytkownika, ponieważ jest zamknięta lub niedostępna w trybie offline.
Naprawić: Poproś użytkownika o otwarcie aplikacji, potwierdzenie, że jest online i ponowne rozpoczęcie sesji.
Problem: Zaplanowane zadania nie działają
Przyczyna: Polityka została wstrzymana lub urządzenie docelowe przeszło w tryb offline w ustawionym czasie.
Naprawić: Otwórz kartę automatyzacji, sprawdź czas wykonania, skonfiguruj urządzenie w trybie online i ponownie uruchom proces.
Problem: Raporty nie pokazują żadnych danych
Przyczyna: Okno raportowania jest puste lub w tym czasie nie zbierano żadnych danych.
Naprawić: Otwórz kartę analityki, wybierz szerszy zakres czasu, sprawdź, czy urządzenie generuje raporty i wyświetl wynik.
📌 Notatka: Jeśli żadna z powyższych metod nie pomoże Ci rozwiązać problemu, skontaktuj się z pomocą techniczną N-able.
Co to jest N-able?
N-możliwy jest platformą do zarządzania IT, która pomaga dostawcom usług zarządzanych (MSP) zarządzać, monitorować i zabezpieczać urządzenia klientów z jednego miejsca.
Można to porównać do sali kontrolnej każdego urządzenia obsługiwanego przez Twój zespół.
Z jednego pokoju możesz monitorować stan zdrowia, wysyłać aktualizacje i powstrzymywać zagrożenia. Zastępuje on zestaw oddzielnych narzędzi jedną, połączoną platformą.
Obejrzyj ten krótki film instruktażowy:
Zawiera następujące kluczowe funkcje:
- Wykrywanie sztucznej inteligencji: Wykrywaj zagrożenia dzięki zabezpieczeniom punktów końcowych opartym na sztucznej inteligencji.
- Usprawnij zgodność z wymogami cyberbezpieczeństwa: Śledź i raportuj zgodność w każdej lokalizacji.
- Monitorowanie narażenia na działanie Darknetu: Dowiedz się, kiedy dane uwierzytelniające użytkownika wyciekają do sieci.
- Automatyzacja i skrypty: Uruchamiaj zaplanowane zadania, które wyeliminują konieczność ręcznej pracy.
- Stan sieci: Przeglądaj na żywo dane dotyczące procesora i przestrzeni dyskowej.
- Pułapki miodowe: Złap napastników w pułapkę i sprawdź, jak uzyskują dostęp.
Aby zapoznać się z pełną recenzją, zobacz naszą Przegląd N-able.
N-able Take Control is the remote access tool inside the platform. It lets a technician control a user device to fix an issue without a site visit.
Wsparcie Take Control ProchowiecUrządzenia z systemami Windows i Linux. Oferuje szybki zdalny dostęp oraz narzędzia diagnostyczne, które pomagają technikom szybko rozwiązać zgłoszenie.
Dostępna jest również aplikacja mobilna Android i iOS. Oznacza to, że Twój zespół może połączyć się z klientem i pomóc mu z dowolnego miejsca, nawet z dala od biurka.
Take Control łączy się również z N-sight RMM, co umożliwia szybkie sesje. Z poziomu alertu technik może od razu przejść do urządzenia jednym kliknięciem.
N-able to coś więcej niż narzędzia. N-able U oferuje szkolenia, dzięki którym Twój zespół może poznać każdy produkt i rozwinąć praktyczne umiejętności.
Wydarzenia Head Nerd przedstawiają społeczności nowe produkty zabezpieczające N-able. Blog N-able zawiera solidne wskazówki dotyczące prawidłowego korzystania z ich produktów.
Możesz również obejrzeć kanał N-able na YouTube, gdzie znajdziesz krótkie i przejrzyste instrukcje. Na blogu, YouTube i N-able U znajdziesz mnóstwo materiałów, dzięki którym możesz uczyć się we własnym tempie.
N-able Pricing
Oto, ile będzie kosztować N-able w roku 2026:
N-able nie publikuje stałych cen. Aby uzyskać indywidualną wycenę, skontaktuj się z zespołem sprzedaży N-able.
Twoja wycena zależy od wybranych produktów, liczby urządzeń i potrzebnych narzędzi N-central. Mały zespół i duży dostawca usług zarządzanych (MSP) zobaczą zupełnie inne liczby.
Rozwiązanie N-sight RMM jest odpowiednie dla małych i rozwijających się zespołów, które chcą szybko rozpocząć pracę. Rozwiązanie N-central jest odpowiednie dla większych zespołów, które zarządzają wieloma lokalizacjami i potrzebują głębszej kontroli.
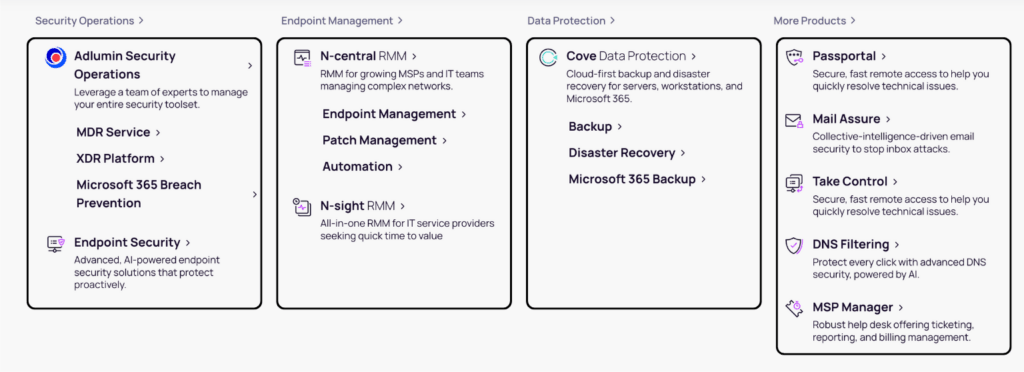
Take Control zapewnia szybki zdalny dostęp dla techników. Cove Data Protection obejmuje tworzenie kopii zapasowych w chmurze, poza siedzibą firmy, dzięki czemu dane klientów pozostają bezpieczne.
| Produkt | Cena | Najlepsze dla |
|---|---|---|
| N-sight RMM | Skontaktuj się z naszym zespołem sprzedaży, aby poznać cenę | Małe i rozwijające się zespoły MSP |
| N-centralny | Skontaktuj się z naszym zespołem sprzedaży, aby poznać cenę | Większe zespoły zarządzające wieloma witrynami |
| Opanować | Skontaktuj się z naszym zespołem sprzedaży, aby poznać cenę | Szybki zdalny dostęp dla techników |
| Ochrona danych Cove | Skontaktuj się z naszym zespołem sprzedaży, aby poznać cenę | Tworzenie kopii zapasowych w chmurze, poza siedzibą firmy |
Bezpłatny okres próbny: Tak. N-able oferuje bezpłatny okres próbny większości produktów, dzięki czemu możesz je przetestować przed zakupem.
Gwarancja zwrotu pieniędzy: Ceny i warunki zwrotu ustalane są indywidualnie, dlatego zapytaj o nie zespół sprzedaży podczas rozmowy telefonicznej.
Najważniejsze korzyści z N-able
Największą korzyścią jest jedno miejsce do zarządzania, monitorowania i zabezpieczania każdego urządzenia klienta. Nie musisz już przełączać się między narzędziami i możesz zarządzać całą operacją z jednego pulpitu.
Otrzymujesz również solidne zabezpieczenia wbudowane, a nie dodane na stałe. Bezpieczeństwo punktów końcowych oparte na sztucznej inteligencji, filtrowanie DNS i monitorowanie darknetu współpracują ze sobą, aby chronić każde konto.
Automatyzacja to kolejny oczywisty atut. Zaplanowane zadania i skuteczne wdrażanie poprawek ograniczają ręczną pracę, która spowalnia pracę zespołu.
Wreszcie, N-able daje Ci przestrzeń do rozwoju. Zacznij od N-sight RMM, przejdź na N-central w miarę skalowania i dodaj Take Control oraz kopię zapasową, gdy ich potrzebujesz.
Ponieważ ceny są ustalane indywidualnie, najlepszy stosunek jakości do ceny zależy od rozmiaru. Poproś dział sprzedaży o połączenie produktów, których faktycznie używasz, aby uniknąć dodatkowych kosztów.
💰 Najlepszy stosunek jakości do ceny: N-central — dostosowuje się do rozmiaru zespołu i zawiera najwięcej narzędzi dla rozwijających się MSP.
N-able vs alternatywy
Jak wypada N-able w porównaniu? Oto porównanie:
| Narzędzie | Najlepsze dla | Cena | Ocena |
|---|---|---|---|
| N-możliwy | RMM dla MSP, czyli bezpieczeństwo przede wszystkim | Zwyczaj | ⭐ 4.6 |
| Atera | Stała cena za technologię | $149 | ⭐ 4.6 |
| NinjaOne | Łatwy nowoczesny RMM | 3 dolary/urządzenie | ⭐ 4.7 |
| ConnectWise | Głębokie PSA plus RMM | Zwyczaj | ⭐ 4.1 |
| Kaseya Datto | RMM plus kopia zapasowa | Zwyczaj | ⭐ 4.3 |
| SyncroMSP | Budżetowy zestaw „wszystko w jednym” | $139 | ⭐ 4.6 |
| Zarządzaj silnikiem | Wewnętrzny pakiet IT | 9 USD/urządzenie | ⭐ 4.4 |
| Droga impulsowa | Sterowanie mobilne | $27 | ⭐ 4.6 |
Szybkie typy:
- Najlepszy ogółem: N-able — solidne narzędzia bezpieczeństwa i N-central dla zespołów zarządzających wieloma witrynami.
- Najlepszy budżet: SyncroMSP — pakiet rozliczeń i narzędzi zdalnych w niskiej cenie początkowej.
- Najlepsze dla początkujących: NinjaOne — przejrzysty interfejs, którego szybko można się nauczyć.
- Najlepsze dla flot Apple: Jamf Pro — dogłębna kontrola nad urządzeniami Mac i iOS.
Jeśli zarządzasz flotą mieszaną i zależy Ci na wbudowanym bezpieczeństwie, N-able to najlepszy i wszechstronny wybór. Obsługuje systemy Windows, Mac i Linux z jednego miejsca i dodaje narzędzia, których brakuje w lżejszych opcjach.
🎯 Alternatywy N-able
Szukasz alternatyw dla N-able? Oto najlepsze opcje:
Każde z poniższych narzędzi jest przeznaczone dla innego rodzaju zespołu. Niektóre koncentrują się na cenie, inne na urządzeniach Apple, a jeszcze inne na głębokiej automatyzacji. Dopasuj wybór do wykonywanej przez siebie pracy.
- 🚀 Atera: RMM dla każdego technika z ustaloną ceną, z którego korzystają mali dostawcy usług zarządzanych (MSP) w celu zarządzania urządzeniami i biletami bez limitu miejsc.
- 🌟 NinjaOne: Szybki, nowoczesny RMM, znany z łatwego interfejsu i solidnej konstrukcji zarządzanie poprawkami we wszystkich flotach Windows i Mac.
- 🏢 PołączWise: Kompleksowa platforma MSP łącząca RMM z PSA, dzięki czemu zespoły mogą obsługiwać zgłoszenia, rozliczenia i zdalny dostęp w jednym miejscu.
- 💰 Kaseya Datto: Łączy funkcje RMM i tworzenia kopii zapasowych, dzięki czemu możesz chronić dane i zarządzać punktami końcowymi z poziomu jednej podłączonej konsoli.
- 🔧 SyncroMSP: Kompleksowe rozwiązanie RMM i PSA przeznaczone dla przedsiębiorstw z ograniczoną produkcją, które chcą korzystać z jednego pakietu narzędzi do fakturowania i narzędzi zdalnych.
- 📊 ManageEngine: Kompleksowy pakiet IT obejmujący zarządzanie ryzykiem (RMM), wdrażanie poprawek i śledzenie zasobów dla wewnętrznych zespołów zarządzających wieloma lokalizacjami.
- ⚡ Droga impulsowa: Rozwiązanie RMM zorientowane na urządzenia mobilne, które umożliwia technikom monitorowanie i kontrolowanie urządzeń przy użyciu telefonu, oferując alerty w czasie rzeczywistym.
- 🔒 Microsoft Intune: Menedżer punktów końcowych w chmurze stworzony dla sklepów Windows, w których już działają konta Microsoft 365 i Entra.
- 👶 Freshservice: Przejrzyste biuro obsługi klienta z prostym zarządzaniem zasobami dla zespołów, którym zależy na prostym procesie zgłaszania problemów.
- 🎯 Zamiatacz: Narzędzie do wykrywania zasobów, które skanuje sieć i tworzy inwentarz wszystkich podłączonych urządzeń.
- 🍎 Jamf Pro: Menedżer flot urządzeń Apple zapewniający administratorom komputerów Mac i urządzeń z systemem iOS pełną kontrolę nad zarejestrowanymi urządzeniami.
Aby zobaczyć pełną listę, zobacz naszą Alternatywy N-able przewodnik.
⚔️ N-able Porównano
Oto jak N-able wypada na tle konkurencji:
Nie ma jednego narzędzia, które sprawdzi się u każdego. Właściwy wybór zależy od rodzaju urządzeń, budżetu i poziomu zabezpieczeń, jakiego potrzebujesz. Skorzystaj z tych porównawczych wskazówek, aby znaleźć rozwiązanie dla siebie.
- N-able vs Atera: Atera wygrywa dzięki stałej cenie za technologię, N-able oferuje bardziej zaawansowane narzędzia bezpieczeństwa, a N-central jest przeznaczony dla większych zespołów zarządzających.
- N-able kontra NinjaOne: Nauka NinjaOne wydaje się łatwiejsza, ale N-able dodaje monitoring darknetu i pułapki honeypot, z którymi NinjaOne nie może się równać.
- N-able kontra ConnectWise: ConnectWise łączy w sobie większą głębię PSA, podczas gdy N-able zapewnia szybszą konfigurację i silniejsze wbudowane zabezpieczenia punktów końcowych.
- N-able kontra Kaseya Datto: Kaseya jest liderem w zakresie tworzenia kopii zapasowych, podczas gdy N-able łączy tworzenie kopii zapasowych z czystszą automatyzacją i wykrywaniem wspomaganym przez sztuczną inteligencję.
- N-able kontra SyncroMSP: Rozwiązanie Syncro jest odpowiednie dla małych sklepów z ograniczonym budżetem, natomiast rozwiązanie N-able można rozbudować o rozwiązanie N-central i zaawansowaną analitykę.
- N-able kontra ManageEngine: ManageEngine jest rozwiązaniem przeznaczonym dla wewnętrznych działów IT, natomiast N-able przeznaczony jest dla dostawców usług zarządzanych (MSP), którzy zarządzają wieloma lokalizacjami klientów jednocześnie.
- N-able vs Pulseway: Pulseway wyróżnia się w zakresie sterowania mobilnego, natomiast N-able oferuje szersze spektrum narzędzi do raportowania bezpieczeństwa i zgodności.
- N-able kontra Microsoft Intune: Intune idealnie nadaje się dla sklepów korzystających wyłącznie z systemu Windows, natomiast N-able sprawdza się w przypadku flot mieszanych przy użyciu jednej połączonej platformy.
- N-able kontra Freshservice: Freshservice to prostsze narzędzie pomocy technicznej, natomiast N-able dodaje pełne RMM, narzędzia do wdrażania poprawek i proaktywnego reagowania na zagrożenia.
- N-able kontra Lansweeper: Lansweeper wykrywa wyłącznie zasoby, natomiast N-able nie tylko znajduje urządzenia, ale także umożliwia ich zarządzanie i zabezpieczanie.
- N-able kontra Jamf Pro: Jamf obsługuje wyłącznie floty Apple, podczas gdy N-able obsługuje systemy Windows, Mac i Linux z poziomu jednego pulpitu.
Zacznij korzystać z N-able już teraz
Nauczyłeś się, jak korzystać ze wszystkich głównych funkcji N-able:
- ✅ Wykrywanie AI
- ✅ Usprawnij zgodność z przepisami dotyczącymi cyberbezpieczeństwa
- ✅ Monitorowanie narażenia na Darknet
- ✅ Automatyzacja i tworzenie skryptów
- ✅ Stan sieci
- ✅ Honeypoty
- ✅ Wywiad dotyczący zagrożeń
- ✅ Zaawansowana analityka
- ✅ Zaawansowane filtrowanie DNS
Następny krok: Wybierz jedną funkcję i wypróbuj ją teraz.
Większość ludzi zaczyna od wykrywania AI.
Zobaczenie pierwszego wyniku zajmie Ci mniej niż pięć minut.
Następnie rozwijaj konfigurację krok po kroku. W miarę rozwoju systemu dodawaj automatyzację, kontrole stanu, a następnie narzędzia bezpieczeństwa.
Gdy tylko utkniesz, skorzystaj z N-able U i kanału N-able na YouTube. Im więcej się nauczysz, tym większą wartość zapewnisz każdemu klientowi.
Z czasem nauczysz się obsługiwać N-able i N-central z prawdziwą pewnością siebie. Twoi klienci będą bezpieczni, a Twój zespół będzie pracował z mniejszym stresem.
Często zadawane pytania
Do czego służy N-able?
N-able służy do zarządzania, monitorowania i zabezpieczania urządzeń klienckich. Dostawcy usług zarządzanych (MSP) używają N-able i N-central do zdalnego dostępu, wdrażania poprawek, automatyzacji i proaktywnego zabezpieczania punktów końcowych z poziomu jednego pulpitu.
Ile kosztuje N-able?
N-able nie podaje cen publicznie. Skontaktuj się z zespołem sprzedaży N-able, aby uzyskać indywidualną wycenę opartą na produktach, liczbie urządzeń i narzędziach N-central, których potrzebuje Twój zespół.
Czy stosowanie N-able jest bezpieczne?
Tak. N-able obsługuje uwierzytelnianie wieloskładnikowe, bezpieczny dostęp zdalny i zabezpieczenia punktów końcowych oparte na sztucznej inteligencji. Używany ze standardowymi ustawieniami, pomaga chronić konta klientów z pewnością siebie.
Jak używać N-able Take Control?
Zainstaluj N-able Take Control, zaloguj się i połącz z urządzeniem użytkownika. Aplikacja oferuje szybki zdalny dostęp z narzędziami diagnostycznymi i działa w systemach Windows, Mac i Linux.
Co potrafi oprogramowanie N-able?
Oprogramowanie N-able zapewnia MSP zdalny monitoring, planowanie zadań, instalowanie poprawek, tworzenie kopii zapasowych i bezpieczeństwo w jednym miejscu. Pomaga technikom zarządzać wieloma lokalizacjami i chronić je, ograniczając pracę ręczną.










 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
