Avvio rapido

Questa guida illustra tutte le funzionalità di NordStellar:
- Iniziare — Creazione dell'account e configurazione di base
- Come utilizzare il monitoraggio delle violazioni dei dati — Individuare tempestivamente una violazione dei dati
- Come utilizzare la prevenzione del furto di identità — Fermate l'acquisizione degli account prima che si diffonda.
- Come utilizzare la prevenzione del dirottamento di sessione — Blocca i cookie rubati in tempo reale
- Come utilizzare il monitoraggio del Dark Web — Controlla il dark web per individuare eventuali dati trapelati
- Come utilizzare la piattaforma di gestione — Gestisci tutto da un'unica piattaforma
- Come utilizzare la scansione esterna delle vulnerabilità — Individuare i punti deboli delle risorse rivolte all'esterno
Tempo necessario: 5 minuti per ogni servizio
In questa guida troverete anche: Consigli professionali | Errori comuni | Risoluzione dei problemi | Prezzi | Alternative
Perché fidarsi di questa guida
Ho utilizzato NordStellar per sei mesi e ho testato ogni singola funzionalità.
Questo tutorial si basa su esperienze pratiche reali, non su screenshot forniti dai produttori.
Ho eseguito scansioni in tempo reale, attivato avvisi e osservato le reazioni dei monitor della piattaforma.
Ho testato la velocità con cui rileva le credenziali compromesse sul dark web.
Ho verificato come gestisce i falsi positivi e quanto siano chiari gli avvisi.
Tutto quanto segue riflette ciò che è realmente accaduto, non quanto affermato da un fornitore. pece.
Quando la piattaforma eccelle, lo dico, e quando potrebbe migliorare, lo segnalo altrettanto chiaramente.
Il mio obiettivo è aiutarti a imparare a usare NordStellar in modo rapido e sicuro.
NordStellar è una piattaforma di gestione dell'esposizione alle minacce creata da Nord Sicurezza.
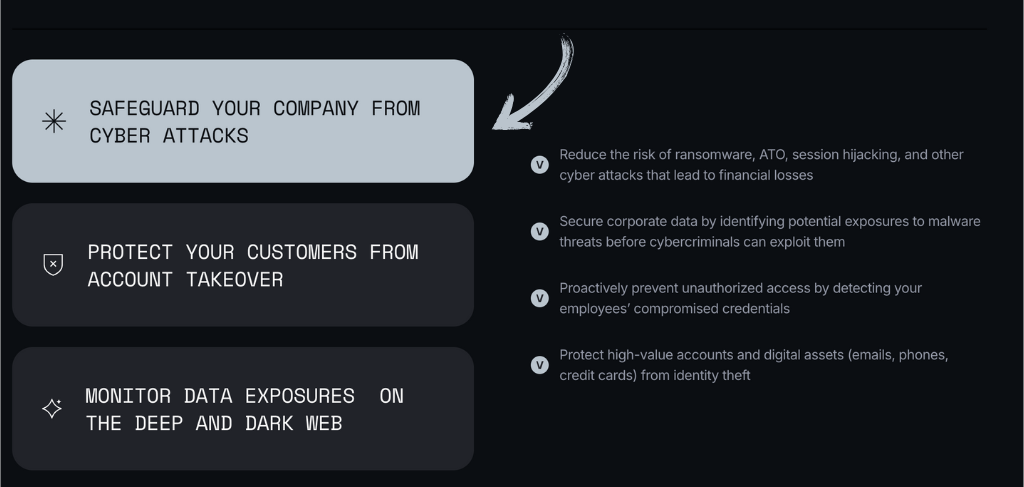
Monitora il deep web e il dark web, sollevando il tuo team di sicurezza da questo compito.
La maggior parte degli utenti sfrutta solo superficialmente le sue potenzialità.
Eseguono una singola scansione e non impostano mai avvisi in tempo reale.
Ciò lascia compagnia dati Esposizione e fughe di notizie dal dark web non monitorate.
Questa guida risolve questo problema illustrando ogni funzionalità in un linguaggio semplice.
Questa guida mostra come utilizzare NordStellar, funzione per funzione.
Passo dopo passo, con schermate e consigli da professionisti.
Alla fine saprai come usare NordStellar per proteggere tutto il tuo Attività commerciale.
Configurerai il monitoraggio del dark web, impedirai l'acquisizione degli account e mapperai la tua superficie di attacco.
Ogni sezione è breve, pratica e basata su test reali.
Puoi leggerlo dall'inizio alla fine oppure usarlo come riferimento in seguito.
Tenetelo a portata di mano ogni volta che dovete inserire un nuovo membro nel team di sicurezza.
Funge anche da rapida lista di controllo per la configurazione di NordStellar e per la routine quotidiana.
Iniziamo ora con la configurazione iniziale da cui dipende ogni funzionalità.
Bastano pochi minuti per sbloccare il resto della piattaforma.
Tutorial di NordStella
Questo tutorial completo su NordStellar illustra passo passo ogni funzionalità, dalla configurazione alla gestione avanzata dell'esposizione alle minacce.
Ciascuna funzionalità segue lo stesso semplice schema.
Vedrai cosa fa, come configurarlo e un consiglio da professionista basato sull'esperienza reale.
Esaminale in ordine oppure passa direttamente alla funzione che ti serve di più.
Ogni passaggio è stato pensato per un team IT oberato di lavoro e con poco tempo a disposizione.
Seguite le istruzioni e avrete NordStellar funzionante entro un pomeriggio.
NordStellar
Scopri i rischi per i dati della tua azienda prima che lo facciano gli hacker. NordStellar analizza il dark web alla ricerca di credenziali compromesse e invia avvisi in tempo reale. Prenota una demo gratuita per mappare l'intera superficie di attacco.
Guida introduttiva a NordStellar
Prima di utilizzare qualsiasi funzionalità, completa questa configurazione iniziale.
Questa configurazione collega NordStellar ai dati aziendali e alle risorse esterne.
Esegui questa operazione una sola volta e tutte le funzionalità seguenti funzioneranno nel tuo ambiente reale.
Il tuo team IT impiega circa tre minuti.
Ora analizziamo nel dettaglio ogni fase dell'approccio proattivo.
Passaggio 1: Richiedi la tua demo
Visita il sito web di NordStellar e richiedi l'accesso.
NordStellar non pubblica i costi di abbonamento, quindi i prezzi sono personalizzati.
È disponibile una demo gratuita e riceverai una risposta entro una settimana.
Durante la demo, il team esaminerà le tue esigenze e il livello di rischio a cui sei attualmente esposto.
Spiegano inoltre come la piattaforma monitora per conto dell'utente il deep web e il dark web.
✓ Punto di controllo: Controlla il tuo posta in arrivo per ricevere un'e-mail di conferma.
Passaggio 2: collega il tuo dominio
Accedi e inserisci il nome di dominio della tua azienda.
Il rilevamento automatico mappa quindi tutte le risorse esposte a Internet da quel dominio.
Ecco come si presenta la dashboard:
Questo sistema di rilevamento automatico significa che non è necessario elencare le risorse manualmente.
Mette in luce infrastrutture IT ombra e sottodomini dimenticati che ampliano la superficie di attacco.
✓ Punto di controllo: Dovresti visualizzare nell'elenco le tue risorse accessibili dall'esterno.
Passaggio 3: Imposta parole chiave e avvisi
Aggiungi parole chiave predefinite relative al tuo marchio per il monitoraggio.
Questi attivano gli avvisi in tempo reale della piattaforma quando compaiono corrispondenze sul dark web.
Collega il tuo SIEM o SOAR tramite integrazioni API per l'acquisizione automatizzata dei dati.
Ciò consente di ricevere avvisi relativi a credenziali compromesse direttamente nel flusso di lavoro.
È inoltre possibile impostare la frequenza con cui la piattaforma monitora e invia i report.
Impostazioni più restrittive producono avvisi più precisi con un minor numero di falsi positivi.
Le parole chiave efficaci sono la base per un monitoraggio accurato del dark web.
Utilizza marchi, domini e nomi di prodotti che gli aggressori potrebbero menzionare.
L'utilizzo di parole chiave precise riduce i falsi positivi e mantiene gli avvisi focalizzati sulle minacce rilevanti.
Passaggio 4: Invita il tuo team di sicurezza
Aggiungi il tuo team IT e gli analisti del SOC come utenti.
Assegna i ruoli in modo che ogni persona visualizzi gli avvisi corrispondenti alla propria mansione.
Collega Slack o la tua email per ricevere rapidamente le notifiche in tempo reale nella casella di posta corretta.
L'accesso condiviso garantisce che tutti lavorino con la stessa visione delle potenziali minacce.
✅ Fatto: Sei pronto a utilizzare una qualsiasi delle funzionalità seguenti per il rilevamento proattivo delle minacce.
Come utilizzare il sistema di monitoraggio delle violazioni dei dati di NordStellar
Monitoraggio delle violazioni dei dati Consente di individuare una violazione dei dati prima che si diffonda tra i dati dei clienti.
Una violazione dei dati raramente inizia in modo eclatante.
Tutto inizia con alcune credenziali trapelate e scambiate silenziosamente sul dark web.
Il monitoraggio delle violazioni dei dati è il metodo con cui NordStellar individua per primo le vulnerabilità dei dati aziendali.
Ecco come usarlo passo dopo passo.
Ora analizziamo ogni passaggio.
Passaggio 1: Abilitare il monitoraggio delle violazioni dei dati
Attiva il monitoraggio delle violazioni dei dati dalla dashboard principale.
La piattaforma monitora oltre 40.000 fonti per rilevare credenziali rubate o menzioni aziendali.
Questa vasta rete comprende contemporaneamente forum di hacker, blog sui ransomware e siti di condivisione di contenuti.
Passaggio 2: Aggiungi le tue risorse
Inserisci i domini e i modelli di posta elettronica associati ai dati della tua organizzazione.
NordStellar monitora quindi la presenza di eventuali dati trapelati che corrispondano a tali risorse.
Aggiungi anche le email dei dirigenti e le caselle di posta condivise, poiché gli aggressori prendono di mira i dati sensibili dei dipendenti.
Ecco come si presenta:

✓ Punto di controllo: Puoi visualizzare un flusso in tempo reale delle credenziali e delle password trapelate associate al tuo dominio.
Passaggio 3: Esamina gli avvisi in tempo reale
Gli avvisi istantanei notificano ai team di sicurezza le corrispondenze trovate sul dark web.
Questo ti aiuta a rilevare le perdite di dati nel Presto fasi, ben prima di una violazione pubblica.
Ogni avviso rimanda alla fonte, consentendo al team di sicurezza di verificare rapidamente le password trapelate.
✅ Risultato: Ora puoi monitorare in tempo reale le fughe di dati e l'esposizione dei dati aziendali.
L'individuazione precoce è l'obiettivo fondamentale del monitoraggio delle violazioni dei dati.
NordStellar contribuisce a ridurre i tempi di rilevamento delle violazioni dei dati grazie alla copertura 24 ore su 24.
Un rilevamento più rapido significa meno dati rubati e costi di pulizia inferiori per Attività commerciale.
L'installazione richiede solo pochi minuti al team IT.
Dopodiché, NordStellar garantisce una copertura continua senza alcun intervento quotidiano da parte vostra.
È possibile limitare il monitoraggio ai dati dei consumatori, ai dati aziendali o a entrambi.
I rapporti mostrano dove sono emersi per la prima volta i dati trapelati e quanto ampiamente si sono diffusi.
Questo contesto aiuta il team di sicurezza a decidere cosa ripristinare e notificare.
Alcune buone pratiche mantengono questa funzionalità sempre al top.
Innanzitutto, monitora ogni dominio di tua proprietà, non solo quello principale.
In secondo luogo, includi i domini dei partner e dei fornitori che accedono ai tuoi dati.
In terzo luogo, rivedete quotidianamente gli avvisi in modo da poter reimpostare rapidamente le credenziali compromesse.
Se eseguita correttamente, questa operazione trasforma una violazione lenta in un evento rapido e circoscritto.
Quando iniziano le fughe di dati, la velocità di rilevamento è fondamentale.
NordStellar riduce i tempi di rilevamento delle violazioni dei dati grazie al monitoraggio 24 ore su 24, 7 giorni su 7.
💡 Consiglio da professionista: Aggiorna settimanalmente il tuo elenco di parole chiave per ridurre i falsi positivi e individuare solo le minacce rilevanti.
Riepilogo rapido
Attiva il monitoraggio, aggiungi le tue risorse e poi agisci in base agli avvisi.
Questo ciclo in tre fasi mantiene le fughe di dati di dimensioni ridotte e gestibili.
Costituisce la spina dorsale di qualsiasi programma di monitoraggio delle violazioni dei dati.
Come utilizzare il sistema di prevenzione del furto di identità di NordStellar
Prevenzione dell'acquisizione dell'account Consente di prevenire l'acquisizione dell'account individuando tempestivamente le credenziali compromesse.
L'acquisizione dell'account si verifica quando le credenziali rubate sono ancora valide.
Gli hacker acquistano credenziali compromesse in blocco e le testano sulle tue pagine di accesso.
La prevenzione dell'acquisizione dell'account chiude quella porta prima ancora che avvenga il primo accesso riuscito.
Ecco come usarlo passo dopo passo.
Ora analizziamo ogni passaggio.
Passaggio 1: Aprire un account per la prevenzione del furto di identità
Accedi al modulo di prevenzione dell'acquisizione dell'account.
Qui puoi collegare gli account che desideri proteggere dai tentativi di accesso non autorizzato.
Passaggio 2: Sincronizzare le credenziali dei dipendenti
Collega la tua directory in modo che la piattaforma esegua la scansione del dark web alla ricerca di credenziali compromesse.
NordStellar confronta automaticamente le credenziali dei dipendenti con le note fughe di notizie dal dark web.
Segnala le credenziali di qualsiasi azienda che risultino in vendita su mercati illeciti.
Ecco come si presenta:

✓ Punto di controllo: Gli account compromessi rappresentano un chiaro segnale di allarme che richiede una verifica.
Passaggio 3: Blocco automatico degli accessi non autorizzati
NordStellar blocca l'utilizzo di credenziali di accesso compromesse al momento del login.
Inoltre, avvisa il team di sicurezza nel momento stesso in cui vengono rilevate credenziali rubate.
La piattaforma impedisce agli utenti di creare password facilmente indovinabili fin dall'inizio.
✅ Risultato: Il rischio di furto di identità diminuisce perché i dati rubati non consentono più di sbloccare gli account degli utenti.
Nella maggior parte dei casi, le violazioni si basano sul riutilizzo di vecchie password già trapelate altrove.
Confrontando le credenziali di accesso con le informazioni trapelate dal dark web, NordStellar protegge gli account degli utenti.
Ciò protegge sia i dati dei dipendenti sia i dati dei clienti a cui tali account possono accedere.
Il furto di identità è uno dei metodi più comuni con cui gli aggressori accedono ai dati dei clienti.
NordStellar considera ogni set di credenziali trapelate come un potenziale punto di accesso.
Il sistema verifica quotidianamente le credenziali dei dipendenti confrontandole con le nuove fughe di notizie dal dark web.
Quando viene rilevata una corrispondenza, la piattaforma blocca in modo proattivo il tentativo di accesso.
Questo approccio proattivo garantisce la sicurezza degli account protetti senza rallentare gli utenti reali.
I casi d'uso più comuni riguardano sia gli accessi del personale che quelli dei clienti.
Per il personale, protegge i pannelli di amministrazione dall'accesso non autorizzato alle credenziali.
Per i clienti, impedisce ai truffatori di riutilizzare le credenziali rubate al momento del pagamento.
Abbinatelo all'autenticazione a più fattori per una difesa ancora più efficace.
Insieme, rendono molto più difficile portare a termine l'acquisizione dell'account.
Ogni accesso bloccato rappresenta una via d'accesso in meno ai dati dei tuoi clienti.
Prevenire tempestivamente le acquisizioni abusive degli account tutela sia i ricavi che la fiducia.
💡 Consiglio da professionista: Abbinate questa soluzione a politiche di password rigorose, in modo che la piattaforma impedisca anche l'utilizzo di password facilmente indovinabili.
Riepilogo rapido
Sincronizza le credenziali, blocca gli accessi non autorizzati e imponi password complesse.
Questi passaggi bloccano la via più comune per l'acquisizione dell'account.
I tuoi account utente rimangono al sicuro anche in caso di violazione pubblica.
Come utilizzare la protezione anti-dirottamento di sessione di NordStellar
Prevenzione del dirottamento di sessione Consente di bloccare le sessioni compromesse che utilizzano cookie rubati.
Le password non sono l'unica cosa che i malintenzionati rubano.
Il malware che ruba le informazioni si impossessa dei cookie di sessione e salta completamente la procedura di accesso.
La prevenzione del dirottamento di sessione blocca sul nascere le sessioni compromesse.
Ecco come usarlo passo dopo passo.
Ora analizziamo ogni passaggio.
Passaggio 1: Abilita il monitoraggio della sessione
Attiva la protezione contro il dirottamento di sessione per salvaguardare gli account dei dipendenti.
Questo sistema monitora le sessioni attive che sono state aperte con cookie rubati.
Passaggio 2: Rilevare i cookie rubati
Il monitoraggio del dark web identifica indirizzi email compromessi e cookie di sessione rubati.
Questi cookie compaiono spesso sui mercati illegali subito dopo un'infezione da malware.
La piattaforma aiuta a identificare i primi segnali di esposizione a malware all'interno della rete.
Ecco come si presenta:

✓ Punto di controllo: Le sessioni dirottate vengono interrotte e l'utente è costretto ad autenticarsi nuovamente.
Passaggio 3: Annulla le sessioni attive
NordStellar annulla le sessioni attive utilizzando cookie rubati in tempo reale.
Quello immediatamente Disconnette l'attaccante e blocca i tentativi di accesso non autorizzato.
L'utente legittimo effettua semplicemente di nuovo l'accesso senza subire danni permanenti.
✅ Risultato: Le sessioni compromesse vengono interrotte all'istante, bloccando una via comune per il furto di identità.
I cookie rubati aggirano l'autenticazione a due fattori, il che li rende pericolosi.
Annullare le sessioni compromesse in tempo reale elimina questo vantaggio per gli aggressori.
Protegge gli account anche quando un dispositivo è già infetto.
Il furto di sessioni è in aumento a causa della diffusione di malware che rubano informazioni attraverso i mercati illeciti.
Un cookie rubato può garantire l'accesso anche quando le password e l'autenticazione a due fattori sono sicure.
NordStellar monitora le sessioni compromesse associate ai tuoi domini.
Annullare quelle sessioni in tempo reale rimuove l'attaccante all'istante.
Questo è un livello fondamentale di protezione aziendale che la maggior parte degli strumenti non considera.
Questo aspetto è particolarmente importante per gli account di alto valore e per gli amministratori.
Quelle sessioni sono esattamente ciò che gli hacker acquistano sui mercati illegali.
Imposta avvisi sugli account privilegiati in modo che qualsiasi tentativo di intrusione venga rilevato tempestivamente.
Abbina il monitoraggio a brevi intervalli di tempo tra le sessioni per una maggiore sicurezza.
Il risultato è un minor numero di sessioni compromesse e un minor rischio di furto d'identità.
I cookie rubati vengono scambiati rapidamente, quindi la velocità di risposta è fondamentale.
La possibilità di svuotare la vescica in tempo reale riduce al minimo la finestra di rischio.
💡 Consiglio da professionista: Presta attenzione ai modelli di malware che rubano informazioni, poiché la piattaforma aiuta a identificare i primi segnali di esposizione al malware.
Riepilogo rapido
Abilita il monitoraggio delle sessioni, rileva i cookie rubati e annulla le sessioni non valide.
L'annullamento in tempo reale è ciò che interrompe rapidamente le sessioni compromesse.
Ciò colma una lacuna che le sole password non possono coprire.
Come utilizzare NordStellar Dark Web Monitoring
Monitoraggio del Dark Web Consente di monitorare i forum del dark web per verificare le credenziali e le menzioni del marchio della propria azienda.
Il dark web è il luogo in cui vengono scambiati i dati rubati.
La maggior parte dei team non ha modo di monitorare autonomamente i forum del dark web.
Il monitoraggio avanzato del dark web ti offre questa visibilità senza rischi.
Ecco come usarlo passo dopo passo.
Ora analizziamo ogni passaggio.
Passaggio 1: Imposta le parole chiave del marchio
Aggiungi i termini relativi al tuo marchio in modo che la piattaforma monitori i forum del dark web alla ricerca di menzioni della tua organizzazione.
NordStellar analizza i forum del dark web alla ricerca di credenziali compromesse e discussioni su attacchi mirati.
Utilizza i nomi dei prodotti e i domini in modo che le minacce dirette al tuo marchio non passino inosservate.
Passaggio 2: Scansiona le comunità di criminalità informatica
Il monitoraggio avanzato del dark web copre oltre 25.000 comunità di criminali informatici attive.
Ciò include forum di hacker, blog sui ransomware e piattaforme di comunicazione private.
I motori di ricerca del deep web non possono raggiungere queste comunità chiuse di criminali informatici, ma NordStellar sì.
Ecco come si presenta:

✓ Punto di controllo: Avrai visibilità in tempo reale sulle conversazioni relative al tuo marchio nel dark web e nel deep web.
Fase 3: Intervenire sulle fughe di notizie dal Dark Web
Esamina le informazioni utili e integra le fughe di notizie dal dark web nel tuo flusso di risposta agli incidenti.
Ogni riscontro include il contesto necessario per valutare la gravità dell'esposizione.
È possibile contrassegnare le minacce rilevanti per un successivo approfondimento e ignorare rapidamente i contenuti di disturbo.
✅ Risultato: Il monitoraggio avanzato del dark web fornisce informazioni utili su minacce esterne e rischi informatici.
Monitorare manualmente il deep e il dark web è lento e rischioso.
NordStellar analizza per te il dark web e il deep web, rivelando solo ciò che conta davvero.
In questo modo, un fiume di chiacchiere si riduce a un breve elenco di potenziali minacce.
Il dark web si nasconde su reti irraggiungibili per i normali browser.
Le comunità di criminali informatici si scambiano dati rubati su forum e canali privati.
NordStellar esegue scansioni sicure dei forum del dark web, così il tuo team non dovrà mai farlo.
Copre il dark web e il deep web, compresi i siti che diffondono ransomware.
I risultati vengono visualizzati come avvisi in tempo reale sulla piattaforma, pronti per la valutazione.
Utilizza questa funzione per monitorare sia i dati che le menzioni del marchio.
Fai attenzione alle fughe di notizie riguardanti password, codice sorgente e documenti interni.
Presta attenzione anche alle conversazioni che segnalano minacce dirette al tuo settore.
Il controllo periodico delle fughe di notizie dal dark web riduce al minimo le sorprese.
Col tempo, si ottiene un quadro chiaro della reale esposizione al rischio.
L'ampiezza della copertura è ciò che distingue un monitoraggio reale da una semplice supposizione.
La scansione di oltre 25.000 comunità significa che un minor numero di fughe di notizie dal dark web sfugge ai controlli.
💡 Consiglio da professionista: I motori di ricerca del deep web non riescono a trovare i forum chiusi, quindi lascia che NordStellar si occupi di esplorare il deep e il dark web per te.
Riepilogo rapido
Imposta le parole chiave, analizza le comunità di criminali informatici e poi agisci in base ai risultati.
Il monitoraggio avanzato del dark web trasforma le conversazioni nascoste in avvisi chiari.
Avrai visibilità in tempo reale sul dark web e sul deep web.
Come utilizzare la piattaforma di gestione NordStellar
Piattaforma di gestione Consente di gestire tutte le minacce da un'unica schermata.
La frammentazione degli strumenti rallenta i team di sicurezza.
La piattaforma di gestione dell'esposizione alle minacce raccoglie tutti i segnali in un unico luogo.
Quella visione d'insieme è ciò che permette a un piccolo team di muoversi rapidamente.
Ecco come usarlo passo dopo passo.
Ora analizziamo ogni passaggio.
Passaggio 1: Apri la dashboard
La piattaforma di gestione dell'esposizione alle minacce centralizza ogni avviso e risorsa.
Si possono osservare violazioni di dati, fughe di informazioni dal dark web e vulnerabilità una accanto all'altra.
Fase 2: Assegnare le priorità in base al rischio
La prioritizzazione basata sul rischio simula il comportamento degli hacker per classificare le minacce in base all'azienda. impatto.
Questo aiuta il team di sicurezza a concentrarsi sui potenziali rischi più rilevanti.
Il rumore a basso impatto si attenua, quindi non riesce mai a coprire un incidente reale.
Ecco come si presenta:
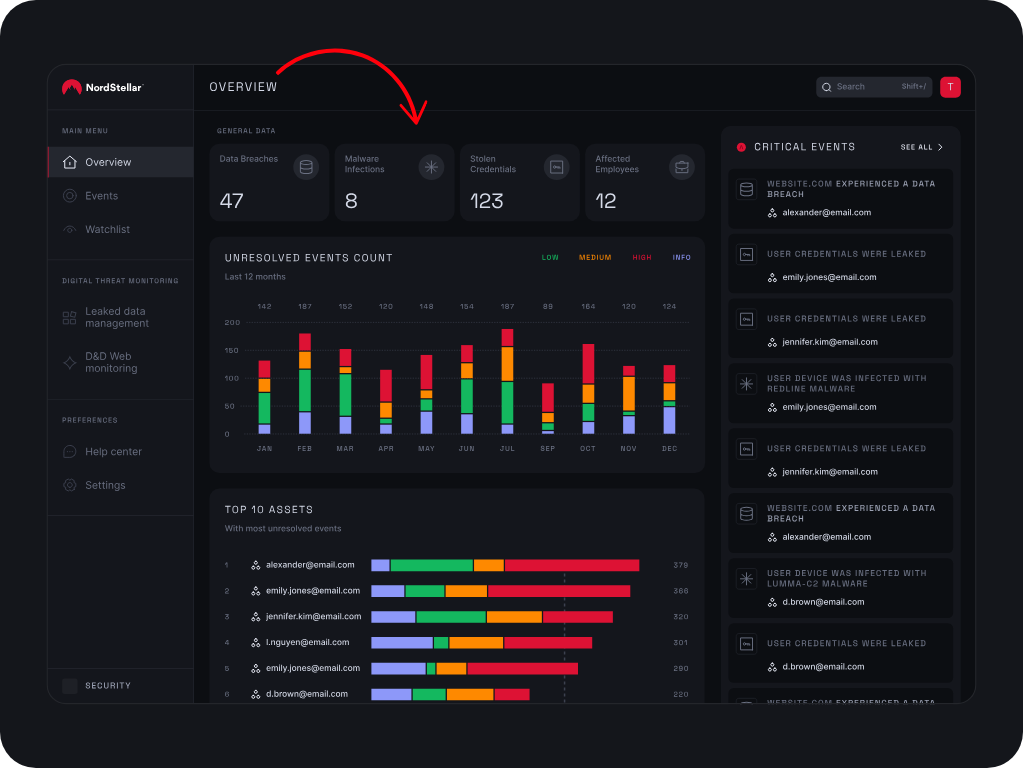
✓ Punto di controllo: In un'unica schermata, ogni potenziale minaccia viene classificata in base alla gravità.
Passaggio 3: Indirizzamento verso la tua squadra
Invia informazioni dettagliate alle persone giuste per migliorare i flussi di risposta agli incidenti.
Le integrazioni API si connettono con le piattaforme SIEM o SOAR esistenti per l'acquisizione automatizzata dei dati.
In questo modo, il team IT e gli analisti del SOC lavorano partendo dalla stessa fonte di dati affidabile.
✅ Risultato: Grazie a un flusso di lavoro chiaro e intuitivo, il tuo team di sicurezza potrà stare al passo con le minacce in continua evoluzione.
La gestione dell'esposizione alle minacce funziona solo quando i dati sono unificati.
NordStellar mantiene un unico punto di accesso per evitare che qualcosa sfugga al controllo.
Un unico flusso di lavoro significa decisioni più rapide e meno minacce esterne non individuate.
Una piattaforma unificata è ciò che trasforma gli avvisi sparsi in un piano chiaro.
Qui il team di sicurezza visualizza congiuntamente l'esposizione dei dati aziendali, le fughe di informazioni e le vulnerabilità.
L'assegnazione di punteggi di rischio mantiene l'attenzione sulle minacce rilevanti, non sul rumore di fondo.
Le integrazioni API inviano automaticamente i risultati al tuo SIEM o SOAR.
Quello automazione Aiuta il team IT a rimanere al passo con le minacce in continua evoluzione.
La piattaforma dà il meglio di sé quando viene condivisa da più team.
Gli analisti smistano gli avvisi, mentre la dirigenza monitora i rischi informatici complessivi.
Le visualizzazioni salvate consentono a ciascun ruolo di concentrarsi sulle proprie potenziali minacce.
L'esportazione dei report rende gli aggiornamenti del consiglio di amministrazione rapidi e chiari.
Questo flusso di lavoro condiviso è il modo in cui un piccolo team riesce a stare al passo con le minacce in continua evoluzione.
Meno cambi di strumento significano interventi più rapidi e tranquilli in caso di emergenza.
Un'unica piattaforma mantiene allineato l'intero team di sicurezza.
💡 Consiglio da professionista: Utilizza le visualizzazioni salvate per team in modo che il team IT e gli analisti del SOC visualizzino per primi le minacce rilevanti.
Riepilogo rapido
Apri la dashboard, classifica in base al rischio e inoltra al tuo team.
Una visione unificata semplifica la gestione dell'esposizione alle minacce.
Aiuta un piccolo team a rimanere al passo con le minacce in continua evoluzione.
Come utilizzare la scansione delle vulnerabilità esterne di NordStellar
Esterno Vulnerabilità Scansione ti permette di rilevare le vulnerabilità nelle tue risorse esposte all'esterno.
Gli hacker sondano le tue risorse pubbliche alla ricerca di punti deboli.
La scansione esterna delle vulnerabilità individua queste falle prima che lo facciano loro.
È un elemento fondamentale di qualsiasi approccio proattivo alla sicurezza di rete.
Ecco come usarlo passo dopo passo.
Ora analizziamo ogni passaggio.
Passaggio 1: Avviare una scansione
Avvia una scansione esterna delle vulnerabilità sui tuoi asset pubblici.
NordStellar verifica le porte aperte, i servizi esposti e le configurazioni errate.
Fase 2: Mappatura delle vulnerabilità identificate
NordStellar identifica le vulnerabilità nelle risorse esposte all'esterno e segnala le lacune di sicurezza.
Ogni vulnerabilità identificata è accompagnata da un punteggio di gravità e da un contesto chiaro.
La piattaforma fornisce inoltre informazioni sulle vulnerabilità passate e sui vettori di attacco.
Ecco come si presenta:
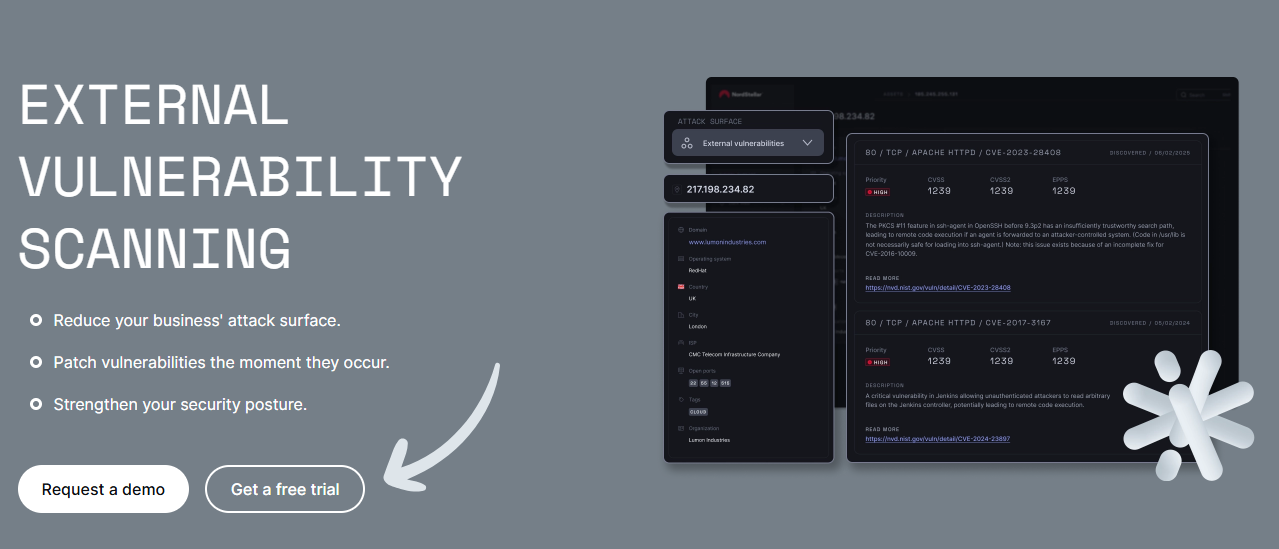
✓ Punto di controllo: Viene visualizzato un elenco classificato dei punti deboli con relative indicazioni per la risoluzione.
Passaggio 3: Applicare la patch e ricontrollare
Risolvete le vulnerabilità identificate, quindi eseguite una nuova scansione per confermare che i potenziali rischi siano stati eliminati.
Questo ciclo mantiene puliti nel tempo gli elementi visibili dall'esterno.
Eseguire una nuova scansione verifica la correzione, anziché lasciarti a brancolare nel buio.
✅ Risultato: È possibile mitigare i rischi più rapidamente e ridurre l'esposizione complessiva alle minacce.
Le risorse esterne non aggiornate rappresentano la via d'accesso più semplice per gli aggressori.
Eseguire scansioni regolari aiuta a individuare le vulnerabilità prima che si trasformino in violazioni.
Colmare queste lacune riduce direttamente i rischi informatici.
Le risorse esposte all'esterno sono la prima cosa che gli aggressori testano.
Le scansioni regolari aiutano a individuare le vulnerabilità prima che vengano sfruttate.
NordStellar classifica ogni vulnerabilità identificata in base al probabile impatto sul business.
Risolvere innanzitutto le lacune ad alto rischio è il modo più efficace per mitigare i rischi.
Una nuova scansione conferma che le falle di sicurezza sono state effettivamente colmate.
Considera la scansione come un'operazione di routine, non come un progetto una tantum.
Eseguilo dopo ogni implementazione importante per individuare nuove falle di sicurezza.
Monitora quali vulnerabilità identificate si ripresentano, in modo da poter risolvere le cause alla radice.
Condividi i risultati con gli sviluppatori in modo che le correzioni vengano implementate più rapidamente.
La scansione costante è il modo più semplice per individuare tempestivamente le vulnerabilità.
Gli hacker automatizzano le loro scansioni, quindi dovresti automatizzare anche le tue.
Eseguire controlli frequenti permette di mantenere le proprie risorse esterne sempre un passo avanti.
💡 Consiglio da professionista: Pianifica scansioni mensili in modo che le nuove falle di sicurezza non rimangano a lungo inosservate.
Riepilogo rapido
Esegui la scansione, mappa le vulnerabilità identificate, quindi applica le patch e ricontrolla.
Questo ciclo aiuta a individuare le vulnerabilità e a mitigare i rischi.
Le scansioni regolari mantengono pulite le risorse esposte all'esterno.
Come utilizzare NordStellar Attack Surface Management
Gestione della superficie d'attacco ti permette di visualizzare la tua superficie di attacco completa su cloud e domini.
Non puoi proteggere ciò che non vedi.
L'IT ombra e i server cloud dimenticati ampliano silenziosamente la superficie di attacco.
La gestione della superficie di attacco riporta alla luce ogni risorsa esposta.
Ecco come usarlo passo dopo passo.
Ora analizziamo ogni passaggio.
Passaggio 1: Eseguire la scoperta automatizzata
La funzione di rilevamento automatico mappa tutte le risorse esposte su Internet associate al nome di dominio della tua azienda.
Non è necessario fornirgli un elenco; trova le risorse autonomamente.
Passaggio 2: Tracciare i domini
Il monitoraggio del dominio tiene traccia delle risorse esposte all'esterno, inclusi server cloud e sottodomini.
Le nuove risorse vengono aggiunte man mano che vengono pubblicate, garantendo così un aggiornamento costante.
Ciò offre al team di sicurezza una visibilità in tempo reale su una superficie di attacco in continua evoluzione.
Ecco come si presenta:
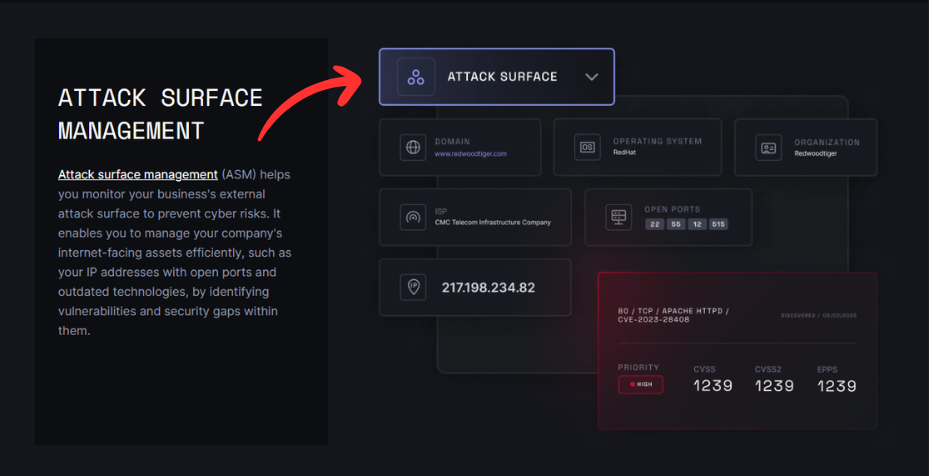
✓ Punto di controllo: La superficie di attacco è mappata, con ogni risorsa contabilizzata.
Fase 3: Esaminare il percorso di attacco
Utilizza la funzione di analisi del percorso di attacco per vedere come gli aggressori potrebbero concatenare le vulnerabilità.
L'analisi del percorso di attacco mostra il tragitto da una risorsa esposta ai dati sensibili.
Ciò chiarisce quali lacune di sicurezza colmare per prime.
✅ Risultato: La gestione della superficie di attacco offre al team di sicurezza una visibilità in tempo reale sulle lacune nella sicurezza della rete.
La maggior parte delle violazioni inizia da una risorsa di cui il team si era dimenticato l'esistenza.
La mappatura dell'intera superficie di attacco elimina questi punti ciechi.
La visualizzazione del percorso di attacco consente quindi di dare priorità alle correzioni più rischiose.
La superficie di attacco aumenta ogni volta che un nuovo servizio viene messo online.
Le risorse dimenticate diventano facili bersagli per le minacce esterne.
Il rilevamento automatizzato mantiene una mappa accurata delle risorse esposte a Internet.
La funzionalità di analisi del percorso di attacco mostra come tali risorse si connettono ai dati.
Questa visibilità in tempo reale aiuta il team di sicurezza a dare priorità alle attività di sicurezza della rete.
Utilizza questo strumento per trovare beni che nessuno ricorda di aver posseduto.
I vecchi siti di marketing e i server di test spesso nascondono rischi reali.
Mappali, poi decidi se proteggere, monitorare o disattivare ciascuno di essi.
Rivedete la mappa mensilmente, man mano che cambiano le vostre risorse esposte all'esterno.
Una mappa aggiornata mantiene la superficie di attacco onesta e gestibile.
L'asset più rischioso è solitamente quello che hai dimenticato.
La ricerca continua garantisce che ciò non accada mai più.
💡 Consiglio da professionista: Prima di effettuare gli audit, esegui un'analisi dei percorsi di attacco per individuare la catena di vulnerabilità più rischiosa per la sicurezza della tua rete.
Riepilogo rapido
Esegui la fase di rilevamento, monitora i domini e analizza il percorso di attacco.
La gestione della superficie di attacco elimina i punti ciechi tra le tue risorse.
La visualizzazione del percorso di attacco mostra quali falle di sicurezza correggere per prime.
Come utilizzare il sistema di rilevamento del cybersquatting NordStellar
Rilevamento del cybersquatting Consente di individuare i domini simili utilizzati per il phishing e l'abuso del marchio.
I domini falsi ingannano i clienti e il personale.
Un singolo dominio simile può alimentare una campagna di phishing convincente.
I sistemi di rilevamento del cybersquatting individuano tempestivamente questi imitatori.
Ecco come usarlo passo dopo passo.
Ora analizziamo ogni passaggio.
Passaggio 1: Aggiungi marchi protetti
Elenca i nomi del tuo marchio e del tuo dominio per evitare casi di impersonificazione.
NordStellar cerca quindi delle varianti che imitino i tuoi domini reali.
Passaggio 2: cerca persone simili
La piattaforma monitora le piattaforme di comunicazione e i mercati illegali alla ricerca di domini falsi.
Segnala domini con errori di battitura, lettere scambiate e nuove registrazioni mirate alla tua attività.
Ogni partita viene valutata, permettendoti di individuare rapidamente le minacce che prendono di mira il tuo marchio.
Ecco come si presenta:
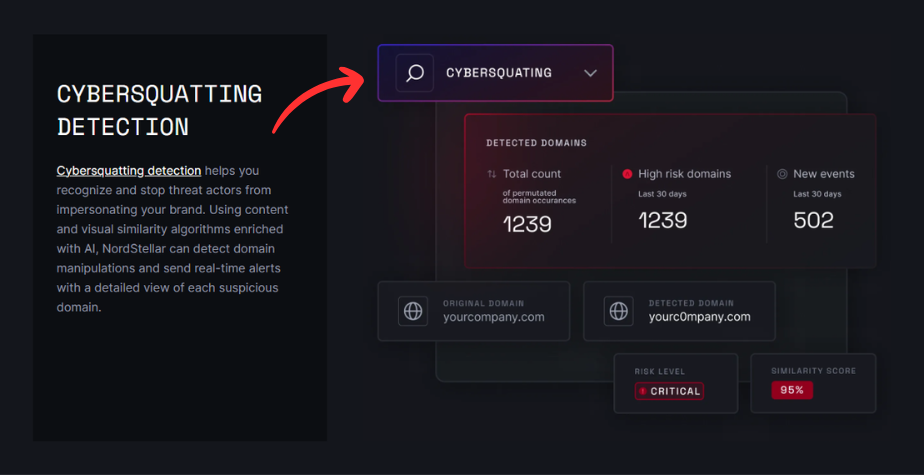
✓ Punto di controllo: I domini sospetti simili sono elencati e saranno oggetto di provvedimenti.
Passaggio 3: Segnalazione e rimozione
Segnala i domini dannosi e avvia le procedure di rimozione per proteggere i dati dei clienti e dei consumatori.
Agire tempestivamente limita il numero di persone che il sito falso può raggiungere.
Vengono raccolte per te le prove necessarie per la rimozione del contenuto, il che velocizza la procedura.
✅ Risultato: Il fenomeno dell'usurpazione d'identità viene eliminato, proteggendo i dati aziendali e i clienti dal furto di identità.
Il phishing tramite domini simili è una delle principali cause di furto di credenziali.
Individuare tempestivamente il cybersquatting protegge sia i dati dei consumatori che la tua reputazione.
Inoltre, impedisce agli aggressori di raccogliere credenziali di accesso su larga scala.
I domini simili alimentano il phishing, che permette di rubare le credenziali di accesso.
Gli hacker registrano domini con errori di battitura per ingannare sia il personale che i clienti.
NordStellar segnala queste minacce dirette al tuo marchio non appena si presentano.
La rimozione rapida dei contenuti protegge i dati dei clienti, i dati dei consumatori e la tua reputazione.
È un modo semplice per eliminare una delle principali cause di furto d'identità.
Sia i team addetti al branding che quelli addetti alla sicurezza ne traggono vantaggio.
Il marketing tutela la reputazione, mentre la sicurezza previene il phishing.
Segnala i domini tempestivamente, prima che raccolgano le credenziali di accesso.
Tenete pronto un contatto di emergenza per poter intervenire rapidamente.
Interventi rapidi hanno bloccato una delle principali vie di accesso ai dati rubati.
Le pagine di phishing possono apparire e scomparire nel giro di poche ore.
L'individuazione precoce è ciò che consente di intervenire prima che i clienti vengano ingannati.
💡 Consiglio da professionista: Aggiungi varianti di errori di battitura comuni in modo che le minacce dirette al tuo marchio non sfuggano mai al rilevamento.
Riepilogo rapido
Aggiungi i marchi, cerca i prodotti simili, quindi segnala e rimuovili.
Un intervento tempestivo impedisce ai domini falsi di raccogliere le credenziali di accesso.
Protegge i dati dei clienti e il tuo marchio allo stesso tempo.
Come utilizzare NordStellar Cyber Threat Intelligence
Intelligence sulle minacce informatiche ti permette di trasformare le informazioni grezze sulle minacce in spunti concreti e utilizzabili.
I dati grezzi non sono la stessa cosa dell'intelligenza.
L'intelligence sulle minacce informatiche fornisce alle tue decisioni un contesto reale.
NordStellar raccoglie questo contesto dal deep web e dal dark web.
Ecco come usarlo passo dopo passo.
Ora analizziamo ogni passaggio.
Passaggio 1: Aprire Threat Intelligence
Il modulo di intelligence sulle minacce raccoglie dati dalle comunità di criminali informatici e da fonti del dark web.
Attinge a forum di hacker, blog sui ransomware e altre fonti del dark web.
Fase 2: Filtrare le potenziali minacce informatiche
Restringi il feed alle potenziali minacce informatiche e alle minacce che prendono di mira il tuo settore.
I filtri eliminano il rumore, consentendo al team di esaminare solo le minacce rilevanti.
Per una maggiore chiarezza, è possibile raggruppare i risultati per autore dell'attacco, settore o risorsa.
Ecco come si presenta:
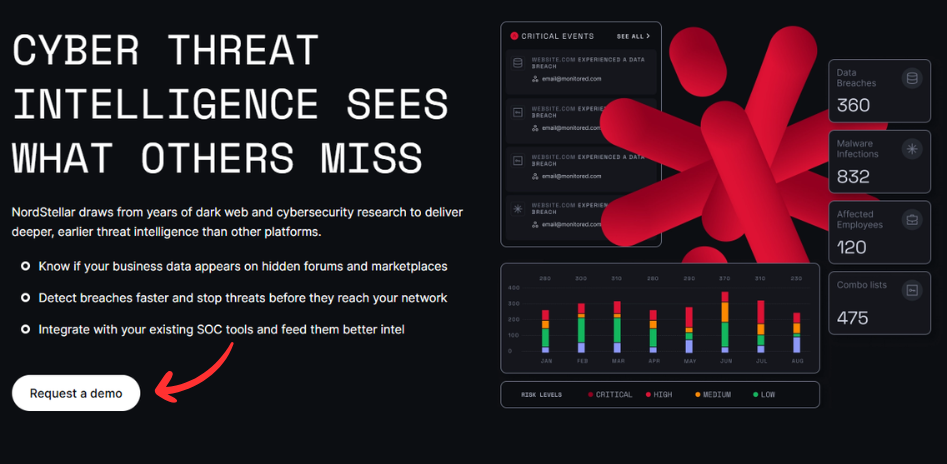
✓ Punto di controllo: È disponibile un flusso selezionato di informazioni pertinenti sulle minacce, pronte all'uso.
Fase 3: Creare un manuale operativo
Sfrutta le informazioni di NordStellar sulle vulnerabilità passate e sui vettori di attacco per pianificare le difese.
Questi spunti pratici indicano dove intervenire per primi per rafforzare la sicurezza.
Integrare queste informazioni nel tuo SIEM aiuta la piattaforma a bloccare in modo proattivo gli attacchi ripetuti.
✅ Risultato: Il tuo team riceve informazioni utili per bloccare in modo proattivo le minacce esterne.
Una buona intelligence sulle minacce trasforma la reazione in prevenzione.
Sapere come hanno funzionato gli attacchi passati aiuta a prevenire i prossimi.
È proprio l'individuazione proattiva delle minacce che permette a un piccolo team di rimanere efficace.
Le informazioni sulle minacce sono più utili quando sono specifiche per te.
NordStellar filtra le community di criminalità informatica, individuando solo le minacce specifiche del tuo settore.
L'analisi delle vulnerabilità passate rivela le probabili modalità operative degli aggressori.
Queste informazioni concrete guidano le misure di sicurezza prima che un attacco vada a segno.
La condivisione di informazioni con il sistema SIEM consente di bloccare in modo proattivo i trasgressori recidivi.
Rendi l'apprendimento una routine rivedendolo settimanalmente.
Cerca di individuare degli schemi ricorrenti nelle modalità con cui gli aggressori prendono di mira il tuo settore.
Trasforma questi modelli in compiti concreti di consolidamento.
Inserisci gli indicatori confermati nel tuo SIEM per il blocco automatico.
Questo ciclo continuo consente di sviluppare nel tempo un'autentica capacità di rilevamento proattivo delle minacce.
È il contesto che rende un'informazione degna di essere utilizzata.
NordStellar fornisce questo contesto direttamente dalle comunità di criminali informatici.
💡 Consiglio da professionista: Integra queste informazioni nel tuo SIEM in modo che la piattaforma blocchi in modo proattivo gli attacchi ripetuti.
Riepilogo rapido
Aprire le fonti di intelligence, filtrare le minacce e creare un piano d'azione.
Le informazioni utili trasformano i dati grezzi in una difesa concreta.
La condivisione con il tuo SIEM consente il blocco proattivo.
Suggerimenti e scorciatoie di NordStellar Pro
Dopo aver testato NordStellar per sei mesi, ecco i miei migliori consigli per stare al passo con le minacce in continua evoluzione.
Queste piccole abitudini rendono la piattaforma molto più efficace giorno dopo giorno.
Contribuiscono inoltre a far sì che un team di sicurezza ridotto riesca a ottenere risultati superiori alle aspettative.
Scorciatoie da tastiera
| Azione | Scorciatoia |
|---|---|
| Apri la ricerca globale | Ctrl + K |
| Vai agli avvisi | G poi A |
| Filtra le minacce rilevanti | F |
| Contrassegna come risolto | R |
Funzionalità nascoste che la maggior parte delle persone non nota
- Visualizzazioni degli avvisi salvate: Filtra l'output dei monitor della piattaforma per team, in modo che ogni analista visualizzi solo le minacce pertinenti.
- Simulazione di fessurazione: NordStellar mette alla prova le password con metodi di cracking avanzati per individuare le credenziali di accesso deboli.
- Modalità dati dimostrativi: Visualizza in anteprima i report sulla protezione aziendale prima di collegare i dati aziendali reali.
- Gruppi di parole chiave: Raggruppa le parole chiave per marca e prodotto per mantenere organizzate le minacce pertinenti.
- Tubazioni SIEM: Invia notifiche al tuo SIEM in modo che la piattaforma blocchi in modo proattivo gli attacchi ripetuti.
Inizia ogni mattina controllando la dashboard di Rank Tracker per verificare eventuali modifiche apportate durante la notte.
Iniziate ogni mattina cancellando innanzitutto le nuove notifiche provenienti dal dark web.
Ordina per rischio in modo che le situazioni di maggiore esposizione dei dati aziendali ricevano attenzione tempestivamente.
Reimposta immediatamente tutte le password trapelate e revoca le sessioni compromesse.
Aggiorna quindi le parole chiave se un nuovo prodotto o dominio è stato lanciato.
Questa breve routine mantiene basso il livello di esposizione alle minacce senza troppi sforzi.
Nel corso delle settimane, si sviluppa una solida abitudine al rilevamento proattivo delle minacce.
Il tuo team inizia a individuare le potenziali minacce molto prima che si trasformino in incidenti.
Errori comuni da evitare secondo NordStellar
Errore n. 1: Ignorare i segnali di allarme
❌ Sbagliato: Lasciare che gli avvisi in tempo reale della piattaforma si accumulino senza essere letti fino a quando una violazione dei dati non diventa pubblica.
✅ A destra: Ricevi avvisi giornalieri di triage per individuare le fughe di dati nelle fasi iniziali e mitigare rapidamente i rischi.
Errore n. 2: Guardare solo il proprio dominio
❌ Sbagliato: Monitorare il sito principale ma ignorare i dati dei dipendenti e i dati trapelati da terze parti.
✅ A destra: Monitorare anche le credenziali dei dipendenti e quelle dell'azienda nelle comunità di criminalità informatica.
Errore n. 3: Considerarlo come qualcosa da impostare e dimenticare.
❌ Sbagliato: Supponendo che una singola scansione sia sufficiente a proteggervi dalle minacce in continua evoluzione e dai nuovi rischi informatici.
✅ A destra: Mantieni aggiornate le parole chiave affinché NordStellar offra una copertura accurata delle potenziali minacce.
Errore n. 4: Saltare il monitoraggio della sessione
❌ Sbagliato: Affidarsi esclusivamente alle password ignorando i cookie rubati e le sessioni compromesse.
✅ A destra: Attiva la prevenzione del dirottamento di sessione per invalidare le sessioni compromesse in tempo reale.
Errore n. 5: Dimenticare le risorse esterne
❌ Sbagliato: Proteggere il sito principale, ma lasciando esposti i vecchi sottodomini e le risorse accessibili dall'esterno.
✅ A destra: Eseguire la gestione della superficie di attacco in modo che ogni risorsa esposta a Internet sia mappata e monitorata.
Risoluzione dei problemi di NordStella
Anche un approccio proattivo e deciso può incontrare degli intoppi, quindi ecco alcune soluzioni rapide per i problemi più comuni.
Problema: troppi falsi positivi
Causa: Parole chiave generiche corrispondono a conversazioni non correlate sui forum del dark web.
Aggiustare: Restringi le parole chiave relative al marchio ed escludi i termini comuni per far emergere solo le minacce rilevanti.
Problema: gli avvisi arrivano in ritardo
Causa: Il routing delle notifiche non è collegato ai canali del tuo team di sicurezza.
Aggiustare: Collega Slack, la posta elettronica e il tuo SIEM in modo che il monitoraggio in tempo reale raggiunga le persone giuste.
Problema: le risorse non sono presenti nella scansione
Causa: Dopo l'ultima fase di rilevamento sono state aggiunte nuove risorse esterne.
Aggiustare: Eseguire nuovamente la procedura di rilevamento automatico per mappare tutte le risorse esposte a Internet.
Problema: una perdita reale può sembrare un falso positivo
Causa: Un termine generico relativo a un marchio corrispondeva a conversazioni non correlate sui forum del dark web.
Aggiustare: Aggiungi parole chiave contestuali come il tuo dominio in modo che i dati trapelati autentici risaltino.
Questo impedisce che le credenziali realmente compromesse vengano sommerse dal rumore di fondo.
Problema: il SIEM non riceve gli avvisi.
Causa: L'integrazione API è stata configurata ma non è mai stata completamente autorizzata.
Aggiustare: Ricontrolla la tua chiave API e riconnetti la piattaforma SIEM o SOAR.
Una volta stabilito il collegamento, l'acquisizione automatica dei dati riprende e gli avvisi ricominciano a fluire.
Problema: il team è sommerso dagli avvisi
Causa: Ogni avviso viene trattato come urgente, quindi le priorità si confondono.
Aggiustare: Utilizza la prioritizzazione basata sul rischio per concentrarti prima sulle potenziali minacce ad alto impatto.
Ciò consente al team di sicurezza di gestire i rischi informatici più gravi prima degli altri.
📌 Nota: Se nessuna di queste soluzioni risolve il problema, contatta l'assistenza clienti di NordStellar.
Che cos'è NordStellar?
NordStellar è una piattaforma di intelligence sulle minacce esterne progettata per proteggere le aziende.
Immaginatela come una telecamera di sicurezza puntata sul dark web anziché sulla vostra porta d'ingresso.
Guarda questa breve panoramica:

Sviluppato da Nord Security, offre un rilevamento proattivo delle minacce nel deep web e nel dark web.
Include le seguenti caratteristiche principali:
- Monitoraggio delle violazioni dei dati: Individua tempestivamente le credenziali rubate e le violazioni dei dati.
- Prevenzione dell'appropriazione indebita dell'account: Blocca gli accessi non autorizzati per proteggere gli account degli utenti.
- Prevenzione del dirottamento di sessione: Annulla le sessioni compromesse legate al furto di cookie.
- Monitoraggio del Dark Web: Analizza le fughe di dati nel dark web e i mercati illegali alla ricerca dei tuoi dati.
- Gestione della superficie di attacco: Mappa le risorse esposte all'esterno e le lacune in materia di sicurezza.
- Intelligence sulle minacce informatiche: Trasforma i dati grezzi sull'esposizione alle minacce in informazioni utili e fruibili.
Ecco come funziona la piattaforma in parole semplici.
NordStellar esegue scansioni continue di fonti del dark web, inclusi forum di hacker e blog sui ransomware.
Utilizza parole chiave predefinite relative al tuo marchio per segnalare eventuali esposizioni di dati aziendali.
Quando rileva credenziali compromesse o dati rubati, invia avvisi in tempo reale alla piattaforma.
Il tuo team di sicurezza interviene quindi su tali informazioni prima che possano farlo gli aggressori.
A chi è destinato NordStellar?
È adatto a qualsiasi azienda che gestisca dati dei clienti, dati dei dipendenti o dati aziendali sensibili.
Un piccolo team IT può gestirlo, mentre un grande SOC può integrarlo tramite API.
Essendo parte di Nord Security, si integra perfettamente con la loro suite di soluzioni di sicurezza più ampia.
Una volta configurato, funziona silenziosamente in background.
Bisogna intervenire solo quando si presenta un vero e proprio allarme riguardante potenziali minacce.
In breve, NordStellar ti offre visibilità in tempo reale sulle minacce esterne che altrimenti ti sfuggirebbero.
È proprio questa visibilità che trasforma un team reattivo in un team proattivo.
Per una recensione completa, consulta la nostra Recensione di NordStellar.

Prezzi NordStellar
Ecco quanto costerà NordStellar nel 2026:
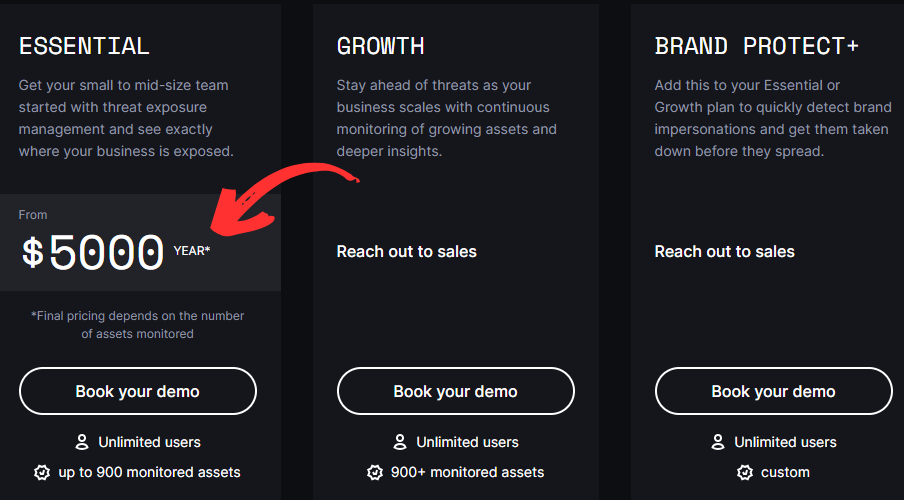
| Piano | Prezzo | Ideale per |
|---|---|---|
| Essenziale | 5000 dollari all'anno | Piccoli team che iniziano a monitorare il dark web |
| Crescita | Contatta il reparto vendite | Ampliare i team di sicurezza |
| Brand Protect+ | Contatta il reparto vendite | Gestione completa dell'esposizione alle minacce |
Prova gratuita: Non è prevista una versione di prova pubblica, ma è disponibile una demo gratuita su richiesta.
Garanzia di rimborso: Non pubblicato pubblicamente; i prezzi sono personalizzati e basati su un preventivo.
NordStellar non pubblica i costi di abbonamento, quindi contatta il reparto vendite per un preventivo personalizzato.
Accesso alla chat di Grok, numero limitato di richieste al giorno, generazione di immagini di base, tempi di risposta standard durante le ore di punta.
Il piano Essential include il monitoraggio di base del dark web e il monitoraggio delle violazioni dei dati.
È ideale per team di piccole dimensioni che necessitano di avvisi in tempo reale sulle credenziali compromesse.
Il piano Crescita aggiunge una gestione più approfondita dell'esposizione alle minacce e un maggior numero di risorse da monitorare.
È ideale per team di sicurezza di grandi dimensioni che devono monitorare una superficie di attacco più ampia.
Brand Protect+ aggiunge il rilevamento del cybersquatting e la protezione completa del marchio.
È stato progettato per le aziende che necessitano di un'ampia copertura dell'esposizione dei dati aziendali.
Ogni livello include gli avvisi in tempo reale della piattaforma e il monitoraggio 24 ore su 24, 7 giorni su 7.
Tutti i piani si connettono inoltre al tuo SIEM o SOAR tramite integrazioni API.
Come ottenere un preventivo
Contatta il team vendite di NordStellar indicando il numero di domini e le dimensioni del tuo team.
Offrono prezzi personalizzati in base alle tue esigenze, anziché applicare una tariffa pubblica fissa.
Tra i fattori da considerare vi è il numero di domini e risorse esterne che si monitorano.
I team più numerosi, con una maggiore quantità di dati aziendali, in genere necessitano di un livello superiore.
È possibile richiedere una demo gratuita, con risposta solitamente entro una settimana.
💰 Miglior rapporto qualità-prezzo: Brand Protect+: copertura completa contro l'esposizione dei dati aziendali e la protezione del marchio.
NordStellar contro le alternative
Come si posiziona NordStellar rispetto alla concorrenza? Ecco il panorama competitivo:
| Attrezzo | Ideale per | Prezzo | Valutazione |
|---|---|---|---|
| NordStellar | Gestione dell'esposizione alle minacce del dark web | 5000 dollari all'anno | ⭐ 4.6 |
| BlueVoyant | Rilevamento gestito | Costume | ⭐ 4.4 |
| Traccia oscura | sicurezza di rete basata sull'intelligenza artificiale | Costume | ⭐ 4.3 |
| Futuro Registrato | Profondità dell'intelligence sulle minacce | Costume | ⭐ 4,5 |
| Falcone dello Striscio di Folla | Endpoint protection | Costume | ⭐ 4.7 |
| Splunk Enterprise Security | Analisi SIEM | Costume | ⭐ 4.4 |
Scelte rapide:
- Il migliore in assoluto: NordStellar: un servizio completo di monitoraggio del dark web a un prezzo accessibile.
- Miglior budget: NordStellar Essential: costo annuo fisso per il rilevamento proattivo delle minacce.
- Ideale per principianti: NordStellar: configurazione semplice per qualsiasi team IT.
- Ideale per le aziende: CrowdStrike Falcon: sicurezza avanzata per endpoint e reti.
🎯 Alternative a NordStellar
Non esiste un unico strumento adatto a ogni team, quindi è utile conoscere il settore.
Ciascuna delle opzioni seguenti apporta un diverso punto di forza alla gestione dell'esposizione alle minacce.
Cerchi alternative a NordStellar? Ecco le migliori opzioni:
- 🚀 BlueVoyant: Gestione automatizzata del rilevamento e della risposta alle minacce, con un efficace monitoraggio del dark web, ideale per i team che desiderano una copertura automatizzata dell'esposizione alle minacce. Una soluzione perfetta quando non si dispone di un team di sicurezza interno.
- 🧠 Darktrace: Sicurezza di rete basata sull'intelligenza artificiale che individua le minacce in evoluzione all'interno del tuo ambiente utilizzando modelli comportamentali autoapprendenti. Ideale quando la priorità è il rilevamento di anomalie interne.
- 📊 Futuro registrato: Analisi approfondita delle minacce che copre il deep web e il dark web, ideale per grandi team di sicurezza che necessitano di un contesto ricco. Potente, sebbene più pesante da eseguire rispetto a NordStellar.
- 🏢 CrowdStrike Falcon: Protezione degli endpoint aziendali che si abbina bene al monitoraggio del dark web per proteggere gli account e dispositiviIdeale per le organizzazioni focalizzate sulla protezione degli endpoint e dell'identità.
- 🔧 Sicurezza aziendale Splunk: Analisi SIEM che trasformano i dati di log in informazioni utili per rilevare tentativi di accesso non autorizzato. Ideale quando si centralizzano già i log e si desidera un'analisi più approfondita.
Per l'elenco completo, consultare il nostro Alternative a NordStellar guida.
⚔️ Confronto tra NordStellar
Questi rapidi confronti mostrano in quali ambiti NordStellar eccelle e in quali i concorrenti si posizionano meglio.
Utilizzali per scegliere lo strumento più adatto alle tue priorità e al tuo budget.
Ecco come NordStellar si posiziona rispetto a ciascun concorrente:
- NordStellar contro BlueVoyant: NordStellar si distingue per la trasparenza dei prezzi iniziali, mentre BlueVoyant è la scelta migliore se si desidera un servizio completamente gestito per la gestione degli avvisi. Scegli NordStellar per una politica di prezzi chiara e il controllo diretto sulla gestione della tua esposizione alle minacce.
- NordStellar contro Darktrace: Darktrace si concentra sulla sicurezza della rete interna, mentre NordStellar è leader nella protezione dalle fughe di dati sul dark web e dalle credenziali compromesse. Scegli NordStellar quando la tua principale preoccupazione è l'esposizione dei dati aziendali sul dark web.
- NordStellar contro Recorded Future: Recorded Future offre informazioni più approfondite, ma NordStellar è più facile da implementare per il rilevamento proattivo delle minacce con un budget limitato. Per un team di sicurezza ridotto, NordStellar fornisce informazioni utili più rapidamente.
- NordStellar contro CrowdStrike Falcon: CrowdStrike protegge gli endpoint, mentre NordStellar copre le minacce esterne e l'esposizione dei dati aziendali che gli endpoint non riescono a rilevare. Molti team utilizzano entrambi i sistemi, combinando la difesa degli endpoint con un monitoraggio avanzato del dark web.
- NordStellar contro Splunk Enterprise Security: Splunk analizza i tuoi log interni, mentre NordStellar monitora i dati esterni, scansionando i forum del dark web alla ricerca di dati rubati. NordStellar offre una prospettiva esterna che i tuoi log interni non possono fornire.
Inizia subito a usare NordStellar
Hai imparato a utilizzare tutte le principali funzionalità di NordStellar:
- ✅ Monitoraggio delle violazioni dei dati
- ✅ Prevenzione dell'acquisizione dell'account
- ✅ Prevenzione del dirottamento di sessione
- ✅ Monitoraggio del Dark Web
- ✅ Gestione della superficie di attacco
- ✅ Intelligence sulle minacce informatiche
Passo successivo: Scegli una funzionalità e provala subito.
La maggior parte delle persone inizia con il monitoraggio delle violazioni dei dati.
Bastano meno di cinque minuti per vedere le tue prime credenziali trapelate.
Da lì, si possono aggiungere la prevenzione del furto di identità e il monitoraggio del dark web.
Quindi, mappate la vostra superficie di attacco in modo che nessuna risorsa esposta all'esterno rimanga incustodita.
Nel giro di una settimana, il tuo team di sicurezza avrà visibilità in tempo reale sulle minacce esterne.
Questo è il percorso più rapido per passare da una situazione di vulnerabilità a una di protezione con NordStellar.
Mantieni aggiornate le tue parole chiave e controlla gli avvisi quotidianamente per ottenere i migliori risultati.
Le piccole abitudini consolidate sono sempre più efficaci dei controlli approfonditi occasionali.
Le minacce informatiche sono in continua evoluzione, quindi un approccio proattivo ripaga ogni giorno.
Domande frequenti
Che cos'è NordStellar?
NordStellar è una piattaforma di gestione dell'esposizione alle minacce sviluppata da Nord Security. Analizza il dark web alla ricerca di credenziali compromesse e invia ai team di sicurezza avvisi in tempo reale su fughe di dati e minacce informatiche.
Quanto costa NordStellar?
NordStellar non pubblica i prezzi. Il piano Essential parte da 5000 dollari all'anno, mentre per i piani Growth e Brand Protect+ è necessario contattare il reparto vendite per un preventivo personalizzato.
Vale la pena avere un servizio di monitoraggio del dark web?
Sì. Il monitoraggio del dark web individua tempestivamente le credenziali trapelate e i dati rubati, consentendo al team di sicurezza di bloccare l'acquisizione degli account e il furto di identità prima che gli aggressori sfruttino la vulnerabilità.
Che cos'è NordStellar threat intelligence?
Si tratta di informazioni sulle minacce esterne, raccolte da oltre 25.000 comunità di criminali informatici. NordStellar trasforma le conversazioni sul dark web in informazioni utili, consentendo ai team di bloccare proattivamente le potenziali minacce informatiche.
NordStellar è adatto ai principianti?
Sì. La configurazione richiede pochi minuti, il rilevamento automatico mappa la superficie di attacco e la dashboard classifica le minacce in base al rischio, in modo che anche un piccolo team IT possa stare al passo con le minacce in continua evoluzione.
 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese