เริ่มต้นใช้งานอย่างรวดเร็ว

คู่มือนี้ครอบคลุมทุกคุณสมบัติของ NordStellar:
- เริ่มต้นใช้งาน — สร้างบัญชีและตั้งค่าพื้นฐาน
- วิธีใช้งานระบบตรวจสอบการรั่วไหลของข้อมูล — ตรวจจับการรั่วไหลของข้อมูลได้ตั้งแต่เนิ่นๆ
- วิธีใช้งานระบบป้องกันการเข้ายึดบัญชี — หยุดการเข้ายึดบัญชีก่อนที่จะลุกลาม
- วิธีใช้งานโปรแกรมป้องกันการโจรกรรมเซสชัน — ป้องกันคุกกี้ที่ถูกขโมยแบบเรียลไทม์
- วิธีใช้งานระบบตรวจสอบข้อมูลบนเว็บมืด — คอยตรวจสอบข้อมูลที่รั่วไหลในดาร์กเว็บ
- วิธีใช้งานแพลตฟอร์มการจัดการ — ควบคุมทุกอย่างจากแพลตฟอร์มเดียว
- วิธีใช้งานการสแกนช่องโหว่ภายนอก — ค้นหาจุดอ่อนในสินทรัพย์ที่เกี่ยวข้องกับภายนอก
ระยะเวลาที่ใช้: แต่ละฟีเจอร์ใช้เวลา 5 นาที
นอกจากนี้ในคู่มือนี้ยังมี: เคล็ดลับสำหรับมืออาชีพ | ข้อผิดพลาดที่พบบ่อย | การแก้ไขปัญหา | ความละเอียด | ตัวเลือกต่าง ๆ
เหตุใดจึงควรเชื่อถือคู่มือนี้
ฉันใช้ NordStellar มาหกเดือนแล้ว และได้ทดสอบทุกฟีเจอร์ที่นี่
คู่มือนี้มาจากประสบการณ์การทำงานจริง ไม่ใช่ภาพหน้าจอจากผู้ผลิต
ฉันทำการสแกนแบบเรียลไทม์ กระตุ้นการแจ้งเตือน และเฝ้าดูการตอบสนองของระบบตรวจสอบบนแพลตฟอร์ม
ฉันทดสอบความเร็วในการตรวจจับข้อมูลประจำตัวที่ถูกบุกรุกบนดาร์กเว็บ
ฉันตรวจสอบวิธีการจัดการกับผลลัพธ์ที่ผิดพลาด และดูว่าการแจ้งเตือนมีความชัดเจนแค่ไหน
ข้อมูลด้านล่างนี้สะท้อนถึงสิ่งที่เกิดขึ้นจริง ไม่ใช่ความเห็นของผู้ขาย ขว้าง.
ในส่วนที่โดดเด่นของแพลตฟอร์ม ผมก็จะบอก และในส่วนที่ควรปรับปรุง ผมก็จะแจ้งให้ทราบเช่นกัน
เป้าหมายของฉันคือการช่วยให้คุณเรียนรู้วิธีการใช้ NordStellar อย่างรวดเร็วและปลอดภัย
NordStellar คือแพลตฟอร์มบริหารจัดการความเสี่ยงที่พัฒนาโดย Nord ความปลอดภัย.
มันคอยตรวจสอบเว็บลึกและเว็บมืด เพื่อให้ทีมรักษาความปลอดภัยของคุณไม่ต้องเสียเวลาทำเอง
ผู้ใช้ส่วนใหญ่รู้จักเพียงแค่ส่วนน้อยของความสามารถทั้งหมดของมันเท่านั้น
พวกเขาทำการสแกนเพียงครั้งเดียวและไม่เคยตั้งค่าการแจ้งเตือนแบบเรียลไทม์
นั่นทำให้บริษัทเหลืออยู่ ข้อมูล การเปิดเผยข้อมูลและการรั่วไหลของข้อมูลบนเว็บมืดนั้นไม่มีการตรวจสอบ
คู่มือนี้ช่วยแก้ปัญหานั้นโดยการอธิบายทุกคุณสมบัติด้วยภาษาที่เข้าใจง่าย
คู่มือนี้จะแสดงวิธีใช้งานฟีเจอร์ต่างๆ ของ NordStellar ทีละฟีเจอร์
ทีละขั้นตอน พร้อมภาพหน้าจอและเคล็ดลับจากมืออาชีพ
เมื่ออ่านจบ คุณจะรู้วิธีใช้ NordStellar เพื่อปกป้องทุกอย่างของคุณ ธุรกิจ.
คุณจะตั้งค่าการตรวจสอบเว็บมืด ป้องกันการเข้ายึดบัญชี และระบุพื้นที่เสี่ยงต่อการถูกโจมตี
แต่ละส่วนมีความกระชับ ใช้งานได้จริง และสร้างขึ้นจากการทดสอบจริง
คุณสามารถอ่านตั้งแต่ต้นจนจบ หรือใช้เป็นข้อมูลอ้างอิงในภายหลังก็ได้
ควรเก็บเอกสารนี้ไว้ใกล้มือเสมอเมื่อใดก็ตามที่คุณรับสมาชิกใหม่เข้าสู่ทีมรักษาความปลอดภัย
นอกจากนี้ยังใช้เป็นเช็คลิสต์ฉบับย่อสำหรับการจัดเตรียมอุปกรณ์ NordStellar และกิจวัตรประจำวันของคุณได้อีกด้วย
ต่อไปนี้เราจะเริ่มต้นด้วยการตั้งค่าครั้งเดียว ซึ่งเป็นสิ่งจำเป็นสำหรับทุกฟีเจอร์
ใช้เวลาเพียงไม่กี่นาทีก็จะปลดล็อกฟังก์ชันอื่นๆ ของแพลตฟอร์มได้
บทแนะนำการใช้งาน NordStellar
คู่มือ NordStellar ฉบับสมบูรณ์นี้จะแนะนำคุณทีละขั้นตอนเกี่ยวกับทุกฟีเจอร์ ตั้งแต่การตั้งค่าไปจนถึงการจัดการความเสี่ยงขั้นสูง
แต่ละองค์ประกอบมีรูปแบบที่เรียบง่ายเหมือนกัน
คุณจะได้เห็นว่ามันทำอะไรได้บ้าง วิธีการตั้งค่า และเคล็ดลับจากประสบการณ์จริง
ทำตามขั้นตอนตามลำดับ หรือข้ามไปยังคุณสมบัติที่คุณต้องการมากที่สุด
ทุกขั้นตอนถูกเขียนขึ้นสำหรับทีมไอทีที่ยุ่งอยู่ตลอดเวลาและมีเวลาจำกัด
ทำตามขั้นตอนเหล่านี้ แล้วคุณจะสามารถใช้งาน NordStellar ได้ภายในเวลาบ่ายเดียว
นอร์ดสเตลลาร์
ตรวจสอบความเสี่ยงด้านข้อมูลของบริษัทคุณก่อนที่ผู้โจมตีจะพบ NordStellar สแกนเว็บมืดเพื่อค้นหาข้อมูลประจำตัวที่ถูกบุกรุกและส่งการแจ้งเตือนแบบเรียลไทม์ จองการสาธิตฟรีเพื่อวิเคราะห์ความเสี่ยงด้านการโจมตีทั้งหมดของคุณ
เริ่มต้นใช้งาน NordStellar กันเถอะ
ก่อนใช้งานฟีเจอร์ใดๆ โปรดทำการตั้งค่าครั้งแรกนี้ให้เสร็จสมบูรณ์
การตั้งค่านี้จะเชื่อมต่อ NordStellar กับข้อมูลบริษัทและสินทรัพย์ที่เข้าถึงได้ภายนอกของคุณ
ลองทำดูสักครั้ง แล้วฟีเจอร์ทั้งหมดด้านล่างจะทำงานในสภาพแวดล้อมจริงของคุณ
ทีมไอทีของคุณจะใช้เวลาประมาณสามนาทีในการดำเนินการนี้
ต่อไปนี้เราจะมาดูแต่ละขั้นตอนของแนวทางเชิงรุกกัน
ขั้นตอนที่ 1: ขอรับการสาธิตการใช้งาน
เข้าไปที่เว็บไซต์ของ NordStellar และขอสิทธิ์การเข้าถึง
NordStellar ไม่เปิดเผยค่าสมัครสมาชิกต่อสาธารณะ ดังนั้นราคาจึงแตกต่างกันไปตามแต่ละบุคคล
มีเวอร์ชันทดลองใช้งานฟรี และคุณจะได้รับการตอบกลับภายในหนึ่งสัปดาห์
ในระหว่างการสาธิต ทีมงานจะตรวจสอบความต้องการของคุณและความเสี่ยงด้านภัยคุกคามในปัจจุบัน
นอกจากนี้ พวกเขายังอธิบายว่าแพลตฟอร์มนี้ตรวจสอบเว็บลึกและเว็บมืดให้คุณได้อย่างไร
✓ ด่าน: ตรวจสอบของคุณ จดหมายเข้า สำหรับอีเมลยืนยัน
ขั้นตอนที่ 2: เชื่อมต่อโดเมนของคุณ
เข้าสู่ระบบและป้อนชื่อโดเมนของบริษัทของคุณ
จากนั้นระบบค้นหาอัตโนมัติจะทำการแมปสินทรัพย์ทั้งหมดที่เปิดเผยสู่สาธารณะทางอินเทอร์เน็ตจากโดเมนนั้น
นี่คือหน้าตาของแดชบอร์ด:
ระบบค้นหาอัตโนมัตินี้หมายความว่าคุณไม่จำเป็นต้องจัดทำรายการสินทรัพย์ด้วยตนเอง
มันเปิดเผยระบบไอทีที่ซ่อนเร้นและโดเมนย่อยที่ถูกลืม ซึ่งจะขยายช่องโหว่การโจมตีของคุณ
✓ ด่าน: คุณควรจะเห็นรายการสินทรัพย์ที่แสดงต่อภายนอกองค์กรของคุณ
ขั้นตอนที่ 3: ตั้งค่าคำสำคัญและการแจ้งเตือน
เพิ่มคำหลักที่กำหนดไว้ล่วงหน้าซึ่งเกี่ยวข้องกับแบรนด์ของคุณเพื่อใช้ในการติดตาม
สิ่งเหล่านี้จะกระตุ้นการแจ้งเตือนแบบเรียลไทม์ของแพลตฟอร์มเมื่อมีข้อมูลที่ตรงกันปรากฏขึ้นบนดาร์กเว็บ
เชื่อมต่อระบบ SIEM หรือ SOAR ของคุณผ่านการผสานรวม API เพื่อการรับข้อมูลอัตโนมัติ
วิธีนี้จะช่วยให้การแจ้งเตือนเกี่ยวกับข้อมูลประจำตัวที่ถูกบุกรุกส่งตรงไปยังขั้นตอนการทำงานของคุณ
นอกจากนี้ คุณยังสามารถตั้งค่าความถี่ในการตรวจสอบและรายงานผลของแพลตฟอร์มได้อีกด้วย
การตั้งค่าที่เข้มงวดมากขึ้นจะให้การแจ้งเตือนที่ชัดเจนยิ่งขึ้นและลดการแจ้งเตือนที่ผิดพลาดลง
คำสำคัญที่ดีคือรากฐานของการตรวจสอบเว็บมืดที่แม่นยำ
ใช้ชื่อแบรนด์ ชื่อโดเมน และชื่อผลิตภัณฑ์ที่ผู้โจมตีอาจกล่าวถึง
คีย์เวิร์ดที่กระชับช่วยลดการแจ้งเตือนผิดพลาดและทำให้การแจ้งเตือนมุ่งเน้นไปที่ภัยคุกคามที่เกี่ยวข้อง
ขั้นตอนที่ 4: เชิญทีมรักษาความปลอดภัยของคุณ
เพิ่มทีมไอทีและนักวิเคราะห์ SOC ของคุณเป็นผู้ใช้งาน
กำหนดบทบาทเพื่อให้แต่ละคนเห็นการแจ้งเตือนที่ตรงกับหน้าที่ของตน
เชื่อมต่อ Slack หรืออีเมล เพื่อให้การแจ้งเตือนแบบเรียลไทม์ส่งถึงกล่องจดหมายที่ถูกต้องได้อย่างรวดเร็ว
การเข้าถึงแบบแบ่งปันช่วยให้ทุกคนทำงานโดยมองเห็นภัยคุกคามที่อาจเกิดขึ้นได้จากมุมมองเดียวกัน
✅ เสร็จเรียบร้อยแล้ว: คุณพร้อมที่จะใช้งานฟีเจอร์ใดๆ ด้านล่างนี้เพื่อตรวจจับภัยคุกคามเชิงรุกแล้ว
วิธีใช้งานระบบตรวจสอบการรั่วไหลของข้อมูล NordStellar
การตรวจสอบการรั่วไหลของข้อมูล ช่วยให้คุณตรวจจับการรั่วไหลของข้อมูลได้ก่อนที่จะลุกลามไปยังข้อมูลลูกค้าของคุณ
การรั่วไหลของข้อมูลมักไม่ได้เริ่มต้นด้วยเสียงดังเอี๊ยดอ๊าดเสมอไป
เรื่องราวเริ่มต้นจากการที่ข้อมูลประจำตัวบางส่วนรั่วไหลออกมาและถูกซื้อขายกันอย่างเงียบๆ ในโลกออนไลน์มืด
การตรวจสอบการรั่วไหลของข้อมูลเป็นวิธีที่ NordStellar ใช้ในการตรวจพบการรั่วไหลของข้อมูลบริษัทเป็นรายแรก
นี่คือวิธีการใช้งานทีละขั้นตอน
ทีนี้เรามาอธิบายแต่ละขั้นตอนกัน
ขั้นตอนที่ 1: เปิดใช้งานการตรวจสอบการรั่วไหลของข้อมูล
เปิดใช้งานการตรวจสอบการรั่วไหลของข้อมูลจากแดชบอร์ดหลัก
แพลตฟอร์มนี้ตรวจสอบแหล่งข้อมูลกว่า 40,000 แหล่ง เพื่อตรวจจับข้อมูลประจำตัวที่ถูกขโมยหรือการกล่าวถึงบริษัท
เครือข่ายที่กว้างขวางนี้ครอบคลุมทั้งเว็บบอร์ดของแฮกเกอร์ บล็อกเกี่ยวกับมัลแวร์เรียกค่าไถ่ และเว็บไซต์ที่คัดลอกเนื้อหาไปเผยแพร่ในคราวเดียวกัน
ขั้นตอนที่ 2: เพิ่มสินทรัพย์ของคุณ
ป้อนโดเมนและรูปแบบอีเมลที่เชื่อมโยงกับข้อมูลขององค์กรของคุณ
จากนั้น NordStellar จะคอยตรวจสอบข้อมูลที่รั่วไหลซึ่งตรงกับสินทรัพย์เหล่านั้น
ควรเพิ่มอีเมลของผู้บริหารและกล่องจดหมายที่ใช้ร่วมกันด้วย เนื่องจากผู้โจมตีมักมุ่งเป้าไปที่ข้อมูลพนักงานที่มีมูลค่าสูง
นี่คือหน้าตาของมัน:

✓ ด่าน: คุณจะเห็นภาพสดของการรั่วไหลของข้อมูลประจำตัวและรหัสผ่านที่เกี่ยวข้องกับโดเมนของคุณ
ขั้นตอนที่ 3: ตรวจสอบการแจ้งเตือนแบบเรียลไทม์
ระบบแจ้งเตือนอัตโนมัติจะแจ้งให้ทีมรักษาความปลอดภัยทราบเมื่อพบข้อมูลที่ตรงกันบนดาร์กเว็บ
วิธีนี้ช่วยให้คุณตรวจจับการรั่วไหลของข้อมูลได้ แต่แรก หลายขั้นตอน ก่อนที่จะเกิดการรั่วไหลสู่สาธารณะ
การแจ้งเตือนแต่ละครั้งจะเชื่อมโยงไปยังแหล่งที่มา เพื่อให้ทีมรักษาความปลอดภัยของคุณสามารถตรวจสอบรหัสผ่านที่รั่วไหลได้อย่างรวดเร็ว
✅ ผลลัพธ์: ตอนนี้คุณสามารถตรวจสอบการรั่วไหลของข้อมูลและการเปิดเผยข้อมูลของบริษัทได้แบบเรียลไทม์
การตรวจจับตั้งแต่เนิ่นๆ คือเป้าหมายหลักของการเฝ้าระวังการรั่วไหลของข้อมูล
NordStellar ช่วยลดเวลาในการตรวจจับการรั่วไหลของข้อมูลด้วยการให้บริการตลอด 24 ชั่วโมง
การตรวจจับที่รวดเร็วขึ้นหมายถึงข้อมูลที่ถูกขโมยน้อยลงและค่าใช้จ่ายในการแก้ไขปัญหาที่ต่ำลง ธุรกิจ.
ทีมไอทีใช้เวลาเพียงไม่กี่นาทีในการติดตั้ง
หลังจากนั้น NordStellar จะให้ความคุ้มครองอย่างต่อเนื่องโดยที่คุณไม่ต้องทำอะไรเพิ่มเติมในแต่ละวัน
คุณสามารถกำหนดขอบเขตการตรวจสอบได้ตามต้องการ ไม่ว่าจะเป็นข้อมูลผู้บริโภค ข้อมูลธุรกิจ หรือทั้งสองอย่าง
รายงานระบุว่าข้อมูลที่รั่วไหลปรากฏขึ้นครั้งแรกที่ใดและแพร่กระจายไปในวงกว้างเพียงใด
บริบทดังกล่าวช่วยให้ทีมรักษาความปลอดภัยตัดสินใจได้ว่าจะรีเซ็ตและแจ้งเตือนอะไรบ้าง
แนวทางปฏิบัติที่ดีบางประการจะช่วยให้ฟีเจอร์นี้ทำงานได้อย่างมีประสิทธิภาพ
อันดับแรก ให้ตรวจสอบทุกโดเมนที่คุณเป็นเจ้าของ ไม่ใช่แค่โดเมนหลักเท่านั้น
ประการที่สอง ให้รวมโดเมนของพันธมิตรและผู้ขายที่เกี่ยวข้องกับข้อมูลของคุณ
ประการที่สาม ตรวจสอบการแจ้งเตือนทุกวัน เพื่อให้สามารถรีเซ็ตข้อมูลประจำตัวที่รั่วไหลได้อย่างรวดเร็ว
หากทำได้อย่างดี วิธีนี้จะเปลี่ยนการบุกรุกที่ค่อยเป็นค่อยไปให้กลายเป็นเหตุการณ์ที่รวดเร็วและควบคุมได้
ความเร็วในการตรวจจับเป็นสิ่งสำคัญที่สุดเมื่อข้อมูลเริ่มรั่วไหล
NordStellar ช่วยลดเวลาในการตรวจจับการรั่วไหลของข้อมูลด้วยการเฝ้าระวังตลอด 24 ชั่วโมง 7 วันต่อสัปดาห์
💡 เคล็ดลับสำหรับมืออาชีพ: ปรับแต่งรายการคำหลักของคุณทุกสัปดาห์เพื่อลดผลลัพธ์ที่ผิดพลาดและแสดงเฉพาะภัยคุกคามที่เกี่ยวข้องเท่านั้น
สรุปโดยย่อ
เปิดใช้งานการตรวจสอบ เพิ่มสินทรัพย์ของคุณ จากนั้นดำเนินการตามการแจ้งเตือน
วงจรสามขั้นตอนดังกล่าวช่วยลดการรั่วไหลของข้อมูลและทำให้สามารถจัดการได้
มันคือหัวใจสำคัญของโปรแกรมตรวจสอบการรั่วไหลของข้อมูลทุกโปรแกรม
วิธีใช้งานระบบป้องกันการเข้ายึดบัญชี NordStellar
การป้องกันการเข้ายึดบัญชี ช่วยให้คุณหยุดการเข้ายึดบัญชีโดยตรวจจับข้อมูลประจำตัวที่ถูกบุกรุกได้ตั้งแต่เนิ่นๆ
การถูกเข้าควบคุมบัญชีเกิดขึ้นเมื่อข้อมูลประจำตัวที่ถูกขโมยยังคงใช้งานได้อยู่
ผู้โจมตีซื้อข้อมูลประจำตัวที่ถูกบุกรุกจำนวนมากและนำไปทดสอบกับหน้าเข้าสู่ระบบของคุณ
ระบบป้องกันการเข้ายึดบัญชีจะปิดช่องโหว่นั้นก่อนที่จะมีการล็อกอินสำเร็จครั้งแรก
นี่คือวิธีการใช้งานทีละขั้นตอน
ทีนี้เรามาอธิบายแต่ละขั้นตอนกัน
ขั้นตอนที่ 1: เปิดใช้งานการป้องกันการเข้ายึดบัญชี
ไปที่โมดูลป้องกันการเข้ายึดบัญชี
ที่นี่คุณสามารถเชื่อมต่อบัญชีที่คุณต้องการปกป้องจากการพยายามเข้าถึงโดยไม่ได้รับอนุญาต
ขั้นตอนที่ 2: ซิงค์ข้อมูลประจำตัวพนักงาน
เชื่อมต่อไดเร็กทอรีของคุณเพื่อให้แพลตฟอร์มสแกนเว็บมืดเพื่อตรวจหาข้อมูลประจำตัวที่ถูกบุกรุก
NordStellar จะตรวจสอบข้อมูลประจำตัวของพนักงานกับข้อมูลที่รั่วไหลจาก Dark Web โดยอัตโนมัติ
ระบบจะตรวจจับข้อมูลประจำตัวของบริษัทใดๆ ที่ปรากฏให้เห็นวางขายในตลาดมืด
นี่คือหน้าตาของมัน:

✓ ด่าน: บัญชีที่ถูกแฮ็กแสดงให้เห็นสัญญาณเตือนที่ชัดเจนสำหรับการตรวจสอบ
ขั้นตอนที่ 3: บล็อกการเข้าสู่ระบบที่ถูกละเมิดโดยอัตโนมัติ
NordStellar ป้องกันการใช้ข้อมูลประจำตัวล็อกอินที่ถูกละเมิดเมื่อเข้าสู่ระบบ
นอกจากนี้ ระบบยังแจ้งเตือนทีมรักษาความปลอดภัยของคุณทันทีที่ตรวจพบข้อมูลประจำตัวที่ถูกขโมย
แพลตฟอร์มนี้ป้องกันไม่ให้ผู้ใช้สร้างรหัสผ่านที่เดาได้ง่ายตั้งแต่แรก
✅ ผลลัพธ์: ความเสี่ยงในการเข้ายึดบัญชีลดลง เนื่องจากข้อมูลที่ถูกขโมยไปไม่สามารถใช้ปลดล็อกบัญชีผู้ใช้ได้อีกต่อไป
การรั่วไหลส่วนใหญ่มักนำรหัสผ่านเก่าที่เคยรั่วไหลไปแล้วมาใช้ซ้ำ
NordStellar ช่วยรักษาความปลอดภัยของบัญชีผู้ใช้โดยการตรวจสอบข้อมูลการเข้าสู่ระบบกับข้อมูลที่รั่วไหลจากดาร์กเว็บ
วิธีนี้จะช่วยปกป้องทั้งข้อมูลพนักงานและข้อมูลลูกค้าที่บัญชีเหล่านั้นสามารถเข้าถึงได้
การแฮ็กบัญชีผู้ใช้เป็นหนึ่งในวิธีการที่พบบ่อยที่สุดที่ผู้โจมตีใช้ในการเข้าถึงข้อมูลลูกค้า
NordStellar ถือว่าข้อมูลประจำตัวที่รั่วไหลทุกชุดเป็นช่องทางเข้าถึงที่เป็นไปได้
ระบบจะตรวจสอบข้อมูลประจำตัวของพนักงานกับข้อมูลที่รั่วไหลจากดาร์กเว็บเป็นประจำทุกวัน
เมื่อพบการจับคู่ ระบบจะบล็อกการพยายามเข้าสู่ระบบนั้นโดยอัตโนมัติ
แนวทางเชิงรุกนี้ช่วยรักษาความปลอดภัยของบัญชีผู้ใช้โดยไม่ทำให้ผู้ใช้งานจริงทำงานช้าลง
กรณีการใช้งานทั่วไปครอบคลุมทั้งการเข้าสู่ระบบของพนักงานและลูกค้า
สำหรับเจ้าหน้าที่ ระบบนี้จะช่วยปกป้องแผงควบคุมผู้ดูแลระบบจากการถูกโจรกรรมข้อมูลประจำตัว
สำหรับลูกค้า ระบบนี้จะช่วยป้องกันมิจฉาชีพจากการนำข้อมูลประจำตัวที่ถูกขโมยไปใช้ซ้ำในขั้นตอนการชำระเงิน
ใช้ร่วมกับการยืนยันตัวตนแบบหลายปัจจัยเพื่อการป้องกันที่แข็งแกร่งที่สุด
เมื่อรวมกันแล้ว จะทำให้การเข้ายึดบัญชีทำได้ยากขึ้นมาก
การบล็อกการเข้าสู่ระบบแต่ละครั้งหมายถึงช่องทางเข้าถึงข้อมูลลูกค้าของคุณลดลงไปหนึ่งช่องทาง
การหยุดยั้งการเข้ายึดบัญชีตั้งแต่เนิ่นๆ จะช่วยปกป้องทั้งรายได้และความไว้วางใจ
💡 เคล็ดลับสำหรับมืออาชีพ: เมื่อใช้ร่วมกับนโยบายรหัสผ่านที่เข้มงวด แพลตฟอร์มจะป้องกันรหัสผ่านที่เดาได้ง่ายด้วยเช่นกัน
สรุปโดยย่อ
ซิงค์ข้อมูลประจำตัว ปิดกั้นการเข้าสู่ระบบที่ถูกละเมิด และบังคับใช้รหัสผ่านที่ปลอดภัย
ขั้นตอนเหล่านี้ช่วยปิดกั้นช่องทางที่พบได้บ่อยที่สุดในการเข้ายึดบัญชี
บัญชีผู้ใช้ของคุณจะยังคงปลอดภัยแม้ว่าจะเกิดการรั่วไหลของข้อมูลสู่สาธารณะก็ตาม
วิธีใช้งาน NordStellar Session Hijacking Prevention
การป้องกันการโจรกรรมเซสชัน ช่วยให้คุณบล็อกเซสชันที่ไม่ได้รับอนุญาตซึ่งใช้คุกกี้ที่ถูกขโมย
รหัสผ่านไม่ใช่สิ่งเดียวที่ผู้โจมตีขโมยไป
มัลแวร์ขโมยข้อมูลจะขโมยคุกกี้เซสชันและข้ามขั้นตอนการล็อกอินไปโดยสิ้นเชิง
การป้องกันการโจรกรรมเซสชันจะหยุดเซสชันที่ถูกบุกรุกเหล่านั้นได้อย่างเด็ดขาด
นี่คือวิธีการใช้งานทีละขั้นตอน
ทีนี้เรามาอธิบายแต่ละขั้นตอนกัน
ขั้นตอนที่ 1: เปิดใช้งานการตรวจสอบเซสชัน
เปิดใช้งานระบบป้องกันการโจรกรรมเซสชันเพื่อปกป้องบัญชีพนักงาน
ฟังก์ชันนี้จะตรวจสอบเซสชันที่ใช้งานอยู่ซึ่งเปิดโดยใช้คุกกี้ที่ถูกขโมยมา
ขั้นตอนที่ 2: ตรวจจับคุกกี้ที่ถูกขโมย
การตรวจสอบข้อมูลในดาร์กเว็บช่วยระบุที่อยู่อีเมลที่ถูกบุกรุกและคุกกี้เซสชันที่ถูกขโมย
คุกกี้เหล่านี้มักปรากฏในตลาดมืดทันทีหลังจากติดมัลแวร์
แพลตฟอร์มนี้ช่วยระบุสัญญาณเริ่มต้นของการติดมัลแวร์ภายในเครือข่ายของคุณ
นี่คือหน้าตาของมัน:

✓ ด่าน: เซสชันที่ถูกบุกรุกจะถูกปิด และผู้ใช้จะต้องยืนยันตัวตนใหม่อีกครั้ง
ขั้นตอนที่ 3: ยกเลิกเซสชันที่ใช้งานอยู่
NordStellar จะยกเลิกเซสชันที่ใช้งานอยู่โดยใช้คุกกี้ที่ถูกขโมยแบบเรียลไทม์
ที่ ทันที ทำการล็อกเอาต์ผู้โจมตีและบล็อกความพยายามในการเข้าถึงโดยไม่ได้รับอนุญาต
ผู้ใช้งานที่ถูกต้องสามารถเข้าสู่ระบบอีกครั้งได้โดยไม่เกิดความเสียหายถาวรใดๆ
✅ ผลลัพธ์: การเชื่อมต่อที่ถูกบุกรุกจะถูกตัดทันที ซึ่งเป็นการปิดช่องทางทั่วไปสำหรับการขโมยข้อมูลส่วนบุคคล
คุกกี้ที่ถูกขโมยสามารถข้ามการตรวจสอบสิทธิ์แบบสองขั้นตอนได้ ทำให้คุกกี้เหล่านั้นเป็นอันตราย
การยกเลิกเซสชันที่ถูกบุกรุกแบบเรียลไทม์จะช่วยขจัดข้อได้เปรียบนั้นออกจากผู้โจมตี
มันช่วยรักษาความปลอดภัยของบัญชีได้แม้ว่าอุปกรณ์จะติดไวรัสแล้วก็ตาม
การขโมยเซสชันกำลังเพิ่มสูงขึ้น เนื่องจากมัลแวร์ขโมยข้อมูลแพร่กระจายผ่านตลาดมืด
คุกกี้ที่ถูกขโมยไปสามารถทำให้เข้าถึงข้อมูลได้ แม้ว่ารหัสผ่านและการยืนยันตัวตนสองขั้นตอน (2FA) จะรัดกุมก็ตาม
NordStellar คอยตรวจสอบเซสชันที่ถูกบุกรุกซึ่งเชื่อมโยงกับโดเมนของคุณ
การยกเลิกเซสชันเหล่านั้นแบบเรียลไทม์จะกำจัดผู้โจมตีได้ทันที
นี่คือชั้นการป้องกันธุรกิจที่สำคัญมาก ซึ่งเครื่องมือส่วนใหญ่มองข้ามไป
เรื่องนี้มีความสำคัญอย่างยิ่งสำหรับบัญชีที่มีมูลค่าสูงและผู้ดูแลระบบ
เซสชั่นเหล่านั้นคือสิ่งที่ผู้โจมตีซื้อในตลาดมืดนั่นเอง
ตั้งค่าการแจ้งเตือนสำหรับบัญชีที่มีสิทธิ์พิเศษ เพื่อตรวจจับการโจรกรรมข้อมูลได้ก่อนใคร
การตรวจสอบแบบคู่โดยกำหนดเวลาหมดอายุของเซสชันสั้นๆ เพื่อความปลอดภัยยิ่งขึ้น
ผลที่ได้คือ จำนวนเซสชันที่ถูกบุกรุกลดลง และความเสี่ยงต่อการโจรกรรมข้อมูลส่วนบุคคลลดลง
คุกกี้ที่ถูกขโมยจะถูกส่งต่ออย่างรวดเร็ว ดังนั้นความเร็วในการตอบสนองจึงมีความสำคัญ
การยกเลิกสัญญาแบบเรียลไทม์ช่วยลดช่วงเวลาแห่งความเสี่ยงให้เหลือน้อยมาก
💡 เคล็ดลับสำหรับมืออาชีพ: คอยสังเกตรูปแบบของมัลแวร์ขโมยข้อมูล เนื่องจากแพลตฟอร์มนี้ช่วยระบุสัญญาณเริ่มต้นของการติดมัลแวร์ได้
สรุปโดยย่อ
เปิดใช้งานการตรวจสอบเซสชัน ตรวจจับคุกกี้ที่ถูกขโมย และยกเลิกเซสชันที่ไม่ถูกต้อง
การยกเลิกแบบเรียลไทม์คือสิ่งที่ช่วยหยุดการใช้งานที่ไม่ได้รับอนุญาตได้อย่างรวดเร็ว
วิธีนี้ช่วยอุดช่องโหว่ที่รหัสผ่านเพียงอย่างเดียวไม่สามารถครอบคลุมได้
วิธีใช้งาน NordStellar สำหรับตรวจสอบข้อมูลบนเว็บมืด
การตรวจสอบ Dark Web ช่วยให้คุณตรวจสอบเว็บบอร์ดมืดเพื่อค้นหาข้อมูลประจำตัวและการกล่าวถึงแบรนด์ของบริษัทของคุณ
เว็บมืดคือสถานที่ที่มีการซื้อขายข้อมูลที่ถูกขโมยมา
ทีมส่วนใหญ่ไม่มีวิธีที่จะเฝ้าดูเว็บบอร์ดมืดได้ด้วยตนเอง
ระบบตรวจสอบเว็บมืดขั้นสูงช่วยให้คุณมองเห็นภาพรวมได้โดยไม่มีความเสี่ยง
นี่คือวิธีการใช้งานทีละขั้นตอน
ทีนี้เรามาอธิบายแต่ละขั้นตอนกัน
ขั้นตอนที่ 1: ตั้งค่าคีย์เวิร์ดของแบรนด์
เพิ่มคำที่เกี่ยวข้องกับแบรนด์เพื่อให้แพลตฟอร์มตรวจสอบเว็บบอร์ดมืดที่กล่าวถึงองค์กรของคุณ
NordStellar สแกนเว็บบอร์ดมืดเพื่อค้นหาข้อมูลประจำตัวที่ถูกบุกรุกและการสนทนาเกี่ยวกับการโจมตีแบบเจาะจงเป้าหมาย
ใช้ชื่อผลิตภัณฑ์และโดเมนอย่างถูกต้อง เพื่อป้องกันไม่ให้ภัยคุกคามที่มุ่งเป้าไปที่แบรนด์ของคุณเล็ดลอดไปได้
ขั้นตอนที่ 2: สแกนชุมชนอาชญากรรมไซเบอร์
ระบบตรวจสอบดาร์กเว็บขั้นสูงครอบคลุมชุมชนอาชญากรไซเบอร์ที่ใช้งานอยู่กว่า 25,000 แห่ง
ซึ่งรวมถึงเว็บบอร์ดของแฮกเกอร์ บล็อกเกี่ยวกับมัลแวร์เรียกค่าไถ่ และแพลตฟอร์มการสื่อสารส่วนตัว
เครื่องมือค้นหาในเว็บลึกไม่สามารถเข้าถึงชุมชนอาชญากรรมไซเบอร์แบบปิดเหล่านี้ได้ แต่ NordStellar ทำได้
นี่คือหน้าตาของมัน:

✓ ด่าน: คุณจะเห็นข้อมูลแบบเรียลไทม์เกี่ยวกับบทสนทนาในโลกออนไลน์มืดและโลกออนไลน์ลึกที่เกี่ยวกับแบรนด์ของคุณ
ขั้นตอนที่ 3: ดำเนินการกับข้อมูลที่รั่วไหลจาก Dark Web
ตรวจสอบข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริง และส่งต่อข้อมูลที่รั่วไหลจากดาร์กเว็บไปยังขั้นตอนการรับมือเหตุการณ์ของคุณ
แต่ละข้อมูลจะประกอบด้วยบริบท เพื่อให้คุณสามารถประเมินได้ว่าการได้รับสารพิษนั้นร้ายแรงแค่ไหน
คุณสามารถทำเครื่องหมายภัยคุกคามที่เกี่ยวข้องเพื่อติดตามผล และกำจัดสิ่งรบกวนได้อย่างรวดเร็ว
✅ ผลลัพธ์: การตรวจสอบข้อมูลบนดาร์กเว็บขั้นสูงช่วยให้คุณได้รับข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริงเกี่ยวกับภัยคุกคามจากภายนอกและความเสี่ยงทางไซเบอร์
การเฝ้าดูเว็บลึกและเว็บมืดด้วยตนเองนั้นช้าและไม่ปลอดภัย
NordStellar สแกนเว็บมืดและเว็บลึกให้คุณ และแสดงเฉพาะข้อมูลที่สำคัญเท่านั้น
นั่นจะเปลี่ยนข้อมูลข่าวสารมากมายให้กลายเป็นรายการภัยคุกคามที่อาจเกิดขึ้นได้เพียงไม่กี่ข้อ
เว็บมืดซ่อนตัวอยู่บนเครือข่ายที่เบราว์เซอร์ทั่วไปไม่สามารถเข้าถึงได้
กลุ่มอาชญากรไซเบอร์ซื้อขายข้อมูลที่ถูกขโมยผ่านทางฟอรัมและช่องทางส่วนตัว
NordStellar สแกนเว็บมืดได้อย่างปลอดภัย ทีมของคุณจึงไม่ต้องเสียเวลาสแกนเอง
เนื้อหานี้ครอบคลุมถึงเว็บมืดและเว็บลึก รวมถึงเว็บไซต์ที่รั่วไหลข้อมูลจากมัลแวร์เรียกค่าไถ่
ผลการตรวจสอบจะปรากฏขึ้นในรูปแบบการแจ้งเตือนแบบเรียลไทม์ของแพลตฟอร์ม พร้อมสำหรับการคัดกรองเบื้องต้น
ใช้ฟีเจอร์นี้เพื่อติดตามทั้งข้อมูลและการกล่าวถึงแบรนด์
ระวังการรั่วไหลของรหัสผ่าน ซอร์สโค้ด และเอกสารภายใน
นอกจากนี้ ควรจับตาดูข่าวลือที่บ่งชี้ถึงภัยคุกคามที่มุ่งเป้าไปที่อุตสาหกรรมของคุณด้วย
การตรวจสอบข้อมูลที่รั่วไหลจากดาร์กเว็บอย่างสม่ำเสมอจะช่วยลดโอกาสที่จะเกิดเรื่องไม่คาดฝัน
เมื่อเวลาผ่านไป คุณจะเริ่มเห็นภาพที่ชัดเจนขึ้นเกี่ยวกับความเสี่ยงที่แท้จริงที่คุณเผชิญ
ความครอบคลุมในวงกว้างคือสิ่งที่แยกการตรวจสอบที่แท้จริงออกจากการคาดเดา
การตรวจสอบชุมชนกว่า 25,000 แห่ง หมายความว่าข้อมูลรั่วไหลจากดาร์กเว็บจะลดลง
💡 เคล็ดลับสำหรับมืออาชีพ: เครื่องมือค้นหาบนเว็บลึกมักพลาดฟอรัมปิด ดังนั้นให้ NordStellar ช่วยค้นหาข้อมูลบนเว็บลึกและเว็บมืดให้คุณ
สรุปโดยย่อ
ตั้งคำหลัก สแกนชุมชนอาชญากรรมไซเบอร์ แล้วดำเนินการตามสิ่งที่ค้นพบ
ระบบตรวจสอบเว็บมืดขั้นสูงจะเปลี่ยนการสนทนาที่ซ่อนเร้นให้เป็นการแจ้งเตือนที่ชัดเจน
คุณจะได้รับข้อมูลเชิงลึกแบบเรียลไทม์เกี่ยวกับเว็บมืดและเว็บลึก
วิธีใช้งานแพลตฟอร์มการจัดการ NordStellar
แพลตฟอร์มการจัดการ ช่วยให้คุณสามารถจัดการการเปิดเผยภัยคุกคามทั้งหมดได้จากหน้าจอเดียว
เครื่องมือที่กระจัดกระจายทำให้ทีมรักษาความปลอดภัยทำงานช้าลง
แพลตฟอร์มการจัดการความเสี่ยงจะรวบรวมสัญญาณทั้งหมดไว้ในที่เดียว
มุมมองเดียวเช่นนั้นเองที่ทำให้ทีมขนาดเล็กสามารถทำงานได้อย่างรวดเร็ว
นี่คือวิธีการใช้งานทีละขั้นตอน
ทีนี้เรามาอธิบายแต่ละขั้นตอนกัน
ขั้นตอนที่ 1: เปิดแดชบอร์ด
แพลตฟอร์มการจัดการความเสี่ยงจะรวบรวมการแจ้งเตือนและสินทรัพย์ทั้งหมดไว้ในที่เดียว
คุณจะได้เห็นการรั่วไหลของข้อมูล ข้อมูลรั่วไหลจากดาร์กเว็บ และช่องโหว่ต่างๆ ควบคู่กันไป
ขั้นตอนที่ 2: จัดลำดับความสำคัญตามความเสี่ยง
การจัดลำดับความสำคัญตามความเสี่ยงจำลองพฤติกรรมของแฮกเกอร์เพื่อจัดอันดับภัยคุกคามตามประเภทธุรกิจ ผลกระทบ.
วิธีนี้ช่วยให้ทีมรักษาความปลอดภัยสามารถมุ่งเน้นไปที่ความเสี่ยงที่อาจเกิดขึ้นซึ่งมีความสำคัญที่สุดได้
เสียงที่มีผลกระทบต่ำจะช่วยลดทอนเหตุการณ์ที่เกิดขึ้นจริงลงได้
นี่คือหน้าตาของมัน:
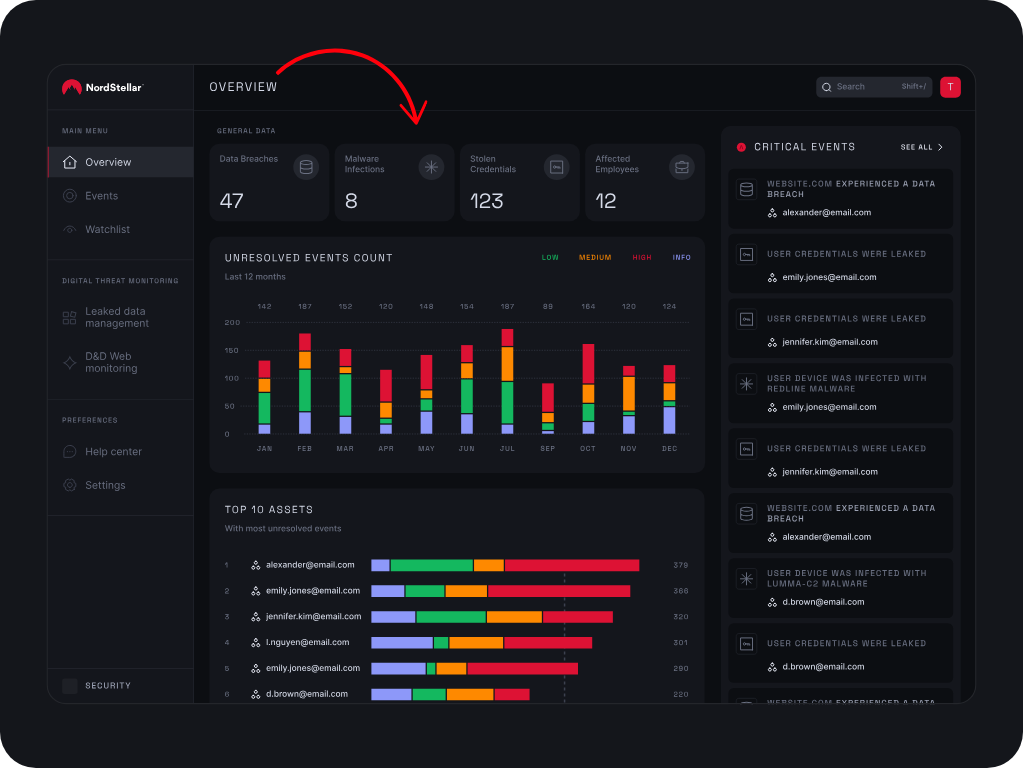
✓ ด่าน: ภัยคุกคามที่อาจเกิดขึ้นทั้งหมดจะถูกจัดเรียงตามระดับความรุนแรงในมุมมองเดียว
ขั้นตอนที่ 3: ส่งต่อไปยังทีมของคุณ
ส่งข้อมูลเชิงลึกโดยละเอียดไปยังบุคคลที่เกี่ยวข้องเพื่อปรับปรุงขั้นตอนการรับมือกับเหตุการณ์ฉุกเฉิน
การผสานรวม API เชื่อมต่อกับแพลตฟอร์ม SIEM หรือ SOAR ที่มีอยู่แล้วเพื่อการรับข้อมูลโดยอัตโนมัติ
วิธีนี้ช่วยให้ทีมไอทีและนักวิเคราะห์ SOC ทำงานโดยใช้แหล่งข้อมูลเดียวกัน
✅ ผลลัพธ์: ทีมรักษาความปลอดภัยของคุณสามารถรับมือกับภัยคุกคามที่เปลี่ยนแปลงไปได้อย่างง่ายดายด้วยขั้นตอนการทำงานที่ชัดเจนเพียงขั้นตอนเดียว
การจัดการความเสี่ยงจากภัยคุกคามจะได้ผลก็ต่อเมื่อข้อมูลมีความเป็นเอกภาพเท่านั้น
NordStellar รักษามาตรฐานกระจกบานเดียวไว้อย่างแน่นหนา จึงไม่มีอะไรตกหล่นไปได้
ขั้นตอนการทำงานเดียวหมายถึงการตัดสินใจที่รวดเร็วขึ้นและการมองข้ามภัยคุกคามภายนอกน้อยลง
แพลตฟอร์มแบบครบวงจรคือสิ่งที่เปลี่ยนการแจ้งเตือนที่กระจัดกระจายให้กลายเป็นแผนงานที่ชัดเจน
ในกรณีนี้ ทีมรักษาความปลอดภัยจะเห็นการเปิดเผยข้อมูลของบริษัท การรั่วไหล และช่องโหว่ต่างๆ พร้อมกัน
การให้คะแนนความเสี่ยงช่วยให้มุ่งเน้นไปที่ภัยคุกคามที่เกี่ยวข้อง ไม่ใช่สิ่งรบกวนรอบข้าง
การผสานรวม API จะส่งข้อมูลที่ได้ไปยัง SIEM หรือ SOAR ของคุณโดยอัตโนมัติ
ที่ อัตโนมัติ ช่วยให้ทีมไอทีสามารถรับมือกับภัยคุกคามที่เปลี่ยนแปลงไปได้อย่างทันท่วงที
แพลตฟอร์มนี้จะแสดงประสิทธิภาพได้อย่างยอดเยี่ยมเมื่อหลายทีมใช้งานร่วมกัน
นักวิเคราะห์จะคัดกรองการแจ้งเตือน ในขณะที่ผู้บริหารจะติดตามความเสี่ยงด้านไซเบอร์โดยรวม
มุมมองที่บันทึกไว้ช่วยให้แต่ละบทบาทมุ่งเน้นไปที่ภัยคุกคามที่อาจเกิดขึ้นกับบทบาทนั้นๆ
การส่งออกรายงานช่วยให้การอัปเดตบอร์ดทำได้อย่างรวดเร็วและชัดเจน
กระบวนการทำงานร่วมกันนี้เป็นวิธีที่ทีมขนาดเล็กใช้เพื่อให้ทันต่อภัยคุกคามที่เปลี่ยนแปลงไป
การสลับเครื่องมือน้อยลง หมายถึงการตอบสนองต่อเหตุการณ์ฉุกเฉินที่รวดเร็วและใจเย็นยิ่งขึ้น
แพลตฟอร์มเดียวช่วยให้ทีมรักษาความปลอดภัยทั้งหมดทำงานร่วมกันได้อย่างสอดคล้อง
💡 เคล็ดลับสำหรับมืออาชีพ: ใช้การตั้งค่าการแสดงผลที่บันทึกไว้สำหรับแต่ละทีม เพื่อให้ทีมไอทีและนักวิเคราะห์ SOC เห็นภัยคุกคามที่เกี่ยวข้องก่อนเป็นอันดับแรก
สรุปโดยย่อ
เปิดแดชบอร์ด จัดอันดับตามความเสี่ยง และส่งต่อไปยังทีมของคุณ
มุมมองที่เป็นหนึ่งเดียวช่วยให้การจัดการความเสี่ยงจากภัยคุกคามเป็นเรื่องง่าย
มันช่วยให้ทีมขนาดเล็กสามารถรับมือกับภัยคุกคามที่เปลี่ยนแปลงไปได้อย่างทันท่วงที
วิธีใช้งานการสแกนช่องโหว่ภายนอกของ NordStellar
ภายนอก ช่องโหว่ การสแกน ช่วยให้คุณตรวจจับช่องโหว่ในสินทรัพย์ที่ใช้งานภายนอกได้
ผู้โจมตีจะตรวจสอบสินทรัพย์สาธารณะของคุณเพื่อหาจุดอ่อน
การสแกนช่องโหว่จากภายนอกจะค้นพบช่องโหว่เหล่านั้นก่อนที่พวกเขาจะรู้ตัว
นี่เป็นส่วนสำคัญของแนวทางการรักษาความปลอดภัยเครือข่ายเชิงรุกทุกรูปแบบ
นี่คือวิธีการใช้งานทีละขั้นตอน
ทีนี้เรามาอธิบายแต่ละขั้นตอนกัน
ขั้นตอนที่ 1: เริ่มการสแกน
เริ่มการสแกนหาช่องโหว่ภายนอกสำหรับสินทรัพย์สาธารณะของคุณ
NordStellar ตรวจสอบพอร์ตที่เปิดอยู่ บริการที่เปิดเผย และการตั้งค่าที่ไม่ถูกต้อง
ขั้นตอนที่ 2: จัดทำแผนที่ช่องโหว่ที่พบ
NordStellar ระบุช่องโหว่ในสินทรัพย์ที่เข้าถึงได้จากภายนอก และแจ้งเตือนช่องโหว่ด้านความปลอดภัย
ช่องโหว่แต่ละรายการที่ตรวจพบจะมีคะแนนความรุนแรงและบริบทที่ชัดเจน
แพลตฟอร์มนี้ยังให้ข้อมูลเชิงลึกเกี่ยวกับช่องโหว่และช่องทางการโจมตีในอดีตอีกด้วย
นี่คือหน้าตาของมัน:
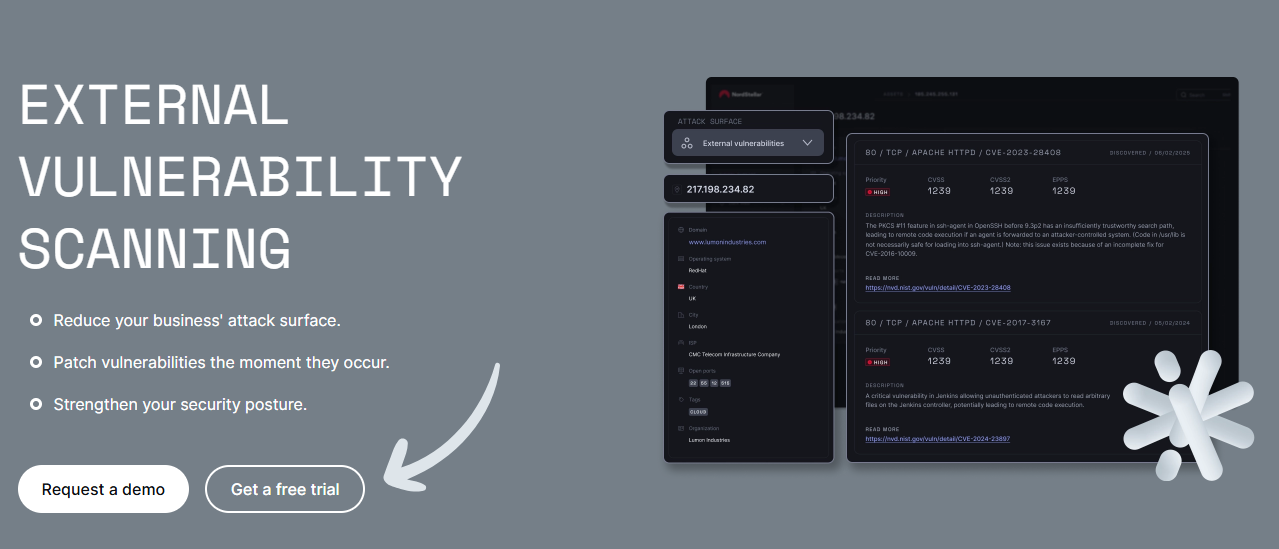
✓ ด่าน: รายการจุดอ่อนที่จัดลำดับไว้จะปรากฏขึ้นพร้อมคำแนะนำในการแก้ไข
ขั้นตอนที่ 3: อัปเดตแพทช์และตรวจสอบอีกครั้ง
แก้ไขช่องโหว่ที่พบ จากนั้นสแกนอีกครั้งเพื่อยืนยันว่าความเสี่ยงที่อาจเกิดขึ้นหมดไปแล้ว
ระบบนี้ช่วยรักษาความสะอาดของสินทรัพย์ที่มองเห็นได้จากภายนอกของคุณอย่างต่อเนื่อง
การสแกนซ้ำจะตรวจสอบความถูกต้องของการแก้ไข แทนที่จะปล่อยให้คุณเดาเอาเอง
✅ ผลลัพธ์: คุณสามารถลดความเสี่ยงได้เร็วขึ้นและลดภัยคุกคามโดยรวมลงได้
ไฟล์ภายนอกที่ไม่ได้อัปเดตแพทช์เป็นช่องทางที่ง่ายที่สุดสำหรับผู้โจมตี
การสแกนอย่างสม่ำเสมอจะช่วยให้คุณตรวจพบช่องโหว่ก่อนที่จะกลายเป็นการละเมิดข้อมูล
การปิดช่องโหว่เหล่านั้นจะช่วยลดความเสี่ยงด้านไซเบอร์ของคุณได้โดยตรง
สินทรัพย์ที่เปิดเผยต่อภายนอกเป็นสิ่งแรกที่ผู้โจมตีทำการทดสอบ
การสแกนเป็นประจำจะช่วยให้คุณตรวจพบช่องโหว่ก่อนที่จะถูกโจมตี
NordStellar จัดอันดับช่องโหว่ที่ระบุแต่ละรายการตามผลกระทบทางธุรกิจที่อาจเกิดขึ้น
การแก้ไขช่องโหว่ที่มีความเสี่ยงสูงก่อนเป็นอันดับแรก คือวิธีที่จะลดความเสี่ยงได้อย่างมีประสิทธิภาพ
การสแกนซ้ำยืนยันว่าช่องโหว่ด้านความปลอดภัยถูกปิดสนิทแล้วอย่างแท้จริง
ควรปฏิบัติการสแกนเป็นกิจวัตรประจำวัน ไม่ใช่โครงการที่ทำเพียงครั้งเดียว
เรียกใช้เครื่องมือนี้หลังจากทำการติดตั้งระบบครั้งใหญ่ทุกครั้ง เพื่อตรวจจับช่องโหว่ด้านความปลอดภัยใหม่ๆ
ติดตามช่องโหว่ที่พบซ้ำ ๆ เพื่อให้คุณสามารถแก้ไขต้นเหตุของปัญหาได้
แบ่งปันผลลัพธ์กับนักพัฒนาเพื่อให้การแก้ไขเสร็จเร็วขึ้น
การสแกนอย่างต่อเนื่องเป็นวิธีที่ง่ายที่สุดในการตรวจจับช่องโหว่ตั้งแต่เนิ่นๆ
ผู้โจมตีใช้ระบบสแกนอัตโนมัติ ดังนั้นคุณก็ควรใช้ระบบสแกนอัตโนมัติเช่นกัน
การตรวจสอบอย่างสม่ำเสมอจะช่วยให้ทรัพย์สินภายนอกของคุณมีความพร้อมอยู่เสมอ
💡 เคล็ดลับสำหรับมืออาชีพ: ควรกำหนดตารางการสแกนทุกเดือน เพื่อป้องกันไม่ให้ช่องโหว่ด้านความปลอดภัยใหม่ๆ ถูกมองข้ามไปนานเกินไป
สรุปโดยย่อ
สแกนหาช่องโหว่และระบุตำแหน่งช่องโหว่ที่พบ จากนั้นทำการแก้ไขและตรวจสอบซ้ำ
วงจรนี้ช่วยให้คุณตรวจจับช่องโหว่และลดความเสี่ยงได้
การสแกนเป็นประจำช่วยให้ทรัพย์สินที่มองเห็นได้จากภายนอกสะอาดอยู่เสมอ
วิธีใช้งาน NordStellar Attack Surface Management
การจัดการพื้นผิวการโจมตี ช่วยให้คุณมองเห็นพื้นที่เสี่ยงต่อการโจมตีทั้งหมดของคุณทั้งในระบบคลาวด์และโดเมน
คุณไม่สามารถปกป้องสิ่งที่คุณมองไม่เห็นได้
ระบบไอทีที่ไม่เป็นทางการและเซิร์ฟเวอร์คลาวด์ที่ถูกลืมเลือนกำลังขยายช่องโหว่ด้านความปลอดภัยของคุณอย่างเงียบๆ
การจัดการพื้นที่เสี่ยงต่อการโจมตีทำให้มองเห็นสินทรัพย์ที่เสี่ยงต่อการถูกโจมตีได้อย่างชัดเจนอีกครั้ง
นี่คือวิธีการใช้งานทีละขั้นตอน
ทีนี้เรามาอธิบายแต่ละขั้นตอนกัน
ขั้นตอนที่ 1: เรียกใช้การค้นหาอัตโนมัติ
ระบบค้นหาอัตโนมัติจะแสดงแผนที่สินทรัพย์ทั้งหมดที่เปิดเผยสู่อินเทอร์เน็ตจากชื่อโดเมนของบริษัทของคุณ
คุณไม่จำเป็นต้องป้อนรายการใดๆ ให้กับโปรแกรม โปรแกรมจะค้นหาสินทรัพย์ให้เองโดยอัตโนมัติ
ขั้นตอนที่ 2: ติดตามโดเมน
การตรวจสอบโดเมนจะติดตามสินทรัพย์ที่เข้าถึงได้จากภายนอก รวมถึงเซิร์ฟเวอร์คลาวด์และโดเมนย่อย
เนื้อหาใหม่จะปรากฏขึ้นเมื่อมีการเปิดใช้งาน ดังนั้นข้อมูลจึงทันสมัยอยู่เสมอ
สิ่งนี้ทำให้ทีมรักษาความปลอดภัยสามารถมองเห็นพื้นที่เสี่ยงต่อการโจมตีที่เปลี่ยนแปลงไปได้แบบเรียลไทม์
นี่คือหน้าตาของมัน:
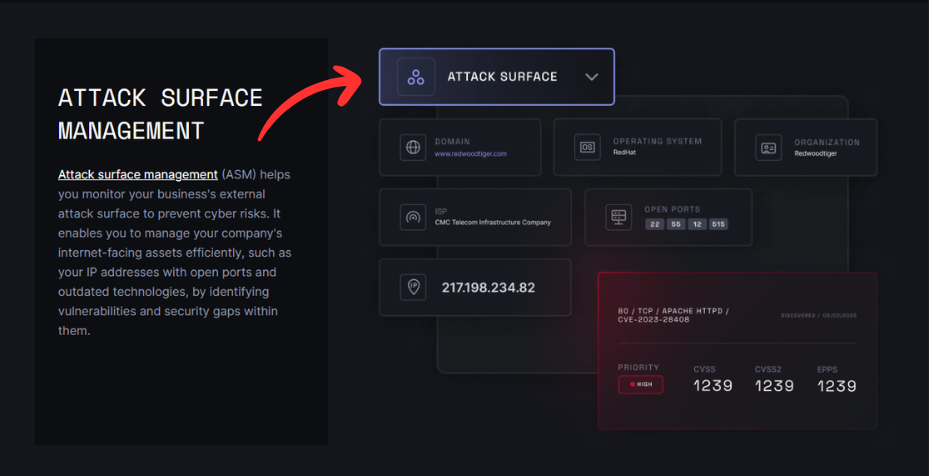
✓ ด่าน: พื้นที่เสี่ยงต่อการโจมตีของคุณได้รับการวิเคราะห์อย่างละเอียด โดยมีการระบุสินทรัพย์ทุกชิ้นไว้ครบถ้วน
ขั้นตอนที่ 3: ตรวจสอบเส้นทางการโจมตี
ใช้ฟีเจอร์วิเคราะห์เส้นทางการโจมตีเพื่อดูว่าผู้โจมตีสามารถเชื่อมโยงจุดอ่อนต่างๆ ได้อย่างไร
การวิเคราะห์เส้นทางการโจมตีแสดงให้เห็นเส้นทางจากสินทรัพย์ที่เสี่ยงต่อการโจมตีไปยังข้อมูลที่ละเอียดอ่อน
นั่นทำให้เห็นได้อย่างชัดเจนว่าควรแก้ไขช่องโหว่ด้านความปลอดภัยใดก่อน
✅ ผลลัพธ์: การจัดการพื้นที่โจมตีช่วยให้ทีมรักษาความปลอดภัยมองเห็นช่องโหว่ด้านความปลอดภัยของเครือข่ายได้แบบเรียลไทม์
การละเมิดข้อมูลส่วนใหญ่มักเริ่มต้นจากสินทรัพย์ที่ทีมงานลืมไปว่ามีอยู่
การทำแผนที่พื้นที่การโจมตีทั้งหมดจะช่วยขจัดจุดบอดเหล่านั้นออกไป
จากนั้นมุมมองเส้นทางการโจมตีจะช่วยให้คุณจัดลำดับความสำคัญของการแก้ไขที่มีความเสี่ยงสูงที่สุดได้
พื้นที่เสี่ยงต่อการถูกโจมตีจะเพิ่มขึ้นทุกครั้งที่มีบริการใหม่เปิดใช้งาน
ทรัพย์สินที่ถูกลืมเลือนจะกลายเป็นเป้าหมายที่ง่ายต่อการคุกคามจากภายนอก
ระบบค้นหาอัตโนมัติช่วยสร้างแผนที่ที่แม่นยำของสินทรัพย์ที่เปิดเผยสู่โลกอินเทอร์เน็ต
ฟีเจอร์การวิเคราะห์เส้นทางการโจมตีจะแสดงให้เห็นว่าสินทรัพย์เหล่านั้นเชื่อมต่อกับข้อมูลอย่างไร
การมองเห็นข้อมูลแบบเรียลไทม์นี้ช่วยให้ทีมรักษาความปลอดภัยสามารถจัดลำดับความสำคัญของงานด้านความปลอดภัยเครือข่ายได้
ใช้เครื่องมือนี้เพื่อค้นหาทรัพย์สินที่ไม่มีใครจำได้ว่าเคยเป็นเจ้าของ
เว็บไซต์การตลาดเก่าและเซิร์ฟเวอร์ทดสอบมักซ่อนความเสี่ยงที่แท้จริงไว้
จัดทำแผนที่ จากนั้นตัดสินใจว่าจะรักษาความปลอดภัย ตรวจสอบ หรือยกเลิกการใช้งานแต่ละแห่ง
ควรกลับมาตรวจสอบแผนที่ทุกเดือน เนื่องจากสินทรัพย์ภายนอกอาคารของคุณมีการเปลี่ยนแปลง
แผนที่ปัจจุบันช่วยให้พื้นที่โจมตีของคุณมีความน่าเชื่อถือและจัดการได้ง่าย
สินทรัพย์ที่มีความเสี่ยงสูงที่สุดมักจะเป็นสินทรัพย์ที่คุณลืมไปนั่นเอง
การค้นพบอย่างต่อเนื่องจะช่วยให้มั่นใจได้ว่าเหตุการณ์เช่นนั้นจะไม่เกิดขึ้นอีก
💡 เคล็ดลับสำหรับมืออาชีพ: ดำเนินการวิเคราะห์เส้นทางการโจมตีก่อนการตรวจสอบเพื่อระบุจุดที่เสี่ยงที่สุดในการเข้าถึงความปลอดภัยของเครือข่ายของคุณ
สรุปโดยย่อ
ดำเนินการค้นหา ตรวจสอบโดเมน และตรวจสอบเส้นทางการโจมตี
การจัดการพื้นที่โจมตีช่วยขจัดจุดบอดในสินทรัพย์ของคุณ
มุมมองเส้นทางการโจมตีจะแสดงให้เห็นว่าควรแก้ไขช่องโหว่ด้านความปลอดภัยใดก่อน
วิธีใช้งานระบบตรวจจับการจดทะเบียนชื่อโดเมนโดยมิชอบของ NordStellar
การตรวจจับการจดทะเบียนชื่อโดเมนโดยมิชอบ ช่วยให้คุณตรวจจับโดเมนที่คล้ายคลึงกันซึ่งใช้ในการหลอกลวงและละเมิดแบรนด์ได้
โดเมนปลอมหลอกลวงลูกค้าและพนักงานของคุณ
เพียงแค่โดเมนที่คล้ายคลึงกันเพียงโดเมนเดียว ก็สามารถเป็นเชื้อเพลิงให้กับการโจมตีแบบฟิชชิ่งที่แนบเนียนได้
ระบบตรวจจับการจดทะเบียนชื่อโดเมนโดยไม่ได้รับอนุญาต ช่วยจับผู้ลอกเลียนแบบเหล่านี้ได้ตั้งแต่เนิ่นๆ
นี่คือวิธีการใช้งานทีละขั้นตอน
ทีนี้เรามาอธิบายแต่ละขั้นตอนกัน
ขั้นตอนที่ 1: เพิ่มแบรนด์ที่ได้รับการคุ้มครอง
ระบุชื่อแบรนด์และชื่อโดเมนของคุณที่ต้องระวังการแอบอ้าง
จากนั้น NordStellar จะค้นหารูปแบบที่คล้ายกับโดเมนจริงของคุณ
ขั้นตอนที่ 2: สแกนหาบุคคลที่หน้าตาคล้ายกัน
แพลตฟอร์มนี้ทำหน้าที่ตรวจสอบแพลตฟอร์มการสื่อสารและตลาดผิดกฎหมายเพื่อตรวจหาโดเมนปลอม
ระบบจะตรวจจับโดเมนที่มีคำผิด โดเมนที่มีตัวอักษรสลับกัน และการจดทะเบียนใหม่ที่มุ่งเป้าไปที่ธุรกิจของคุณ
แต่ละแมตช์จะมีการให้คะแนน เพื่อให้คุณสามารถระบุภัยคุกคามที่มุ่งเป้าไปที่แบรนด์ของคุณได้อย่างรวดเร็ว
นี่คือหน้าตาของมัน:
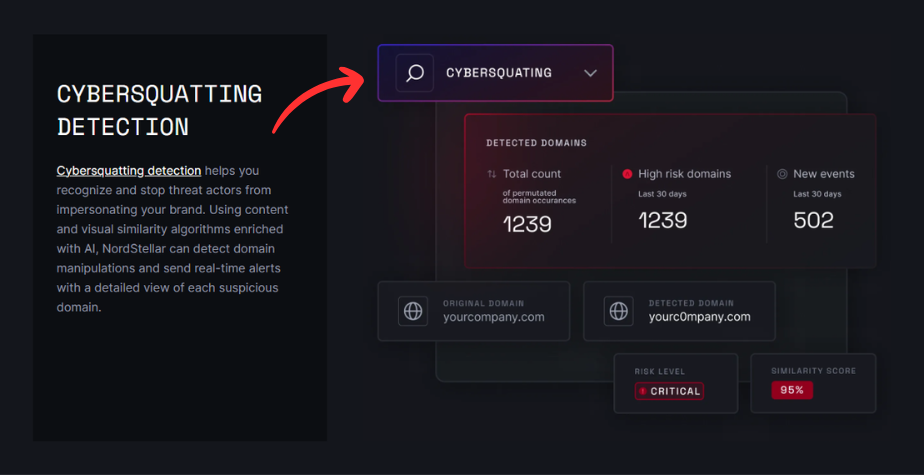
✓ ด่าน: โดเมนที่มีลักษณะคล้ายคลึงกันที่น่าสงสัยจะถูกแสดงรายการเพื่อดำเนินการตรวจสอบ
ขั้นตอนที่ 3: รายงานและดำเนินการ
ระบุโดเมนที่เป็นอันตรายและเริ่มดำเนินการลบเพื่อปกป้องข้อมูลลูกค้าและข้อมูลผู้บริโภค
การดำเนินการอย่างรวดเร็วจะช่วยจำกัดจำนวนคนที่เว็บไซต์ปลอมนั้นสามารถเข้าถึงได้
เราจะรวบรวมหลักฐานเพื่อดำเนินการให้ ซึ่งจะช่วยให้กระบวนการเร็วขึ้น
✅ ผลลัพธ์: การแอบอ้างแบรนด์ลดลง ช่วยปกป้องข้อมูลธุรกิจและลูกค้าของคุณจากการโจรกรรมข้อมูลส่วนบุคคล
การหลอกลวงโดยใช้โดเมนที่คล้ายคลึงกันเป็นสาเหตุหลักของการขโมยข้อมูลประจำตัว
การตรวจพบการจดทะเบียนชื่อโดเมนโดยมิชอบตั้งแต่เนิ่นๆ จะช่วยปกป้องทั้งข้อมูลของผู้บริโภคและชื่อเสียงของคุณ
นอกจากนี้ยังช่วยป้องกันผู้โจมตีจากการเก็บรวบรวมข้อมูลประจำตัวในการเข้าสู่ระบบในปริมาณมากได้อีกด้วย
โดเมนที่คล้ายคลึงกันเป็นช่องทางในการโจมตีแบบฟิชชิ่งเพื่อขโมยข้อมูลการเข้าสู่ระบบ
ผู้โจมตีใช้วิธีการจดทะเบียนโดเมนที่มีคำสะกดผิดเพื่อหลอกลวงทั้งพนักงานและลูกค้า
NordStellar จะแจ้งเตือนภัยคุกคามที่มุ่งเป้าไปที่แบรนด์ของคุณทันทีที่ปรากฏขึ้น
การลบเนื้อหาอย่างรวดเร็วช่วยปกป้องข้อมูลลูกค้า ข้อมูลผู้บริโภค และชื่อเสียงของคุณ
นี่เป็นวิธีง่ายๆ ในการลดแหล่งที่มาหลักของการโจรกรรมข้อมูลส่วนบุคคล
ทั้งทีมสร้างแบรนด์และทีมรักษาความปลอดภัยต่างได้รับประโยชน์จากสิ่งนี้
การตลาดช่วยปกป้องชื่อเสียง ในขณะที่ระบบรักษาความปลอดภัยช่วยป้องกันการหลอกลวงทางอีเมล (phishing)
ตรวจสอบโดเมนตั้งแต่เนิ่นๆ ก่อนที่พวกเขาจะเก็บรวบรวมข้อมูลการเข้าสู่ระบบ
เตรียมอุปกรณ์สำหรับเข้าจับกุมให้พร้อม เพื่อให้การดำเนินการรวดเร็ว
การดำเนินการที่รวดเร็วสามารถตัดเส้นทางสำคัญในการขโมยข้อมูลได้
หน้าเว็บหลอกลวงอาจปรากฏขึ้นและหายไปภายในไม่กี่ชั่วโมง
การตรวจพบตั้งแต่เนิ่นๆ จะช่วยให้คุณดำเนินการแก้ไขได้ก่อนที่ลูกค้าจะถูกหลอกลวง
💡 เคล็ดลับสำหรับมืออาชีพ: เพิ่มตัวอย่างคำผิดที่พบบ่อย เพื่อป้องกันไม่ให้ภัยคุกคามที่มุ่งเป้าไปที่แบรนด์ของคุณหลุดรอดการตรวจจับไปได้
สรุปโดยย่อ
เพิ่มแบรนด์ สแกนหาแบรนด์ที่คล้ายคลึงกัน จากนั้นรายงานและลบออก
การดำเนินการอย่างรวดเร็วช่วยหยุดยั้งโดเมนปลอมจากการขโมยข้อมูลการเข้าสู่ระบบ
ช่วยปกป้องข้อมูลลูกค้าและแบรนด์ของคุณไปพร้อมกัน
วิธีใช้งานระบบข่าวกรองภัยคุกคามทางไซเบอร์ของ NordStellar
ข่าวกรองภัยคุกคามทางไซเบอร์ ช่วยให้คุณเปลี่ยนข้อมูลภัยคุกคามดิบๆ ให้เป็นข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริง
ข้อมูลดิบไม่เหมือนกับข้อมูลเชิงลึก
ข้อมูลเชิงลึกด้านภัยคุกคามทางไซเบอร์ช่วยให้การตัดสินใจของคุณมีบริบทที่แท้จริง
NordStellar รวบรวมข้อมูลบริบทเหล่านั้นจากทั่วทั้งเว็บลึกและเว็บมืด
นี่คือวิธีการใช้งานทีละขั้นตอน
ทีนี้เรามาอธิบายแต่ละขั้นตอนกัน
ขั้นตอนที่ 1: เปิดดูข้อมูลข่าวกรองภัยคุกคาม
โมดูลข่าวกรองภัยคุกคามรวบรวมข้อมูลจากชุมชนอาชญากรรมไซเบอร์และแหล่งข้อมูลบนเว็บมืด
มันดึงข้อมูลมาจากฟอรัมของแฮกเกอร์ บล็อกเกี่ยวกับมัลแวร์เรียกค่าไถ่ และแหล่งข้อมูลอื่นๆ ในดาร์กเว็บ
ขั้นตอนที่ 2: คัดกรองภัยคุกคามทางไซเบอร์ที่อาจเกิดขึ้น
จำกัดขอบเขตการค้นหาให้เหลือเฉพาะภัยคุกคามทางไซเบอร์ที่อาจเกิดขึ้น และภัยคุกคามที่มุ่งเป้าไปที่อุตสาหกรรมของคุณ
ตัวกรองจะช่วยลดข้อมูลที่ไม่จำเป็น เพื่อให้ทีมของคุณตรวจสอบเฉพาะภัยคุกคามที่เกี่ยวข้องเท่านั้น
เพื่อความชัดเจน คุณสามารถจัดกลุ่มผลการค้นหาตามผู้โจมตี ภาคส่วน หรือสินทรัพย์ได้
นี่คือหน้าตาของมัน:
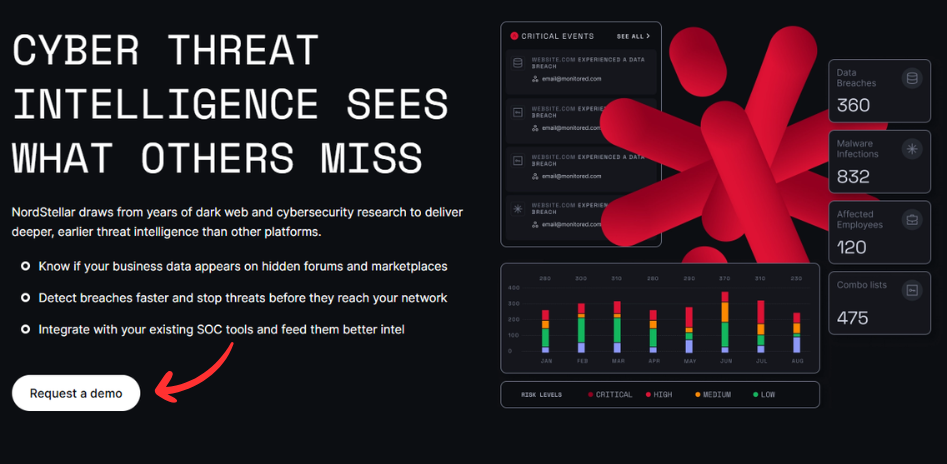
✓ ด่าน: ข้อมูลข่าวกรองภัยคุกคามที่เกี่ยวข้องซึ่งคัดสรรมาอย่างดีพร้อมใช้งานแล้ว
ขั้นตอนที่ 3: สร้างคู่มือการปฏิบัติงาน
ใช้ข้อมูลเชิงลึกจาก NordStellar เกี่ยวกับช่องโหว่และช่องทางการโจมตีในอดีตเพื่อวางแผนการป้องกัน
ข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริงเหล่านี้จะช่วยแนะนำว่าควรเสริมความแข็งแกร่งในส่วนใดก่อน
การป้อนข้อมูลนี้เข้าสู่ระบบ SIEM จะช่วยให้แพลตฟอร์มสามารถบล็อกผู้โจมตีซ้ำได้อย่างมีประสิทธิภาพมากขึ้น
✅ ผลลัพธ์: ทีมของคุณจะได้รับข้อมูลเชิงลึกที่นำไปใช้ได้จริงเพื่อป้องกันภัยคุกคามจากภายนอกอย่างทันท่วงที
ข้อมูลข่าวกรองภัยคุกคามที่ดีจะเปลี่ยนการตอบสนองเป็นการป้องกัน
การรู้ว่าการโจมตีในอดีตทำงานอย่างไร จะช่วยให้คุณหยุดยั้งการโจมตีครั้งต่อไปได้
การตรวจจับภัยคุกคามเชิงรุกนั้นเองที่ทำให้ทีมขนาดเล็กทำงานได้อย่างมีประสิทธิภาพ
ข้อมูลข่าวกรองด้านภัยคุกคามจะมีประโยชน์มากที่สุดเมื่อเป็นข้อมูลที่เฉพาะเจาะจงสำหรับคุณ
NordStellar คัดกรองชุมชนอาชญากรรมไซเบอร์จนเหลือเฉพาะภัยคุกคามที่มุ่งเป้าไปที่ภาคธุรกิจของคุณ
ข้อมูลเชิงลึกเกี่ยวกับช่องโหว่ในอดีตเผยให้เห็นว่าผู้โจมตีมีแนวโน้มที่จะเคลื่อนไหวอย่างไร
ข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริงเหล่านั้นจะช่วยชี้นำการเสริมความแข็งแกร่งก่อนที่การโจมตีจะเกิดขึ้น
การแบ่งปันข้อมูลกับระบบ SIEM ช่วยให้ระบบสามารถบล็อกผู้กระทำผิดซ้ำได้อย่างมีประสิทธิภาพมากขึ้น
ทำให้การวิเคราะห์ข้อมูลเป็นกิจวัตรโดยการทบทวนทุกสัปดาห์
สังเกตหาแบบแผนว่าผู้โจมตีโจมตีเป้าหมายในภาคส่วนของคุณอย่างไร
เปลี่ยนรูปแบบเหล่านั้นให้กลายเป็นภารกิจที่เป็นรูปธรรมและแข็งแกร่ง
ป้อนข้อมูลตัวชี้วัดที่ได้รับการยืนยันแล้วลงในระบบ SIEM ของคุณเพื่อทำการบล็อกโดยอัตโนมัติ
วงจรการทำงานที่ต่อเนื่องนี้จะสร้างระบบตรวจจับภัยคุกคามเชิงรุกที่แท้จริงขึ้นมาได้เมื่อเวลาผ่านไป
บริบทคือสิ่งที่ทำให้ข้อมูลเชิงลึกนั้นคุ้มค่าแก่การนำไปปฏิบัติ
NordStellar นำเสนอข้อมูลเชิงบริบทนั้นโดยตรงจากชุมชนอาชญากรรมไซเบอร์
💡 เคล็ดลับสำหรับมืออาชีพ: ป้อนข้อมูลอัจฉริยะนี้เข้าสู่ระบบ SIEM ของคุณ เพื่อให้แพลตฟอร์มสามารถบล็อกผู้โจมตีซ้ำได้อย่างมีประสิทธิภาพ
สรุปโดยย่อ
เปิดเผยข้อมูลข่าวกรอง คัดกรองภัยคุกคาม และสร้างแผนปฏิบัติการ
ข้อมูลเชิงลึกที่นำไปสู่การปฏิบัติได้จริง เปลี่ยนข้อมูลดิบให้กลายเป็นระบบป้องกันที่มีประสิทธิภาพ
การแชร์ข้อมูลนี้กับระบบ SIEM จะช่วยให้สามารถบล็อกข้อมูลได้อย่างมีประสิทธิภาพมากขึ้น
เคล็ดลับและทางลัดจาก NordStellar Pro
หลังจากทดสอบ NordStellar มาหกเดือน นี่คือเคล็ดลับที่ดีที่สุดของฉันในการรับมือกับภัยคุกคามที่เปลี่ยนแปลงไป
นิสัยเล็กๆ เหล่านี้ทำให้แพลตฟอร์มมีประสิทธิภาพมากขึ้นในแต่ละวัน
นอกจากนี้ ยังช่วยให้ทีมรักษาความปลอดภัยที่มีขนาดเล็กสามารถทำงานได้อย่างมีประสิทธิภาพเกินกว่าที่คาดไว้
แป้นพิมพ์ลัด
| การกระทำ | ทางลัด |
|---|---|
| เปิดการค้นหาทั่วโลก | Ctrl + K |
| ไปที่การแจ้งเตือน | จี แล้ว เอ |
| กรองภัยคุกคามที่เกี่ยวข้อง | F |
| ทำเครื่องหมายว่าแก้ไขแล้ว | R |
คุณสมบัติที่ซ่อนอยู่ซึ่งคนส่วนใหญ่มองข้ามไป
- จำนวนการแสดงผลการแจ้งเตือนที่บันทึกไว้: กรองผลลัพธ์จากแพลตฟอร์มตรวจสอบตามทีม เพื่อให้นักวิเคราะห์แต่ละคนเห็นเฉพาะภัยคุกคามที่เกี่ยวข้องเท่านั้น
- การจำลองการแตกร้าว: NordStellar ทดสอบรหัสผ่านโดยใช้วิธีการถอดรหัสขั้นสูงเพื่อเปิดเผยข้อมูลประจำตัวการเข้าสู่ระบบที่อ่อนแอ
- โหมดข้อมูลสาธิต: ดูตัวอย่างรายงานการปกป้องธุรกิจก่อนเชื่อมต่อข้อมูลบริษัทจริง
- กลุ่มคำหลัก: จัดกลุ่มคำสำคัญตามแบรนด์และผลิตภัณฑ์เพื่อจัดระเบียบภัยคุกคามที่เกี่ยวข้องให้เป็นระเบียบ
- การวางระบบท่อ SIEM: ส่งการแจ้งเตือนไปยังระบบ SIEM ของคุณ เพื่อให้แพลตฟอร์มสามารถบล็อกผู้โจมตีซ้ำได้อย่างทันท่วงที
เคล็ดลับการทำงานประจำวัน
เริ่มต้นเช้าวันใหม่ด้วยการล้างการแจ้งเตือนใหม่ๆ จากเว็บมืดก่อนเสมอ
จัดเรียงตามระดับความเสี่ยง เพื่อให้บริษัทที่มีการรั่วไหลของข้อมูลร้ายแรงที่สุดได้รับการตรวจสอบตั้งแต่เนิ่นๆ
รีเซ็ตรหัสผ่านที่รั่วไหลและยกเลิกเซสชันที่ถูกบุกรุกโดยทันที
จากนั้นอัปเดตคีย์เวิร์ดหากมีการเปิดตัวผลิตภัณฑ์หรือโดเมนใหม่
ขั้นตอนสั้นๆ นี้ช่วยลดความเสี่ยงจากภัยคุกคามได้โดยไม่ต้องใช้ความพยายามมากนัก
เมื่อเวลาผ่านไปหลายสัปดาห์ ระบบจะสร้างนิสัยการตรวจจับภัยคุกคามเชิงรุกที่แข็งแกร่งขึ้นมา
ทีมของคุณจะเริ่มตรวจจับภัยคุกคามที่อาจเกิดขึ้นได้นานก่อนที่มันจะกลายเป็นเหตุการณ์ร้ายแรง
ข้อผิดพลาดทั่วไปที่ควรหลีกเลี่ยงในการซื้อของจาก NordStellar
ข้อผิดพลาดที่ 1: เพิกเฉยต่อสัญญาณเตือนล่วงหน้า
❌ ผิด: ปล่อยให้การแจ้งเตือนแบบเรียลไทม์ของแพลตฟอร์มสะสมโดยไม่ได้อ่านจนกว่าจะมีการเปิดเผยข้อมูลรั่วไหลสู่สาธารณะ
✅ ด้านขวา: ระบบจะแจ้งเตือนทุกวันเพื่อให้คุณตรวจพบการรั่วไหลของข้อมูลในระยะเริ่มต้นและลดความเสี่ยงได้อย่างรวดเร็ว
ข้อผิดพลาดที่ 2: ดูเฉพาะโดเมนของตัวเองเท่านั้น
❌ ผิด: ติดตามเว็บไซต์หลักของคุณ แต่ละเลยข้อมูลพนักงานและข้อมูลที่รั่วไหลจากบุคคลภายนอก
✅ ด้านขวา: ควรตรวจสอบข้อมูลประจำตัวของพนักงานและข้อมูลประจำตัวของบริษัทในกลุ่มอาชญากรไซเบอร์ด้วยเช่นกัน
ข้อผิดพลาดที่ 3: ตั้งค่าแล้วไม่ต้องดูแลอีกต่อไป
❌ ผิด: โดยคิดว่าการสแกนเพียงครั้งเดียวก็เพียงพอที่จะรับมือกับภัยคุกคามที่เปลี่ยนแปลงไปและความเสี่ยงทางไซเบอร์ใหม่ๆ ได้แล้ว
✅ ด้านขวา: หมั่นอัปเดตคีย์เวิร์ดอยู่เสมอ เพื่อให้ NordStellar สามารถรายงานข้อมูลเกี่ยวกับภัยคุกคามที่อาจเกิดขึ้นได้อย่างแม่นยำ
ข้อผิดพลาดที่ 4: ข้ามขั้นตอนการตรวจสอบเซสชัน
❌ ผิด: การพึ่งพารหัสผ่านเพียงอย่างเดียวโดยไม่สนใจคุกกี้ที่ถูกขโมยและเซสชันที่ถูกบุกรุก
✅ ด้านขวา: เปิดใช้งานการป้องกันการโจรกรรมเซสชันเพื่อยกเลิกเซสชันที่ถูกบุกรุกแบบเรียลไทม์
ข้อผิดพลาดที่ 5: การลืมสินทรัพย์ภายนอก
❌ ผิด: รักษาความปลอดภัยของเว็บไซต์หลัก แต่ปล่อยให้โดเมนย่อยเก่าและสินทรัพย์ที่เข้าถึงได้จากภายนอกยังคงไม่ปลอดภัย
✅ ด้านขวา: ดำเนินการจัดการพื้นที่เสี่ยงต่อการโจมตี เพื่อให้ทุกสินทรัพย์ที่เปิดเผยสู่โลกอินเทอร์เน็ตได้รับการระบุและเฝ้าระวัง
การแก้ไขปัญหา NordStellar
แม้แต่แนวทางเชิงรุกที่เข้มแข็งก็อาจพบอุปสรรคได้ ดังนั้นนี่คือวิธีแก้ไขอย่างรวดเร็วสำหรับปัญหาที่พบบ่อยที่สุด
ปัญหา: มีผลบวกเท็จมากเกินไป
สาเหตุ: คำหลักกว้างๆ เหล่านี้ตรงกับบทสนทนาที่ไม่เกี่ยวข้องในฟอรัมบนเว็บมืด
แก้ไข: ปรับคำหลักของแบรนด์ให้กระชับขึ้น และตัดคำที่ใช้กันทั่วไปออก เพื่อแสดงเฉพาะภัยคุกคามที่เกี่ยวข้องเท่านั้น
ปัญหา: การแจ้งเตือนมาถึงล่าช้า
สาเหตุ: การกำหนดเส้นทางการแจ้งเตือนไม่ได้เชื่อมต่อกับช่องทางของทีมรักษาความปลอดภัยของคุณ
แก้ไข: เชื่อมโยง Slack, อีเมล และ SIEM ของคุณ เพื่อให้การตรวจสอบแบบเรียลไทม์ส่งไปถึงกลุ่มเป้าหมายที่เหมาะสม
ปัญหา: ข้อมูลบางส่วนหายไปจากการสแกน
สาเหตุ: มีการเพิ่มสินทรัพย์ภายนอกใหม่หลังจากดำเนินการสำรวจครั้งล่าสุด
แก้ไข: เรียกใช้การค้นหาอัตโนมัติอีกครั้งเพื่อสร้างแผนที่ของสินทรัพย์ที่เปิดเผยสู่อินเทอร์เน็ตทั้งหมดอีกครั้ง
ปัญหา: การรั่วไหลจริงกลับแสดงผลผิดพลาดเหมือนการตรวจจับผิดพลาด
สาเหตุ: คำเรียกแบรนด์ทั่วไปตรงกับข้อความสนทนาที่ไม่เกี่ยวข้องในเว็บบอร์ดมืด
แก้ไข: เพิ่มคำหลักที่เกี่ยวข้อง เช่น โดเมนของคุณ เพื่อให้ข้อมูลที่รั่วไหลออกมาอย่างแท้จริงโดดเด่นขึ้นมา
วิธีนี้จะช่วยป้องกันไม่ให้ข้อมูลประจำตัวที่ถูกบุกรุกจริง ๆ ถูกกลบด้วยข้อมูลรบกวน
ปัญหา: ระบบ SIEM ไม่ได้รับการแจ้งเตือน
สาเหตุ: การเชื่อมต่อ API ได้รับการตั้งค่าแล้ว แต่ไม่เคยได้รับการอนุญาตอย่างสมบูรณ์
แก้ไข: ตรวจสอบคีย์ API ของคุณอีกครั้งและเชื่อมต่อแพลตฟอร์ม SIEM หรือ SOAR อีกครั้ง
เมื่อเชื่อมต่อเสร็จแล้ว การรับข้อมูลอัตโนมัติจะกลับมาทำงานอีกครั้ง และการแจ้งเตือนก็จะเริ่มไหลเวียนอีกครั้ง
ปัญหา: ทีมงานได้รับแจ้งเตือนมากเกินไปจนรับมือไม่ไหว
สาเหตุ: ทุกการแจ้งเตือนถูกมองว่าเป็นเรื่องเร่งด่วน ทำให้ลำดับความสำคัญไม่ชัดเจน
แก้ไข: ใช้การจัดลำดับความสำคัญตามความเสี่ยง โดยมุ่งเน้นที่ภัยคุกคามที่มีผลกระทบสูงก่อนเป็นอันดับแรก
วิธีนี้ช่วยให้ทีมรักษาความปลอดภัยสามารถจัดการกับความเสี่ยงทางไซเบอร์ที่ร้ายแรงที่สุดได้ก่อนความเสี่ยงอื่นๆ
📌 บันทึก: หากวิธีเหล่านี้ไม่สามารถแก้ไขปัญหาของคุณได้ โปรดติดต่อฝ่ายสนับสนุนของ NordStellar
NordStellar คืออะไร?
นอร์ดสเตลลาร์ เป็นแพลตฟอร์มข่าวกรองภัยคุกคามภายนอกที่ออกแบบมาเพื่อปกป้องธุรกิจ
ลองนึกภาพว่ามันเหมือนกับกล้องวงจรปิดที่หันไปทางเว็บมืดแทนที่จะเป็นประตูหน้าบ้านของคุณ
ชมภาพรวมโดยย่อนี้:

พัฒนาโดย Nord Security ซอฟต์แวร์นี้ช่วยตรวจจับภัยคุกคามเชิงรุกในโลกออนไลน์ที่ซับซ้อนและมืดมน
ประกอบด้วยคุณสมบัติหลักดังต่อไปนี้:
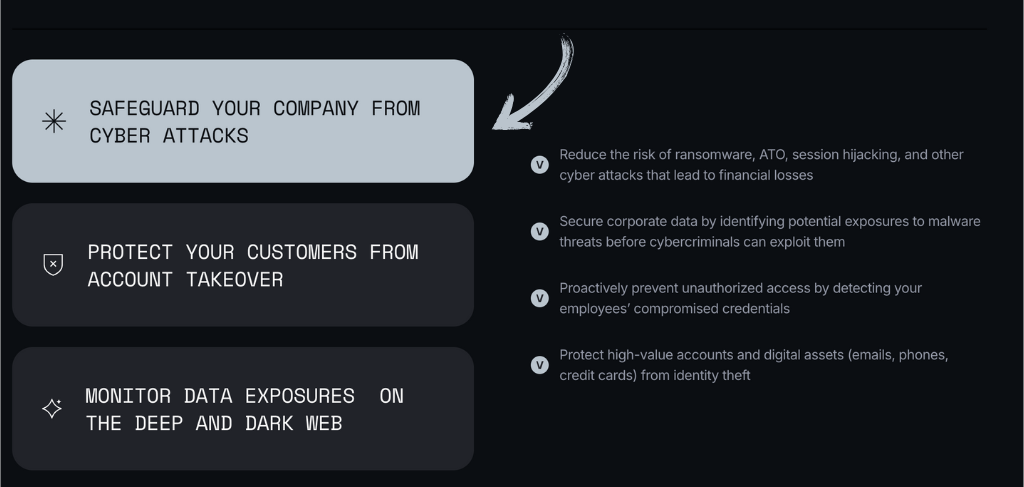
- การตรวจสอบการรั่วไหลของข้อมูล: ตรวจจับการขโมยข้อมูลประจำตัวและการรั่วไหลของข้อมูลได้ตั้งแต่เนิ่นๆ
- การป้องกันการเข้ายึดบัญชี: ระบบจะบล็อกการเข้าสู่ระบบที่ถูกบุกรุกเพื่อรักษาความปลอดภัยของบัญชีผู้ใช้
- การป้องกันการโจรกรรมเซสชัน: ลบล้างเซสชันที่เสียหายซึ่งเชื่อมโยงกับคุกกี้ที่ถูกขโมย
- การตรวจสอบ Dark Web: ตรวจสอบการรั่วไหลของข้อมูลบนเว็บมืดและตลาดมืดเพื่อค้นหาข้อมูลของคุณ
- การจัดการพื้นที่เสี่ยงต่อการโจมตี: แผนที่แสดงสินทรัพย์ที่มองเห็นได้จากภายนอกและช่องโหว่ด้านความปลอดภัย
- ข่าวกรองภัยคุกคามทางไซเบอร์: แปลงข้อมูลดิบเกี่ยวกับการเปิดเผยภัยคุกคามให้เป็นข้อมูลเชิงลึกที่นำไปสู่การปฏิบัติได้จริง
นี่คือวิธีการทำงานของแพลตฟอร์มโดยอธิบายอย่างง่าย ๆ
NordStellar สแกนแหล่งข้อมูลบนเว็บมืดอย่างต่อเนื่อง รวมถึงฟอรัมของแฮกเกอร์และบล็อกแรนซัมแวร์
ระบบนี้ใช้คำหลักที่กำหนดไว้ล่วงหน้าซึ่งเกี่ยวข้องกับแบรนด์ของคุณเพื่อระบุการรั่วไหลของข้อมูลบริษัท
เมื่อตรวจพบข้อมูลประจำตัวที่ถูกบุกรุกหรือข้อมูลที่ถูกขโมย ระบบจะส่งการแจ้งเตือนแบบเรียลไทม์ของแพลตฟอร์ม
จากนั้นทีมรักษาความปลอดภัยของคุณจะดำเนินการตามข้อมูลนั้นก่อนที่ผู้โจมตีจะสามารถทำได้
NordStellar เหมาะสำหรับใคร?
เหมาะสำหรับธุรกิจทุกประเภทที่เก็บรักษาข้อมูลลูกค้า ข้อมูลพนักงาน หรือข้อมูลทางธุรกิจที่สำคัญ
ทีมไอทีขนาดเล็กก็สามารถใช้งานได้ และศูนย์ปฏิบัติการด้านความปลอดภัยขนาดใหญ่ก็สามารถผสานรวมเข้ากับระบบผ่าน API ได้
เนื่องจากเป็นส่วนหนึ่งของ Nord Security จึงสามารถทำงานร่วมกับระบบรักษาความปลอดภัยโดยรวมของ Nord Security ได้อย่างลงตัว
เมื่อตั้งค่าเสร็จแล้ว โปรแกรมจะทำงานเงียบๆ ในพื้นหลัง
คุณจะเข้าแทรกแซงก็ต่อเมื่อมีสัญญาณเตือนที่แท้จริงเกี่ยวกับภัยคุกคามที่อาจเกิดขึ้นเท่านั้น
กล่าวโดยสรุป NordStellar ช่วยให้คุณมองเห็นภัยคุกคามภายนอกแบบเรียลไทม์ ซึ่งคุณอาจพลาดไปได้หากไม่มีมัน
การมองเห็นภาพรวมนั้นเองที่จะเปลี่ยนทีมที่ตอบสนองต่อสถานการณ์ให้กลายเป็นทีมที่วางแผนและดำเนินการเชิงรุก
สำหรับรีวิวฉบับเต็ม โปรดดูที่หน้าของเรา รีวิว NordStellar.

ราคาของ NordStellar
นี่คือราคาของ NordStellar ในปี 2026:
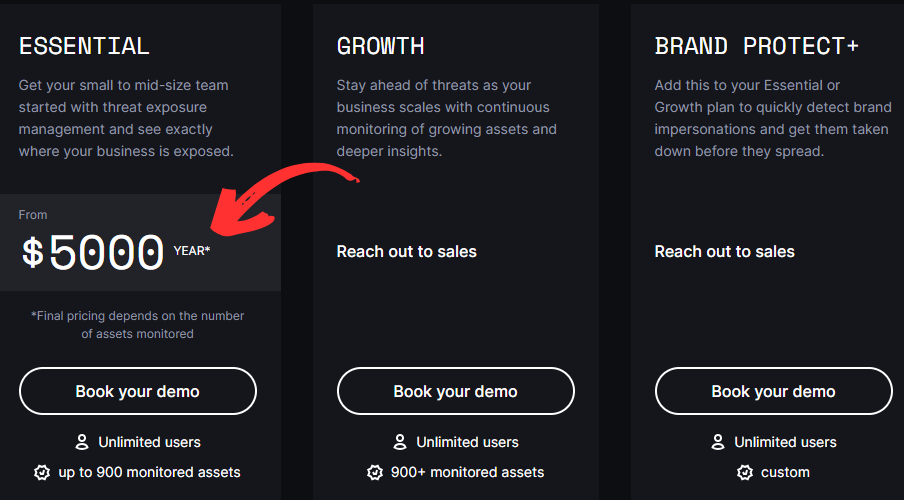
| วางแผน | ราคา | เหมาะสำหรับ |
|---|---|---|
| จำเป็น | 5,000 ดอลลาร์ต่อปี | ทีมขนาดเล็กเริ่มทำการตรวจสอบเว็บมืด |
| การเจริญเติบโต | ติดต่อฝ่ายขาย | การปรับขนาดทีมรักษาความปลอดภัย |
| แบรนด์ โปรเทคท์+ | ติดต่อฝ่ายขาย | การจัดการความเสี่ยงอย่างเต็มรูปแบบ |
ทดลองใช้งานฟรี: ไม่มีการทดลองใช้สาธารณะ แต่มีเวอร์ชันสาธิตฟรีให้ใช้งานได้เมื่อร้องขอ
รับประกันคืนเงิน: ไม่ได้ลงประกาศขายทั่วไป ราคาขึ้นอยู่กับการสอบถามและเสนอราคา
NordStellar ไม่เปิดเผยราคาค่าสมัครสมาชิกต่อสาธารณะ ดังนั้นโปรดติดต่อฝ่ายขายเพื่อขอราคาที่เหมาะสมกับคุณ
สิ่งที่แต่ละแพ็กเกจประกอบด้วย
แผน Essential ครอบคลุมการตรวจสอบข้อมูลบน Dark Web และการตรวจสอบการรั่วไหลของข้อมูลขั้นพื้นฐาน
เหมาะสำหรับทีมขนาดเล็กที่ต้องการการแจ้งเตือนแบบเรียลไทม์เมื่อข้อมูลประจำตัวรั่วไหล
แผนการเติบโตจะเพิ่มการจัดการความเสี่ยงด้านภัยคุกคามที่ลึกซึ้งยิ่งขึ้น และเพิ่มจำนวนสินทรัพย์ที่ต้องติดตามตรวจสอบมากขึ้น
เหมาะสำหรับทีมรักษาความปลอดภัยที่กำลังขยายขนาดและติดตามพื้นที่การโจมตีที่กว้างขึ้น
Brand Protect+ เพิ่มฟังก์ชันตรวจจับการจดทะเบียนโดเมนโดยมิชอบ และการปกป้องแบรนด์อย่างเต็มรูปแบบ
สร้างขึ้นสำหรับบริษัทที่ต้องการความครอบคลุมในการเปิดเผยข้อมูลบริษัทอย่างกว้างขวาง
ทุกแพ็กเกจประกอบด้วยการแจ้งเตือนแบบเรียลไทม์และการตรวจสอบตลอด 24 ชั่วโมงทุกวันของแพลตฟอร์ม
แผนบริการทั้งหมดเชื่อมต่อกับระบบ SIEM หรือ SOAR ของคุณผ่านการผสานรวม API ได้เช่นกัน
วิธีการขอใบเสนอราคา
ติดต่อฝ่ายขายของ NordStellar พร้อมแจ้งจำนวนโดเมนและขนาดทีมของคุณ
พวกเขาปรับราคาให้เหมาะสมกับความต้องการของคุณ แทนที่จะใช้ราคาคงที่สำหรับสาธารณะ
ปัจจัยที่เกี่ยวข้อง ได้แก่ จำนวนโดเมนและสินทรัพย์ภายนอกที่คุณตรวจสอบ
ทีมขนาดใหญ่ที่มีข้อมูลบริษัทจำนวนมากมักต้องการแพ็กเกจระดับสูงกว่า
สามารถขอรับการสาธิตฟรีได้ โดยปกติจะได้รับการตอบกลับภายในหนึ่งสัปดาห์
💰 คุ้มค่าที่สุด: Brand Protect+ — ความคุ้มครองเต็มรูปแบบสำหรับการเปิดเผยข้อมูลบริษัทและการปกป้องแบรนด์
NordStellar เทียบกับทางเลือกอื่นๆ
NordStellar เป็นอย่างไรเมื่อเทียบกับคู่แข่ง? นี่คือภาพรวมของคู่แข่ง:
| เครื่องมือ | เหมาะสำหรับ | ราคา | การให้คะแนน |
|---|---|---|---|
| นอร์ดสเตลลาร์ | การจัดการความเสี่ยงจากภัยคุกคามบนเว็บมืด | 5,000 ดอลลาร์ต่อปี | ⭐ 4.6 |
| บลูโวยันต์ | การตรวจจับแบบจัดการ | กำหนดเอง | ⭐ 4.4 |
| ดาร์กเทรซ | ความปลอดภัยของเครือข่าย AI | กำหนดเอง | ⭐ 4.3 |
| อนาคตที่บันทึกไว้ | ความลึกของข้อมูลข่าวกรองภัยคุกคาม | กำหนดเอง | ⭐ 4.5 |
| คราวด์สไตรค์ ฟอลคอน | การป้องกันปลายทาง | กำหนดเอง | ⭐ 4.7 |
| สปลันค์ เอ็นเตอร์ไพรส์ ซีเคียวริตี้ | การวิเคราะห์ SIEM | กำหนดเอง | ⭐ 4.4 |
ตัวเลือกที่น่าสนใจ:
- ดีที่สุดโดยรวม: NordStellar — ระบบตรวจสอบข้อมูลบนเว็บมืดแบบครอบคลุม ในราคาเริ่มต้นที่ชัดเจน
- งบประมาณที่ดีที่สุด: NordStellar Essential — ค่าใช้จ่ายรายปีคงที่สำหรับการตรวจจับภัยคุกคามเชิงรุก
- เหมาะสำหรับผู้เริ่มต้น: NordStellar — ติดตั้งง่ายสำหรับทีมไอทีทุกทีม
- เหมาะสำหรับองค์กรธุรกิจ: CrowdStrike Falcon — การรักษาความปลอดภัยขั้นสูงสำหรับอุปกรณ์ปลายทางและเครือข่าย
🎯 ทางเลือกอื่นนอกเหนือจาก NordStellar
ไม่มีเครื่องมือใดเครื่องมือหนึ่งที่เหมาะกับทุกทีม ดังนั้นการมีความรู้ความเข้าใจในด้านนั้นๆ จึงเป็นสิ่งสำคัญ
แต่ละตัวเลือกด้านล่างนี้มีจุดแข็งที่แตกต่างกันในการจัดการความเสี่ยงจากภัยคุกคาม
กำลังมองหาทางเลือกอื่นนอกเหนือจาก NordStellar อยู่ใช่ไหม? นี่คือตัวเลือกที่ดีที่สุด:
- 🚀 บลูโวยันต์: ระบบตรวจจับและตอบสนองแบบครบวงจร พร้อมการตรวจสอบ Dark Web ที่มีประสิทธิภาพ สำหรับทีมที่ต้องการความคุ้มครองจากภัยคุกคามโดยไม่ต้องลงมือเอง เหมาะอย่างยิ่งเมื่อคุณไม่มีทีมรักษาความปลอดภัยภายในองค์กร
- 🧠 ดาร์กเทรซ: ระบบรักษาความปลอดภัยเครือข่ายที่ขับเคลื่อนด้วย AI ซึ่งตรวจจับภัยคุกคามที่เปลี่ยนแปลงไปภายในสภาพแวดล้อมของคุณโดยใช้แบบจำลองพฤติกรรมแบบเรียนรู้ด้วยตนเอง เหมาะที่สุดเมื่อการตรวจจับความผิดปกติภายในเป็นสิ่งสำคัญ
- 📊 อนาคตที่บันทึกไว้: เครื่องมือวิเคราะห์ภัยคุกคามเชิงลึกที่ครอบคลุมเว็บลึกและเว็บมืด เหมาะสำหรับทีมรักษาความปลอดภัยขนาดใหญ่ที่ต้องการข้อมูลเชิงบริบทที่ครบถ้วน มีประสิทธิภาพสูง แต่ใช้ทรัพยากรเครื่องมากกว่า NordStellar
- 🏢 คราวด์สไตรค์ ฟอลคอน: ระบบป้องกันปลายทางระดับองค์กรที่ทำงานร่วมกับระบบตรวจสอบเว็บมืดได้อย่างดี เพื่อรักษาความปลอดภัยของบัญชีและ อุปกรณ์เหมาะอย่างยิ่งสำหรับองค์กรที่เน้นการป้องกันปลายทางและการปกป้องข้อมูลประจำตัว
- 🔧 Splunk Enterprise Security: ระบบวิเคราะห์ข้อมูล SIEM ที่แปลงข้อมูลบันทึกให้เป็นข้อมูลเชิงลึกที่นำไปใช้ได้จริงเพื่อตรวจจับการพยายามเข้าถึงโดยไม่ได้รับอนุญาต เหมาะอย่างยิ่งเมื่อคุณรวมศูนย์จัดเก็บข้อมูลบันทึกอยู่แล้วและต้องการวิเคราะห์เชิงลึกยิ่งขึ้น
ดูรายชื่อทั้งหมดได้ที่หน้าของเรา ทางเลือกอื่นนอกเหนือจาก NordStellar แนะนำ.
⚔️ เปรียบเทียบ NordStellar
การเปรียบเทียบอย่างรวดเร็วเหล่านี้แสดงให้เห็นว่า NordStellar มีจุดเด่นในด้านใด และคู่แข่งรายอื่นๆ ทำได้ดีกว่าในด้านใด
ใช้ข้อมูลเหล่านี้เพื่อเลือกเครื่องมือให้ตรงกับความต้องการและงบประมาณของคุณ
ต่อไปนี้คือการเปรียบเทียบ NordStellar กับคู่แข่งแต่ละราย:
- NordStellar เทียบกับ BlueVoyant: NordStellar ชนะในเรื่องราคาเริ่มต้นที่โปร่งใส ในขณะที่ BlueVoyant ชนะหากคุณต้องการบริการจัดการแบบครบวงจรที่ดูแลเรื่องการแจ้งเตือน เลือก NordStellar เพื่อราคาที่ชัดเจนและการควบคุมโดยตรงในการจัดการความเสี่ยงของคุณเอง
- NordStellar เทียบกับ Darktrace: Darktrace เน้นความปลอดภัยภายในเครือข่าย ในขณะที่ NordStellar เชี่ยวชาญด้านการรั่วไหลของข้อมูลบน Dark Web และข้อมูลประจำตัวที่ถูกบุกรุก เลือก NordStellar เมื่อความกังวลหลักของคุณคือการเปิดเผยข้อมูลบริษัทบน Dark Web
- NordStellar ปะทะ Recorded Future: Recorded Future ให้ข้อมูลเชิงลึกที่ลึกกว่า แต่ NordStellar นั้นใช้งานง่ายกว่าสำหรับการตรวจจับภัยคุกคามเชิงรุกในงบประมาณที่จำกัด สำหรับทีมรักษาความปลอดภัยขนาดเล็ก NordStellar มอบข้อมูลเชิงลึกที่นำไปใช้ได้จริงได้เร็วกว่า
- NordStellar เทียบกับ CrowdStrike Falcon: CrowdStrike ปกป้องอุปกรณ์ปลายทาง ในขณะที่ NordStellar ครอบคลุมภัยคุกคามภายนอกและการรั่วไหลของข้อมูลบริษัทที่อุปกรณ์ปลายทางตรวจไม่พบ ทีมงานหลายทีมจึงใช้งานทั้งสองอย่าง โดยผสานการป้องกันอุปกรณ์ปลายทางเข้ากับการตรวจสอบข้อมูลบน Dark Web ขั้นสูง
- NordStellar เทียบกับ Splunk Enterprise Security: Splunk วิเคราะห์บันทึกข้อมูลภายในองค์กรของคุณ ในขณะที่ NordStellar ตรวจสอบข้อมูลจากภายนอก โดยสแกนหาข้อมูลที่ถูกขโมยในเว็บมืด NordStellar ช่วยให้คุณมองเห็นภาพรวมจากภายนอก ซึ่งบันทึกข้อมูลภายในของคุณไม่สามารถให้ได้
เริ่มใช้ NordStellar ได้เลยตอนนี้
คุณได้เรียนรู้วิธีการใช้งานฟีเจอร์หลักๆ ของ NordStellar แล้ว:
- ✅ การตรวจสอบการรั่วไหลของข้อมูล
- ✅ ระบบป้องกันการเข้ายึดบัญชี
- ✅ การป้องกันการโจรกรรมเซสชัน
- ✅ การตรวจสอบ Dark Web
- ✅ การจัดการพื้นที่โจมตี
- ✅ ข้อมูลข่าวกรองภัยคุกคามทางไซเบอร์
ขั้นตอนต่อไป: เลือกฟีเจอร์หนึ่งอย่างแล้วลองใช้ดูเลย
คนส่วนใหญ่เริ่มต้นด้วยการตรวจสอบการรั่วไหลของข้อมูล
ใช้เวลาน้อยกว่าห้านาทีก็จะเห็นข้อมูลประจำตัวของคุณรั่วไหลเป็นครั้งแรก
จากนั้นจึงเพิ่มระบบป้องกันการเข้ายึดบัญชีและการตรวจสอบเว็บมืดเข้าไป
จากนั้นกำหนดขอบเขตการโจมตีของคุณ เพื่อให้แน่ใจว่าไม่มีสินทรัพย์ใดที่เชื่อมต่อกับภายนอกถูกมองข้ามไป
ภายในหนึ่งสัปดาห์ ทีมรักษาความปลอดภัยของคุณจะสามารถมองเห็นภัยคุกคามจากภายนอกได้แบบเรียลไทม์
นั่นคือเส้นทางที่เร็วที่สุดจากสภาพที่เสี่ยงต่อการถูกโจมตีไปสู่สภาพที่ได้รับการปกป้องด้วย NordStellar
หมั่นอัปเดตคำหลักของคุณอยู่เสมอ และตรวจสอบการแจ้งเตือนทุกวันเพื่อผลลัพธ์ที่ดีที่สุด
การสร้างนิสัยเล็กๆ อย่างสม่ำเสมอ ย่อมดีกว่าการตรวจสอบครั้งใหญ่เป็นครั้งคราวเสมอ
ภัยคุกคามทางไซเบอร์มีการเปลี่ยนแปลงอยู่ตลอดเวลา ดังนั้นการเตรียมพร้อมเชิงรุกจึงให้ผลตอบแทนที่ดีในทุกๆ วัน
ถาม บ่อย ๆ
NordStellar คืออะไร?
NordStellar คือแพลตฟอร์มบริหารจัดการความเสี่ยงจาก Nord Security โดยจะสแกนเว็บมืดเพื่อค้นหาข้อมูลประจำตัวที่ถูกบุกรุก และส่งการแจ้งเตือนแบบเรียลไทม์เกี่ยวกับการรั่วไหลของข้อมูลและภัยคุกคามทางไซเบอร์ไปยังทีมรักษาความปลอดภัย
NordStellar มีราคาเท่าไหร่?
NordStellar ไม่เปิดเผยราคาต่อสาธารณะ แผน Essential เริ่มต้นที่ 5,000 ดอลลาร์ต่อปี ในขณะที่แผน Growth และ Brand Protect+ ต้องติดต่อฝ่ายขายเพื่อขอใบเสนอราคาเฉพาะบุคคล
การเฝ้าระวังข้อมูลบนดาร์กเว็บนั้นคุ้มค่าหรือไม่?
ใช่แล้ว การตรวจสอบข้อมูลใน Dark Web ช่วยตรวจจับข้อมูลประจำตัวที่รั่วไหลและข้อมูลที่ถูกขโมยได้ตั้งแต่เนิ่นๆ ทำให้ทีมรักษาความปลอดภัยของคุณสามารถหยุดการเข้ายึดบัญชีและการขโมยข้อมูลส่วนบุคคลได้ก่อนที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่นั้น
NordStellar ระบบข่าวกรองภัยคุกคามคืออะไร?
นี่คือข้อมูลข่าวกรองภัยคุกคามภายนอกที่รวบรวมจากชุมชนอาชญากรไซเบอร์กว่า 25,000 แห่ง NordStellar เปลี่ยนข้อมูลจากการพูดคุยใน Dark Web ให้เป็นข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริง เพื่อให้ทีมงานสามารถบล็อกภัยคุกคามทางไซเบอร์ที่อาจเกิดขึ้นได้อย่างทันท่วงที
NordStellar เหมาะสำหรับผู้เริ่มต้นหรือไม่?
ใช่แล้ว การตั้งค่าใช้เวลาเพียงไม่กี่นาที ระบบค้นหาอัตโนมัติจะสร้างแผนที่พื้นที่เสี่ยงต่อการโจมตี และแดชบอร์ดจะจัดเรียงภัยคุกคามตามระดับความเสี่ยง ดังนั้นแม้แต่ทีมไอทีขนาดเล็กก็สามารถรับมือกับภัยคุกคามที่เปลี่ยนแปลงไปได้อย่างทันท่วงที
 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese