
Hệ thống an ninh của công ty bạn đang liên tục bị tấn công.
Các mối đe dọa trên mạng là một vấn đề lớn, và rất khó để theo kịp từng lỗ hổng bảo mật.
Việc tự mình tìm và khắc phục các sự cố này là một quá trình tốn nhiều thời gian và công sức.
Đó là một vòng luẩn quẩn không bao giờ kết thúc của việc vá lỗi và cầu nguyện.
Nhưng nếu bạn không cần phải tự mình làm tất cả mọi việc thì sao?
Sẽ ra sao nếu có cách nào đó để tự động tìm và khắc phục những điểm yếu này?
Chúng tôi sẽ chỉ cho bạn cách tiếp cận mới được gọi là... Tự trị Quản lý lỗ hổng bảo mật đang thay đổi cuộc chơi và cung cấp cho các nhóm CNTT một công cụ mới mạnh mẽ.
Cách cũ so với cách mới
Trước đây, các nhóm CNTT phải xác định bảo vệ các lỗi được xử lý thủ công.
Giờ đây, các giải pháp tự động như IT Autopilot của Atera sẽ tự động xử lý toàn bộ quy trình, giúp bạn... việc kinh doanh An toàn và hiệu quả hơn.
Giải pháp thủ công
Bạn đã bao giờ tự hỏi ngành CNTT trước khi có các công cụ thông minh trông như thế nào chưa?
Quy trình quản lý lỗ hổng bảo mật cũ đòi hỏi rất nhiều thao tác thủ công.
Trước đây, các đội thường dành cả ngày để cố gắng đối phó với mọi mối đe dọa.
Họ sẽ chạy các phần mềm quét lỗ hổng bảo mật, nhận được một danh sách dài các vấn đề, và sau đó phải tìm ra vấn đề nào quan trọng nhất.
Cách tiếp cận thủ công này đối với các giải pháp quản lý lỗ hổng bảo mật thường dẫn đến sự chậm trễ và nguy cơ sai sót của con người cao hơn.
Nó giống như việc cố gắng vá một chiếc thuyền bị thủng bằng một cuộn băng dính – bạn có thể vá được một lỗ, nhưng ngay sau đó lại xuất hiện hàng loạt lỗ mới.
Hãy thử nghĩ xem: một chuyên viên CNTT nhận được báo cáo về hàng tá lỗ hổng bảo mật.
Họ phải quyết định xem loại nào nguy hiểm nhất.
Việc này thường được thực hiện thông qua quản lý lỗ hổng dựa trên rủi ro, trong đó họ xác định những lỗ hổng nghiêm trọng nào cần được giải quyết trước tiên.
Đó là một cách làm việc thông minh, nhưng vẫn đòi hỏi rất nhiều tư duy và hành động của con người.
Họ phải cài đặt các bản vá lỗi thủ công, với hy vọng chúng sẽ không gây ra lỗi gì.
Điều này tạo ra một vòng luẩn quẩn chậm chạp, mang tính phản ứng. Bạn luôn chỉ chậm hơn một bước so với tin tặc.
Giải pháp tự động
Đó là lý do Atera xuất hiện. Đó là một cách làm hoàn toàn khác biệt.
Thay vì chỉ cung cấp cho bạn danh sách các lỗ hổng đã được xác định, Atera tiến thêm một bước nữa.
Đây là giải pháp tự lái thực sự DUY NHẤT hiện có và là giải pháp đầu tiên giới thiệu công nghệ mang tính đột phá này.
Trí tuệ nhân tạo (AI) hỗ trợ chương trình quản lý lỗ hổng bảo mật của họ.
Điều này có nghĩa là nó có thể tự tìm và khắc phục sự cố.
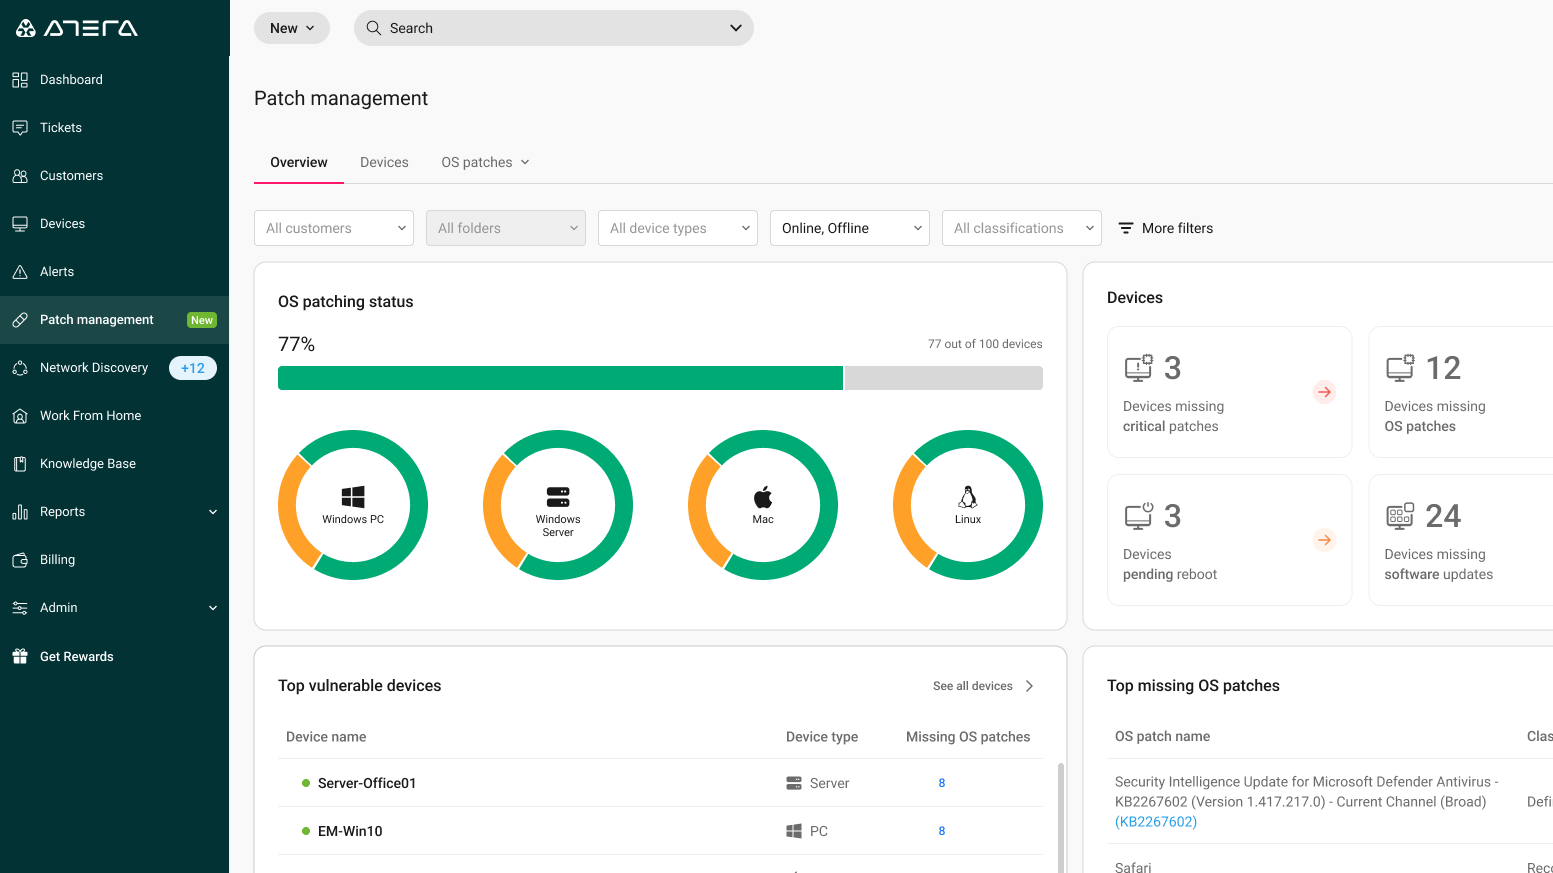
Đó là sự chuyển đổi từ việc chỉ sử dụng các công cụ quản lý lỗ hổng bảo mật sang việc sở hữu một hệ thống thực sự có khả năng suy nghĩ và hành động thay cho bạn.
Phương pháp tiếp cận mới này cho phép bạn thu hẹp bề mặt tấn công bằng cách liên tục giám sát và giải quyết các vấn đề.
Không còn phải chờ đợi ai đó hoàn thành công việc nữa.
Công nghệ AI của Atera tự động hóa toàn bộ quy trình đánh giá và khắc phục lỗ hổng bảo mật.
Nó đảm bảo an toàn cho bạn bằng cách hoạt động 24/7, giúp bạn không còn phải chạy theo kịp công việc nữa.
Lợi ích của việc chuyển sang chế độ tự lái
Có thể bạn đang nghĩ, "Nghe có vẻ tuyệt vời, nhưng nó thực sự mang lại lợi ích gì cho tôi?"
Việc chuyển đổi từ quản lý lỗ hổng bảo mật truyền thống sang phương pháp tự động hóa mang lại những lợi ích to lớn.
Vấn đề không chỉ nằm ở việc tìm ra lỗi; mà còn là giải quyết chúng và làm cho toàn bộ hệ thống của bạn an toàn hơn.
Với Atera, bạn sẽ có được một đối tác thực sự giúp đội ngũ bảo mật của bạn làm việc hiệu quả hơn.
Đây là những lợi ích bạn nhận được khi quản lý lỗ hổng bảo mật liên tục:
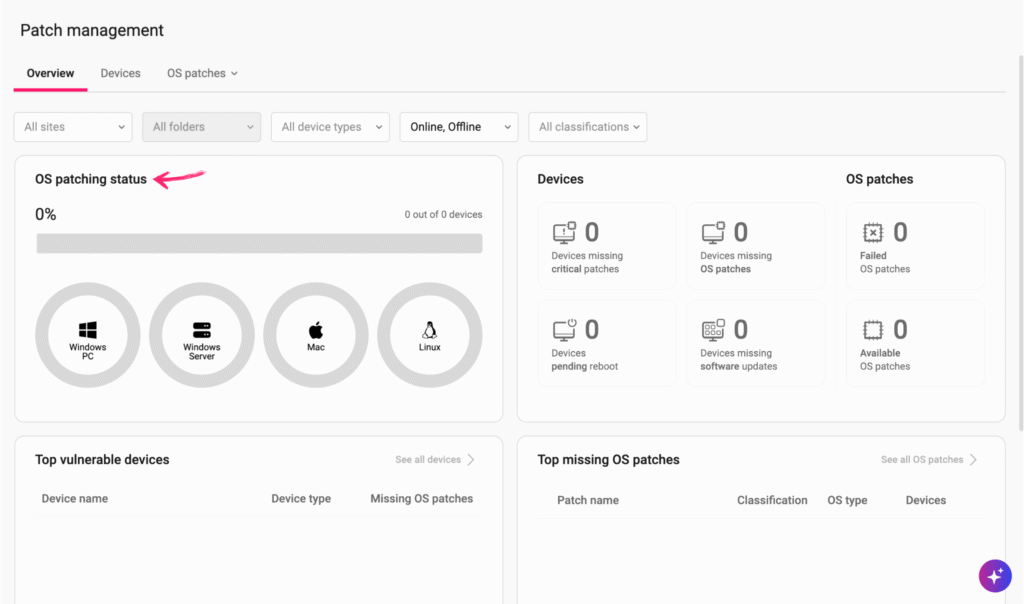
1. Tiết kiệm thời gian và tiền bạc
Quản lý lỗ hổng bảo mật theo phương pháp truyền thống rất tốn thời gian.
Nhân viên IT của bạn phải chạy quét lỗ hổng bảo mật và sau đó khắc phục các lỗ hổng đó theo cách thủ công.
Với giải pháp tự động hóa, những công việc lặp đi lặp lại sẽ được xử lý tự động, giúp nhóm của bạn tập trung vào những nhiệm vụ quan trọng hơn.
Điều này cũng giúp giảm bớt nhu cầu tuyển thêm người để đáp ứng nhu cầu.
2. Bảo mật được nâng cấp đáng kể
Quản lý lỗ hổng bảo mật đề cập đến việc tìm kiếm và khắc phục các điểm yếu về bảo mật.
Công nghệ AI của Atera sử dụng thông tin tình báo về các mối đe dọa theo thời gian thực để tìm ra các lỗ hổng mới ngay khi chúng xuất hiện.
Nó cũng biết cách phân biệt giữa vấn đề nhỏ và mối đe dọa lớn, sử dụng phương pháp ưu tiên dựa trên rủi ro để tập trung vào những mối nguy hiểm lớn nhất trước tiên.
Điều này giúp tăng cường khả năng bảo mật tổng thể của bạn bằng cách chủ động ngăn chặn các cuộc tấn công.
3. Ưu tiên những điều quan trọng nhất
Không thể giải quyết mọi vấn đề cùng một lúc.
Trí tuệ nhân tạo (AI) trong hệ thống của Atera sử dụng hệ thống chấm điểm lỗ hổng bảo mật phổ biến để giúp bạn ưu tiên các lỗ hổng.
Điều này có nghĩa là bạn có thể tập trung vào việc khắc phục các điểm yếu bảo mật gây ra rủi ro cao nhất cho doanh nghiệp của mình, chứ không chỉ những điểm yếu dễ sửa chữa nhất.
4. Hoạt động ở mọi nơi
Dù hệ thống của bạn đặt tại văn phòng hay trải rộng trên các môi trường đám mây khác nhau, Atera vẫn hoạt động như nhau.
Nó giúp bạn quản lý và giải quyết các lỗ hổng bảo mật, bất kể vị trí của chúng.
Điều này thể hiện một bước tiến đáng kể so với các giải pháp quản lý cũ vốn chỉ giới hạn hoạt động trên mạng cục bộ.
5. Việc sửa lỗi được thực hiện tự động
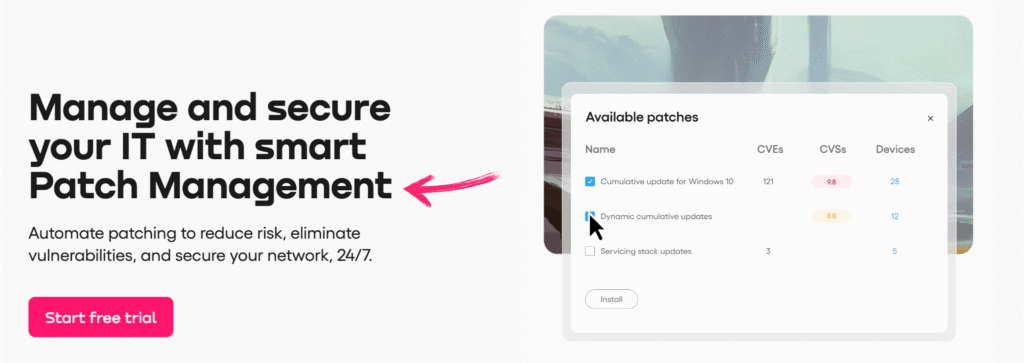
Thay vì tạo ra một danh sách dài các vấn đề để nhóm của bạn giải quyết, Atera sẽ giúp bạn. quản lý bản vá Các giải pháp của chúng tôi sẽ xử lý công việc thay bạn.
Nó tự động áp dụng các bản vá để khắc phục các lỗ hổng đã biết, vì vậy bạn không cần phải lo lắng về chúng nữa.
Điều này đảm bảo hệ thống của bạn luôn được bảo mật tối đa mà không cần sự can thiệp thủ công.
Dẫn đầu trong lĩnh vực CNTT tự động
Điểm khác biệt chính giữa các sản phẩm quản lý lỗ hổng bảo mật khác và Atera là Atera là giải pháp tự động hoàn toàn duy nhất.
Đây là tác phẩm đầu tiên vượt ra khỏi khuôn khổ đơn giản. tự động hóa lên một tầm cao mới về hành động thông minh.
Các công cụ khắc phục khác có thể hỗ trợ một phần công việc.
Trí tuệ nhân tạo (AI) của Atera được xây dựng để xử lý toàn bộ quy trình quản lý lỗ hổng bảo mật cho bạn.
Đây không chỉ là một công cụ; mà còn là một cách làm việc mới.
Hai tính năng trí tuệ nhân tạo chính tạo nên sức mạnh cho nền tảng của Atera:
Chế độ tự động CNTT
IT Autopilot hoạt động như một tác nhân AI hoàn toàn tự động.
Chức năng chính của nó là xử lý các tác vụ CNTT thường ngày, rủi ro thấp mà không cần sự can thiệp của con người, cho phép nhóm của bạn tập trung vào các dự án phức tạp hơn.
Đây là động lực đằng sau chương trình quản lý lỗ hổng bảo mật của Atera và các tính năng tự động của nó.
- Hỗ trợ 24/7: Trợ lý AI này luôn hoạt động, cung cấp hỗ trợ liên tục cho người dùng cuối và hệ thống, giúp giảm thiểu rủi ro đáng kể và đảm bảo các vấn đề được giải quyết ngay lập tức.
- Giải quyết vấn đề một cách chủ động: IT Autopilot không chờ nhận yêu cầu hỗ trợ. Nó hoạt động chủ động để phát hiện các lỗ hổng và các lỗ hổng chưa được khắc phục trước khi chúng trở thành sự cố bảo mật nghiêm trọng, giúp tăng cường an ninh mạng của bạn.
- Giải quyết yêu cầu hỗ trợ cấp 1: Phần mềm tự động này có thể xử lý và giải quyết tới 40% khối lượng công việc CNTT bằng cách tự động hóa các tác vụ thông thường, lặp đi lặp lại như đặt lại mật khẩu, khởi động lại máy và các vấn đề bảo mật đơn giản khác.
- Hỗ trợ thiết bị và đám mây: Nó có thể chẩn đoán và khắc phục sự cố trên nhiều hệ thống CNTT khác nhau, bao gồm máy chủ vật lý, máy ảo và khối lượng công việc trên đám mây, cung cấp phạm vi bao phủ toàn diện trên toàn bộ mạng lưới của tổ chức bạn.

Phi công phụ AI
AI Copilot được thiết kế để hỗ trợ các kỹ thuật viên con người, chứ không phải để thay thế họ.
Nó đóng vai trò như một công cụ hỗ trợ mạnh mẽ, giúp tăng tốc và đơn giản hóa các tác vụ phức tạp, hỗ trợ nhóm của bạn làm việc hiệu quả và nhanh chóng hơn.
- Tạo kịch bản: AI Copilot có thể chuyển đổi các mô tả văn bản đơn giản thành các kịch bản mạnh mẽ chỉ trong vài giây, điều này hỗ trợ rất nhiều cho các nỗ lực khắc phục sự cố.
- Thông tin chi tiết theo thời gian thực: It provides instant context and summaries of tickets and remote sessions. This means your team can skip manually reviewing long histories and get straight to the root cause of the problem.
- Tìm kiếm và lọc thông minh: Bạn có thể sử dụng ngôn ngữ tự nhiên để tìm kiếm. thiết bị hoặc tài sản, ví dụ: "Cho tôi xem tất cả các máy tính xách tay chưa được cập nhật trong 30 ngày", điều này giúp việc quản lý kho tài sản của bạn hiệu quả hơn nhiều.
- Lập tài liệu tự động: Nó có thể tự động chuyển các yêu cầu hỗ trợ đã được giải quyết thành các bài viết trong cơ sở kiến thức, tạo ra một thư viện giải pháp ngày càng thông minh hơn sau mỗi lần tương tác.

Hai tính năng này phối hợp với nhau để cung cấp cho bạn một hệ thống phát hiện liên tục và hoàn chỉnh cho kho tài sản của bạn.
Điều này giúp bảo vệ thông tin nhạy cảm của bạn. dữ liệu khỏi các mối đe dọa truy cập trái phép.
Nó giúp giảm thiểu bề mặt tấn công của tổ chức và ngăn ngừa rò rỉ dữ liệu bằng cách giải quyết các vấn đề bảo mật một cách kịp thời.
Đây là cách bạn xây dựng một tư thế an ninh tổng thể vững chắc.
Cách tiếp cận của Atera là một bước tiến lớn trong lĩnh vực an ninh mạng.
Nó biến một nhiệm vụ rất khó khăn thành một việc đơn giản.
Nó quản lý mọi thứ, từ các ứng dụng web đến tài khoản người dùng, đảm bảo tất cả tài sản của bạn được bảo vệ.
Phần kết luận
Trước đây, việc quản lý các lỗ hổng bảo mật là một công việc khó khăn.
Bạn phải thực hiện rất nhiều thao tác thủ công để tìm ra các lỗ hổng đã biết và tiềm ẩn trong hệ điều hành và tài sản đám mây của mình.
Mỗi mối đe dọa mới đều là một câu đố mới.
Các công cụ như kiểm thử xâm nhập rất hữu ích, nhưng chúng chỉ có thể làm được đến mức đó.
Điểm số rủi ro cao và các yếu tố rủi ro của một cuộc tấn công khiến nó trở thành mối lo ngại thường trực.
Nhưng mọi thứ đã thay đổi. Quản lý lỗ hổng bảo mật tự động là tương lai.
Đây là một cách thông minh để xử lý vấn đề bảo mật, giúp bạn giảm bớt gánh nặng công việc.
Atera là công ty dẫn đầu trong lĩnh vực này, với giải pháp hoàn toàn tự động duy nhất.
Nó tự động xử lý mọi thứ cho bạn.
Bạn đã sẵn sàng khám phá cách Atera có thể thay đổi hệ thống CNTT của bạn chưa?
Nó có thể giúp bạn chuyển từ phương pháp thủ công, thụ động sang phương pháp đơn giản, chủ động hơn.
Đừng chỉ quản lý an ninh của bạn—hãy để nó tự động hóa.
Câu hỏi thường gặp
Bước quan trọng nhất trong việc ưu tiên xử lý lỗ hổng bảo mật là gì?
Bước quan trọng nhất là đánh giá rủi ro kỹ lưỡng để xác định những lỗ hổng nào gây ra nguy hiểm lớn nhất. Bằng cách đánh giá tầm quan trọng và mức độ thiết yếu của tài sản, bạn có thể tập trung vào các mối đe dọa có thể gây thiệt hại lớn nhất cho tổ chức của mình.
Việc quét liên tục giúp phát hiện các mối đe dọa như thế nào?
Quá trình quét liên tục giám sát hệ thống của bạn, bao gồm cả cơ sở hạ tầng đám mây, để phát hiện các mối đe dọa và thiết bị mạng. Quá trình liên tục này giúp phát hiện các sự cố mới ngay khi chúng xuất hiện, nhờ đó bạn có thể giải quyết chúng trước khi chúng bị khai thác.
Mục đích của việc theo dõi quá trình khắc phục là gì?
Mục đích của việc theo dõi quá trình khắc phục là để xác nhận rằng các nỗ lực khắc phục đã hoàn tất và đảm bảo vấn đề đã được giải quyết triệt để. Nó cho phép bạn quản lý hiệu quả toàn bộ quy trình, từ khi phát hiện ban đầu đến khi khắc phục hoàn toàn.
Việc tìm kiếm tài sản đóng vai trò gì trong quản lý sự kiện?
Việc phát hiện tài sản là nền tảng của quản lý sự kiện hiệu quả. Bạn không thể bảo vệ những gì bạn không biết mình đang sở hữu. Bằng cách xác định tất cả các thiết bị và hệ thống của mình, bạn có thể giám sát các vấn đề bảo mật và phản hồi các sự cố trên toàn bộ mạng lưới của mình một cách hiệu quả.
Xếp hạng rủi ro là gì và tại sao chúng lại quan trọng?
Xếp hạng rủi ro là điểm số hoặc mức độ được gán cho các lỗ hổng để thể hiện mức độ nghiêm trọng của chúng. Chúng rất quan trọng vì giúp bạn ưu tiên những vấn đề cần được khắc phục trước tiên, cho phép bạn tập trung vào các vấn đề có rủi ro cao nhất và cải thiện tư thế bảo mật tổng thể của mình.

 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
