
Il vostro team IT è alle prese con un numero infinito di avvisi di sicurezza?
L'enorme volume di incidenti odierni sta mettendo a dura prova i metodi tradizionali di risposta umana.
Se non ti adatti, tempo di inattività e le violazioni costose sono inevitabili.
Ma ci sono buone notizie!
L'intelligenza artificiale sta cambiando tutto.
La risposta agli incidenti tramite intelligenza artificiale non è un concetto futuristico; è già una realtà.
Immaginare Riduzione dei tempi di risposta da ore a minuti.
Vi mostreremo 10 modi in cui l'IA nella risposta agli incidenti sta rivoluzionando Gestione IT nel 2026.
- I metodi tradizionali di risposta agli incidenti sono troppo lenti.
- L'intelligenza artificiale offre una soluzione efficace per migliorare l'efficienza.
- Illustreremo nel dettaglio le 10 principali novità in arrivo nel 2026.
In che modo l'intelligenza artificiale sta cambiando la gestione degli incidenti IT?
L'intelligenza artificiale trasforma la gestione degli incidenti, offrendo velocità e intelligenza.
Automatizza il rilevamento iniziale, il triage e il contenimento di sicurezza incidenti.
Ciò significa che i vostri team umani potranno concentrarsi su strategie complesse, anziché limitarsi a reagire a ogni singolo avviso.
1. Triage automatizzato
L'intelligenza artificiale analizza rapidamente tutti gli eventi di sicurezza.
Il sistema individua quali avvisi rappresentano problemi reali.
Questo riduce il rumore per le vostre squadre di sicurezza.
Atera utilizza questo sistema per dare priorità agli incidenti di sicurezza ad alto rischio.
Il nostro team di gestione delle emergenze può ora concentrarsi sulle problematiche critiche.
Ciò rende l'intero processo di risposta agli incidenti molto più rapido.
2. Contenimento più rapido
Quando si verifica un incidente, la velocità è fondamentale.
L'intelligenza artificiale interviene immediatamente per isolare i sistemi interessati.
Previene automaticamente la diffusione delle violazioni.
Atera offre una risposta automatizzata agli incidenti per azioni di contenimento immediate.
Ciò riduce significativamente la durata del ciclo di risposta agli incidenti.
Protegge la tua rete da danni diffusi.
3. Individuare la causa principale in modo intelligente
Trovare Perché Quando si verifica un problema, spesso è difficile.
L'IA analizza i registri e dati molto più veloce delle persone.
A tale scopo, utilizza informazioni di sicurezza e dati di gestione degli eventi.
Atera aiuta a individuare rapidamente la causa principale degli incidenti di sicurezza informatica.
Questa analisi dettagliata consente di elaborare in seguito un piano di risposta agli incidenti efficace.

4. Previsione proattiva
L'intelligenza artificiale utilizza l'analisi del comportamento degli utenti e delle entità per individuare schemi anomali.
È in grado di prevedere incidenti futuri ancor prima che si verifichino.
Questo ci permette di passare dalla reazione alla prevenzione dei problemi.
Atera rafforza la tua sicurezza individuando le minacce interne.
Acquisirete eccellenti capacità di risposta agli incidenti contro numerose minacce alla sicurezza.
5. Documentazione semplificata
Il processo di risposta agli incidenti richiede una documentazione chiara di ogni fase.
L'intelligenza artificiale traccia automaticamente tutte le azioni intraprese e i dati raccolti.
Ciò facilita la conformità normativa con il minimo sforzo.
Atera registra per te l'intero processo di risposta agli incidenti.
Questo libera il team di risposta agli incidenti informatici da un'infinità di scartoffie.
6. Playbook predefiniti
L'IA opera secondo un playbook o un framework di risposta agli incidenti ben definito.
Si conforma facilmente alle migliori pratiche del framework di risposta agli incidenti del NIST.
Atera usa automazione per eseguire questi passaggi alla perfezione ogni volta.
Ciò garantisce una politica di risposta agli incidenti coerente per tutti gli incidenti.
È il fulcro dell'orchestrazione della sicurezza automazione per la tua squadra.
7. Ottimizzazione delle risorse
L'intelligenza artificiale gestisce molte fasi di routine della risposta agli incidenti.
Ciò riduce notevolmente il carico di lavoro dei vostri analisti della sicurezza.
Atera si rivela un'aiutante straordinaria, concentrando gli sforzi umani dove sono necessari.
Ciò garantisce che il team dedicato alla gestione degli incidenti non venga sovraccaricato.
Sfruttando appieno le competenze IT a tua disposizione, otterrai molto più valore.
8. Migliore comunicazione
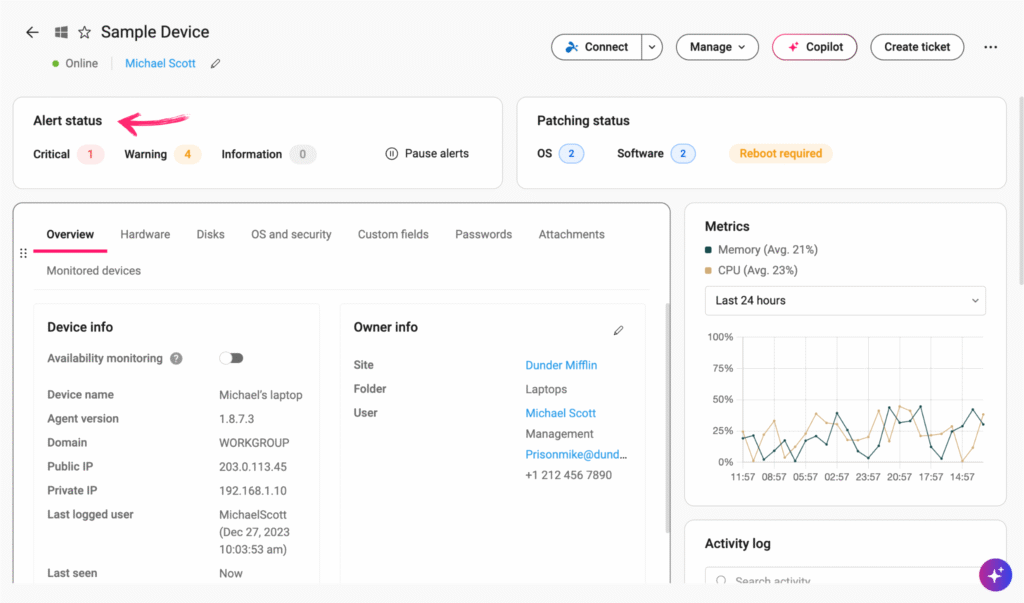
Durante un evento, è fondamentale disporre di aggiornamenti chiari e rapidi.
L'intelligenza artificiale può elaborare e inviare avvisi automatici in base a un piano di comunicazione.
Consente di tenere informate le parti interessate sugli sforzi di risposta.
Atera garantisce aggiornamenti rapidi, mantenendo la fiducia degli utenti.
Ciò supporta l'esigenza di trasparenza del team di risposta alle emergenze informatiche.
9. Apprendimento continuo
Ogni incidente risolto rende l'IA più intelligente.
Utilizza i risultati delle analisi post-incidente per migliorare i propri modelli.
Questo rafforza le tue difese contro futuri attacchi.
L'intelligenza artificiale di Atera perfeziona costantemente le sue procedure di risposta agli incidenti.
Ciò si traduce, nel tempo, in un piano di risposta agli incidenti più solido ed efficace.
10. Strumenti unificati
L'intelligenza artificiale integra diversi strumenti di sicurezza in un unico sistema.
Ciò consente un'orchestrazione della sicurezza senza soluzione di continuità tra le diverse piattaforme.
Atera offre una piattaforma unificata per tutte le vostre soluzioni di risposta agli incidenti.
Questo rende la gestione degli incidenti semplice ed efficace, tutto in un unico posto.
Rivoluziona davvero il modo in cui utilizzi tutte le tue soluzioni di sicurezza.
Perché la gestione degli incidenti legati all'IA è così importante oggi?
Perché la gestione degli incidenti è importante nell'IT moderno?
Le violazioni dei dati e le gravi violazioni della sicurezza si verificano di continuo.
Le operazioni di sicurezza tradizionali non riescono a tenere il passo con questo ritmo.
Le tecnologie di risposta agli incidenti basate sull'intelligenza artificiale sono la soluzione.
Potenziano notevolmente le tue attività di risposta agli incidenti.
L'utilizzo di strumenti e servizi avanzati per la gestione degli incidenti è fondamentale.
La gestione degli incidenti IT consente alle organizzazioni di ridurre al minimo i danni derivanti dagli attacchi.
È necessario utilizzare l'intelligenza artificiale per stare al passo con le minacce.
Considerazioni finali
L'intelligenza artificiale è ormai fondamentale per il mantenimento delle normali operazioni.
Un fornitore di servizi di risposta agli incidenti affidabile ti aiuta a utilizzare questi nuovi strumenti.
Ricorda che la gestione degli incidenti si concentra sulla protezione dei tuoi dati più sensibili.
Tutto inizia con un'attenta valutazione dei rischi.
Questa analisi contribuisce a una corretta gestione della superficie di attacco.
Seguire uno standard come il framework di risposta agli incidenti SANS è una scelta intelligente.
L'intelligenza artificiale rende più facile e veloce che mai seguire questi passaggi.
Domande frequenti
Qual è il ruolo di un responsabile della gestione degli incidenti?
Il responsabile guida il team di risposta agli incidenti di sicurezza (SIRT). Supervisiona le strategie di risposta e coordina gli sforzi per mitigare gli incidenti di sicurezza. Si assicura che venga seguita una procedura chiara in seguito a una violazione digitale o fisica.
In che modo l'intelligenza artificiale contribuisce al rilevamento e alla risposta?
L'intelligenza artificiale migliora il rilevamento delle minacce per identificare rapidamente gli incidenti. Utilizza l'orchestrazione, l'automazione e la risposta per velocizzare il processo. Questo aiuta i team di sicurezza a individuare e isolare i sistemi compromessi molto più rapidamente.
Quali sono le fasi principali della gestione di un incidente?
Le fasi principali sono preparazione, identificazione, contenimento, eliminazione e ripristino. L'obiettivo è il contenimento, l'eliminazione e il ripristino completi. Questo processo aiuta un team di risposta agli incidenti di sicurezza informatica a gestire efficacemente le minacce informatiche.
Cos'è un CSIRT e di cosa si occupa?
Un CSIRT è il team di risposta agli incidenti, ovvero il team di risposta agli incidenti di sicurezza informatica. Si occupa della gestione e dell'analisi degli eventi di sicurezza e impedisce agli aggressori di ottenere accessi non autorizzati ai sistemi.
Qual è l'importanza dell'analisi forense?
L'analisi forense determina come un aggressore sia riuscito ad accedere al sistema. Questa fase è guidata dai framework del National Institute of Standards and Technology (NIST). Queste informazioni contribuiscono a prevenire future minacce informatiche simili.

 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
