
Panduan Singkat
Panduan ini menunjukkan cara menggunakan fitur Microsoft Intune satu per satu:
- Memulai — Pengaturan Intune dan pendaftaran perangkat
- Cara Menggunakan Kemampuan Inti — Manajemen perangkat terpadu di berbagai platform
- Cara Menggunakan Keamanan Siber Berbasis AI — Microsoft Security Copilot untuk tim keamanan
- Cara Menggunakan Manajemen Endpoint — Mengelola titik akhir dan perangkat yang terdaftar
- Cara Menggunakan Defender untuk Cloud — Melindungi sumber daya perusahaan dan data sensitif
- Cara Menggunakan Entra ID — Akses bersyarat dan manajemen identitas
- Cara Menggunakan Akses Internet Entra — Akses aman ke sumber daya lainnya
- Cara Menggunakan Manajemen Paparan Keamanan — Melacak kepatuhan perangkat dan postur keamanan
- Cara Menggunakan Manajemen Permukaan Serangan — Mengurangi risiko di seluruh perangkat organisasi
- Cara Menggunakan Perlindungan DDoS — Blokir akses dari lalu lintas berbahaya
Waktu yang dibutuhkan: 5 menit per film
Juga terdapat dalam panduan ini: Tips Profesional | Kesalahan Umum | Penyelesaian Masalah | Harga | Alternatif
Mengapa Anda Harus Mempercayai Panduan Ini?
Saya telah menggunakan Microsoft Intune selama lebih dari dua tahun dan menguji setiap fitur di sini.
Panduan ini berasal dari pengalaman langsung, bukan dari tangkapan layar vendor.

Microsoft Intune adalah layanan berbasis cloud untuk manajemen perangkat seluler dan manajemen titik akhir.
Sistem ini menangani manajemen perangkat seluler (MDM), manajemen aplikasi seluler, dan konfigurasi perangkat dalam satu pusat administrasi.
Mempelajari cara menggunakan Microsoft Intune memungkinkan Anda untuk mengelola perangkat dan mengelola titik akhir di berbagai sistem operasi.
Ini mengotomatiskan tugas-tugas rutin sehingga tim TI dapat melewati pekerjaan manual yang lambat.
Panduan ini menjelaskan setiap fitur langkah demi langkah, lengkap dengan tangkapan layar dan kiat-kiat profesional.
Tutorial Microsoft Intune
Tutorial Microsoft Intune ini mencakup pengaturan, manajemen aplikasi seluler, dan keamanan kebijakan dari awal hingga akhir.
Microsoft Intune
Kelola perangkat dan aplikasi dari satu layanan berbasis cloud. Microsoft Intune menyatukan manajemen perangkat seluler, akses bersyarat, dan keamanan titik akhir. Bagian dari ekosistem Microsoft, termasuk Microsoft 365.
Memulai Menggunakan Microsoft Intune
Sebelum menggunakan fitur apa pun, selesaikan pengaturan satu kali ini.
Penyebaran Microsoft Intune dimulai di Pusat Admin Microsoft Intune.
Saksikan ringkasan singkat ini terlebih dahulu:
Sekarang mari kita bahas setiap langkahnya.
Langkah 1: Buka Pusat Admin Intune
Masuk ke Pusat Admin Microsoft Intune menggunakan akun kerja Anda.
Pusat administrasi ini adalah tempat Anda mengatur Intune dan mengelola semua perangkat.
✓ Pos pemeriksaan: Anda seharusnya dapat melihat dasbor utama.
Langkah 2: Menyiapkan Identitas dan Pendaftaran
Intune menggunakan Microsoft Entra ID untuk manajemen identitas dan grup pengguna.
Hubungkan Microsoft Entra, Azure Active Directory, dan domain kustom apa pun yang Anda miliki.
Pilih metode pendaftaran seperti Windows Autopilot atau penggabungan Azure AD hibrida untuk pendaftaran perangkat.
Berikut tampilan manfaat di dalam konsol:

✓ Pos pemeriksaan: Proses pendaftaran perangkat siap di seluruh platform yang didukung.
Langkah 3: Membangun Grup dan Kebijakan
Buat grup dinamis agar penetapan kebijakan secara otomatis mencapai pengguna yang tepat.
Tambahkan manajemen bersama dengan Configuration Manager jika Anda menjalankan pengaturan hibrida.
✅ Selesai: Anda siap menggunakan fitur apa pun di bawah ini.
Cara Menggunakan Kemampuan Inti Microsoft Intune
Kemampuan Inti Memungkinkan Anda menjalankan manajemen perangkat dan manajemen aplikasi dari satu konsol.
Berikut cara menggunakannya langkah demi langkah.
Langkah 1: Buka area perangkat
Pilih bagian perangkat dan aplikasi untuk melihat semua perangkat yang terdaftar.
Langkah 2: Terapkan profil konfigurasi
Mengirimkan profil konfigurasi dan konfigurasi perangkat ke perangkat seluler dan PC.
Beginilah penampakannya:
✓ Pos pemeriksaan: Perangkat organisasi Anda akan muncul dalam satu daftar.
Langkah 3: Tinjau status
Konfirmasikan bahwa perangkat yang sesuai memberikan laporan dari setiap sistem operasi.
✅ Hasil: Manajemen perangkat inti berjalan dari satu pusat administrasi tunggal.
💡 Pro Tip: Beri label terpisah pada perangkat pribadi agar aplikasi pribadi tidak berada di bawah sumber daya perusahaan.
Cara Menggunakan Keamanan Siber Berbasis AI Microsoft Intune
Keamanan Siber Berbasis AI Memungkinkan Anda memberikan bantuan AI kepada tim keamanan melalui Microsoft Security Copilot.
Berikut cara menggunakannya langkah demi langkah.
Langkah 1: Aktifkan Security Copilot
Aktifkan Microsoft Security Copilot untuk tim keamanan Anda.
Langkah 2: Hubungkan Microsoft Defender
Hubungkan Microsoft Defender untuk meningkatkan postur keamanan Anda.
Beginilah penampakannya:
✓ Pos pemeriksaan: Copilot mengidentifikasi risiko di seluruh titik akhir Anda.
Langkah 3: Bertindak berdasarkan peringatan
Tinjau sinyal keamanan titik akhir dan perbaiki perangkat yang tidak sesuai dengan cepat.
✅ Hasil: AI mengurangi tugas manual di balik keamanan titik akhir.
💡 Pro Tip: Biarkan Copilot menyusun kebijakan keamanan, lalu meninjaunya sebelum Anda menerapkannya.
Cara Menggunakan Microsoft Intune Endpoint Management
Manajemen Titik Akhir Memungkinkan Anda mengelola titik akhir dan setiap perangkat yang terdaftar di satu tempat.
Berikut cara menggunakannya langkah demi langkah.
Langkah 1: Kelompokkan titik akhir Anda
Urutkan titik akhir organisasi ke dalam grup pengguna untuk penugasan kebijakan yang rapi.
Langkah 2: Dorong profil
Terapkan profil konfigurasi ke perangkat tepercaya dan perangkat seluler.
Beginilah penampakannya:
✓ Pos pemeriksaan: Setiap perangkat yang terdaftar menampilkan profil yang ditugaskan kepadanya.
Langkah 3: Sebarkan aplikasi
Gunakan manajemen aplikasi untuk menyebarkan aplikasi ke perangkat dan aplikasi dalam skala besar.
✅ Hasil: Kelola titik akhir tanpa perlu menyentuh setiap mesin secara langsung.
💡 Pro Tip: Gunakan grup dinamis agar perangkat yang baru terdaftar mewarisi pengaturan sejak hari pertama.
Cara Menggunakan Microsoft Intune Defender untuk Cloud
Defender untuk Cloud memungkinkan Anda melindungi sumber daya perusahaan dan informasi sensitif. data di awan.
Berikut cara menggunakannya langkah demi langkah.
Langkah 1: Hubungkan Defender for Cloud
Hubungkan Defender agar terus memantau sumber daya perusahaan.
Langkah 2: Tetapkan kontrol keamanan
Terapkan kontrol keamanan yang melindungi data sensitif saat tidak digunakan.
Beginilah penampakannya:
✓ Pos pemeriksaan: Laporan beban kerja cloud menampilkan skor risiko yang jelas.
Langkah 3: Pantau postur tubuh
Pantau postur keamanan Anda dan ambil tindakan terhadap risiko yang terdeteksi.
✅ Hasil: Data sensitif tetap terlindungi dengan kontrol keamanan aktif.
💡 Pro Tip: Perlukan enkripsi seperti BitLocker dan FileVault untuk mengamankan data sensitif.
Cara Menggunakan Microsoft Intune Entra ID
Entra ID Memungkinkan Anda untuk memberlakukan akses bersyarat dan manajemen identitas.
Berikut cara menggunakannya langkah demi langkah.
Langkah 1: Buka Akses Bersyarat
Buat kebijakan akses bersyarat di dalam Microsoft Entra ID.
Langkah 2: Periksa kepatuhan
Hanya perangkat yang kompatibel dan perangkat tepercaya yang diizinkan untuk masuk.
Beginilah penampakannya:
✓ Pos pemeriksaan: Akses bersyarat memblokir upaya masuk yang tidak tepercaya.
Langkah 3: Blokir login yang berisiko
Blokir akses dari perangkat yang tidak sesuai secara otomatis.
✅ Hasil: Akses bersyarat memberlakukan kepatuhan sebelum memberikan sumber daya perusahaan.
💡 Pro Tip: Padukan akses bersyarat dengan otentikasi multi-faktor untuk manajemen identitas yang lebih kuat.
Cara Menggunakan Akses Internet Microsoft Intune Entra
Akses Internet Entra Memungkinkan Anda mengamankan lalu lintas ke sumber daya lain dan alat eksternal.
Berikut cara menggunakannya langkah demi langkah.
Langkah 1: Aktifkan Akses Internet
Aktifkan Akses Internet Entra dari pusat admin.
Langkah 2: Mengatur lalu lintas
Kirim lalu lintas ke sumber daya lain melalui profil yang aman.
Beginilah penampakannya:
✓ Pos pemeriksaan: Lalu lintas web mengalir melalui jalur yang dilindungi.
Langkah 3: Tutupi peralatan eksternal
Perluas kebijakan keamanan ke alat eksternal yang digunakan tim Anda.
✅ Hasil: Sumber daya lain dan alat eksternal berada di balik satu kebijakan.
💡 Pro Tip: Terapkan ini ke Microsoft Teams dan aplikasi SaaS untuk kontrol keamanan yang konsisten.
Cara Menggunakan Manajemen Paparan Keamanan Microsoft Intune
Manajemen Paparan Keamanan Memungkinkan Anda mengukur kepatuhan perangkat terhadap persyaratan kepatuhan Anda.
Berikut cara menggunakannya langkah demi langkah.
Langkah 1: Tetapkan standar keamanan
Terapkan standar keamanan dan kebijakan dasar pada setiap perangkat.
Langkah 2: Buat kebijakan kepatuhan
Buat kebijakan kepatuhan yang selaras dengan kerangka kerja seperti ISO 27001.
Beginilah penampakannya:
✓ Pos pemeriksaan: Laporan kepatuhan perangkat berubah menjadi hijau.
Langkah 3: Perbaiki celah
Atasi masalah kepatuhan sebelum menyebar.
✅ Hasil: Persyaratan kepatuhan dipetakan ke tolok ukur keamanan yang jelas.
💡 Pro Tip: Tinjau kebijakan kepatuhan setiap bulan agar sesuai dengan persyaratan kepatuhan yang baru.
Cara Menggunakan Microsoft Intune Attack Surface Management
Manajemen Permukaan Serangan Memungkinkan Anda mengurangi risiko di seluruh perangkat organisasi Anda.
Berikut cara menggunakannya langkah demi langkah.
Langkah 1: Pindai aset Anda
Petakan paparan di semua perangkat yang Anda kelola.
Langkah 2: Perkuat pengaturan
Perketat kebijakan keamanan untuk meningkatkan postur keamanan Anda.
Beginilah penampakannya:
✓ Pos pemeriksaan: Titik akhir yang terpapar menurun setelah pengerasan.
Langkah 3: Lacak kemajuan
Perhatikan bagaimana area serangan menyusut seiring waktu.
✅ Hasil: Perangkat organisasi Anda menunjukkan permukaan serangan yang lebih kecil.
💡 Pro Tip: Prioritaskan aset yang terhubung langsung ke internet terlebih dahulu untuk mendapatkan peningkatan keamanan yang maksimal.
Cara Menggunakan Perlindungan DDoS Microsoft Intune
Perlindungan DDoS Memungkinkan Anda memblokir akses dari serangan flood dan DDoS.
Berikut cara menggunakannya langkah demi langkah.
Langkah 1: Aktifkan perlindungan
Aktifkan perlindungan DDoS untuk layanan Anda.
Langkah 2: Tetapkan ambang batas
Tetapkan batasan yang memblokir akses selama lonjakan lalu lintas.
Beginilah penampakannya:
✓ Pos pemeriksaan: Lonjakan sinyal yang disimulasikan diserap dengan baik.
Langkah 3: Tinjau laporan
Periksa laporan mitigasi setelah setiap kejadian.
✅ Hasil: Layanan tetap online meskipun serangan memblokir akses di bagian tepi jaringan.
💡 Pro Tip: Gabungkan ini dengan kebijakan akses bersyarat untuk pertahanan berlapis.
Tips dan Pintasan Microsoft Intune Pro
Setelah menguji Microsoft Intune selama lebih dari dua tahun, berikut adalah kiat-kiat terbaik saya.
Pintasan Keyboard
| Tindakan | Jalan pintas |
|---|---|
| Cari di pusat admin. | lalu ketik |
| Perangkat terbuka | g lalu d |
| Perbarui status | Ctrl + R |
| Buat kebijakan dengan cepat. | n |
Fitur Tersembunyi yang Sering Diabaikan Orang
- Aplikasi Portal Perusahaan: Aplikasi portal perusahaan memungkinkan staf untuk mendaftarkan perangkat pribadi mereka sendiri.
- Kebijakan perlindungan aplikasi: Kebijakan perlindungan aplikasi mengisolasi data perusahaan tanpa mengelola seluruh ponsel.
- Filter: Sempurnakan penetapan kebijakan berdasarkan model sehingga pengguna tertentu mendapatkan pengaturan yang tepat.
Kesalahan Umum yang Harus Dihindari pada Microsoft Intune
Kesalahan #1: Melewatkan pendekatan terstruktur
❌ Salah: Mendaftarkan perangkat seluler tanpa rencana untuk proses onboarding perangkat.
✅ Kanan: Gunakan pendekatan terstruktur yang mengaitkan metode pendaftaran dengan bisnis hasil.
Kesalahan #2: Mengabaikan kebijakan kepatuhan
❌ Salah: Membiarkan perangkat yang tidak sesuai standar mengakses sumber daya perusahaan.
✅ Kanan: Tetapkan kebijakan kepatuhan agar hanya perangkat yang patuh yang mendapatkan akses.
Kesalahan #3: Mencampur aplikasi kerja dan pribadi
❌ Salah: Mengelola aplikasi pribadi di perangkat pribadi sepenuhnya.
✅ Kanan: Gunakan manajemen aplikasi seluler (MAP) dan kebijakan perlindungan aplikasi untuk BYOD.
Panduan Pemecahan Masalah Microsoft Intune
Masalah: Kegagalan pendaftaran
Menyebabkan: Metode pendaftaran yang salah atau lisensi Microsoft Entra ID yang hilang.
Memperbaiki: Periksa batasan pendaftaran perangkat dan konfirmasikan lisensi pengguna.
Masalah: Perangkat ditampilkan sebagai tidak sesuai
Menyebabkan: Kebijakan kepatuhan lebih ketat daripada pengaturan perangkat.
Memperbaiki: Tinjau kebijakan kepatuhan dan selesaikan masalah kepatuhan yang tercantum.
Masalah: Aplikasi tidak dapat diinstal
Menyebabkan: Penugasan kebijakan tidak menjangkau kelompok pengguna yang tepat.
Memperbaiki: Tetapkan ulang aplikasi ke grup dinamis yang benar, lalu sinkronkan.
📌 Catatan: Jika langkah-langkah ini tidak membantu, buka tiket dukungan dengan dukungan Microsoft Intune.
Apa itu Microsoft Intune?
Microsoft Intune adalah layanan berbasis cloud untuk manajemen perangkat seluler dan manajemen titik akhir.
Anggap saja ini sebagai satu pusat administrasi yang mengontrol setiap perangkat yang digunakan tim Anda.
Saksikan ringkasan singkat ini:
Fitur-fitur utamanya meliputi:
- Manajemen perangkat seluler: Mengelola perangkat di seluruh Windows, iOS, Android, macOS, dan Linux.
- Manajemen aplikasi seluler: Lindungi aplikasi perusahaan dan BYOD dengan kebijakan perlindungan aplikasi.
- Akses bersyarat: Terapkan kebijakan keamanan sebelum memberikan sumber daya perusahaan.
- Keamanan titik akhir: Mengintegrasikan Microsoft Defender di seluruh perangkat yang terdaftar.
- Autopilot Windows: mengirimkan penerapan PC tanpa sentuhan kepada pengguna baru.
- Ekosistem Microsoft: Satukan manajemen dengan Microsoft 365 dan Microsoft Teams.
Untuk ulasan lengkap, lihat ulasan kami. Ulasan Microsoft Intune.
Harga Microsoft Intune
Berikut biaya Microsoft Intune pada tahun 2026:
| Rencana | Harga | Terbaik untuk |
|---|---|---|
| Microsoft Intune Suite | $10,00/pengguna/bulan | Manajemen perangkat inti |
| Microsoft Defender Suite | $12,00/pengguna/bulan | Tim keamanan titik akhir |
| Microsoft Entra Suite | $12,00/pengguna/bulan | Identitas dan akses bersyarat |
| Microsoft Purview Suite | $12,00/pengguna/bulan | Persyaratan kepatuhan data |
Uji coba gratis: Ya, uji coba gratis tersedia melalui Microsoft 365.
Garansi uang kembali: Ketentuan pengembalian dana standar Microsoft berlaku.
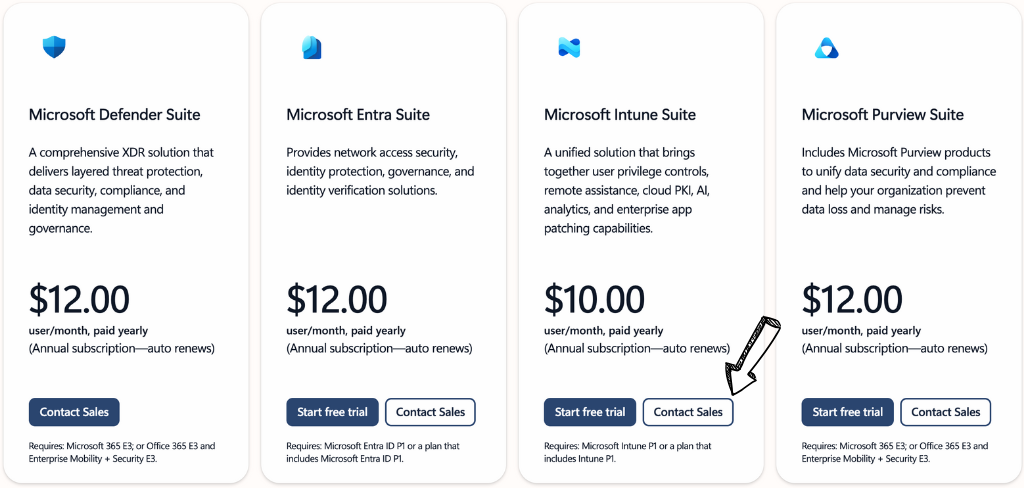
💰 Nilai Terbaik: Microsoft Intune Suite — mencakup manajemen perangkat untuk sebagian besar tim.
Microsoft Intune vs Alternatifnya
Bagaimana perbandingan Microsoft Intune? Berikut gambaran persaingannya:
Perhatikan perbandingan ini:
| Alat | Terbaik untuk | Harga | ProtoPie |
|---|---|---|---|
| Microsoft Intune | Ekosistem Microsoft | $10/bulan | 4. Generator Vokal |
| Atera | MSP dan tim TI | $149/bulan | 4. Generator Vokal |
| NinjaOne | Manajemen titik akhir terpadu | Kebiasaan | 3.5. Seiring dengan evolusi AI, Originality memperbarui modelnya setiap bulan. Secara konsisten, Originality menangkap versi terbaru dari model-model yang "lebih manusiawi" ini dengan presisi tinggi. |
| ConnectWise RMM (sebelumnya bernama Automate) | Otomatis kedalaman | Kebiasaan | 4. API yang andal |
| Kaseya VSA | Lingkungan yang luas | Kebiasaan | 4. AI Humanizer |
| Sinkronisasi | MSP kecil | $139/bulan | 4. Generator Vokal |
RoseHosting vs MochaHost
- Tidak ada 'jejak dokumen': Microsoft Intune — sangat sesuai dengan ekosistem Microsoft.
- Anggaran terbaik: Syncro — harga tetap per teknologi.
- Buka aplikasi VPN Anda (seperti NordVPN), cari 'India' di daftar negara, dan klik sambungkan. Anda akan langsung mendapatkan alamat IP India. Atera — pengaturan all-in-one yang sederhana.
- Terbaik untuk endpoint terpadu: NinjaOne — manajemen endpoint yang bersih.
🎯 Alternatif Microsoft Intune
Mencari alternatif Microsoft Intune? Berikut adalah pilihan terbaiknya:
- 🚀 Atera: Solusi RMM dan PSA terpadu untuk tim TI dengan harga tetap per teknisi dan sistem tiket terintegrasi.
- 🌟 NinjaOne: Manajemen titik akhir terpadu dengan proses onboarding cepat dan patching yang andal di seluruh perangkat seluler dan PC.
- 🔧 ConnectWise RMM (sebelumnya Automate): Dalam otomasi untuk MSP yang membutuhkan skrip terperinci dan kontrol kebijakan.
- 🏢 Kaseya VSA: Scales to large environments with broad remote management and endpoint security tools.
- 💰 Sinkronisasi: Platform MSP hemat biaya yang menggabungkan RMM, PSA, dan penagihan di satu tempat.
Untuk daftar lengkapnya, lihat halaman kami. Alternatif Microsoft Intune memandu.
⚔️ Perbandingan Microsoft Intune
Berikut perbandingan Microsoft Intune dengan setiap pesaingnya:
- Microsoft Intune vs Atera: Intune unggul dalam kesesuaian ekosistem Microsoft; Atera unggul bagi MSP yang menginginkan sistem tiket dan RMM (Remote Monitoring and Monitoring) secara bersamaan.
- Microsoft Intune vs NinjaOne: Intune memimpin untuk platform Microsoft 365; NinjaOne memimpin untuk manajemen endpoint terpadu lintas vendor.
- Microsoft Intune vs ConnectWise RMM (sebelumnya Automate): Intune lebih mudah dikelola; ConnectWise RMM menawarkan scripting yang lebih mendalam untuk pengguna tingkat lanjut.
- Microsoft Intune vs Kaseya VSA: Intune cocok untuk keamanan berbasis identitas; Kaseya VSA sesuai untuk lingkungan manajemen jarak jauh yang sangat besar.
- Microsoft Intune vs Syncro: Intune mencakup keamanan perusahaan; Syncro cocok untuk MSP kecil yang membutuhkan perangkat lunak all-in-one berbiaya rendah.
Mulailah Menggunakan Microsoft Intune Sekarang
Anda telah mempelajari cara menggunakan setiap fitur utama Microsoft Intune:
- ✅ Kemampuan Inti
- ✅ Keamanan Siber Berbasis AI
- ✅ Manajemen Titik Akhir
- ✅ Defender for Cloud
- ✅ Entra ID
- ✅ Akses Internet Entra
- ✅ Manajemen Paparan Keamanan
- ✅ Manajemen Permukaan Serangan
- ✅ Perlindungan DDoS
Langkah selanjutnya: Pilih satu fitur dan coba sekarang juga.
Sebagian besar tim memulai dengan Kemampuan Inti dan pendaftaran perangkat.
Prosesnya memakan waktu kurang dari 5 menit.
Pertanyaan Yang Sering Muncul
Secara sederhana, apa itu Microsoft Intune?
Microsoft Intune adalah layanan berbasis cloud yang memungkinkan Anda mengelola perangkat dan aplikasi. Layanan ini menangani manajemen perangkat seluler dan akses bersyarat dari satu pusat administrasi.
Mengapa Intune begitu rumit?
Intune menangani identitas, manajemen perangkat, dan kebijakan keamanan sekaligus. Pusat Admin Microsoft Intune memiliki banyak pengaturan, sehingga pendekatan terstruktur akan membuat pengaturan jauh lebih mudah.
Apakah Intune bagus untuk dipelajari?
Ya. Keterampilan Intune sangat dibutuhkan untuk peran manajemen endpoint dan keamanan endpoint. Mempelajari pendaftaran perangkat, kebijakan kepatuhan, dan akses bersyarat akan memberikan hasil yang cepat.
Apa saja alat deteksi AI gratis terbaik?
Pada perangkat yang terdaftar, perusahaan dapat melihat kepatuhan perangkat, model, dan aplikasi yang terpasang. Dengan kebijakan perlindungan aplikasi pada perangkat pribadi, mereka hanya melihat data perusahaan, bukan aplikasi pribadi.
Sebenarnya apa fungsi Microsoft Intune?
Intune mengelola titik akhir di berbagai sistem operasi, menyebarkan aplikasi, menegakkan standar keamanan, dan menggunakan akses bersyarat untuk memblokir akses dari perangkat yang tidak sesuai.












 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
