
Panduan Singkat
Panduan ini mencakup setiap fitur N-able:
- Memulai — Buat akun Anda dan lakukan pengaturan dasar
- Cara Menggunakan Deteksi AI — Mendeteksi ancaman dengan AI
- Cara Menggunakan Streamline Cybersecurity Compliance — Melacak kepatuhan per lokasi
- Cara Menggunakan Pemantauan Paparan Darknet — Dapatkan kembali kredensial yang bocor
- Cara Menggunakan Otomatisasi dan Pemrograman Skrip — Jalankan tugas terjadwal
- Cara Menggunakan Kesehatan Jaringan — Memantau penggunaan CPU dan ruang disk
- Cara Menggunakan Honeypot — Jebak penyerang sejak dini
- Cara Menggunakan Intelijen Ancaman — Tetaplah mengikuti perkembangan ancaman
- Cara Menggunakan Analisis Tingkat Lanjut — Ubah data menjadi wawasan
- Cara Menggunakan Pemfilteran DNS Tingkat Lanjut — Blokir situs berisiko
Waktu yang dibutuhkan: 5 menit per film
Juga terdapat dalam panduan ini: Tips Profesional | Kesalahan Umum | Penyelesaian Masalah | Harga | Alternatif
Mengapa Anda Harus Mempercayai Panduan Ini?
Saya telah menggunakan N-able selama lebih dari setahun dan menguji setiap fitur dalam panduan ini. Tutorial N-able ini berasal dari pengalaman langsung, bukan tangkapan layar dari vendor.
Saya sudah menjalankannya di Windows, Mac, dan perangkat Linux untuk klien dengan berbagai ukuran. Jadi langkah-langkah yang Anda baca di sini mencerminkan bagaimana alat ini berperilaku dalam penggunaan sehari-hari.

N-able adalah salah satu yang paling terpercaya. Manajemen TI alat-alat yang diandalkan oleh MSP saat ini.
Namun kebanyakan orang hanya mempelajari sebagian kecil dari apa yang dapat dilakukan oleh N-able dan N-central.
Panduan ini menunjukkan cara menggunakan fitur N-able satu per satu.
Anda akan membuat akun, lalu mempelajari setiap alat dalam langkah-langkah yang mudah dipahami.
Pada akhirnya, Anda akan menjalankan N-able dan N-central dengan penuh percaya diri.
Langkah demi langkah, dengan tangkapan layar, video ulasan, dan kiat-kiat profesional, Anda dapat mulai menggunakannya hari ini juga.
Tutorial N-able
Tutorial N-able lengkap ini akan memandu Anda melalui setiap fitur langkah demi langkah. Anda akan mulai dari login pertama hingga kontrol tingkat lanjut layaknya pengguna ahli.
N-able dirancang untuk penyedia layanan terkelola yang menjalankan banyak jaringan klien sekaligus. Jika Anda mendukung lebih dari beberapa jaringan klien sekaligus, perangkatPanduan ini untuk Anda.
Anda tidak perlu menjadi ahli untuk memulai. Setiap fitur di bawah ini menggunakan langkah-langkah sederhana yang dapat Anda ikuti pada hari pertama Anda menggunakan alat ini.
N-mampu
Kelola, pantau, dan amankan setiap perangkat klien dari satu tempat. N-able memberi MSP akses jarak jauh, otomasidan keamanan berbasis AI di Windows, Mac, dan Linux. Pesan demo dan lihat N-central beraksi.
Memulai Menggunakan N-able
Sebelum Anda membuka fitur apa pun, selesaikan proses pengaturan satu kali ini.
Prosesnya memakan waktu sekitar tiga menit.
Saksikan ringkasan singkat ini terlebih dahulu:
Sekarang mari kita bahas setiap langkahnya.
Langkah 1: Buat Akun Anda
Kunjungi situs web N-able dan minta uji coba atau demo.
Klik tombol daftar untuk membuat akun Anda.
Masukkan alamat email kantor Anda di kolom yang tersedia dan atur kata sandi yang kuat.
Gunakan bisnis Gunakan email biasa, bukan email pribadi. Hal ini akan menjaga akun Anda tetap terhubung dengan perusahaan dan mempermudah dukungan di kemudian hari.
✓ Pos pemeriksaan: Periksa milikmu kotak-masuk untuk email konfirmasi.
Langkah 2: Instal dan Akses Platform
Instal agen N-able pada setiap perangkat Windows yang Anda kelola.
Agen inilah yang memungkinkan N-able untuk memantau dan mengontrol perangkat tersebut. Tanpanya, platform tidak dapat melihat mesin tersebut.
Masuk ke N-central di browser Anda untuk mengakses dasbor utama.
Berikut tampilan dasbornya:
✓ Pos pemeriksaan: Anda seharusnya dapat melihat dasbor utama N-central.
Langkah 3: Selesaikan Pengaturan Awal
Tambahkan situs klien pertama Anda dan hubungkan perangkat uji.
Aktifkan Otentikasi Multifaktor untuk menjaga keamanan akun Anda sejak awal.
Terapkan konfigurasi RMM standar saat Anda melakukan onboarding setiap situs. Pengaturan standar meningkatkan efisiensi dan mengurangi potensi serangan di setiap akun.
Selanjutnya, tetapkan tujuan pemantauan Anda. Tujuan yang baik mencakup metrik seperti CPU dan ruang disk, sehingga Anda dapat mendeteksi perangkat yang mengalami masalah. lebih awal.
Aktifkan pembuatan tiket otomatis dari peringatan RMM Anda. Ini akan menjaga operasional TI Anda tetap berjalan tanpa campur tangan manual. data pintu masuk.
Terakhir, siapkan pencadangan dengan perlindungan data di luar lokasi yang modern dan berbasis cloud. Data klien Anda tetap aman bahkan jika perangkat mengalami kegagalan.
✅ Selesai: Anda siap menggunakan fitur apa pun di bawah ini.
Cara Menggunakan Deteksi AI N-able
Deteksi AI Memungkinkan Anda mendeteksi ancaman sejak dini menggunakan keamanan endpoint berbasis AI di setiap perangkat yang terhubung.
Sebagian besar serangan lolos dari aturan statis karena ancaman berubah setiap jam. N-able menggunakan keamanan endpoint berbasis AI untuk memantau perilaku pada setiap perangkat dan menandai apa pun yang tampak salah. Itu berarti Anda dapat mendeteksi masalah sejak dini, sebelum peringatan kecil berubah menjadi pelanggaran keamanan yang sebenarnya.
Anda tidak perlu menulis aturan secara manual untuk setiap ancaman baru. AI mempelajari seperti apa kondisi normal pada setiap akun dan memberikan peringatan ketika ada sesuatu yang menyimpang. Hal itu menjaga perlindungan Anda tetap mutakhir bahkan ketika penyerang mengubah alat mereka.
Hal ini paling penting bagi klien yang tidak mampu membayar. downtimeKantor hukum atau klinik membutuhkan ancaman yang dihentikan dengan cepat, dan Deteksi AI memberikan kecepatan itu tanpa perlu tim yang lebih besar.
Di balik layar, sistem memantau setiap proses, login, dan perubahan file. Ketika suatu pola tampak seperti serangan, sistem akan bertindak dalam hitungan detik, alih-alih menunggu seseorang menyadarinya. Kecepatan itulah inti dari keamanan endpoint berbasis AI.
Setelah Anda mempercayai peringatan tersebut, Anda dapat membiarkan sistem bertindak sendiri untuk kasus-kasus yang paling jelas. Respons otomatis inilah yang memungkinkan tim kecil untuk menangani banyak akun sekaligus.
Berikut cara menggunakannya langkah demi langkah.
Mari kita uraikan setiap langkah secara berurutan.
Langkah 1: Buka Tab Pemantauan Ancaman
Masuk dan klik tab pemantauan ancaman di dasbor Anda.
Tab pemantauan ancaman terletak di menu sebelah kiri N-central.
Anda hanya perlu mengatur ini sekali per akun klien.
Langkah 2: Tetapkan Aturan Deteksi
Masukkan ambang batas deteksi Anda di setiap bidang dan aktifkan pemindaian AI.
Ambang batas yang lebih tinggi mengurangi kebisingan, sedangkan ambang batas yang lebih rendah menangkap lebih banyak kebisingan.
Mulailah dengan sedikit lebih ketat, lalu longgarkan seiring Anda mempelajari dasar-dasarnya.
Beginilah penampakannya:
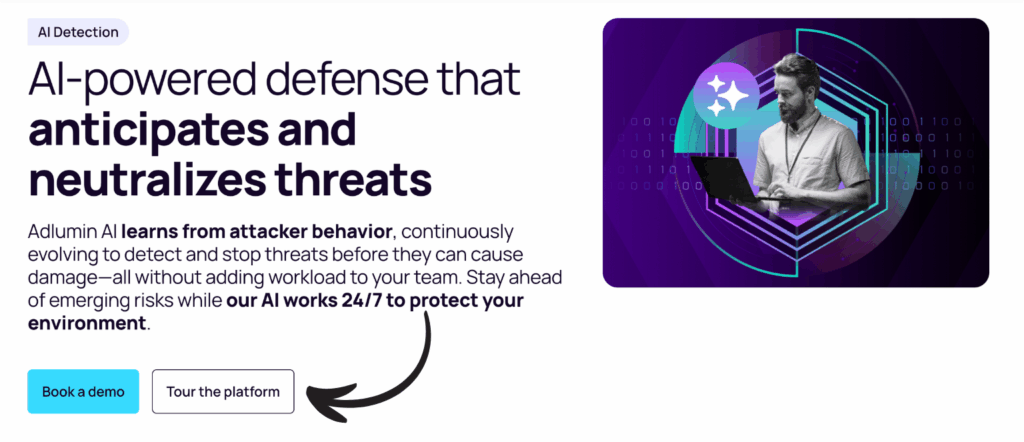
✓ Pos pemeriksaan: Anda melihat tayangan langsung ancaman yang terdeteksi oleh AI.
Langkah 3: Tinjau Item yang Ditandai
Lihat peristiwa yang ditandai dan jalankan triase cepat pada setiap peringatan.
Proses triase yang cepat menjaga antrean tetap lancar dan tim tetap tenang.
Tandai alarm palsu agar AI dapat menyesuaikan diri seiring waktu.
✅ Hasil: Endpoint Anda kini memiliki perlindungan proaktif yang berjalan sepanjang waktu.
Dalam pekerjaan sehari-hari, Deteksi AI berjalan diam-diam di latar belakang dan hanya melibatkan Anda ketika dibutuhkan. Hal itu membuat tim Anda tetap fokus sementara setiap perangkat yang terhubung tetap terpantau.
Bayangkan sebuah workstation yang mulai mengenkripsi file pada pukul 2 pagi. Deteksi AI mendeteksi perilaku aneh tersebut, memberikan peringatan, dan mengisolasi perangkat. Teknisi siaga Anda menghentikan penyebarannya sebelum satu pun folder klien hilang.
Seiring Anda semakin sering menggunakan Deteksi AI, Anda akan cukup mempercayai peringatannya untuk bertindak cepat. Kepercayaan itulah yang mengubah alat ini menjadi jaring pengaman nyata bagi klien Anda.
💡 Pro Tip: Padukan deteksi AI dengan konfigurasi standar untuk mengurangi potensi serangan dan meningkatkan efisiensi.
Cara Menggunakan N-able untuk Memperlancar Kepatuhan Keamanan Siber
Sederhanakan Kepatuhan Keamanan Siber Memungkinkan Anda mengelola pemeriksaan kepatuhan sehingga setiap lokasi klien memenuhi standar keamanan tepat waktu.
Setiap klien menginginkan bukti bahwa data mereka aman, dan auditor menginginkannya secara tertulis. N-able memungkinkan Anda mengelola kepatuhan di setiap akun dari satu tab. Anda berhenti mengejar tangkapan layar dan mulai berbagi laporan yang rapi dan dapat dipercaya oleh pelanggan Anda.
Pekerjaan kepatuhan dulunya berarti mengorek-ngorek catatan pada malam sebelum suatu acara. auditDengan N-able, Anda dapat menyimpan catatan langsung yang dapat dilihat oleh setiap anggota tim dalam hitungan detik. Saat pelanggan meminta bukti, Anda cukup klik sekali dan bagikan.
Kepatuhan bukan hanya soal dokumen; ini tentang bagaimana Anda mempertahankan klien yang teregulasi. Dengan catatan yang bersih dan selalu siap, Anda akan memenangkan kesepakatan yang dibawa oleh pelanggan yang lebih ketat.
Anda dapat mengelompokkan situs berdasarkan industri sehingga masing-masing mendapatkan aturan yang tepat. Klien di bidang kesehatan dan klien di bidang ritel membutuhkan kontrol yang berbeda, dan alat ini memisahkan keduanya. Struktur tersebut menyelamatkan Anda dari kesalahan yang mahal saat audit.
Buat catatan singkat untuk setiap kebijakan agar setiap teknisi tahu mengapa kontrol tersebut ada. Konteks yang jelas membuat proses serah terima berjalan lancar dan menjaga seluruh tim Anda tetap sejalan.
Berikut cara menggunakannya langkah demi langkah.
Mari kita uraikan setiap langkah secara berurutan.
Langkah 1: Buka Tab Kepatuhan
Klik tab kepatuhan dan pilih situs yang ingin Anda periksa.
Anda dapat mengelola banyak situs klien dari satu tampilan ini.
Anda dapat mengkloning kebijakan ke situs baru dalam hitungan detik.
Langkah 2: Terapkan Kebijakan
Pilih templat kebijakan dan masukkan kontrol yang dibutuhkan setiap pelanggan.
Setiap kebijakan dipetakan ke kontrol yang harus dipenuhi oleh pelanggan.
Petakan setiap kontrol ke aturan yang harus dipenuhi pelanggan Anda.
Beginilah penampakannya:
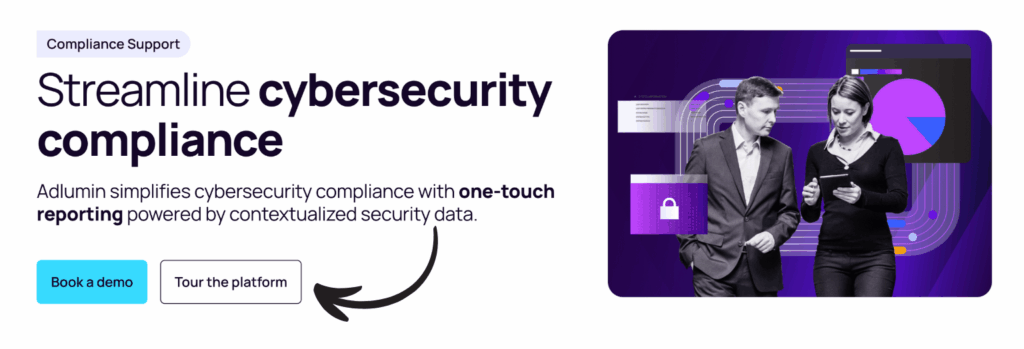
✓ Pos pemeriksaan: Skor lulus atau gagal akan muncul untuk setiap kontrol.
Langkah 3: Buat Laporan
Jalankan audit dan bagikan laporannya kepada pelanggan Anda hanya dengan satu klik.
Laporan yang dibagikan berfungsi sebagai bukti untuk audit apa pun.
Simpan laporan tersebut agar Anda memiliki riwayat yang jelas untuk keperluan audit.
✅ Hasil: Sekarang Anda dapat melacak kepatuhan di semua akun dari satu tampilan tunggal.
Setelah kebijakan Anda ditetapkan, setiap situs baru akan mewarisinya dalam hitungan detik. Kepatuhan tidak lagi menjadi upaya terburu-buru setiap tahun, tetapi menjadi proses yang stabil dan berulang.
Misalnya, klien baru di bidang keuangan membutuhkan laporan keamanan setiap kuartal. Anda menerapkan kebijakan yang tepat sekali saja, dan N-able melacak setiap kontrol selanjutnya. Setiap kuartal, Anda dapat menghasilkan laporan dalam hitungan menit, bukan hari.
Jika Anda menyiapkan ini sejak dini, kepatuhan akan menjadi kebiasaan yang tenang dan stabil. Anda tidak akan lagi terburu-buru membuktikan suatu kontrol pada malam sebelum tenggat waktu.
💡 Pro Tip: Gunakan Otentikasi Multifaktor pada akun admin untuk memperkuat keamanan akun sebelum audit.
Cara Menggunakan N-able Darknet Exposure Monitoring
Pemantauan Paparan Darknet Memungkinkan Anda mengetahui kapan kredensial pengguna atau alamat email bocor sehingga Anda dapat bertindak dengan percaya diri.
Kata sandi yang bocor seringkali tersimpan di dark web selama berminggu-minggu sebelum ada yang menyadarinya. N-able memantau sumber-sumber tersebut untuk Anda dan memberi tahu Anda saat email pengguna muncul. Anda dapat bertindak dengan percaya diri, alih-alih baru mengetahui setelah akun tersebut bermasalah.
Satu kebocoran informasi login dapat membuka pintu ke seluruh jaringan pelanggan. Dengan memantau dark web, N-able memberi Anda keunggulan yang tidak dapat ditandingi oleh pengecekan manual apa pun. Anda dapat mengatur ulang pengguna, mengamankan akun, dan melanjutkan dengan percaya diri.
Kebocoran kredensial adalah salah satu cara utama jaringan diretas. Mendeteksi kebocoran sejak dini adalah salah satu bentuk perlindungan termurah yang dapat Anda tawarkan kepada klien.
Alat ini memeriksa data bocoran, situs berbagi data, dan sumber kebocoran yang diketahui untuk Anda. Anda tidak perlu melakukannya sendiri. browse Anda tidak perlu lagi menjelajahi sudut-sudut berbahaya di web. N-able melakukannya dengan tenang dan hanya mengirimkan hasil yang penting ke kotak masuk Anda.
Padukan ini dengan rutinitas pengaturan ulang kata sandi sederhana untuk pengguna. Peringatan itu sendiri tidak berarti banyak, tetapi pengaturan ulang yang cepat mengubahnya menjadi perlindungan nyata.
Berikut cara menggunakannya langkah demi langkah.
Mari kita uraikan setiap langkah secara berurutan.
Langkah 1: Buka Tab Eksposur
Klik tab eksposur dan hubungkan domain klien Anda.
Hubungkan setiap domain yang Anda kelola agar tidak ada yang terlewat.
Tambahkan juga subdomain, karena penyerang juga menargetkan subdomain tersebut.
Langkah 2: Masukkan Domain yang Dipantau
Ketik setiap domain di kolom yang tersedia dan mulai pemindaian.
Pemindaian ini memeriksa sumber kebocoran yang diketahui di seluruh web.
Pemindaian berjalan di latar belakang dan tidak akan memperlambat Anda.
Beginilah penampakannya:
✓ Pos pemeriksaan: Kredensial yang terekspos akan muncul dengan stempel waktu.
Langkah 3: Tinjau Rekaman yang Bocor
Lihat semua catatan yang terekspos dan segera kirim email ke pengguna yang bersangkutan.
Reset cepat menjaga keamanan akun yang terpengaruh.
Beritahu pengguna untuk mengubah kata sandi tersebut di semua tempat mereka menggunakannya kembali.
✅ Hasil: Anda dapat mengatur ulang akses dengan cepat dan menjaga keamanan data pelanggan.
Dengan pemindaian mingguan yang berjalan, Anda mengubah ketidakpastian yang menakutkan menjadi peringatan sederhana. Pelanggan melihat Anda bertindak cepat, dan kepercayaan itu membuat mereka tetap bersama Anda dalam jangka panjang.
Membayangkan Seorang manajer menggunakan kembali satu kata sandi untuk banyak aplikasi. Ketika informasi login tersebut bocor, N-able akan memberi tahu Anda pada hari yang sama. Anda dapat mengatur ulang akses dan memperingatkan pengguna sebelum orang lain dapat masuk.
Jadikan pemindaian paparan sebagai bagian dari rutinitas mingguan Anda. Beberapa menit peninjauan dapat menyelamatkan klien dari pelanggaran besar di masa mendatang.
💡 Pro Tip: Atur pemindaian mingguan agar Anda tidak pernah melewatkan eksposur baru pada akun yang dikelola.
Cara Menggunakan Otomasi dan Pemrograman N-able
Otomatis dan Pemrograman Memungkinkan Anda menjalankan tugas terjadwal dan skrip yang mengurangi pekerjaan berulang di seluruh perangkat Windows yang dikelola.
Teknisi membuang waktu berjam-jam setiap minggu untuk pekerjaan manual yang sama. N-able memungkinkan Anda membuat tugas terjadwal yang menjalankan skrip secara otomatis di seluruh perangkat Windows yang dikelola. Otomatisasi dengan tingkat keberhasilan tinggi berarti pekerjaan rutin berjalan di latar belakang sementara tim Anda fokus pada tiket yang sebenarnya.
MSP terbaik menang dengan melakukan lebih banyak hal dengan tim yang sama. Kebijakan otomatisasi mengurangi pekerjaan berulang sehingga karyawan Anda dapat menghabiskan waktu pada tiket yang membutuhkan penanganan manusia. Selama beberapa minggu, jam kerja yang dihemat tersebut akan menghasilkan pertumbuhan nyata.
Otomatisasi adalah cara toko kecil bersaing dengan toko besar. Semakin banyak pekerjaan rutin yang Anda serahkan ke skrip, semakin banyak klien yang dapat dilayani dengan baik oleh setiap teknisi.
Anda dapat merangkai tugas sehingga satu pekerjaan memicu pekerjaan berikutnya dalam urutan yang rapi. Lakukan patching terlebih dahulu, kemudian reboot, dan terakhir verifikasi, semuanya tanpa pengawasan teknisi. Alur kerja seperti itulah yang menghasilkan penghematan waktu nyata.
Buatlah pustaka skrip bersama yang telah diuji dan dipercaya oleh tim Anda. Teknisi baru dapat menggunakan kembali pekerjaan yang telah terbukti berhasil daripada menulis kode berisiko dari awal.
Berikut cara menggunakannya langkah demi langkah.
Mari kita uraikan setiap langkah secara berurutan.
Langkah 1: Buka Tab Otomatisasi
Klik tab otomatisasi dan buat kebijakan baru.
Setiap polis dapat menyimpan satu skrip atau banyak skrip secara berurutan.
Uji skrip pada satu perangkat sebelum Anda menerapkannya secara luas.
Langkah 2: Buat Tugas Terjadwal
Pilih skrip, atur waktu eksekusi, dan urutkan tugas terjadwal Anda.
Pilih waktu eksekusi yang tenang agar pembaruan tidak mengganggu pengguna.
Kelompokkan tugas berdasarkan klien agar urutannya mudah diikuti.
Beginilah penampakannya:
✓ Pos pemeriksaan: Setiap tugas terjadwal menampilkan status pengerjaan.
Langkah 3: Sebarkan ke Perangkat
Pilih perangkat target dan klik jalankan untuk memulai proses.
Pantau status langsung untuk memastikan proses telah dimulai.
Catat setiap sesi lari agar Anda dapat meninjau apa yang terjadi nanti.
✅ Hasil: Pekerjaan rutin kini berjalan secara otomatis dan menghemat waktu teknisi.
Seiring waktu, pustaka tugas terjadwal Anda akan berkembang menjadi penghemat waktu yang nyata. Teknisi baru akan menjalankan skrip yang telah terbukti sejak hari pertama, alih-alih mempelajari setiap perbaikan secara manual.
Bayangkan pembersihan bulanan yang menghapus file sementara di lima puluh mesin. Anda membuatnya sekali sebagai tugas terjadwal dan mengatur waktu pelaksanaannya. Setiap bulan, tugas tersebut berjalan sendiri sementara tim Anda menangani pekerjaan utama.
Terus sempurnakan skrip Anda saat Anda menemukan pekerjaan berulang yang baru. Setiap pekerjaan yang Anda otomatiskan memberi tim Anda lebih banyak waktu untuk pekerjaan yang membutuhkan tenaga manusia.
💡 Pro Tip: Kebijakan otomatisasi dapat mempercepat proses pengaktifan/penonaktifan akses pengguna selama perubahan staf.
Cara Menggunakan N-able Network Health
Kesehatan Jaringan Memungkinkan Anda melihat metrik perangkat secara langsung seperti CPU dan ruang disk untuk mendeteksi masalah sebelum pengguna menyadarinya.
Waktu henti (downtime) merugikan uang dan kepercayaan, dan sebagian besar gangguan memberikan tanda-tanda peringatan dini. N-able menampilkan metrik langsung seperti CPU dan ruang disk sehingga Anda dapat mendeteksi masalah lebih dulu. Anda memperbaiki perangkat yang bermasalah bahkan sebelum pelanggan mengajukan tiket.
Perangkat yang panas hari ini seringkali akan rusak minggu depan. N-able melacak tanda-tanda awal tersebut sehingga Anda dapat bertindak sesuai jadwal, bukan panik. Perbaikan yang tenang dan terencana membuat tim Anda dan pelanggan Anda senang.
Jaringan yang sehat membuat klien tetap tenang dan senang. Ketika Anda mendeteksi masalah lebih dulu, Anda terlihat proaktif alih-alih reaktif, dan reputasi itu mendorong rujukan.
Anda dapat mengatur peringatan untuk mengirim email kepada Anda ketika sebuah metrik melampaui batas tertentu. Jadi, meskipun Anda sedang tidak berada di depan dasbor, Anda tetap tahu saat perangkat membutuhkan bantuan. Tidak ada hal penting yang terlewatkan oleh tim Anda.
Pantau beberapa metrik yang sama di setiap klien agar angkanya mudah dibaca. Kebiasaan yang konsisten lebih baik daripada memeriksa semuanya sesekali.
Berikut cara menggunakannya langkah demi langkah.
Mari kita uraikan setiap langkah secara berurutan.
Langkah 1: Buka Tab Kesehatan
Klik tab kesehatan untuk membuka peta perangkat secara langsung.
Peta langsung diperbarui seiring dengan laporan dari setiap perangkat.
Ikon yang diberi kode warna memudahkan pembacaan armada yang sibuk.
Langkah 2: Tetapkan Tujuan Pemantauan
Masukkan ambang batas CPU dan ruang disk Anda di setiap kolom.
Tetapkan ambang batas yang sesuai dengan cara kerja sebenarnya dari setiap situs.
Ambang batas yang lebih ketat mendeteksi masalah lebih cepat tetapi memicu lebih banyak peringatan.
Beginilah penampakannya:
✓ Pos pemeriksaan: Ikon status berwarna hijau dan merah muncul untuk setiap perangkat.
Langkah 3: Terapkan Filter
Gunakan filter untuk hanya melihat situs atau perangkat yang Anda kelola.
Filter memungkinkan Anda untuk fokus pada satu pelanggan dalam satu waktu.
Simpan tampilan filter yang sering Anda gunakan untuk akses sekali klik.
✅ Hasil: Anda mendeteksi perangkat yang rusak sejak dini dan memperbaikinya sebelum terjadi waktu henti.
Dashboard yang sehat berarti lebih sedikit panggilan tak terduga dan hari-hari yang lebih tenang. Seluruh tim Anda dapat melihat status langsung yang sama dan bertindak sebelum pengguna menyadari apa pun.
Bayangkan sebuah server yang ruang disk-nya diam-diam terisi penuh. N-able menandai tren tersebut beberapa hari lebih awal, sehingga Anda dapat membebaskan ruang sesuai jadwal Anda. Pelanggan tidak akan pernah mengalami perlambatan atau gangguan.
Periksa dasbor kesehatan Anda di awal setiap hari. Pemindaian cepat akan memberi tahu Anda di mana perlu fokus sebelum pengguna mengajukan tiket.
💡 Pro Tip: Sasaran pemantauan yang terstandarisasi membantu tim Anda mempelajari seperti apa kondisi kesehatan yang baik di setiap lokasi.
Cara Menggunakan Honeypot N-able
Jebakan madu Memungkinkan Anda untuk memasang sistem umpan yang menjebak penyerang dan mengungkap bagaimana mereka mencoba untuk mendapatkan akses.
Penyerang cerdas menguji pertahanan Anda secara diam-diam sebelum menyerang. Honeypot adalah umpan yang terlihat nyata dan memikat mereka. N-able merekam setiap gerakan sehingga Anda dapat mempelajari bagaimana mereka mencoba mengakses dan memperkuat titik-titik yang tepat.
Pertahanan saja tidak memberi tahu Anda siapa yang sedang menyerang. Honeypot membalikkan hal itu dan mengubah setiap penyerang menjadi sumber informasi. Anda mempelajari metode mereka dan menutup celah yang tepat yang mereka incar.
Honeypot mengubah jaringan Anda menjadi sistem peringatan dini. Bagi MSP yang berorientasi pada keamanan, wawasan tersebut merupakan nilai jual yang kuat dalam setiap melempar.
Anda menentukan seberapa meyakinkan tampilan setiap umpan berdasarkan ancaman yang Anda perkirakan. Jebakan sederhana akan menjebak pengintai biasa, sementara jebakan yang lebih rumit akan memikat penyerang yang sabar. Dengan cara apa pun, Anda akan mengetahui situasinya sebelum terjadi kerusakan yang sebenarnya.
Bagikan apa yang ditangkap oleh setiap umpan di obrolan tim Anda. Catatan kecil itu membangun pemahaman bersama tentang apa yang paling sering dicoba oleh penyerang musim ini.
Berikut cara menggunakannya langkah demi langkah.
Mari kita uraikan setiap langkah secara berurutan.
Langkah 1: Buka Tab Honeypot
Klik tab honeypot dan buat umpan di jaringan Anda.
Tempatkan umpan di tempat yang biasanya dilewati lalu lintas nyata.
Umpan yang bagus terlihat persis seperti server sungguhan.
Langkah 2: Tempatkan Umpan
Masukkan detail penempatan dan tempatkan server di DMZ untuk postur keamanan yang lebih kuat.
Penempatan di DMZ menjaga agar umpan tidak mengakses data langsung.
Jaga agar tetap terisolasi sehingga tidak pernah menyentuh data produksi.
Beginilah penampakannya:
✓ Pos pemeriksaan: Setiap penyelidikan terhadap umpan tersebut akan memicu peringatan.
Langkah 3: Amati Aktivitas
Lihat peringatan yang terpicu dan jalankan laporan untuk setiap upaya.
Setiap pengambilan data dicatat dengan stempel waktu yang jelas.
Tinjau log setiap minggu untuk menemukan pola serangan baru.
✅ Hasil: Anda dapat menangkap penyusup sejak dini dan meningkatkan postur keamanan Anda.
Setiap umpan yang diaktifkan akan mengajarkan Anda sesuatu yang baru tentang penyerang sebenarnya. Anda berbagi pelajaran tersebut dengan tim sehingga setiap orang menjadi lebih terampil dari waktu ke waktu.
Bayangkan sebuah alat pengintai senyap memindai jaringan klien di malam hari. Honeypot Anda menangkapnya dan mencatat setiap langkahnya. Keesokan paginya, Anda tahu persis di mana harus memperkuat keamanan sebelum serangan sebenarnya terjadi.
Anggap setiap peringatan umpan sebagai pelajaran, bukan sekadar peringatan. Seiring waktu, Anda akan membangun gambaran yang jelas tentang bagaimana penyerang mendekati klien Anda.
💡 Pro Tip: Bagikan temuan honeypot dengan tim Anda agar orang-orang mempelajari pola penyerang terbaru.
Cara Menggunakan Intelijen Ancaman N-able
Intelijen Ancaman Memungkinkan Anda mengakses umpan ancaman pilihan yang menjaga pertahanan Anda tetap mutakhir terhadap serangan baru.
Daftar ancaman kemarin tidak akan menghentikan serangan hari ini. N-able menarik umpan ancaman langsung ke dasbor Anda sehingga pertahanan Anda tetap mutakhir. Aturan deteksi Anda bertindak berdasarkan data terbaru tanpa perlu diperbarui secara manual oleh siapa pun.
Perangkat keamanan hanya akan secerdas data yang digunakannya. Umpan data terbaru memastikan aturan Anda memblokir ancaman yang penting minggu ini. Keunggulan tersebut sulit dipertahankan tanpa bantuan, dan N-able melakukannya untuk Anda.
Umpan ancaman menyeimbangkan kekuatan melawan penyerang yang didanai dengan baik. Bahkan tim yang kecil pun dapat bertahan seperti tim besar ketika data yang melakukan sebagian besar pekerjaan.
Anda dapat memberi bobot pada umpan sehingga sumber tepercaya memiliki pengaruh lebih besar. Hal itu menjaga agar alarm palsu tetap rendah sambil tetap memblokir ancaman yang penting. Umpan yang disetel memberi Anda pertahanan yang tajam dan senyap.
Hubungkan feed Anda kembali ke aturan yang didukungnya agar tidak ada yang kedaluwarsa. Pemeriksaan bulanan singkat menjaga seluruh rantai tetap terkini dan efektif.
Berikut cara menggunakannya langkah demi langkah.
Mari kita uraikan setiap langkah secara berurutan.
Langkah 1: Buka Tab Intelijen
Klik tab intelijen untuk membuka dasbor umpan.
Dasbor umpan mengumpulkan sumber di satu tempat.
Semakin banyak sumber berarti semakin luas cakupan ancaman baru.
Langkah 2: Hubungkan Feed Anda
Hubungkan setiap sumber feed dan masukkan kunci API Anda di kolom yang tersedia.
Kunci API Anda menghubungkan setiap feed ke akun Anda.
Simpan kunci Anda dengan aman dan ganti kunci secara berkala.
Beginilah penampakannya:
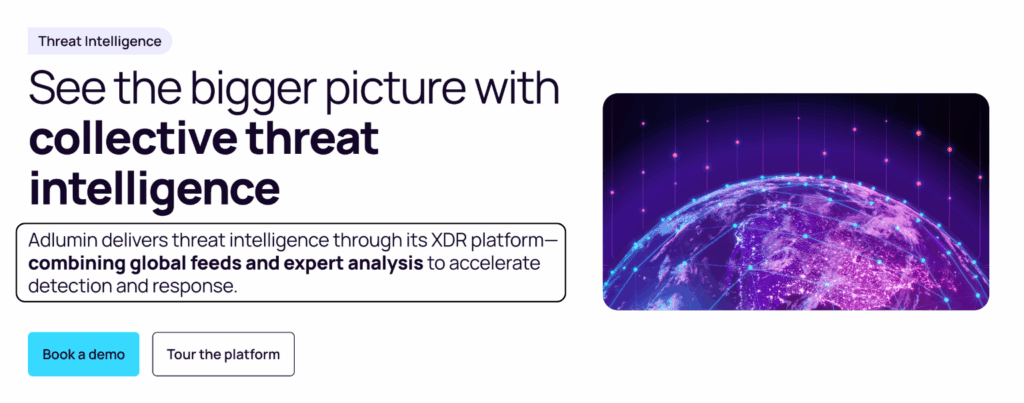
✓ Pos pemeriksaan: Indikator langsung mengisi feed secara real-time.
Langkah 3: Terapkan pada Kebijakan
Tetapkan peringatan mana yang akan menjadi masukan untuk aturan deteksi Anda, lalu klik simpan.
Aturan yang tersimpan menerapkan data tersebut ke deteksi langsung.
Terapkan hanya aturan yang sesuai dengan risiko masing-masing klien.
✅ Hasil: Perangkat keamanan Anda kini bertindak secara otomatis berdasarkan informasi intelijen terbaru.
Intelijen terbaru menjaga agar alat-alat Anda yang lain tetap akurat dan mutakhir. Ketika serangan baru muncul, pertahanan Anda sudah mengetahuinya.
Misalnya, ada jenis malware baru yang muncul di berita minggu ini. Umpan ancaman Anda sudah memuat penandanya, jadi aturan Anda memblokirnya. Anda tetap terlindungi tanpa perlu mengubah pengaturan apa pun.
Periksa feed Anda sesekali untuk memastikan tetap aktif. Informasi yang akurat menjaga agar setiap alat keamanan lainnya tetap tajam dan mutakhir.
💡 Pro Tip: Ikuti Acara Head Nerd untuk mempelajari bagaimana produk keamanan N-able terbaru menggunakan data ini.
Cara Menggunakan Analitik Tingkat Lanjut N-able
Analisis Tingkat Lanjut Memungkinkan Anda melihat laporan tren yang mengubah data mentah menjadi wawasan yang jelas untuk setiap akun pelanggan.
Data mentah sulit dibaca dan lebih sulit lagi untuk dibagikan. N-able mengubah data tersebut menjadi laporan tren yang jelas untuk setiap akun pelanggan. Anda memasuki rapat tinjauan dengan angka-angka yang membangun kepercayaan dan membuktikan nilai Anda.
Angka-angka menceritakan kisah yang tidak dapat dibuktikan hanya dengan intuisi Anda. Laporan yang jelas menunjukkan kepada klien secara tepat apa yang telah dicegah dan diperbaiki oleh tim Anda. Bukti tersebut mengubah pembicaraan perpanjangan kontrak menjadi persetujuan yang mudah.
Analisis juga membantu Anda menjalankan bisnis Anda sendiri. bisnis Lebih baik. Anda bisa melihat klien mana yang membutuhkan waktu paling lama dan ke mana tim Anda harus memfokuskan perhatian selanjutnya.
Anda dapat membandingkan bulan demi bulan untuk melihat tren dari waktu ke waktu. Mungkin jumlah tiket melonjak setiap akhir kuartal, atau satu klien selalu membutuhkan perhatian ekstra. Pola-pola tersebut membantu Anda merencanakan staf dan penetapan harga dengan data nyata.
Ubah laporan terbaik Anda menjadi templat sederhana yang dapat Anda gunakan kembali setiap bulan. Laporan yang konsisten membuat tren menjadi jelas dan menghemat waktu penyiapan Anda di setiap siklus.
Berikut cara menggunakannya langkah demi langkah.
Mari kita uraikan setiap langkah secara berurutan.
Langkah 1: Buka Tab Analitik
Klik tab analitik dan pilih jendela pelaporan.
Pilih rentang waktu yang sesuai dengan siklus pelaporan Anda.
Simpan templat laporan umum untuk digunakan kembali setiap bulan.
Langkah 2: Membuat Laporan
Pilih metrik Anda dan tetapkan rentang waktu yang ingin Anda lihat.
Pilih hanya metrik yang penting bagi setiap pelanggan.
Masukkan hanya metrik yang menjawab pertanyaan sebenarnya.
Beginilah penampakannya:
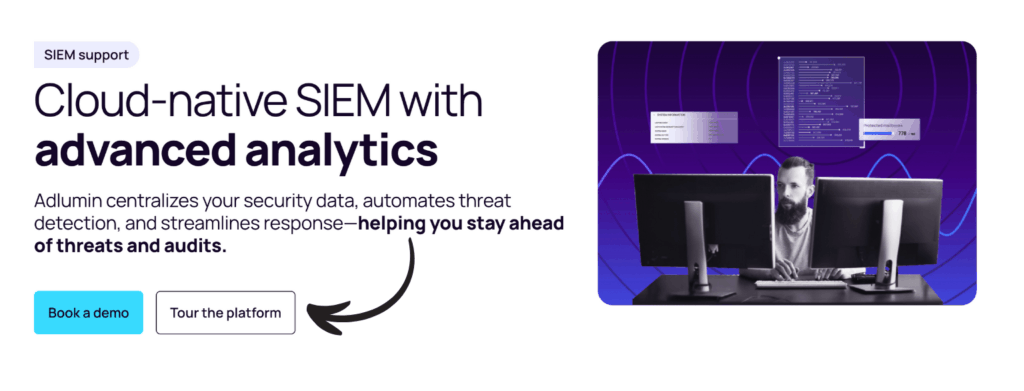
✓ Pos pemeriksaan: Grafik ditampilkan untuk rentang waktu yang dipilih.
Langkah 3: Bagikan Hasilnya
Klik tombol ekspor dan bagikan laporan melalui email.
Tombol ekspor akan mengirimkan file bersih melalui email.
Kirim file langsung ke klien untuk menghemat satu langkah.
✅ Hasil: Anda memasuki pertemuan klien dengan data yang membangun kepercayaan.
Laporan terjadwal akan masuk ke kotak masuk Anda tanpa usaha tambahan. Anda dapat menggunakan waktu yang dihemat untuk klien, alih-alih membuat grafik secara manual.
Bayangkan seorang klien yang mempertanyakan nilai layanan Anda. Anda menampilkan laporan yang menunjukkan ancaman yang diblokir dan perangkat yang telah diperbaiki. Data tersebut berbicara sendiri dan perpanjangan layanan berjalan lancar.
Gunakan laporan Anda dalam setiap tinjauan klien yang Anda lakukan. Data yang jelas memudahkan percakapan yang sulit dan menunjukkan nilai pekerjaan Anda.
💡 Pro Tip: Jadwalkan laporan agar berjalan secara otomatis sehingga Anda menghemat waktu setiap bulan.
Cara Menggunakan Pemfilteran DNS Tingkat Lanjut N-able
Penyaringan DNS Tingkat Lanjut Memungkinkan Anda memblokir situs berisiko dengan filter DNS yang melindungi pengguna bahkan sebelum halaman dibuka.
Banyak serangan dimulai ketika pengguna mengklik tautan yang berbahaya. N-able memblokir situs berisiko di tingkat DNS, sehingga halaman tersebut bahkan tidak pernah terbuka. Pengguna Anda dapat menjelajah dengan aman dan Anda dapat mencegah seluruh kelas ancaman sebelum dimulai.
Mencegah ancaman sejak awal jauh lebih baik daripada membersihkan setelah diklik. Pemfilteran DNS bekerja sebelum halaman dimuat, sehingga situs berisiko tidak pernah mencapai pengguna. Ini adalah salah satu kemenangan paling sederhana dalam keseluruhan tumpukan keamanan Anda.
Penyaringan melindungi pengguna yang sama sekali tidak paham teknologi. Fitur ini secara diam-diam menghentikan kesalahan sebelum menjadi insiden, sehingga antrian dukungan tetap pendek.
Anda dapat menerapkan kumpulan filter yang berbeda untuk kelompok pengguna yang berbeda. Jaringan tamu dapat diatur lebih ketat daripada jaringan staf, semuanya dari satu tempat. Kontrol tersebut memungkinkan Anda untuk menyesuaikan keamanan dengan orang-orang yang terhubung ke setiap jaringan.
Izinkan pengguna meminta peninjauan situs jika pemblokiran terasa tidak benar. Proses yang cepat dan adil menjaga kepercayaan tetap tinggi sementara filter Anda tetap ketat.
Berikut cara menggunakannya langkah demi langkah.
Mari kita uraikan setiap langkah secara berurutan.
Langkah 1: Buka Tab Penyaringan
Klik tab penyaringan dan pilih situs klien.
Setiap lokasi klien dapat membawa perangkat filternya sendiri.
Mulailah dengan kategori berisiko seperti malware dan konten dewasa.
Langkah 2: Atur Filter Anda
Masukkan kategori yang diblokir di setiap kolom dan terapkan filter Anda.
Blokir seluruh kategori sekaligus, bukan satu situs dalam satu waktu.
Tambahkan blok khusus untuk situs yang tidak pernah dibutuhkan klien.
Beginilah penampakannya:
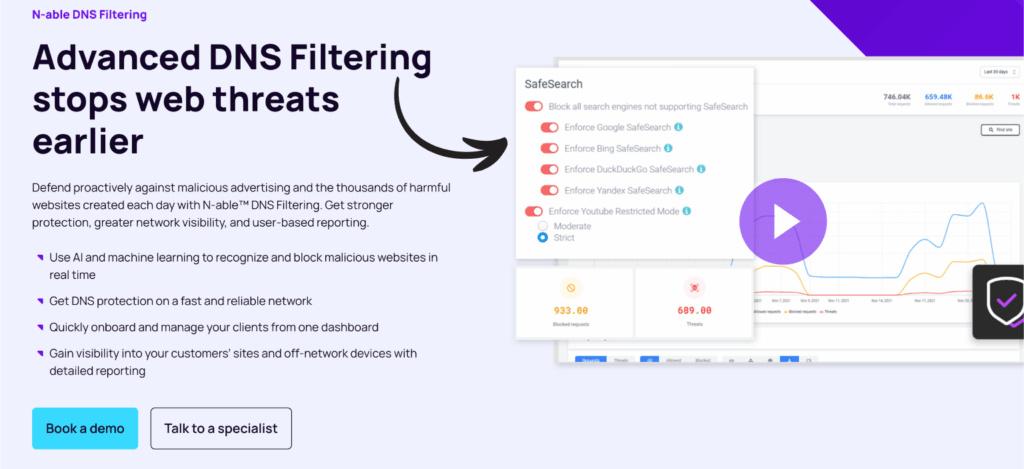
✓ Pos pemeriksaan: Halaman yang diblokir menampilkan pemberitahuan yang jelas.
Langkah 3: Uji Kebijakan
Buka situs uji coba untuk memastikan filter berfungsi sesuai pengaturan.
Tes cepat memastikan kebijakan tersebut berfungsi.
Lakukan pengujian ulang setelah setiap perubahan agar tidak ada yang rusak bagi pengguna.
✅ Hasil: Pengguna dapat menjelajah dengan aman dan pelanggan Anda tetap terlindungi.
Dengan lapisan deteksi AI, pemfilteran DNS memberi Anda perlindungan proaktif terhadap ancaman dari dua sudut sekaligus. Kedalaman perlindungan ini sulit ditembus oleh penyerang.
Bayangkan seorang pengguna yang mengklik tautan di email faktur palsu. Filter DNS memblokir halaman tersebut sebelum terbuka. Upaya phishing berakhir sebagai pemberitahuan yang tidak berbahaya di layar.
Tinjau kembali daftar filter Anda setiap triwulan seiring perubahan web. Daftar blokir yang selalu diperbarui menjaga keamanan pengguna tanpa memperlambat mereka.
💡 Pro Tip: Penyaringan DNS berlapis dengan keamanan titik akhir berbasis AI untuk perlindungan proaktif terhadap ancaman.
Tips dan Pintasan N-able Pro
Setelah menguji N-able selama lebih dari setahun, berikut adalah kiat-kiat yang paling menghemat waktu.
Kebiasaan-kebiasaan kecil ini akan cepat menumpuk di tengah kesibukan selama seminggu. Pelajari jalan pintas dan alat-alat tersembunyi, dan Anda akan menjelajahi N-central dengan lebih sedikit klik.
Pintasan Keyboard
| Tindakan | Jalan pintas |
|---|---|
| Buka pencarian | Ctrl + K |
| Buat tugas baru | Ctrl + N |
| Beralih tab | Ctrl + Tab |
| Segarkan tampilan perangkat | F5 |
Fitur Tersembunyi yang Sering Diabaikan Orang
- Basis pengetahuan di dalam aplikasi: Buka tab bantuan untuk mempelajari jawaban dengan cepat tanpa meninggalkan N-central.
- N-able YouTube saluran: Saksikan video panduan singkat di saluran YouTube N-able untuk mengetahui alat dan kiat baru.
- Pelatihan N-able U: N-able U menawarkan pelatihan agar tim Anda dapat mempelajari setiap produk dengan lebih percaya diri.
Luangkan waktu satu jam untuk menjelajahi alat-alat tersembunyi ini dan Anda akan bekerja lebih cepat sepanjang minggu. Jalan pintas kecil akan terakumulasi menjadi penghematan waktu nyata di banyak klien.
Kesalahan Umum yang Harus Dihindari (N-able)
Beberapa kesalahan umum dapat dengan cepat merusak kerja keras. Hindari kesalahan-kesalahan ini dan pengaturan N-able Anda akan tetap aman dan mudah dijalankan.
Kesalahan #1: Melewatkan pengaturan standar
❌ Salah: Anda menyiapkan setiap situs klien secara manual dan melewatkan beberapa langkah di sepanjang prosesnya.
✅ Kanan: Gunakan konfigurasi RMM standar untuk meningkatkan efisiensi dan mengurangi potensi kerentanan serangan.
Pengaturan manual terasa lebih cepat pada hari pertama, tetapi akan merugikan Anda di kemudian hari. Setiap situs pasti mengalami sedikit perubahan, dan celah-celah tersebut menjadi lubang yang ditemukan oleh penyerang.
Kesalahan #2: Mengabaikan keamanan akun
❌ Salah: Anda memberikan akses admin yang sama kepada setiap pengguna tanpa pemeriksaan tambahan.
✅ Kanan: Aktifkan Otentikasi Multifaktor agar setiap akun tetap aman meskipun kata sandi bocor.
Satu kali pencurian data login seharusnya tidak membuka seluruh platform Anda. Otentikasi Multifaktor menambahkan langkah kedua yang memblokir sebagian besar upaya pengambilalihan akun secara total.
Kesalahan #3: Menganggap backup sebagai hal opsional
❌ Salah: Anda hanya perlu melakukan pencadangan saat Anda ingat dan menyimpan satu salinan di lokasi tersebut.
✅ Kanan: Ikuti praktik pencadangan modern dengan perlindungan data di luar lokasi berbasis cloud pada setiap akun.
Backup yang lupa Anda jalankan tidak akan menyelamatkan Anda. Salinan di luar lokasi yang berbasis cloud berarti kegagalan perangkat atau serangan ransomware tidak akan pernah menghapus data klien Anda.
Pemecahan Masalah N-able
Sebagian besar masalah yang berkaitan dengan N-able memiliki penyebab sederhana dan solusi cepat. Berikut adalah masalah yang paling sering dihadapi orang dan cara mengatasinya.
Masalah: Agen tidak dapat terhubung
Menyebabkan: Firewall perangkat memblokir agen atau instalasi belum selesai.
Memperbaiki: Instal ulang agen, izinkan port yang dapat diakses (N-able ports), dan klik sambungkan lagi untuk menghapus kesalahan.
Masalah: Akses jarak jauh sesi gagal
Menyebabkan: Take Control tidak dapat menjangkau perangkat pengguna karena aplikasi ditutup atau sedang offline.
Memperbaiki: Minta pengguna untuk membuka aplikasi, memastikan mereka online, dan memulai sesi sekali lagi.
Masalah: Tugas terjadwal tidak berjalan
Menyebabkan: Kebijakan tersebut dijeda atau perangkat target sedang offline selama waktu yang ditentukan.
Memperbaiki: Buka tab otomatisasi, periksa waktu berjalan, atur perangkat agar online, dan jalankan prosesnya lagi.
Masalah: Laporan tidak menampilkan data.
Menyebabkan: Jendela pelaporan kosong atau tidak ada metrik yang dikumpulkan selama waktu tersebut.
Memperbaiki: Buka tab analitik, pilih rentang waktu yang lebih luas, konfirmasikan bahwa perangkat tersebut melaporkan data, dan lihat hasilnya.
📌 Catatan: Jika tidak ada solusi di atas yang menyelesaikan masalah Anda, hubungi dukungan N-able.
Apa itu N-able?
N-mampu adalah platform manajemen TI yang membantu MSP mengelola, memantau, dan mengamankan perangkat pelanggan dari satu tempat.
Anggap saja ini seperti ruang kendali untuk setiap perangkat yang didukung tim Anda.
Dari satu ruangan itu, Anda dapat memantau kesehatan sistem, mengirimkan pembaruan, dan menghentikan ancaman. Ini menggantikan berbagai alat terpisah dengan satu platform terhubung.
Saksikan video ulasan singkat ini:
Fitur-fitur utamanya meliputi:
- Deteksi AI: Deteksi ancaman dengan keamanan endpoint berbasis AI.
- Sederhanakan Kepatuhan Keamanan Siber: Lacak dan laporkan kepatuhan di setiap lokasi.
- Pemantauan Paparan Darknet: Pelajari kapan kredensial pengguna bocor secara online.
- Otomatisasi dan Pemrograman Skrip: Jalankan tugas terjadwal yang mengurangi pekerjaan manual.
- Kesehatan Jaringan: Lihat metrik CPU dan ruang disk secara langsung.
- Jebakan madu: Jebak penyerang dan pelajari bagaimana mereka mendapatkan akses.
Untuk ulasan lengkap, lihat ulasan kami. Ulasan N-able.
N-able Take Control is the remote access tool inside the platform. It lets a technician control a user device to fix an issue without a site visit.
Take Control mendukung MacPerangkat Windows dan Linux. Ia menawarkan akses jarak jauh yang cepat serta alat diagnostik yang membantu teknisi menyelesaikan tiket dengan cepat.
Tersedia juga aplikasi seluler untuk Android dan iOS. Itu berarti tim Anda dapat terhubung dan membantu pelanggan dari mana saja, bahkan saat tidak berada di meja kerja.
Take Control juga terhubung dengan N-sight RMM untuk sesi yang cepat. Dari sebuah peringatan, teknisi dapat langsung mengakses perangkat hanya dengan satu klik.
N-able lebih dari sekadar alat. N-able U menawarkan pelatihan agar tim Anda dapat mempelajari setiap produk dan membangun keterampilan nyata.
Head Nerd Events memperkenalkan produk keamanan N-able terbaru kepada komunitas. Blog N-able secara berkala menambahkan tips tentang cara menggunakan produk mereka dengan baik.
Anda juga dapat menonton saluran YouTube N-able untuk panduan singkat dan jelas. Antara blog, YouTube, dan N-able U, terdapat banyak sumber daya untuk belajar sesuai kecepatan Anda sendiri.
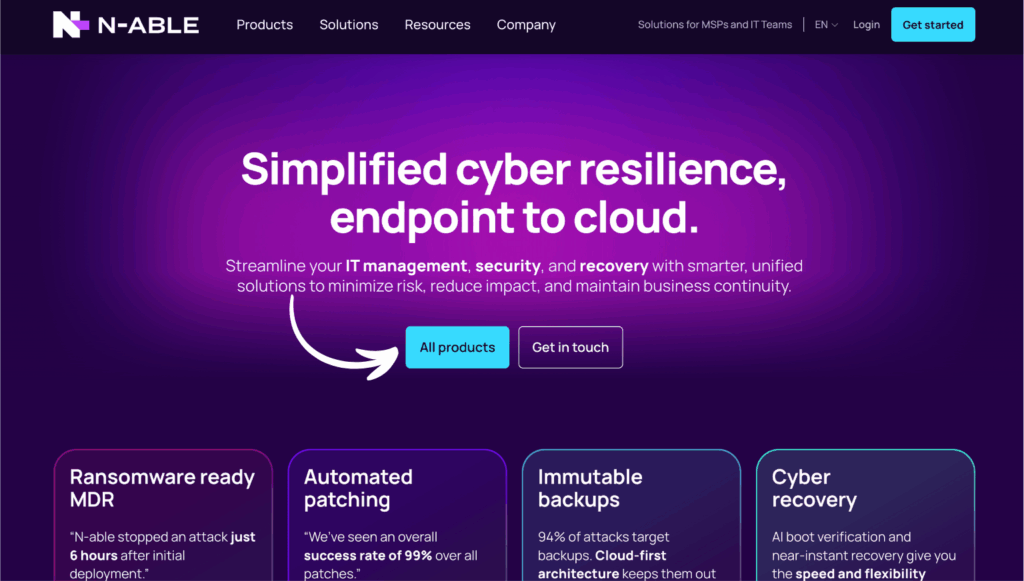
Penetapan Harga N-able
Berikut adalah biaya N-able pada tahun 2026:
N-able tidak mempublikasikan harga tetap. Anda dapat menghubungi Tim Penjualan N-able untuk mendapatkan penawaran harga khusus.
Penawaran harga Anda bergantung pada produk yang Anda pilih, jumlah perangkat Anda, dan alat N-central mana yang Anda butuhkan. Tim kecil dan MSP besar akan melihat angka yang sangat berbeda.
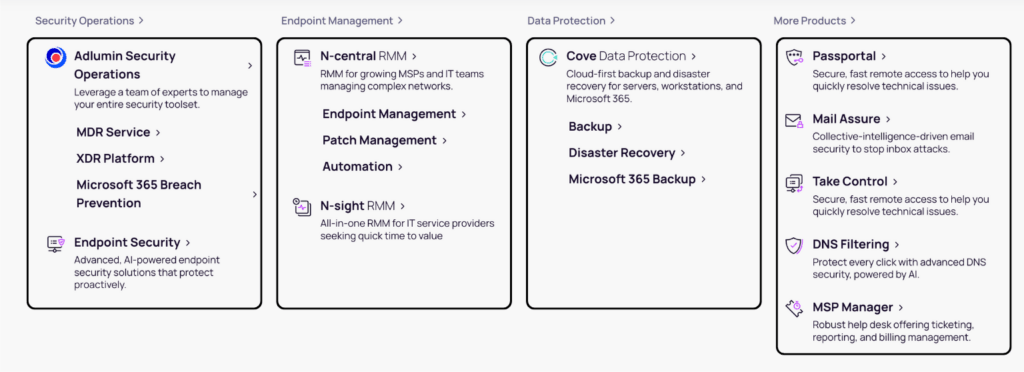
N-sight RMM cocok untuk tim kecil dan berkembang yang menginginkan permulaan yang cepat. N-central cocok untuk tim yang lebih besar yang mengelola banyak situs dan menginginkan kontrol yang lebih mendalam.
Take Control menambahkan akses jarak jauh yang cepat untuk teknisi. Cove Data Protection mencakup pencadangan di luar lokasi berbasis cloud sehingga data pelanggan tetap aman.
| Produk | Harga | Terbaik untuk |
|---|---|---|
| N-sight RMM | Hubungi Tim Penjualan kami untuk informasi harga. | Tim MSP kecil dan berkembang |
| N-tengah | Hubungi Tim Penjualan kami untuk informasi harga. | Tim yang lebih besar mengelola banyak lokasi |
| Mengontrol | Hubungi Tim Penjualan kami untuk informasi harga. | Akses jarak jauh cepat untuk teknisi |
| Perlindungan Data Cove | Hubungi Tim Penjualan kami untuk informasi harga. | Pencadangan di luar lokasi berbasis cloud. |
Uji coba gratis: Ya. N-able menawarkan uji coba gratis untuk sebagian besar produk sehingga Anda dapat menguji sebelum membeli.
Garansi uang kembali: Ketentuan harga dan pengembalian dana ditentukan per penawaran, jadi tanyakan kepada tim penjualan selama panggilan Anda.
Manfaat Utama N-able
Keuntungan terbesarnya adalah Anda dapat mengelola, memantau, dan mengamankan setiap perangkat klien di satu tempat. Anda tidak perlu lagi berpindah-pindah antar alat dan dapat menjalankan seluruh operasi Anda dari satu dasbor tunggal.
Anda juga mendapatkan keamanan yang kuat yang sudah terintegrasi, bukan sekadar tambahan. Keamanan endpoint berbasis AI, pemfilteran DNS, dan pemantauan darknet bekerja sama untuk melindungi setiap akun.
Otomatisasi adalah keuntungan nyata lainnya. Tugas terjadwal dan perbaikan yang sukses mengurangi pekerjaan manual yang memperlambat tim.
Terakhir, N-able memberi Anda ruang untuk berkembang. Mulailah dengan N-sight RMM, beralih ke N-central seiring pertumbuhan bisnis Anda, dan tambahkan Take Control dan backup saat Anda membutuhkannya.
Karena harga ditentukan berdasarkan kebutuhan, nilai terbaik bergantung pada ukuran Anda. Mintalah tim penjualan untuk menggabungkan produk yang benar-benar Anda gunakan agar Anda tidak perlu membayar biaya tambahan.
💰 Nilai Terbaik: N-central — dapat berkembang seiring dengan tim Anda dan menggabungkan berbagai alat terlengkap untuk MSP yang sedang berkembang.
N-able vs Alternatif
Bagaimana perbandingan N-able? Berikut adalah tinjauan kompetitifnya:
| Alat | Terbaik untuk | Harga | ProtoPie |
|---|---|---|---|
| N-mampu | RMM yang mengutamakan keamanan untuk MSP | Kebiasaan | 4. Generator Vokal |
| Atera | Harga tetap per teknologi | $149 | 4. Generator Vokal |
| NinjaOne | RMM modern yang mudah | $3/perangkat | 3.5. Seiring dengan evolusi AI, Originality memperbarui modelnya setiap bulan. Secara konsisten, Originality menangkap versi terbaru dari model-model yang "lebih manusiawi" ini dengan presisi tinggi. |
| ConnectWise | Deep PSA plus RMM | Kebiasaan | 4. AI Humanizer |
| Kaseya Itu | Cadangan RMM plus | Kebiasaan | 4. API yang andal |
| SyncroMSP | Hemat biaya, serba guna | $139 | 4. Generator Vokal |
| Kelola Mesin | Ruang IT internal | $9/perangkat | 4. Generator Deskripsi |
| Pulseway | Kontrol yang mengutamakan perangkat seluler. | $27 | 4. Generator Vokal |
RoseHosting vs MochaHost
- Tidak ada 'jejak dokumen': N-able — alat keamanan yang andal dan N-central untuk tim yang mengelola banyak situs.
- Anggaran terbaik: SyncroMSP — paket penagihan dan alat akses jarak jauh dengan harga awal yang rendah.
- Buka aplikasi VPN Anda (seperti NordVPN), cari 'India' di daftar negara, dan klik sambungkan. Anda akan langsung mendapatkan alamat IP India. NinjaOne — antarmuka yang bersih dan mudah dipelajari.
- Terbaik untuk armada Apple: Jamf Pro — kontrol mendalam atas perangkat Mac dan iOS.
Jika Anda mengelola armada campuran dan menginginkan keamanan yang terintegrasi, N-able adalah pilihan terbaik secara keseluruhan. Ia menangani Windows, Mac, dan Linux dari satu tempat dan menambahkan fitur-fitur yang tidak dimiliki oleh opsi yang lebih ringan.
🎯 Alternatif yang Dapat Diterima
Mencari alternatif yang dapat digunakan untuk N? Berikut adalah pilihan terbaiknya:
Setiap alat di bawah ini menargetkan jenis tim yang berbeda. Beberapa berfokus pada harga, beberapa pada perangkat Apple, dan beberapa pada otomatisasi mendalam. Sesuaikan pilihan dengan pekerjaan yang sebenarnya Anda lakukan.
- 🚀 Atera: Sistem RMM per teknisi dengan harga tetap yang digunakan oleh MSP kecil untuk mengelola perangkat dan tiket tanpa batasan jumlah pengguna.
- 🌟 NinjaOne: RMM modern dan cepat yang dikenal karena antarmuka yang mudah dan keandalannya yang tinggi. manajemen patch di seluruh armada Windows dan Mac.
- 🏢 ConnectWise: Platform MSP yang canggih yang menggabungkan RMM dengan PSA sehingga tim dapat mengelola tiket, penagihan, dan akses jarak jauh di satu tempat.
- 💰 Kaseya Dato: Menggabungkan RMM dengan pencadangan sehingga Anda dapat melindungi data dan mengelola titik akhir dari satu konsol yang terhubung.
- 🔧 SyncroMSP: Sebuah solusi RMM dan PSA terintegrasi yang ditujukan untuk perusahaan dengan sistem lean yang menginginkan penagihan dan alat akses jarak jauh dalam satu paket.
- 📊 ManageEngine: Rangkaian solusi TI komprehensif yang mencakup RMM, patching, dan pelacakan aset untuk tim internal yang mengelola banyak lokasi.
- ⚡ Pulseway: Sebuah RMM (Remote Monitoring and Monitoring) berbasis seluler yang memungkinkan teknisi untuk memantau dan mengontrol perangkat dari ponsel dengan peringatan waktu nyata.
- 🔒 Microsoft Intune: Sebuah pengelola titik akhir berbasis cloud yang dirancang untuk lingkungan Windows yang sudah menjalankan akun Microsoft 365 dan Entra.
- 👶 Freshservice: Meja layanan yang bersih dengan manajemen aset ringan untuk tim yang menginginkan proses tiket yang sederhana.
- 🎯 Lansweeper: Alat pendeteksi aset yang memindai jaringan Anda dan membangun inventaris setiap perangkat yang terhubung.
- 🍎 Jamf Pro: Aplikasi pengelola andalan untuk armada Apple, memberikan kontrol mendalam kepada administrator Mac dan iOS atas perangkat yang terdaftar.
Untuk daftar lengkapnya, lihat halaman kami. Alternatif N-able memandu.
⚔️ N-able Dibandingkan
Berikut perbandingan N-able dengan setiap pesaingnya:
Tidak ada satu alat pun yang cocok untuk semua orang. Pilihan yang tepat bergantung pada kombinasi perangkat Anda, anggaran Anda, dan seberapa banyak keamanan yang Anda butuhkan. Gunakan catatan perbandingan ini untuk menemukan yang paling sesuai.
- N-able vs Atera: Atera unggul dalam penetapan harga per-teknisi yang tetap, sementara N-able menawarkan alat keamanan yang lebih canggih dan N-central untuk tim yang dikelola dalam skala lebih besar.
- N-able vs NinjaOne: NinjaOne terasa lebih ringan untuk dipelajari, tetapi N-able menambahkan pemantauan darknet dan honeypot yang tidak dimiliki NinjaOne.
- N-able vs ConnectWise: ConnectWise menggabungkan kedalaman PSA yang lebih besar, sementara N-able mempertahankan pengaturan yang lebih cepat dan keamanan endpoint bawaan yang lebih kuat.
- N-mampu vs Kaseya Datto: Kaseya unggul dalam cakupan pencadangan, sementara N-able menggabungkan pencadangan dengan otomatisasi yang lebih bersih dan deteksi berbasis AI.
- N-able vs SyncroMSP: Syncro cocok untuk toko-toko kecil dengan anggaran terbatas, sementara N-able dapat berkembang lebih jauh dengan N-central dan analitik canggih.
- N-able vs ManageEngine: ManageEngine cocok untuk IT internal perusahaan, sedangkan N-able dirancang untuk MSP yang mengelola banyak lokasi pelanggan sekaligus.
- N-able vs Pulseway: Pulseway unggul dalam kontrol seluler, sementara N-able menyediakan alat pelaporan keamanan dan kepatuhan yang lebih luas.
- N-able vs Microsoft Intune: Intune ideal untuk toko yang sepenuhnya menggunakan Windows, sedangkan N-able mencakup armada campuran dengan satu platform terhubung.
- N-able vs Freshservice: Freshservice adalah help desk yang lebih sederhana, sedangkan N-able menambahkan fitur RMM (Remote Monitoring and Monitoring) lengkap, patching, dan alat penanggulangan ancaman proaktif.
- N-able vs Lansweeper: Lansweeper hanya menemukan aset, sedangkan N-able menemukan perangkat dan memungkinkan Anda untuk mengelola dan mengamankannya.
- N-able vs Jamf Pro: Jamf menguasai armada khusus Apple, sementara N-able menangani Windows, Mac, dan Linux dari satu dasbor tunggal.
Mulai Gunakan N-able Sekarang
Anda telah mempelajari cara menggunakan setiap fitur N-able utama:
- ✅ Deteksi AI
- ✅ Sederhanakan Kepatuhan Keamanan Siber
- ✅ Pemantauan Paparan Darknet
- ✅ Otomatisasi dan Pemrograman Skrip
- ✅ Kesehatan Jaringan
- ✅ Jebakan Madu
- ✅ Intelijen Ancaman
- ✅ Analisis Tingkat Lanjut
- ✅ Penyaringan DNS Tingkat Lanjut
Langkah selanjutnya: Pilih satu fitur dan coba sekarang juga.
Kebanyakan orang memulai dengan Deteksi AI.
Anda akan melihat hasil pertama dalam waktu kurang dari lima menit.
Dari situ, bangun pengaturan Anda satu fitur demi satu fitur. Tambahkan otomatisasi, lalu pemeriksaan kesehatan, kemudian alat keamanan seiring pertumbuhan Anda.
Manfaatkan N-able U dan saluran YouTube N-able setiap kali Anda mengalami kesulitan. Semakin banyak Anda belajar, semakin banyak nilai yang Anda berikan kepada setiap pelanggan.
Dengan latihan, Anda akan menjalankan N-able dan N-central dengan penuh percaya diri. Klien Anda tetap aman, dan tim Anda bekerja dengan lebih sedikit stres.
Pertanyaan Yang Sering Muncul
Untuk apa N-able digunakan?
N-able digunakan untuk mengelola, memantau, dan mengamankan perangkat klien. MSP menggunakan N-able dan N-central untuk akses jarak jauh, patching, otomatisasi, dan keamanan endpoint proaktif dari satu dasbor.
Berapa harga N-able?
N-able tidak mencantumkan harga publik. Anda dapat menghubungi Tim Penjualan N-able untuk mendapatkan penawaran khusus berdasarkan produk, jumlah perangkat, dan alat N-central yang dibutuhkan tim Anda.
Apakah N-able aman digunakan?
Ya. N-able mendukung Otentikasi Multifaktor, akses jarak jauh yang aman, dan keamanan titik akhir berbasis AI. Dengan pengaturan standar, N-able membantu Anda melindungi akun pelanggan dengan percaya diri.
Bagaimana cara menggunakan N-able Take Control?
Instal N-able Take Control, masuk, dan hubungkan ke perangkat pengguna. Aplikasi ini menawarkan akses jarak jauh yang cepat dengan alat diagnostik dan berfungsi pada Windows, Mac, dan Linux.
Apa fungsi perangkat lunak N-able?
Perangkat lunak N-able memberi MSP (Managed Service Providers) pemantauan jarak jauh, tugas terjadwal, patching, pencadangan, dan keamanan di satu tempat. Ini membantu teknisi mengelola dan melindungi banyak lokasi dengan lebih sedikit pekerjaan manual.










 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
