
เริ่มต้นใช้งานอย่างรวดเร็ว
คู่มือนี้จะแสดงวิธีใช้งานฟีเจอร์ต่างๆ ของ Microsoft Intune ทีละฟีเจอร์:
- เริ่มต้นใช้งาน — ตั้งค่า Intune และลงทะเบียนอุปกรณ์
- วิธีใช้งานฟังก์ชันหลัก — การจัดการอุปกรณ์แบบครบวงจรในทุกแพลตฟอร์ม
- วิธีใช้งานระบบรักษาความปลอดภัยทางไซเบอร์ที่ขับเคลื่อนด้วย AI — Microsoft Security Copilot สำหรับทีมรักษาความปลอดภัย
- วิธีใช้งานการจัดการปลายทาง (Endpoint Management) — จัดการอุปกรณ์ปลายทางและอุปกรณ์ที่ลงทะเบียน
- วิธีใช้งาน Defender สำหรับระบบคลาวด์ — ปกป้องทรัพยากรขององค์กรและข้อมูลสำคัญ
- วิธีใช้งาน Entra ID — การเข้าถึงแบบมีเงื่อนไขและการจัดการข้อมูลประจำตัว
- วิธีใช้งานอินเทอร์เน็ต Entra — การเข้าถึงแหล่งข้อมูลอื่นๆ อย่างปลอดภัย
- วิธีใช้งานการจัดการความเสี่ยงด้านความปลอดภัย — ติดตามการปฏิบัติตามข้อกำหนดและสถานะความปลอดภัยของอุปกรณ์
- วิธีใช้งานการจัดการพื้นที่โจมตี (Attack Surface Management) — ลดความเสี่ยงในอุปกรณ์ต่างๆ ขององค์กร
- วิธีใช้งานโปรแกรมป้องกัน DDoS — ป้องกันการเข้าถึงจากทราฟฟิกที่เป็นอันตราย
ระยะเวลาที่ใช้: แต่ละฟีเจอร์ใช้เวลา 5 นาที
นอกจากนี้ในคู่มือนี้ยังมี: เคล็ดลับสำหรับมืออาชีพ | ข้อผิดพลาดที่พบบ่อย | การแก้ไขปัญหา | ความละเอียด | ตัวเลือกต่าง ๆ
เหตุใดจึงควรเชื่อถือคู่มือนี้
ฉันใช้ Microsoft Intune มากว่าสองปีแล้ว และได้ทดสอบทุกฟีเจอร์ในนี้แล้ว
คู่มือนี้มาจากประสบการณ์การใช้งานจริง ไม่ใช่ภาพหน้าจอจากผู้จำหน่าย

Microsoft Intune เป็นบริการบนระบบคลาวด์สำหรับการจัดการอุปกรณ์เคลื่อนที่และ การจัดการปลายทาง.
ระบบนี้จัดการอุปกรณ์เคลื่อนที่ (MDM) การจัดการแอปพลิเคชันบนมือถือ และการกำหนดค่าอุปกรณ์ทั้งหมดในศูนย์การดูแลระบบเดียว
การเรียนรู้วิธีใช้ Microsoft Intune จะช่วยให้คุณจัดการได้ อุปกรณ์ และจัดการอุปกรณ์ปลายทางข้ามระบบปฏิบัติการต่างๆ
ระบบนี้ช่วยทำให้งานประจำที่ซ้ำซากจำเจเป็นไปโดยอัตโนมัติ ทำให้ทีมไอทีไม่ต้องเสียเวลาไปกับการทำงานด้วยตนเองที่ยุ่งยาก
คู่มือนี้จะอธิบายทุกฟีเจอร์อย่างละเอียด พร้อมภาพหน้าจอและเคล็ดลับจากผู้เชี่ยวชาญ
คู่มือการใช้งาน Microsoft Intun
คู่มือ Microsoft Inune นี้ครอบคลุมการตั้งค่า การจัดการแอปพลิเคชันบนมือถือ (MAM) และ... ความปลอดภัย นโยบายตั้งแต่ต้นจนจบ
ไมโครซอฟต์ อินจูน
จัดการอุปกรณ์และแอปพลิเคชันจากบริการบนคลาวด์เพียงแห่งเดียว Microsoft Intune ผสานรวมการจัดการอุปกรณ์เคลื่อนที่ การเข้าถึงแบบมีเงื่อนไข และความปลอดภัยของอุปกรณ์ปลายทางเข้าไว้ด้วยกัน เป็นส่วนหนึ่งของระบบนิเวศของ Microsoft ซึ่งรวมถึง Microsoft 365 ด้วย
เริ่มต้นใช้งาน Microsoft Intune
ก่อนใช้งานฟีเจอร์ใดๆ โปรดทำการตั้งค่าครั้งแรกนี้ให้เสร็จสมบูรณ์
การติดตั้งใช้งาน Microsoft Intune เริ่มต้นที่ศูนย์การจัดการ Microsoft Intune
โปรดชมภาพรวมโดยย่อนี้ก่อน:
ต่อไปนี้เราจะมาดูแต่ละขั้นตอนกัน
ขั้นตอนที่ 1: เปิดศูนย์การจัดการ Intune
ลงชื่อเข้าใช้ศูนย์การจัดการ Microsoft Intune ด้วยบัญชีงานของคุณ
ศูนย์การจัดการนี้คือที่ที่คุณใช้ตั้งค่า Intunine และจัดการอุปกรณ์ทั้งหมด
✓ ด่าน: คุณควรจะเห็นหน้าแดชบอร์ดหลัก
ขั้นตอนที่ 2: ตั้งค่าข้อมูลประจำตัวและการลงทะเบียน
Intune ใช้ Microsoft Entra ID สำหรับการจัดการข้อมูลประจำตัวและกลุ่มผู้ใช้
เชื่อมต่อ Microsoft Entra, Azure Active Directory และโดเมนที่กำหนดเองใดๆ ที่คุณเป็นเจ้าของ
เลือกวิธีการลงทะเบียน เช่น Windows Autopilot หรือการเชื่อมต่อแบบไฮบริด Azure AD สำหรับการลงทะเบียนอุปกรณ์
นี่คือรายละเอียดผลประโยชน์ภายในคอนโซล:

✓ ด่าน: การเชื่อมต่ออุปกรณ์พร้อมใช้งานแล้วในทุกแพลตฟอร์มที่รองรับ
ขั้นตอนที่ 3: สร้างกลุ่มและนโยบาย
สร้างกลุ่มแบบไดนามิกเพื่อให้การมอบหมายนโยบายส่งถึงผู้ใช้ที่เหมาะสมโดยอัตโนมัติ
เพิ่มการจัดการร่วมกับ Configuration Manager หากคุณใช้งานระบบไฮบริด
✅ เสร็จเรียบร้อยแล้ว: คุณพร้อมที่จะใช้งานฟีเจอร์ต่างๆ ด้านล่างแล้ว
วิธีใช้งานความสามารถหลักของ Microsoft Intune
ความสามารถหลัก ช่วยให้คุณสามารถจัดการอุปกรณ์และจัดการแอปพลิเคชันได้จากคอนโซลเดียว
นี่คือวิธีการใช้งานทีละขั้นตอน
ขั้นตอนที่ 1: เปิดพื้นที่อุปกรณ์
เลือกส่วนอุปกรณ์และแอปเพื่อดูอุปกรณ์ทั้งหมดที่ลงทะเบียนไว้
ขั้นตอนที่ 2: ใช้โปรไฟล์การกำหนดค่า
ส่งโปรไฟล์การกำหนดค่าและการตั้งค่าอุปกรณ์ไปยังอุปกรณ์เคลื่อนที่และพีซี
นี่คือหน้าตาของมัน:
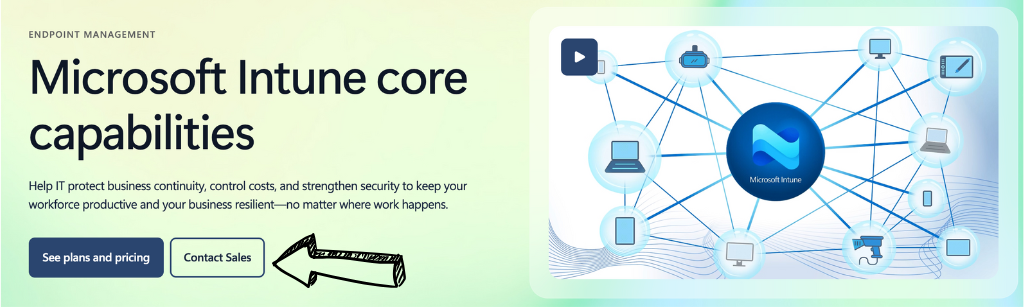
✓ ด่าน: อุปกรณ์ขององค์กรของคุณจะปรากฏอยู่ในรายการเดียว
ขั้นตอนที่ 3: ตรวจสอบสถานะ
ตรวจสอบให้แน่ใจว่าอุปกรณ์ที่รองรับรายงานข้อมูลจากทุกระบบปฏิบัติการ
✅ ผลลัพธ์: การจัดการอุปกรณ์หลักดำเนินการผ่านศูนย์ดูแลระบบเพียงแห่งเดียว
💡 เคล็ดลับสำหรับมืออาชีพ: ติดแท็กอุปกรณ์ส่วนตัวแยกต่างหาก เพื่อให้แอปพลิเคชันส่วนตัวไม่สามารถเข้าถึงทรัพยากรขององค์กรได้
วิธีใช้งานระบบรักษาความปลอดภัยทางไซเบอร์ที่ขับเคลื่อนด้วย AI ของ Microsoft Intune
ระบบรักษาความปลอดภัยทางไซเบอร์ที่ขับเคลื่อนด้วย AI ช่วยให้คุณสามารถมอบความช่วยเหลือจาก AI ให้แก่ทีมรักษาความปลอดภัยผ่านทาง Microsoft Security Copilot
นี่คือวิธีการใช้งานทีละขั้นตอน
ขั้นตอนที่ 1: เปิดใช้งาน Security Copilot
เปิดใช้งาน Microsoft Security Copilot สำหรับทีมรักษาความปลอดภัยของคุณ
ขั้นตอนที่ 2: เชื่อมต่อ Microsoft Defender
เชื่อมต่อ Microsoft Defender เพื่อยกระดับความปลอดภัยของคุณ
นี่คือหน้าตาของมัน:
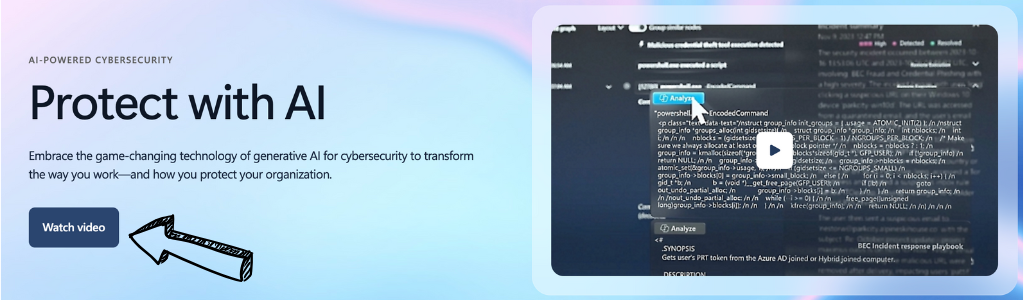
✓ ด่าน: Copilot จะแสดงความเสี่ยงที่เกิดขึ้นกับอุปกรณ์ปลายทางของคุณ
ขั้นตอนที่ 3: ดำเนินการตามการแจ้งเตือน
ตรวจสอบสัญญาณความปลอดภัยของอุปกรณ์ปลายทางและแก้ไขอุปกรณ์ที่ไม่เป็นไปตามข้อกำหนดอย่างรวดเร็ว
✅ ผลลัพธ์: AI ช่วยลดงานที่ต้องทำด้วยมือซึ่งอยู่เบื้องหลังการรักษาความปลอดภัยของอุปกรณ์ปลายทาง
💡 เคล็ดลับสำหรับมืออาชีพ: ให้ Copilot ร่างนโยบายความปลอดภัย จากนั้นตรวจสอบก่อนนำไปใช้
วิธีใช้งาน Microsoft Intune Endpoint Management
การจัดการปลายทาง ช่วยให้คุณจัดการอุปกรณ์ปลายทางและอุปกรณ์ที่ลงทะเบียนทั้งหมดได้ในที่เดียว
นี่คือวิธีการใช้งานทีละขั้นตอน
ขั้นตอนที่ 1: จัดกลุ่มปลายทางของคุณ
จัดกลุ่มปลายทางขององค์กรเข้ากับกลุ่มผู้ใช้เพื่อให้การกำหนดนโยบายมีความชัดเจนยิ่งขึ้น
ขั้นตอนที่ 2: ผลักดันโปรไฟล์
ปรับใช้โปรไฟล์การกำหนดค่าไปยังอุปกรณ์ที่เชื่อถือได้และอุปกรณ์เคลื่อนที่
นี่คือหน้าตาของมัน:
✓ ด่าน: อุปกรณ์แต่ละเครื่องที่ลงทะเบียนจะแสดงโปรไฟล์ที่กำหนดไว้ให้
ขั้นตอนที่ 3: ติดตั้งแอปพลิเคชัน
ใช้การจัดการแอปพลิเคชันเพื่อปรับใช้แอปไปยังอุปกรณ์และแอปพลิเคชันจำนวนมาก
✅ ผลลัพธ์: จัดการอุปกรณ์ปลายทางโดยไม่ต้องสัมผัสเครื่องแต่ละเครื่องด้วยตนเอง
💡 เคล็ดลับสำหรับมืออาชีพ: ใช้กลุ่มแบบไดนามิกเพื่อให้iอุปกรณ์ที่ลงทะเบียนใหม่ได้รับค่าการตั้งค่าตั้งแต่วันแรก
วิธีใช้งาน Microsoft Intune Defender สำหรับระบบคลาวด์
ผู้พิทักษ์แห่งคลาวด์ ช่วยให้คุณปกป้องทรัพยากรขององค์กรและข้อมูลสำคัญได้ ข้อมูล ในระบบคลาวด์
นี่คือวิธีการใช้งานทีละขั้นตอน
ขั้นตอนที่ 1: เชื่อมต่อ Defender for Cloud
ใช้ Link Defender เพื่อตรวจสอบทรัพยากรขององค์กรอย่างต่อเนื่อง
ขั้นตอนที่ 2: ตั้งค่าการควบคุมความปลอดภัย
ใช้มาตรการควบคุมความปลอดภัยเพื่อปกป้องข้อมูลสำคัญที่จัดเก็บไว้
นี่คือหน้าตาของมัน:
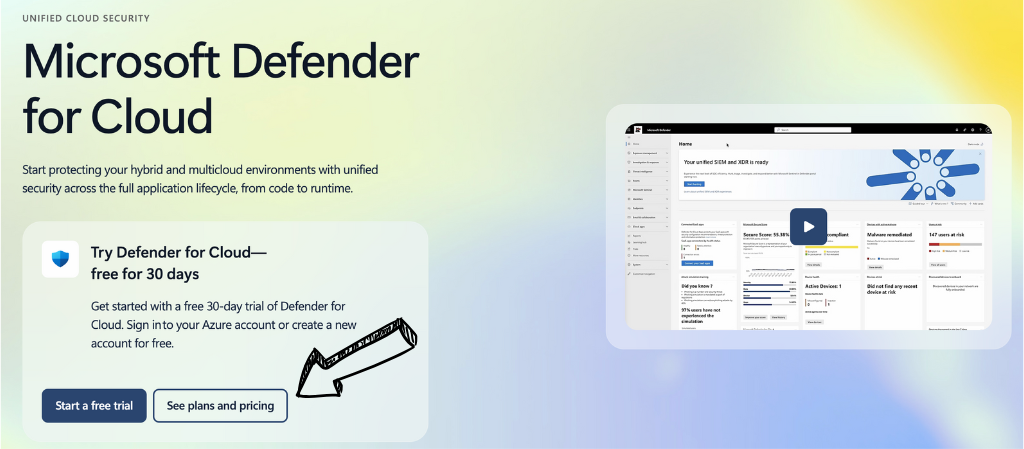
✓ ด่าน: ภาระงานบนระบบคลาวด์แสดงให้เห็นถึงคะแนนความเสี่ยงที่ชัดเจน
ขั้นตอนที่ 3: สังเกตท่าทาง
ตรวจสอบสถานะความปลอดภัยของคุณและดำเนินการแก้ไขความเสี่ยงที่ตรวจพบ
✅ ผลลัพธ์: ข้อมูลสำคัญจะได้รับการปกป้องด้วยระบบควบคุมความปลอดภัยเชิงรุก
💡 เคล็ดลับสำหรับมืออาชีพ: จำเป็นต้องใช้การเข้ารหัส เช่น BitLocker และ FileVault เพื่อปกป้องข้อมูลที่สำคัญ
วิธีใช้งาน Microsoft Intune Entra ID
เอนทรา ไอดี ช่วยให้คุณสามารถบังคับใช้การเข้าถึงแบบมีเงื่อนไขและการจัดการข้อมูลประจำตัวได้
นี่คือวิธีการใช้งานทีละขั้นตอน
ขั้นตอนที่ 1: เปิดใช้งานการเข้าถึงแบบมีเงื่อนไข
สร้างนโยบายการเข้าถึงแบบมีเงื่อนไขภายใน Microsoft Entra ID
ขั้นตอนที่ 2: ตรวจสอบการปฏิบัติตามข้อกำหนด
อนุญาตเฉพาะอุปกรณ์ที่ตรงตามข้อกำหนดและอุปกรณ์ที่เชื่อถือได้เท่านั้น
นี่คือหน้าตาของมัน:
✓ ด่าน: การเข้าถึงแบบมีเงื่อนไขจะบล็อกการเข้าสู่ระบบที่ไม่น่าเชื่อถือ
ขั้นตอนที่ 3: บล็อกการเข้าสู่ระบบที่มีความเสี่ยง
บล็อกการเข้าถึงจากอุปกรณ์ที่ไม่เป็นไปตามข้อกำหนดโดยอัตโนมัติ
✅ ผลลัพธ์: การเข้าถึงแบบมีเงื่อนไขบังคับให้ปฏิบัติตามข้อกำหนดก่อนที่จะอนุญาตให้เข้าถึงทรัพยากรขององค์กร
💡 เคล็ดลับสำหรับมืออาชีพ: ผสานการเข้าถึงแบบมีเงื่อนไขเข้ากับการตรวจสอบสิทธิ์แบบหลายปัจจัยเพื่อการจัดการข้อมูลประจำตัวที่แข็งแกร่งยิ่งขึ้น
วิธีใช้งาน Microsoft Intune Entra Internet Access
การเข้าถึงอินเทอร์เน็ตของ Entra ช่วยให้คุณรักษาความปลอดภัยในการรับส่งข้อมูลไปยังทรัพยากรอื่นๆ และเครื่องมือภายนอก
นี่คือวิธีการใช้งานทีละขั้นตอน
ขั้นตอนที่ 1: เปิดใช้งานการเชื่อมต่ออินเทอร์เน็ต
เปิดใช้งานการเข้าถึงอินเทอร์เน็ตของ Entra จากศูนย์การจัดการ
ขั้นตอนที่ 2: จัดเส้นทางการจราจร
ส่งข้อมูลไปยังทรัพยากรอื่นๆ ผ่านโปรไฟล์ที่ปลอดภัย
นี่คือหน้าตาของมัน:
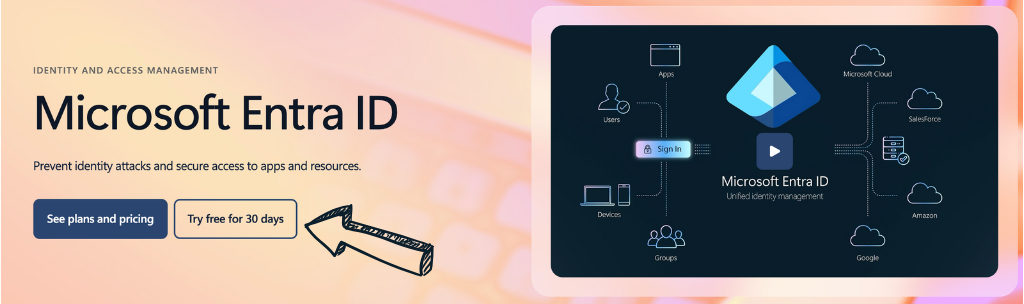
✓ ด่าน: การรับส่งข้อมูลบนเว็บไหลผ่านเส้นทางที่ได้รับการป้องกัน
ขั้นตอนที่ 3: ปิดคลุมเครื่องมือภายนอก
ขยายขอบเขตของนโยบายความปลอดภัยไปยังเครื่องมือภายนอกที่ทีมของคุณใช้งาน
✅ ผลลัพธ์: ทรัพยากรและเครื่องมือภายนอกอื่นๆ อยู่เบื้องหลังนโยบายเดียว
💡 เคล็ดลับสำหรับมืออาชีพ: นำหลักการนี้ไปใช้กับ Microsoft Teams และแอปพลิเคชัน SaaS เพื่อให้มีการควบคุมความปลอดภัยที่สม่ำเสมอ
วิธีใช้งาน Microsoft Intune Security Exposure Management
การจัดการความเสี่ยงด้านความปลอดภัย ช่วยให้คุณสามารถวัดการปฏิบัติตามข้อกำหนดของอุปกรณ์เทียบกับข้อกำหนดด้านการปฏิบัติตามกฎระเบียบของคุณได้
นี่คือวิธีการใช้งานทีละขั้นตอน
ขั้นตอนที่ 1: กำหนดมาตรฐานความปลอดภัยขั้นพื้นฐาน
ใช้มาตรฐานความปลอดภัยและนโยบายพื้นฐานกับทุกอุปกรณ์
ขั้นตอนที่ 2: จัดทำนโยบายการปฏิบัติตามกฎระเบียบ
จัดทำนโยบายการปฏิบัติตามกฎระเบียบให้สอดคล้องกับกรอบมาตรฐานต่างๆ เช่น ISO 27001
นี่คือหน้าตาของมัน:
✓ ด่าน: รายงานการปฏิบัติตามข้อกำหนดของอุปกรณ์จะเปลี่ยนเป็นสีเขียว
ขั้นตอนที่ 3: อุดช่องว่าง
แก้ไขปัญหาด้านการปฏิบัติตามกฎระเบียบก่อนที่จะลุกลามใหญ่โต
✅ ผลลัพธ์: ข้อกำหนดด้านการปฏิบัติตามกฎระเบียบนั้นสอดคล้องกับมาตรฐานความปลอดภัยที่ชัดเจน
💡 เคล็ดลับสำหรับมืออาชีพ: ทบทวนนโยบายการปฏิบัติตามกฎระเบียบทุกเดือนเพื่อให้สอดคล้องกับข้อกำหนดการปฏิบัติตามกฎระเบียบใหม่ๆ
วิธีใช้งาน Microsoft Intune Attack Surface Management
การจัดการพื้นผิวการโจมตี ช่วยให้คุณลดความเสี่ยงในอุปกรณ์ต่างๆ ขององค์กรได้
นี่คือวิธีการใช้งานทีละขั้นตอน
ขั้นตอนที่ 1: สำรวจทรัพย์สินของคุณ
ตรวจสอบความเสี่ยงที่เกิดขึ้นกับอุปกรณ์ทั้งหมดที่คุณจัดการ
ขั้นตอนที่ 2: ตั้งค่าความปลอดภัยให้เข้มงวดขึ้น
เพิ่มความเข้มงวดของมาตรการรักษาความปลอดภัยเพื่อยกระดับสถานะความปลอดภัยของคุณ
นี่คือหน้าตาของมัน:
✓ ด่าน: จุดเชื่อมต่อที่เปิดเผยจะลดลงหลังจากมีการปรับปรุงความปลอดภัยแล้ว
ขั้นตอนที่ 3: ติดตามความคืบหน้า
สังเกตดูว่าช่องโหว่ด้านความปลอดภัยจะลดลงเรื่อยๆ เมื่อเวลาผ่านไป
✅ ผลลัพธ์: อุปกรณ์ขององค์กรของคุณมีช่องโหว่ด้านความปลอดภัยน้อยกว่า
💡 เคล็ดลับสำหรับมืออาชีพ: ให้ความสำคัญกับสินทรัพย์ที่เชื่อมต่อกับอินเทอร์เน็ตเป็นอันดับแรก เพื่อเพิ่มระดับความปลอดภัยให้สูงสุด
วิธีใช้งานโปรแกรมป้องกัน DDoS ของ Microsoft Intune
การป้องกัน DDoS ช่วยให้คุณบล็อกการเข้าถึงจากการโจมตีแบบ flood และ DDoS ได้
นี่คือวิธีการใช้งานทีละขั้นตอน
ขั้นตอนที่ 1: เปิดใช้งานการป้องกัน
เปิดใช้งานการป้องกัน DDoS สำหรับบริการของคุณ
ขั้นตอนที่ 2: กำหนดค่าเกณฑ์
กำหนดข้อจำกัดที่ปิดกั้นการเข้าถึงในช่วงที่มีปริมาณการใช้งานสูง
นี่คือหน้าตาของมัน:
✓ ด่าน: สัญญาณรบกวนจำลองถูกดูดซับได้อย่างหมดจด
ขั้นตอนที่ 3: ตรวจสอบรายงาน
ตรวจสอบรายงานการบรรเทาผลกระทบหลังเหตุการณ์แต่ละครั้ง
✅ ผลลัพธ์: บริการต่างๆ ยังคงใช้งานได้ต่อไป แม้ว่าการโจมตีจะปิดกั้นการเข้าถึงที่ส่วนปลายเครือข่ายก็ตาม
💡 เคล็ดลับสำหรับมืออาชีพ: นำสิ่งนี้ไปผนวกรวมกับนโยบายการเข้าถึงแบบมีเงื่อนไขเพื่อการป้องกันแบบหลายชั้น
เคล็ดลับและทางลัดสำหรับ Microsoft InTune Pro
หลังจากทดสอบใช้งาน Microsoft Intune มากว่าสองปี นี่คือเคล็ดลับที่ดีที่สุดของผม
แป้นพิมพ์ลัด
| การกระทำ | ทางลัด |
|---|---|
| ค้นหาศูนย์ผู้ดูแลระบบ | จากนั้นพิมพ์ |
| อุปกรณ์แบบเปิด | g แล้ว d |
| รีเฟรชสถานะ | Ctrl + R |
| สร้างนโยบายอย่างรวดเร็ว | n |
คุณสมบัติที่ซ่อนอยู่ซึ่งคนส่วนใหญ่มองข้ามไป
- แอปพอร์ทัลบริษัท: แอปพอร์ทัลของบริษัทช่วยให้พนักงานสามารถลงทะเบียนอุปกรณ์ส่วนตัวได้ด้วยตนเอง
- นโยบายการคุ้มครองแอป: นโยบายการปกป้องแอปจะแยกข้อมูลขององค์กรโดยไม่ต้องจัดการโทรศัพท์ทั้งเครื่อง
- ตัวกรอง: ปรับแต่งการกำหนดนโยบายตามโมเดล เพื่อให้ผู้ใช้แต่ละรายได้รับการตั้งค่าที่เหมาะสม
ข้อผิดพลาดทั่วไปที่ควรหลีกเลี่ยงในการใช้งาน Microsoft InTune
ข้อผิดพลาดที่ 1: การละเลยวิธีการที่เป็นระบบ
❌ ผิด: ลงทะเบียนอุปกรณ์เคลื่อนที่ที่ไม่มีแผนสำหรับการเริ่มต้นใช้งานอุปกรณ์
✅ ด้านขวา: ใช้แนวทางที่เป็นระบบซึ่งเชื่อมโยงวิธีการลงทะเบียนเข้ากับ... ธุรกิจ ผลลัพธ์
ข้อผิดพลาดที่ 2: การเพิกเฉยต่อนโยบายการปฏิบัติตามกฎระเบียบ
❌ ผิด: การอนุญาตให้อุปกรณ์ที่ไม่เป็นไปตามข้อกำหนดเข้าถึงทรัพยากรขององค์กร
✅ ด้านขวา: กำหนดนโยบายการปฏิบัติตามข้อกำหนด เพื่อให้เฉพาะอุปกรณ์ที่ตรงตามข้อกำหนดเท่านั้นจึงจะสามารถเข้าถึงได้
ข้อผิดพลาดที่ 3: การใช้แอปพลิเคชันที่เกี่ยวข้องกับงานและส่วนตัวปะปนกัน
❌ ผิด: จัดการแอปส่วนตัวบนอุปกรณ์ส่วนตัวได้อย่างสมบูรณ์
✅ ด้านขวา: ใช้ระบบการจัดการแอปพลิเคชันบนมือถือ (MAM) และนโยบายการปกป้องแอปสำหรับอุปกรณ์ BYOD
การแก้ไขปัญหา Microsoft Intun
ปัญหา: การลงทะเบียนล้มเหลว
สาเหตุ: วิธีการลงทะเบียนไม่ถูกต้อง หรือไม่มีใบอนุญาต Microsoft Entra ID
แก้ไข: ตรวจสอบขีดจำกัดการลงทะเบียนอุปกรณ์และยืนยันใบอนุญาตของผู้ใช้
ปัญหา: อุปกรณ์แสดงสถานะไม่เป็นไปตามข้อกำหนด
สาเหตุ: นโยบายการปฏิบัติตามกฎระเบียบนั้นเข้มงวดกว่าการตั้งค่าอุปกรณ์
แก้ไข: ตรวจสอบนโยบายการปฏิบัติตามกฎระเบียบและแก้ไขปัญหาการปฏิบัติตามกฎระเบียบที่ระบุไว้
ปัญหา: แอปติดตั้งไม่ได้
สาเหตุ: การกำหนดนโยบายไม่ครอบคลุมกลุ่มผู้ใช้ที่ถูกต้อง
แก้ไข: กำหนดแอปไปยังกลุ่มไดนามิกที่ถูกต้องอีกครั้ง จากนั้นทำการซิงค์
📌 บันทึก: หากวิธีเหล่านี้ไม่ได้ผล โปรดติดต่อฝ่ายสนับสนุนของ Microsoft Intune เพื่อเปิดตั๋วขอความช่วยเหลือ
Microsoft InTune คืออะไร?
ไมโครซอฟต์ อินจูน เป็นบริการบนระบบคลาวด์สำหรับการจัดการอุปกรณ์เคลื่อนที่และการจัดการปลายทาง
ลองนึกภาพว่ามันคือศูนย์กลางการบริหารจัดการแห่งเดียวที่ควบคุมอุปกรณ์ทุกชิ้นที่ทีมของคุณใช้
ชมภาพรวมโดยย่อนี้:
ประกอบด้วยคุณสมบัติหลักดังต่อไปนี้:
- การจัดการอุปกรณ์เคลื่อนที่: จัดการอุปกรณ์ต่างๆ บนระบบ Windows และ iOS แอนดรอยด์ระบบปฏิบัติการ macOS และ Linux
- การจัดการแอปพลิเคชันบนมือถือ: ปกป้องแอปพลิเคชันขององค์กรและแอปพลิเคชัน BYOD ด้วยนโยบายการปกป้องแอปพลิเคชัน
- การเข้าถึงแบบมีเงื่อนไข: บังคับใช้มาตรการรักษาความปลอดภัยก่อนอนุมัติทรัพยากรขององค์กร
- ความปลอดภัยของอุปกรณ์ปลายทาง: ผสานรวม Microsoft Defender เข้ากับอุปกรณ์ที่ลงทะเบียนไว้ทั้งหมด
- ระบบขับเคลื่อนอัตโนมัติของ Windows: จัดส่งการติดตั้งพีซีแบบไม่ต้องสัมผัสให้กับผู้ใช้ใหม่
- ระบบนิเวศของ Microsoft: รวมระบบการจัดการเข้ากับ Microsoft 365 และ Microsoft Teams
สำหรับรีวิวฉบับเต็ม โปรดดูที่หน้าของเรา รีวิว Microsoft Intun.
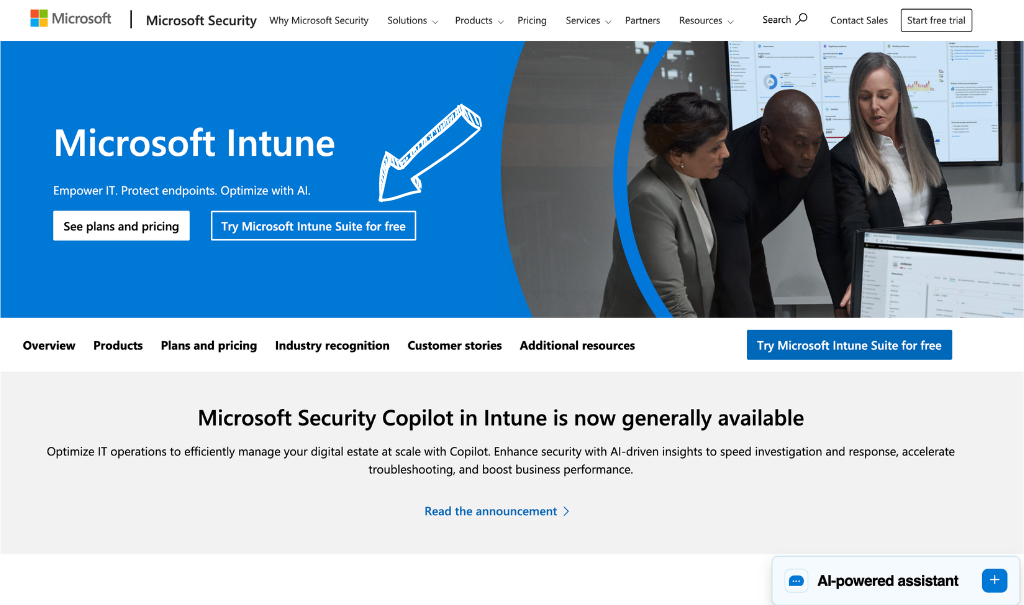
ราคาของ Microsoft Intun
นี่คือราคาของ Microsoft Intune ในปี 2026:
| วางแผน | ราคา | เหมาะสำหรับ |
|---|---|---|
| ชุดโปรแกรม Microsoft Intun | 10.00 ดอลลาร์สหรัฐฯ ต่อผู้ใช้ต่อเดือน | การจัดการอุปกรณ์หลัก |
| ชุดโปรแกรม Microsoft Defender | 12.00 ดอลลาร์สหรัฐฯ ต่อผู้ใช้ต่อเดือน | ทีมรักษาความปลอดภัยปลายทาง |
| ไมโครซอฟต์ เอนทรา สวีท | 12.00 ดอลลาร์สหรัฐฯ ต่อผู้ใช้ต่อเดือน | การระบุตัวตนและการเข้าถึงแบบมีเงื่อนไข |
| ชุดโปรแกรม Microsoft Purview | 12.00 ดอลลาร์สหรัฐฯ ต่อผู้ใช้ต่อเดือน | ข้อกำหนดการปฏิบัติตามข้อมูล |
ทดลองใช้งานฟรี: ใช่ คุณสามารถทดลองใช้งานฟรีได้ผ่าน Microsoft 365
รับประกันคืนเงิน: เงื่อนไขการคืนเงินมาตรฐานของ Microsoft มีผลบังคับใช้
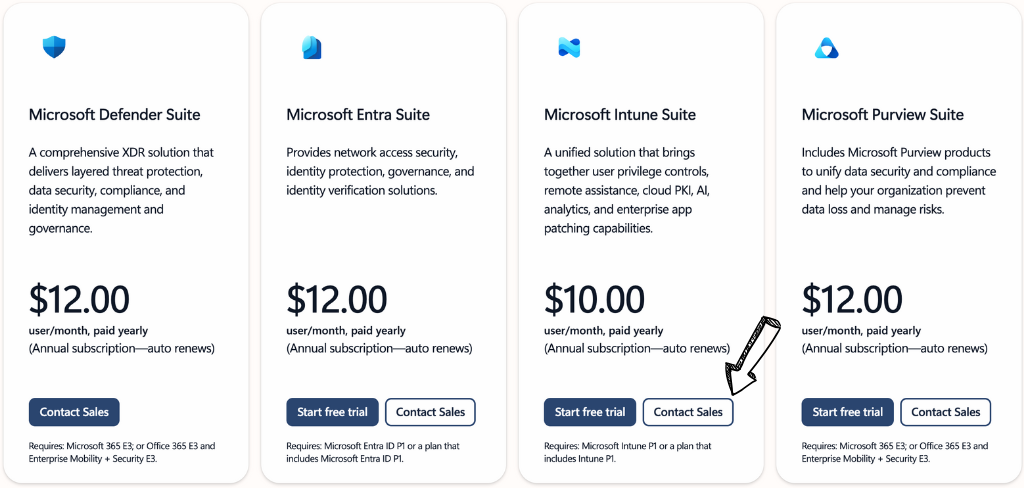
💰 คุ้มค่าที่สุด: Microsoft Intun Suite — ครอบคลุมการจัดการอุปกรณ์สำหรับทีมส่วนใหญ่
Microsoft Intune เทียบกับทางเลือกอื่นๆ
Microsoft Intune เป็นอย่างไรเมื่อเทียบกับคู่แข่ง? นี่คือภาพรวมของคู่แข่ง:
ลองชมการเปรียบเทียบนี้:
| เครื่องมือ | เหมาะสำหรับ | ราคา | การให้คะแนน |
|---|---|---|---|
| ไมโครซอฟต์ อินจูน | ระบบนิเวศของ Microsoft | 10 ดอลลาร์/เดือน | ⭐ 4.6 |
| อาเทร่า | MSP และทีมไอที | 149 ดอลลาร์/เดือน | ⭐ 4.6 |
| นินจาวัน | การจัดการปลายทางแบบครบวงจร | กำหนดเอง | ⭐ 4.7 |
| คอนเน็กต์ไวส์ RMM (เดิมชื่อ Automate) | อัตโนมัติ ความลึก | กำหนดเอง | ⭐ 4.3 |
| กาเซยะ วีเอสเอ | สภาพแวดล้อมขนาดใหญ่ | กำหนดเอง | ⭐ 4.1 |
| ซิงโคร | MSP ขนาดเล็ก | 139 ดอลลาร์/เดือน | ⭐ 4.6 |
ตัวเลือกที่น่าสนใจ:
- ดีที่สุดโดยรวม: Microsoft Inune — ผสานเข้ากับระบบนิเวศของ Microsoft อย่างลงตัว
- งบประมาณที่ดีที่สุด: Syncro — ราคาคงที่ต่อเทคโนโลยีแต่ละชนิด
- เหมาะสำหรับผู้เริ่มต้น: Atera — ชุดอุปกรณ์อเนกประสงค์ที่ใช้งานง่าย
- เหมาะที่สุดสำหรับเอนด์พอยต์แบบรวม: NinjaOne — การจัดการปลายทางที่สะอาดหมดจด
🎯 ทางเลือกอื่นนอกเหนือจาก Microsoft Intunene
กำลังมองหาทางเลือกอื่นแทน Microsoft Intunine อยู่ใช่ไหม? นี่คือตัวเลือกที่ดีที่สุด:
- 🚀 อาเทรา: โซลูชัน RMM และ PSA แบบครบวงจรสำหรับทีมไอที พร้อมราคาคงที่ต่อช่างเทคนิค และระบบออกตั๋วในตัว
- 🌟 นินจาวัน: การจัดการปลายทางแบบครบวงจร พร้อมการเริ่มต้นใช้งานที่รวดเร็วและการแก้ไขปัญหาที่มีประสิทธิภาพบนอุปกรณ์พกพาและพีซี
- 🔧 ConnectWise RMM (เดิมชื่อ Automate): ลึก อัตโนมัติ สำหรับ MSP ที่ต้องการการเขียนสคริปต์และการควบคุมนโยบายอย่างละเอียด
- 🏢 คาเซยะ วีเอสเอ: Scales to large environments with broad remote management and endpoint security tools.
- 💰 ซิงโคร: แพลตฟอร์ม MSP ราคาประหยัดที่รวม RMM, PSA และระบบเรียกเก็บเงินไว้ในที่เดียว
ดูรายชื่อทั้งหมดได้ที่หน้าของเรา ทางเลือกอื่นนอกเหนือจาก Microsoft Intunen แนะนำ.
⚔️ เปรียบเทียบ Microsoft Intun
ต่อไปนี้คือการเปรียบเทียบ Microsoft Inune กับคู่แข่งแต่ละราย:
- ไมโครซอฟต์ อินทูน ปะทะ อาเทรา: Intune ชนะเลิศในด้านความเหมาะสมกับระบบนิเวศของ Microsoft ในขณะที่ Atera ชนะเลิศสำหรับ MSP ที่ต้องการระบบออกตั๋วและ RMM รวมกัน
- Microsoft Inune เทียบกับ NinjaOne: Intune เป็นผู้นำด้านโซลูชันสำหรับ Microsoft 365 ในขณะที่ NinjaOne เป็นผู้นำด้านการจัดการอุปกรณ์ปลายทางแบบครบวงจรสำหรับระบบที่ใช้โซลูชันจากหลายผู้จำหน่าย
- Microsoft Intune เทียบกับ ConnectWise RMM (เดิมชื่อ Automate): Intune จัดการได้ง่ายกว่า ในขณะที่ ConnectWise RMM มีฟังก์ชันการเขียนสคริปต์ที่ซับซ้อนกว่า เหมาะสำหรับผู้ใช้ขั้นสูง
- Microsoft Intune กับ Kaseya VSA: Intune เหมาะสำหรับระบบรักษาความปลอดภัยที่เน้นการระบุตัวตน ในขณะที่ Kaseya VSA เหมาะสำหรับระบบการจัดการระยะไกลขนาดใหญ่มาก
- Microsoft Inune เทียบกับ Syncro: Intune เหมาะสำหรับระบบรักษาความปลอดภัยระดับองค์กร ในขณะที่ Syncro เหมาะสำหรับ MSP ขนาดเล็กที่ต้องการเครื่องมือแบบครบวงจรราคาประหยัด
เริ่มใช้งาน Microsoft InTune ได้เลย
คุณได้เรียนรู้วิธีการใช้งานฟีเจอร์หลักๆ ของ Microsoft Intunen แล้ว:
- ✅ ความสามารถหลัก
- ✅ ระบบรักษาความปลอดภัยทางไซเบอร์ที่ขับเคลื่อนด้วย AI
- ✅ การจัดการอุปกรณ์ปลายทาง
- ✅ Defender สำหรับระบบคลาวด์
- ✅ บัตรประจำตัวประชาชน
- ✅ เข้าถึงอินเทอร์เน็ตได้
- ✅ การจัดการความเสี่ยงด้านความปลอดภัย
- ✅ การจัดการพื้นที่โจมตี
- ✅ ระบบป้องกัน DDoS
ขั้นตอนต่อไป: เลือกฟีเจอร์หนึ่งอย่างแล้วลองใช้ดูเลย
ทีมส่วนใหญ่เริ่มต้นด้วยการกำหนดความสามารถหลักและลงทะเบียนอุปกรณ์
ใช้เวลาน้อยกว่า 5 นาที
ถาม บ่อย ๆ
Microsoft Intun คืออะไร อธิบายง่ายๆ ก็คืออย่างไร?
Microsoft Intune เป็นบริการบนระบบคลาวด์ที่ช่วยให้คุณจัดการอุปกรณ์และแอปพลิเคชันต่างๆ โดยจะจัดการอุปกรณ์เคลื่อนที่และการเข้าถึงแบบมีเงื่อนไขจากศูนย์การดูแลระบบเพียงแห่งเดียว
ทำไม Intun ถึงซับซ้อนขนาดนี้?
Intune ครอบคลุมทั้งเรื่องการระบุตัวตน การจัดการอุปกรณ์ และนโยบายความปลอดภัยไปพร้อมกัน ศูนย์การจัดการ Microsoft Intune มีการตั้งค่ามากมาย ดังนั้นการใช้แนวทางที่เป็นระบบจะทำให้การตั้งค่าทำได้ง่ายขึ้นมาก
การเรียนรู้ Intun ดีหรือไม่?
ใช่แล้ว ทักษะของ Intune เป็นที่ต้องการอย่างมากในบทบาทด้านการจัดการอุปกรณ์ปลายทางและการรักษาความปลอดภัยอุปกรณ์ปลายทาง การเรียนรู้การลงทะเบียนอุปกรณ์ นโยบายการปฏิบัติตามข้อกำหนด และการเข้าถึงแบบมีเงื่อนไข จะให้ผลตอบแทนอย่างรวดเร็ว
นายจ้างของฉันสามารถเห็นอะไรได้บ้างใน Microsoft Intunen?
บนอุปกรณ์ที่ลงทะเบียนไว้ นายจ้างจะเห็นข้อมูลเกี่ยวกับการปฏิบัติตามข้อกำหนดของอุปกรณ์ รุ่น และแอปที่ติดตั้ง ส่วนบนอุปกรณ์ส่วนตัว เมื่อมีนโยบายปกป้องแอป นายจ้างจะเห็นเฉพาะข้อมูลของบริษัท ไม่ใช่แอปส่วนตัว
Microsoft InTune ทำอะไรได้บ้างกันแน่?
Intune จัดการอุปกรณ์ปลายทางข้ามระบบปฏิบัติการ ติดตั้งแอปพลิเคชัน บังคับใช้มาตรฐานความปลอดภัย และใช้การเข้าถึงแบบมีเงื่อนไขเพื่อบล็อกการเข้าถึงจากอุปกรณ์ที่ไม่เป็นไปตามข้อกำหนด












 English
 Spanish
 Chinese
 German
 French
 Arabic
 Russian
 Portuguese
 Japanese
 Korean
 Italian
 Turkish
 Dutch
 Polish
 Indonesian
 Thai
 Vietnamese
